banks의 CompletionExtension이 렌더 시점에 도구를 실행 가능한 함수로 연결하는 방식이 바뀌었다는 항목이 banks 릴리스 페이지의 v2.4.3 내역에 올라 있습니다. 항목은 한 줄이고, 동작 설명은 PR #75에 있습니다. 이 글은 그 두 건으로 확인되는 사실과, 그래서 확인할 수 없는 부분을 경계 지어 정리합니다.
개요
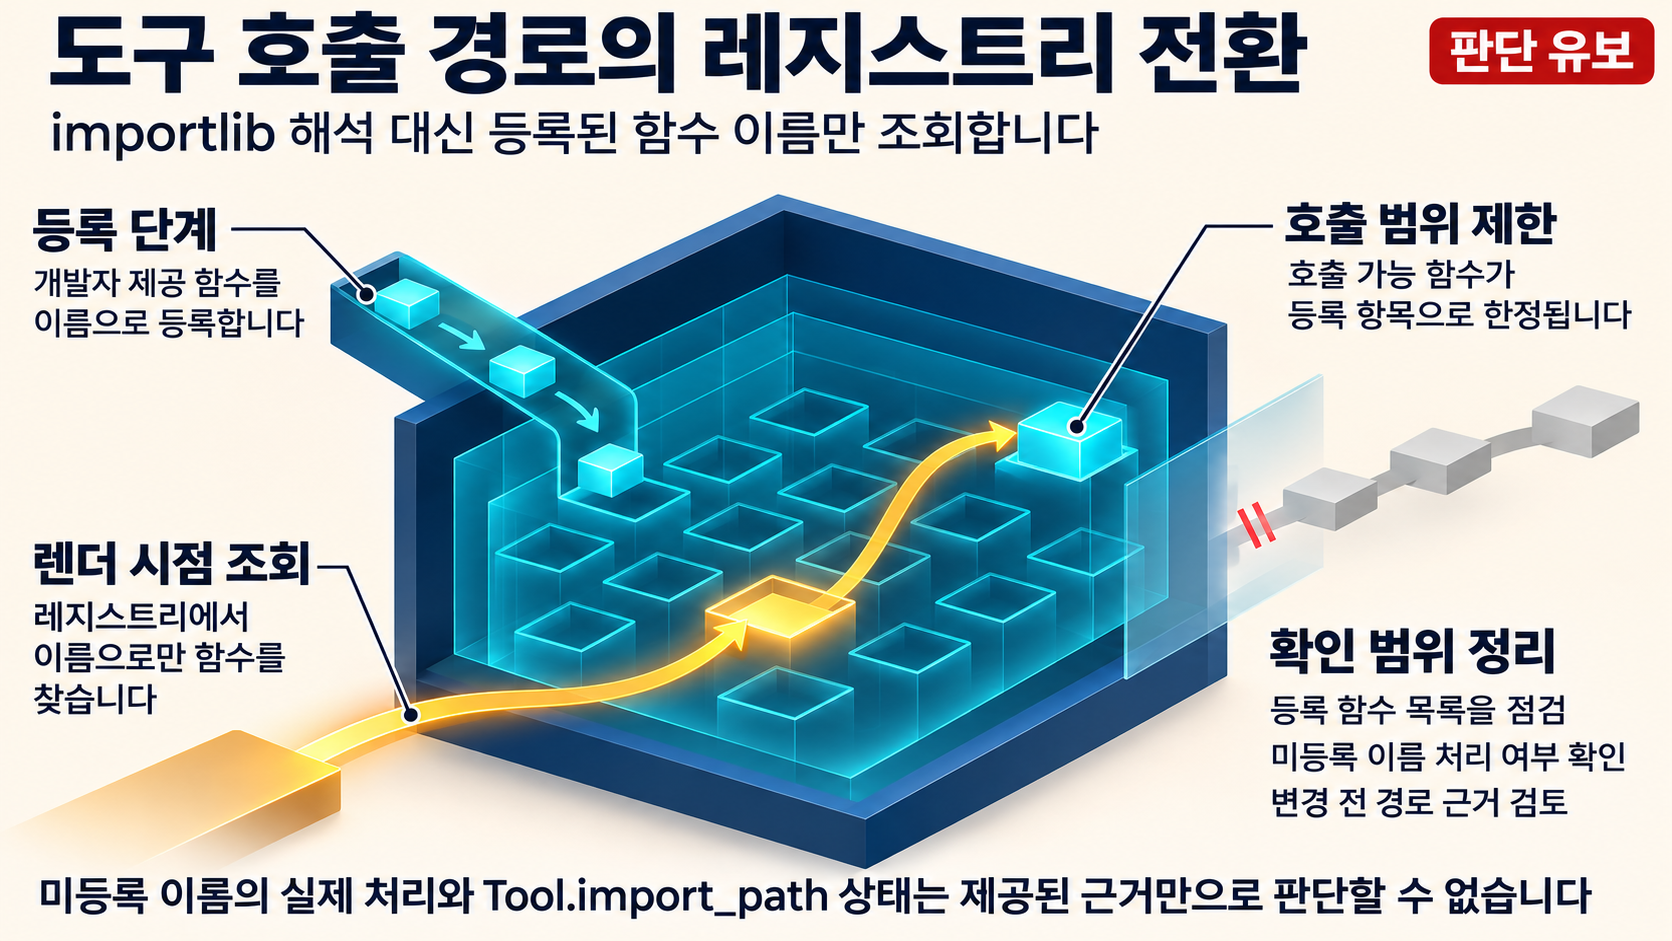
변경이 일어난 지점은 CompletionExtension이 렌더 시점에 도구를 콜러블로 해석하는 부분입니다. v2.4.3 릴리스 내역에는 fix: resolve tool callables from an explicit registry instead of importlib 항목이 등록돼 있고, 작성자는 masci이며 변경은 PR #75로 들어갔습니다.
PR #75의 설명에 따르면 콜러블은 렌더 시점에 CompletionExtension._callable_registry에서 이름으로 찾고, _get_tool_callable은 이 레지스트리에서만 콜러블을 조회하며, importlib.import_module은 더 이상 사용되지 않습니다. 같은 문장은 그 결과로 개발자가 제공한 함수만 호출 가능해진다고 적습니다.
- 바뀐 것: 도구 콜러블 해석이
importlib경로에서 명시적 레지스트리 조회로 이동했습니다. - 방식: 렌더 시점에
_callable_registry의 이름 조회를 쓰고,_get_tool_callable은 레지스트리만 참조합니다. - 근거로 남은 것: 릴리스 내역의 항목 하나와 PR #75 설명의 발췌.
- 근거로 남지 않은 것: 버전 경계, 보안 영향, 악용 상태, 운영 지침.
영향 범위
이번 근거로 특정할 수 있는 범위는 CompletionExtension의 도구 콜러블 해석 경로입니다. 렌더 시점에 레지스트리 이름 조회 방식으로 대체됐으므로, 그 경로를 지나는 도구 콜러블 해석이 변경의 직접적인 대상입니다.
버전은 릴리스 페이지의 v2.4.3 항목을 기준으로만 말할 수 있습니다. 항목이 fix로 표시된 만큼 변경 전 동작이 이전 배포에 존재했다는 이해와 모순되지는 않지만, 정확히 어떤 버전부터 어디까지 해당하는지는 이 한 줄로 확정되지 않습니다. 따라서 검증 가능한 확인 지점은 버전 구간의 추정이 아니라, 사용 중인 배포에 해당 항목이 들어 있는지의 여부입니다.
- 확인 가능한 범위: 렌더 시점의 도구 콜러블 해석이라는 구현 경로, v2.4.3 릴리스 내역에 변경 항목이 존재한다는 사실.
- 확인 불가능한 범위: 이 경로를 사용하는 구성의 노출 여부, 보안 영향의 크기, 변경 전 동작이 적용되는 버전의 정확한 경계, 심각도.
기술적 분석
확인되는 구현: 레지스트리 조회로 좁혀진 호출 경로
PR #75의 설명은 수정 후 동작을 이은 문장으로 적습니다. 콜러블은 CompletionExtension._callable_registry에 이름으로 담기고, 조회는 렌더 시점에 이 레지스트리에서 이름으로만 이루어지며, _get_tool_callable은 importlib.import_module을 쓰지 않습니다. PR은 이 결과로 개발자가 제공한 함수만 호출 가능해진다고 덧붙입니다.
즉 확인되는 진술의 끝은 호출 가능한 함수의 집합이 개발자 등록으로 한정됐다는 설명까지입니다. 레지스트리에 존재하지 않는 이름이 제시됐을 때 어떤 동작이 일어나는지는 인용이 말하지 않으므로, 이 글에서는 그 부분을 동작으로 단정하지 않습니다.
확인되지 않는 구현: 변경 전 경로와 Tool.import_path
릴리스 항목의 instead of importlib이라는 표현으로, 변경 전 해석이 importlib을 사용했음은 알 수 있습니다. 다만 그 경로에 값이 어디서 어떻게 들어갔는지는 인용에 없습니다. PR #75 설명에도 Tool.import_path를 다루는 문장이 이어지지만, 전달된 인용이 그 문장 도중에서 끊겨 있어 이 필드가 제거됐는지, 남겨진 채 참조되지 않는지 구분할 수 없습니다.
판단을 유보하는 지점
구현 변경의 서술은 여기서 끝나고, 이후의 질문은 보안 판단의 영역입니다. 변경 전 동작이 실제로 어떤 실행 결과로 이어지는지, 어떤 조건에서 성립하는지, 심각도가 어느 정도인지를 뒷받침하는 자료는 이번 근거 꾸러미에 없습니다. 따라서 이 글은 변경의 기술적 내용만 다루고, 위험 등급이나 결과에 대한 서술은 알려진 한계로 분리했습니다.
대응 방안
근거가 허용하는 점검은 확인에 가깝습니다.
- 사용 중인 banks에 v2.4.3의 해당 항목이 포함됐는지 릴리스 페이지로 확인합니다. 버전 구간을 추론하는 대신 변경의 존재 자체를 확인하는 방식입니다.
- PR #75의 구현 설명을 읽어, 도구 콜러블 조회가
_callable_registry의 이름 조회를 거치는지 현재 코드와 대조합니다. Tool.import_path를 참조하는 코드를 쓰고 있다면, PR 원문에서 이 필드가 어떻게 처리되는지 확인합니다. 인용이 끊긴 지점이므로 확인 전에는 결론을 정하지 않습니다.
업그레이드의 긴급도, 탐지나 모니터링 규칙, 도구 설정의 신뢰 경계 분리, 허용목록 정책 같은 항목은 이번 근거에서 유도되지 않습니다. 같은 사안을 다시 판단하려면 제작자 문서나 보안 어드바이, 공식 취약점 기록 같은 별개의 근거가 필요합니다.
알려진 한계
- 이번에 전달된 근거는 v2.4.3 릴리스 내역의 항목과 PR #75 발췌뿐이며, 이를 넘는 진술은 이 글에서 하지 않습니다.
Tool.import_path가 제거됐는지 남겨졌는지는 인용이 끊겨 확인하지 못했습니다.- 특정 CVE 식별자와 이 변경을 묶는 공식 취약점 기록, CVSS 점수, CWE 분류, 취약 및 수정 버전의 정확한 경계는 이번 근거에 포함되어 있지 않습니다.
- 실제 악용 사례, 공개 개념 증명(PoC), CISA KEV 등재 여부를 확인할 자료도 이번 근거에 없습니다. 확인하지 못했다는 표현이 확인했다는 표현보다 정확합니다.
- 이 변경이 보안 취약점에 해당하는지 자체도 이 근거만으로 판단 가능한 사안이 아닙니다.
참고자료
- Releases · masci/banks — v2.4.3 changelog
- resolve tool callables from an explicit registry instead of importlib
함께 읽으면 좋은 글
- 앵커 없는 ACR 호스트 검증 — docker-credential-acr-env가 Azure AD 토큰을 공격자 호스트로 보내는 구조
- CVE-2026-121419: SurrealDB MCP 세션 탈취 가능성 점검
- CVE-2026-110447: Collabora Online 내장 CODE 서버 OS 명령 주입, KEV 등재와 26.4.303 미만 영향 범위
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!