CVE-2026-100155는 WordPress용 Ninja Forms 플러그인에 등록된 임의 쇼트코드 실행 취약점입니다. 이번 취합에서 확인한 근거는 CVE Project의 CVE 기록과 WordPress.org 플러그인 디렉터리의 플러그인 정보로 제한됩니다. 그래서 아래 원고는 자료에 적힌 내용과, 자료가 답하지 못하는 지점을 분명히 나눠 적었습니다.
개요
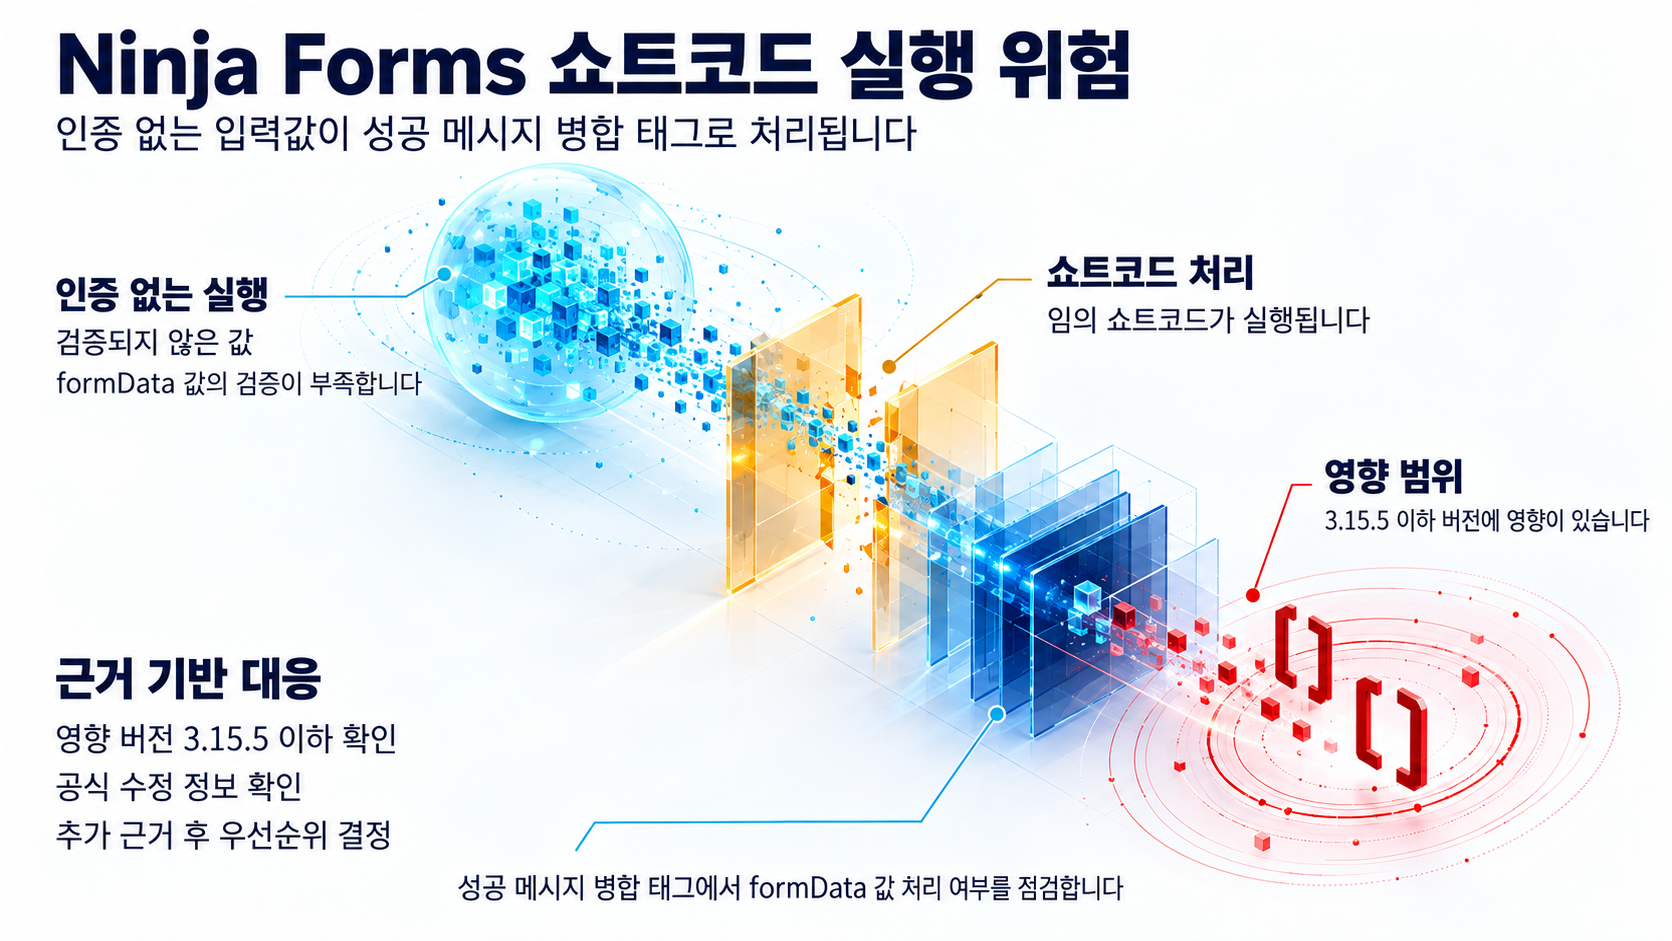
CVE 기록은 WordPress용 Ninja Forms 플러그인의 임의 쇼트코드 실행 취약점으로 CVE-2026-100155를 등록해 놓고 있습니다.
- 대상: WordPress용 Ninja Forms(Form Builder with Calculators, Quizzes, Signatures & AI Form Builder)
- 영향 버전: 3.15.5 이하, 즉 3.15.5를 포함한 그 아래 모든 버전
- 성격: 인증 없이 가능한 임의 쇼트코드 실행(Unauthenticated Arbitrary Shortcode Execution)
- 기록 제목이 지목한 지점: 'formData' 필드 값, 그리고 성공 메시지(Success Message) 병합 태그
CVE 기록 본문은 "3.15.5 이하 모든 버전에서 임의 쇼트코드 실행에 취약하다"고 밝히고, 원인을 "사용자가 실행하는 액션이 값을 제대로 검증하지 않기 때문"으로 서술합니다. 다만 취합된 인용이 "does not properly validate a"에서 끊겨 있어, 검증되지 않는 대상에 관한 CVE 기록의 완전한 문장은 이 글에서 확인하지 못했습니다.
한편 WordPress.org 플러그인 디렉터리의 현재 정보에는 Ninja Forms 버전 3.15.7이 게시되어 있습니다.
영향 범위
CVE 기록이 지목한 영향 범위는 Ninja Forms 3.15.5 이하입니다. 기록 제목은 이 취약점을 Unauthenticated, 즉 인증 요구가 없는 상태로 기술합니다.
- 설치 버전이 3.15.5 이하면 CVE 기록상 영향받는 범위에 해당합니다.
- 기록은 인증되지 않은 상태에서 임의 쇼트코드를 실행할 수 있다고 밝힙니다.
- 진입 지점으로 특정된 것은 'formData' 필드 값과 성공 메시지 병합 태그입니다.
여기까지가 자료에서 확인할 수 있는 범위입니다. 이번 근거에는 다음이 들어 있지 않습니다.
- 실제로 얼마나 많은 사이트나 어떤 구성이 노출되는지를 보여주는 측정치
- 쇼트코드 실행 결과로 어떤 데이터나 기능에 도달할 수 있는지를 보여주는 출처 있는 설명
따라서 노출 규모와 결과의 구체적 양상은 이 글의 판단 대상이 아니며, 각 사이트가 자체 확인으로 채워야 하는 영역으로 남습니다.
기술적 분석
CVE 기록이 밝히는 원인
CVE 기록에 따르면 이 취약점은 사용자가 실행하는 액션에서 값이 제대로 검증되지 않아 발생합니다. 검증되지 않은 값이 그대로 처리되면서 임의의 쇼트코드가 실행된다는 것이 기록의 설명입니다. 기록 제목은 그 값의 위치를 'formData' 필드, 관련 처리 지점을 성공 메시지(Success Message) 병합 태그로 특정합니다.
즉 이번에 확인할 수 있는 인과는 "검증되지 않은 formData 값 → 임의 쇼트코드 실행"이라는 두 마디까지입니다. 인용이 중간에서 끊기는 만큼, 제출값이 어디에 어떻게 저장되는지, 렌더링과 출력 처리가 어떤 구조로 움직이는지까지 이어서 설명하면 이번 근거를 벗어나는 서술이 됩니다. 그래서 이 글은 그 단계들의 동작을 단정하지 않습니다.
확인하지 못한 구현 및 등급 정보
- CVSS 점수, 공격 복잡도, CWE 등 세부 등급 지표는 제공된 CVE 기록 발췌에서 확인되지 않았습니다.
- 이 취약점을 다루는 벤더 보안 공지, 또는 어느 릴리스에서 수정됐는지 밝히는 문구는 제공된 근거에 없습니다.
- 정확한 수정 버전 번호에 대한 벤더 확인도 없습니다.
- 따라서 취약점 등급이나 공격 난이도를 근거 기반으로 매기는 것은 현재 자료로는 어렵습니다.
운영 관점에서 남는 질문
등급 정보가 확인되지 않은 상태이므로, 자료만으로 세울 수 있는 판단은 "인증 요구가 없다"는 점과 "영향 버전이 3.15.5 이하다"는 두 축까지입니다. 이 두 사실만으로는 사이트별 대응 우선순위를 확정할 수 없고, 벤더 확인이나 등급 정보 같은 추가 근거가 확인되어야 비로소 사이트별 대응 순위를 따져볼 수 있습니다.
대응 방안
- 워드프레스.org 플러그인 디렉터리의 Ninja Forms 현재 게시 버전은 3.15.7입니다.
- 다만 3.15.7에 이 취약점의 수정이 포함됐는지를 확인해 주는 벤더 문구는 이번 근거에 없습니다. 그래서 "최신 버전으로 올리면 해결된다"는 결론은 이 글에서 뒷받침되지 않습니다.
- 자료에서 대조할 수 있는 기준은 설치 버전이 CVE 기록상 영향 범위인 3.15.5 이하인지, 그리고 디렉터리에 현재 게시된 버전이 무엇인지입니다.
- 정확한 탐지 시그니처나 공식 로그 지침, CISA KEV 등재 여부, 실제 악용 사례, 공개 PoC의 존재도 이번 근거에서 확인되지 않았습니다. 이 글은 특정한 로그 조회 절차나 설정 변경 방법을 권고하지 않습니다.
정리하면, 이번 자료로 확정할 수 있는 사실은 Ninja Forms 3.15.5 이하에 인증 없는 임의 쇼트코드 실행 취약점이 등록되어 있다는 점, 그리고 워드프레스.org 디렉터리에 현재 3.15.7이 게시되어 있다는 점입니다. 수정 버전의 범위, 심각도 등급, 악용 여부는 위 자료에 벤더 확인이나 CVE 세부 항목이 추가되어야 판단할 수 있는 한계로 남습니다.
참고자료
- CVE-2026-100155 - Ninja Forms <= 3.15.5 - Unauthenticated Arbitrary Shortcode Execution via 'formData' Field Value via Success Message Merge Tag
- Ninja Forms – Contact Form Builder with Calculators, Quizzes, Signatures & AI Form Builder (plugin information API)
함께 읽으면 좋은 글
- CVE-2026-41709 VMware ESX 로깅 불충분 취약점: CVSS 2.7과 KEV 등록 사이에서 점검할 것
- CVE-2026-110732: WordPress AI Engine의 MCP OAuth 등록 권한 검사 누락, 관리자 계정 탈취 위험은 어디까지 확인됐나
- CVE-2026-76418: Cisco Secure Firewall ASA/FTD SSL VPN 원격 서비스 거부 취약점 분석
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!