워드프레스 AutomatorWP 플러그인의 자동화 동작이 요청된 역할의 권한 상한을 검증하지 않는다는 취약점 보고가 있습니다. 확인된 근거는 6.0.4 이하를 영향 범위로 적시하면서, 역할 값이 어디에서 오는지에 따라 조건이 달라진다는 점을 함께 제시합니다. 다만 수정 버전과 실제 악용 여부는 이 자료로 확인되지 않습니다. 그래서 지금은 버전을 확인하고, 자동화가 어떤 값을 역할로 사용하는지 살피는 순서가 됩니다.
개요
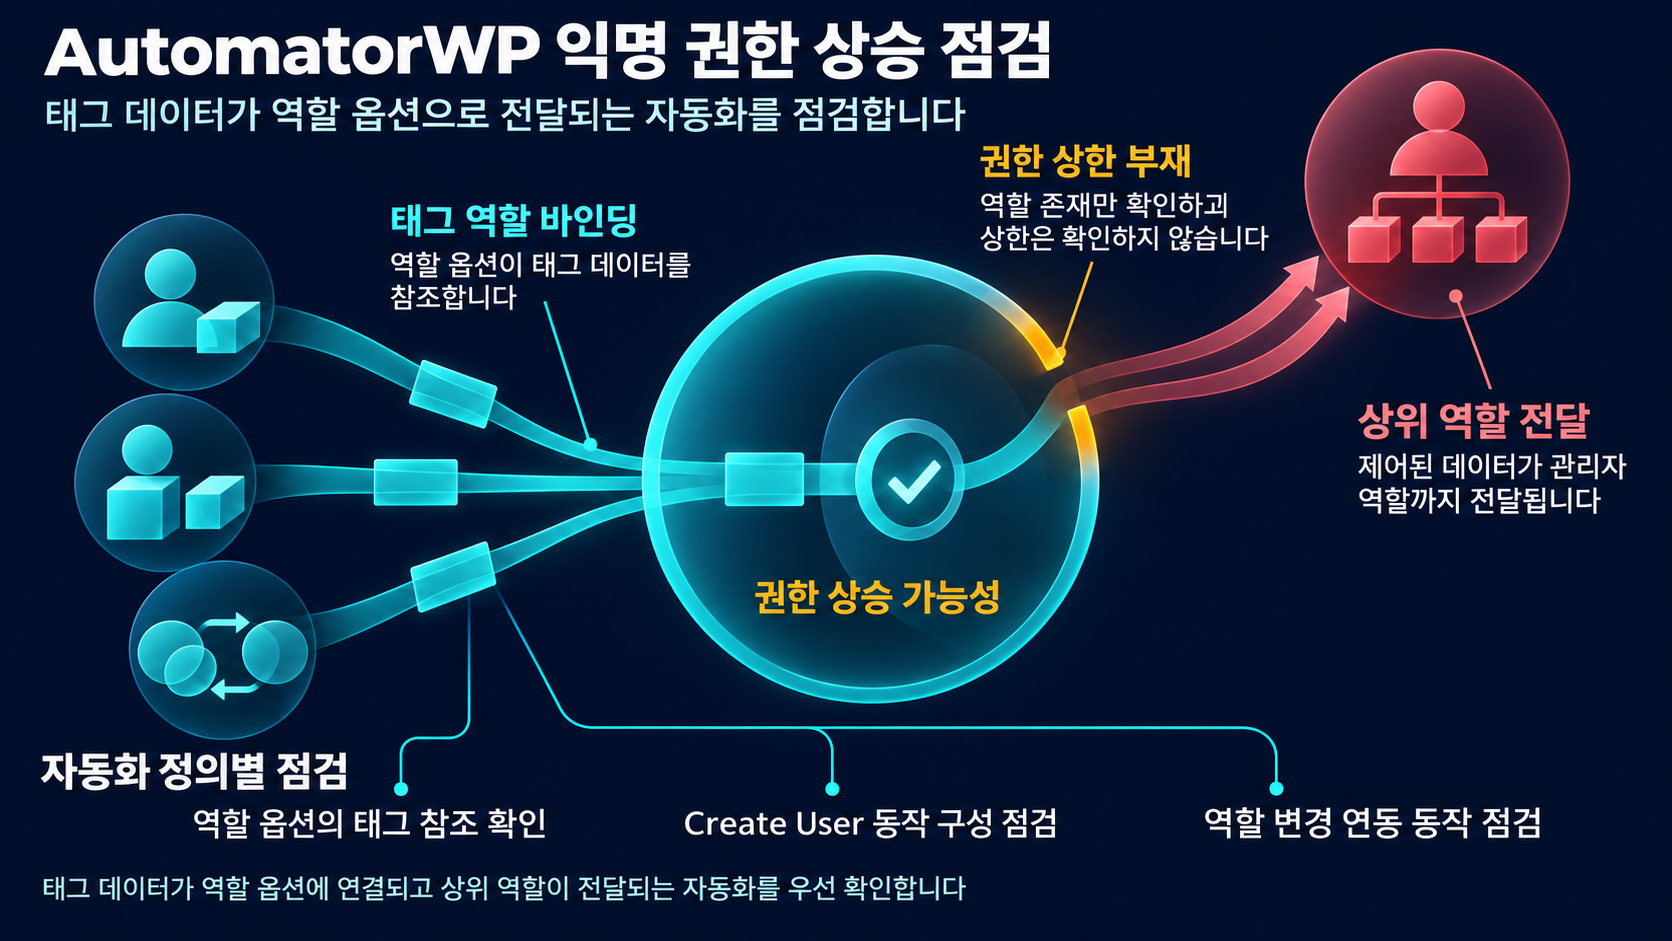
CVE-2026-104768: AutomatorWP Unauthenticated Privilege Escalation 근거에 따르면, AutomatorWP – No-Code Workflow Automation, Integration & Webhooks Plugin, now with AI 워드프레스 플러그인은 6.0.4 이하 모든 버전에서 권한 상승에 취약합니다.
원인으로 지목된 것은 create_user() 함수의 권한 상한(privilege-ceiling) 검증 부재입니다. 이 코드는 제출된 역할이 존재하는지 automatorwp_get_editable_roles()로 확인할 뿐, 그 역할이 실제 실행 맥락의 권한 수준 이하인지는 확인하지 않습니다. 존재 확인과 권한 확인 가운데 후자가 빠져 있다는 점이 이 취약점의 핵심입니다.
영향이 언급되는 경로는 익명 사용자 동작의 사용자 생성이며, 워드프레스 연동의 Create User와 Add/Change Role 동작에서도 동일한 검증 결함이 지적됩니다. 근거 자료의 제목은 이를 비인증 경로의 권한 상승으로 표현합니다.
영향 범위
- 워드프레스용 AutomatorWP 플러그인 버전 6.0.4 이하.
- 익명 사용자 동작의 사용자 생성, 그리고 워드프레스 연동의 Create User 및 Add/Change Role 동작.
- 실제 악용 가능성은 공격자가 제어하는 트리거 태그 데이터가 역할 옵션에 전달되는 구성이 있는지 등 적용 조건에 따라 달라집니다.
여기서 구분할 점은 근거가 위험을 플러그인 설치 그 자체가 아니라 특정 구성과 묶어 설명한다는 사실입니다. 근거가 든 예는 {comment_author} 태그처럼 역할 옵션에 바인딩된 트리거 태그 데이터이고, 이 경우 역할이 검증 없이 전달될 수 있다고 적습니다. 그 밖의 구성에서 노출 정도가 어떻게 나뉘는지는 이 자료로 설명할 수 없으므로, 영향 범위 판단은 결국 역할 값의 출처 확인으로 이어집니다.
기술적 분석
존재 확인만 남은 역할 검증
자동화 동작이 전달된 역할 문자열을 아무 확인 없이 신뢰한다는 뜻은 아닙니다. 근거가 명시한 결함은 automatorwp_get_editable_roles()로 제출된 역할의 존재만 확인할 뿐, 그 역할이 실행 맥락의 권한 수준 이하인지는 확인하지 않는다는 점 한 가지입니다. 역할 이름이 유효하다는 사실과 실행 주체가 그 역할을 부여할 권한이 있다는 사실은 별개이고, 근거는 바로 둘째 확인의 부재를 원인으로 듭니다. 같은 맥락에서 근거는 attacker-controlled trigger tag data가 administrator를 포함해 임의의 역할을 검증 없이 전달할 수 있다고 설명합니다.
역할 옵션이 태그를 참조하는 구성
점검의 출발점은 자동화가 역할 값을 어디에서 가져오는가입니다. 근거가 예로 든 것은 트리거 태그 데이터가 역할 옵션에 바인딩된 구성입니다. 공격자가 그 태그 데이터를 제어할 수 있는 경우라면, 지정된 역할이 권한 상한 확인 없이 전달될 수 있다는 것이 근거의 설명입니다. 태그 기능 일반의 위험으로 넓혀 읽기보다, 역할 옵션이 태그를 참조하는 구성이 실제로 있는지 확인하는 편이 판단에 도움이 됩니다.
검증 결함이 지적되는 세 경로
익명 사용자 동작의 사용자 생성뿐 아니라 Create User와 Add/Change Role 워드프레스 연동 동작에서도 같은 검증 방식이 지적됩니다. 한 경로만 들여다보고 연동 동작의 구성을 넘기면 남은 점검이 빠집니다. 그래서 점검 단위는 플러그인 설치 여부가 아니라 자동화 정의 하나하나에 가깝습니다.
악용 상태와 확인이 닿지 않는 부분
제공된 근거만으로는 실제 환경에서의 악용 여부도, 공개된 개념 증명(PoC)의 존재도 확정할 수 없습니다. 악용 가능성을 악용 사실과 같은 선에서 다루면 우선순위가 왜곡됩니다. 제조사가 확인한 수정 버전과 공식 완화책, 이 취약점에 특화된 탐지 지침이나 독립적인 기술 검증 역시 제공된 근거의 밖에 남아 있습니다.
대응 방안
지금 확인할 것
- 설치된 AutomatorWP 버전이 6.0.4 이하인지 확인합니다.
- 사용자 생성 또는 역할 추가·변경 동작이 포함된 자동화 정의 목록을 뽑습니다.
- 그중 역할 옵션이 공격자가 제어할 수 있는 트리거 태그 값을 참조하는 구성을 우선해 살피되, 실제 적용 여부는 각 사이트의 자동화 구성을 직접 확인해 판단합니다.
제조사 안내 확인
제공된 근거에는 제조사가 확인한 수정 버전이나 공식 완화책이 포함되어 있지 않습니다. 따라서 버전 업데이트를 전제로 한 지시를 내리기 어렵고, 제조사 안내를 확인한 뒤 적용 여부를 검토하는 순서가 됩니다. 그 사이 근거로 뒷받침되는 점검은 위 목록 그대로, 영향 버전 여부와 역할 옵션에 연결된 공격자 제어 데이터 확인으로 좁혀집니다.
탐지 안내의 한계
제공된 근거에는 이 취약점에 특화된 탐지 지표나 로그 지침이 없습니다. 어떤 로그로 어떤 패턴을 봐야 하는지는 이 자료로 권고할 수 없고, 구체적인 탐지 방법은 각 환경에서 별도로 확인해야 합니다.
참고자료
함께 읽으면 좋은 글
- CVE-2026-122160: AIlice HuggingFace 모델 래퍼의 비신뢰 모델 경로 처리 점검
- CVE-2026-12411: LXD DevLXD 장치 패치로 열리는 게스트 간 볼륨 접근
- CVE-2026-122159: Audio8_TTS 모델 경로 해석의 경로 순회 취약점 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!