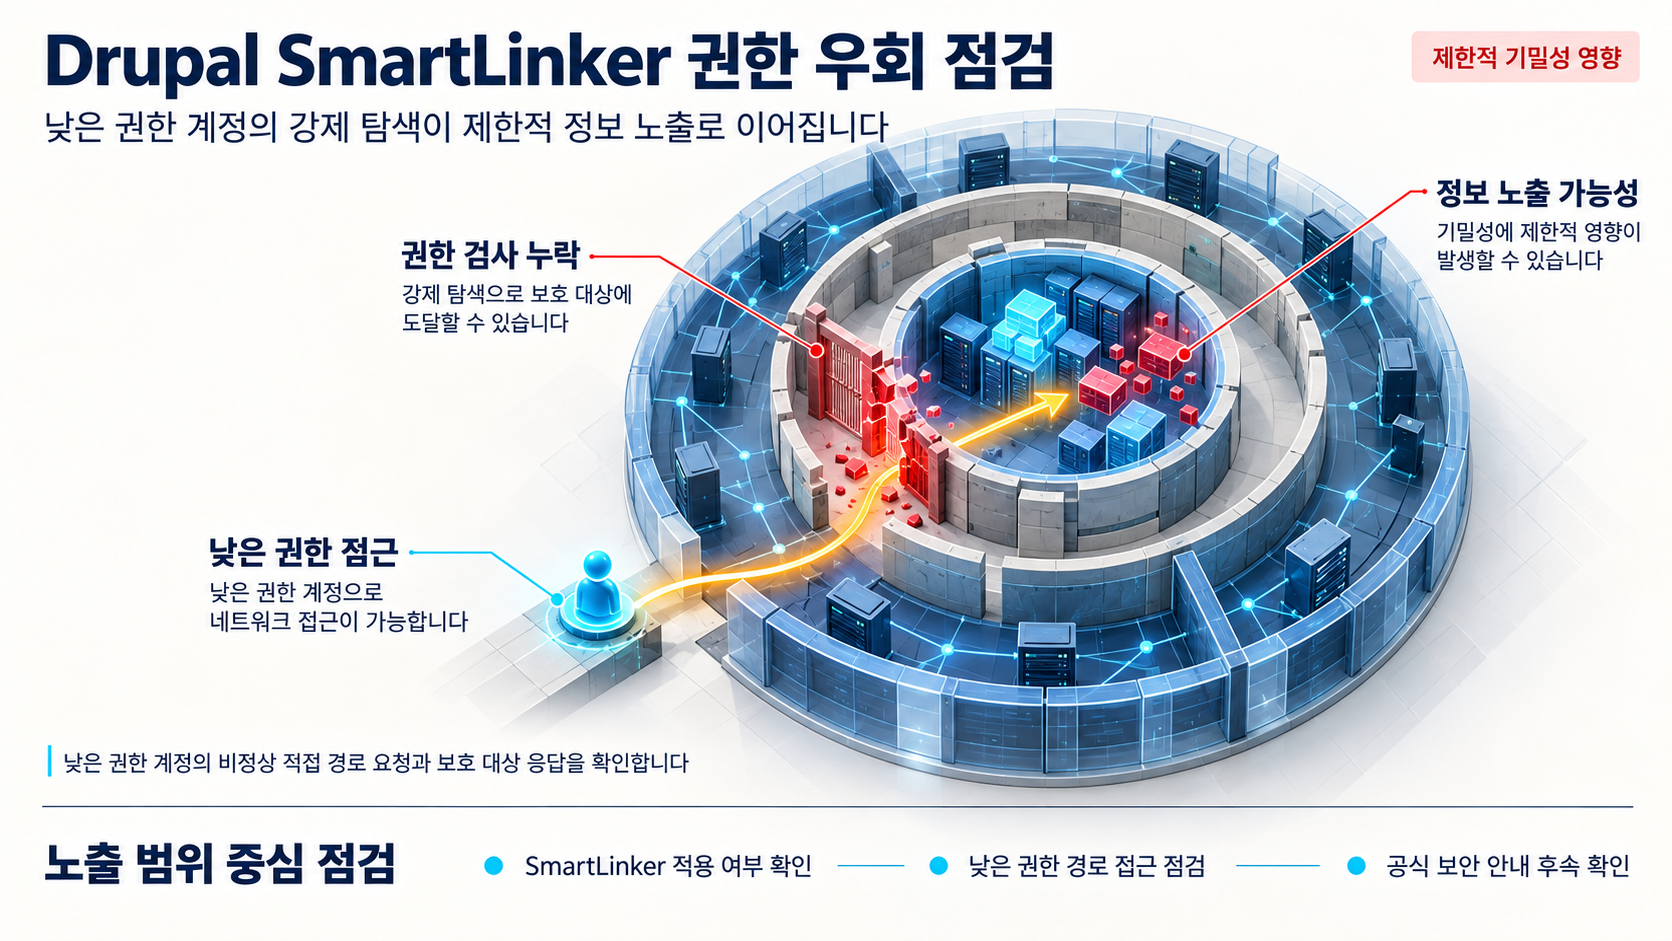
Drupal 서드파티 모듈 SmartLinker AI에서 부적절한 권한 검사(Incorrect Authorization) 문제가 확인되어 CVE-2026-107307로 등록되었습니다. Drupal 커뮤니티 공지 SA-CONTRIB-2026-210은 이 이슈를 중간 수준 위험(Moderately critical)의 정보 노출(Information disclosure)로 분류합니다. 근거 자료가 명시하는 핵심은 접근 권한이 올바르게 확인되지 않아 강제 탐색(Forceful Browsing)이 가능하다는 점입니다.
개요
- 식별자: CVE-2026-107307, Drupal 커뮤니티 공지 SA-CONTRIB-2026-210
- 취약점 유형: 부적절한 권한 검사(Incorrect Authorization)로 인한 강제 탐색(Forceful Browsing)
- 분류: 정보 노출(Information disclosure), 중간 수준 위험(Moderately critical)
- 영향 버전: SmartLinker AI 0.0.0 이상 1.0.3 미만
- CVSS 3.1 벡터: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:N/A:N
- 이번에 전달된 근거 자료에는 공개된 개념 증명(PoC), 실제 악용 사례, CISA KEV 등재가 확인되지 않음
SmartLinker AI는 Drupal 코어가 아니라 서드파티 모듈입니다. 따라서 Drupal 본체를 최신으로 유지하더라도, 이 모듈을 설치한 사이트는 별도로 확인해야 합니다. 식별자와 버전 범위는 CVE 원문 레코드에서 확인할 수 있습니다.
영향 범위
영향 범위는 SmartLinker AI를 설치한 Drupal 사이트 중 0.0.0 이상 1.0.3 미만 버전 환경입니다. 레코드의 구조화된 버전 항목은 상한을 lessThan 1.0.3으로 두므로, 1.0.3은 이 범위 안에 들지 않습니다. 같은 레코드의 설명 문구는 버전을 from 0.0.0 to 1.0.3으로 적어 두 표기가 서로 다르지만, 이 기사는 구조화된 버전 범위를 따라 1.0.3 미만을 영향 범위로 봅니다. 최종 판단이 필요한 부분은 모듈 배포처의 안내로 확인하기 바랍니다. 모듈을 설치하지 않은 사이트는 이번 공지의 점검 대상이 아닙니다.
실무적으로 첫 단계는 모듈 목록에서 SmartLinker AI의 설치 여부와 버전 번호를 확인하는 것입니다. 버전이 1.0.3 미만이면 영향 범위로 간주하고 다음 점검으로 넘어가고, 1.0.3 이상이면 이 공지 기준으로 별도 조치가 필요하지 않습니다.
기술적 분석
근거 자료는 원인을 부적절한 권한 검사(Incorrect Authorization)로 명시합니다. 이 유형의 문제는 접근을 허용하기 전에 사용자의 권한을 확인하는 단계가 올바르게 처리되지 않아, 접근이 허용되지 않아야 할 사용자가 의도치 않게 노출된 대상에 도달할 수 있음을 뜻합니다. 이 취약점에서 그 동작은 강제 탐색(Forceful Browsing)으로 기술되었고, 결과는 정보 노출로 분류되었습니다.
NVD 레코드의 CVSS 3.1 벡터를 구성 요소별로 읽으면 다음과 같습니다.
AV:N네트워크 경유로 접근 가능AC:L공격 복잡도는 낮음PR:L낮은 권한을 전제UI:N사용자 개입 불필요S:U영향은 취약 컴포넌트 자체 범위에 국한C:L기밀성에 제한적 영향I:N/A:N무결성·가용성 영향 없음
벡터가 무결성과 가용성 영향 없음(I:N/A:N)을 두고 기밀성(C:L)만 낮추는 만큼, 이 이슈의 점검 초점은 서비스 복구보다는 어떤 정보가 어디까지 노출될 수 있는지를 확인하는 쪽이 됩니다. 다만 노출되는 정보의 종류는 근거 자료에 적혀 있지 않아, 영향의 실제 크기는 사이트별로 확인 전에는 단정할 수 없습니다.
아직 확인되지 않은 악용 환경
전달된 근거 자료에는 PoC, 실제 악용 사례, CISA KEV 등재, 구체적인 IOC가 포함되어 있지 않습니다. 따라서 악용 여부나 노출 대상의 실제 범위를 확인된 사실로 말할 수 없고, 공개된 사례가 없다는 점을 악용이 없다는 증거로 쓰지도 못합니다. 이 영역은 현 시점의 한계로 두고, 배포처와 취약점 정보 채널의 후속 안내로 확인해야 합니다.
대응 방안
- 사용 여부 확인: 모듈 목록에서 SmartLinker AI의 설치 여부와 버전을 확인합니다. 1.0.3 미만이면 이번 공지의 영향 범위로 간주합니다.
- 버전 정리: 영향 범위가 1.0.3 미만으로 명시되어 있으므로, 1.0.3 미만 환경은 영향 범위 밖에 있는 버전으로의 업데이트 필요성을 배포처 안내에서 확인합니다. 수정 버전 번호를 별도로 명시한 자료는 이번에 전달되지 않았습니다.
- 세부 조치의 제약: 노출되는 정보의 종류와 정확한 대상 경로가 공개되지 않아, 특정 경로 차단이나 시그니처·IOC 기반 탐지처럼 세부적인 대응은 이번에 전달된 근거로는 안내할 수 없습니다. 사이트별 확인이 필요합니다.
점검 전에 알아 둘 한계
- 구체적인 수정(패치) 버전 번호는 전달된 근거에서 확인되지 않았습니다.
- 노출되는 정보의 종류와 악용 가능한 정확한 엔드포인트는 공개되지 않았습니다.
- NVD 기준 CVSS 벡터는 확인되었으나, CISA ADP 같은 추가 우선순위 평가와 KEV 등재 여부는 이번 시점에 확인되지 않았습니다.
- PoC와 악용 사례가 확인되지 않은 것은 공개된 사례가 없다는 뜻이지, 악용이 없다는 증거가 아닙니다.
참고자료
- SmartLinker AI - Moderately critical - Information disclosure - SA-CONTRIB-2026-210 (CVE-2026-107307)
- NVD CVE-2026-107307 record (CVSS 3.1 metrics, CISA ADP)
함께 읽으면 좋은 글
- CVE-2026-109619: PHP 잔존 전역 상태 use-after-free의 RCE 조건과 야생 관측의 정확한 범위
- CVE-2026-48356 PolyShell: Magento·Adobe Commerce REST API 미인증 파일 업로드와 deepveindrilling.com 캠페인
- CVE-2026-97229: GitLab CE/EE CI/CD 정규식 컴파일러 정수 오버플로와 CI lint API 공격 표면
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!