CVE-2026-109997는 WordPress 플러그인 Ninja Forms의 3.15.5 이하 버전을 지목하는 CVE 기록입니다. 기록 제목은 취약점 유형을 Unauthenticated Stored Cross-Site Scripting, 즉 인증 없는 저장형 크로스 사이트 스크립팅으로 적고, 처리 요소로 extra 파라미터와 Metadata Key Normalization(메타데이터 키 정규화)를 함께 표기합니다. 이 글은 CVE 기록과 플러그인 readme로 확인되는 내용과, 이번 근거로는 확인되지 않은 내용을 분리해 정리합니다.
개요
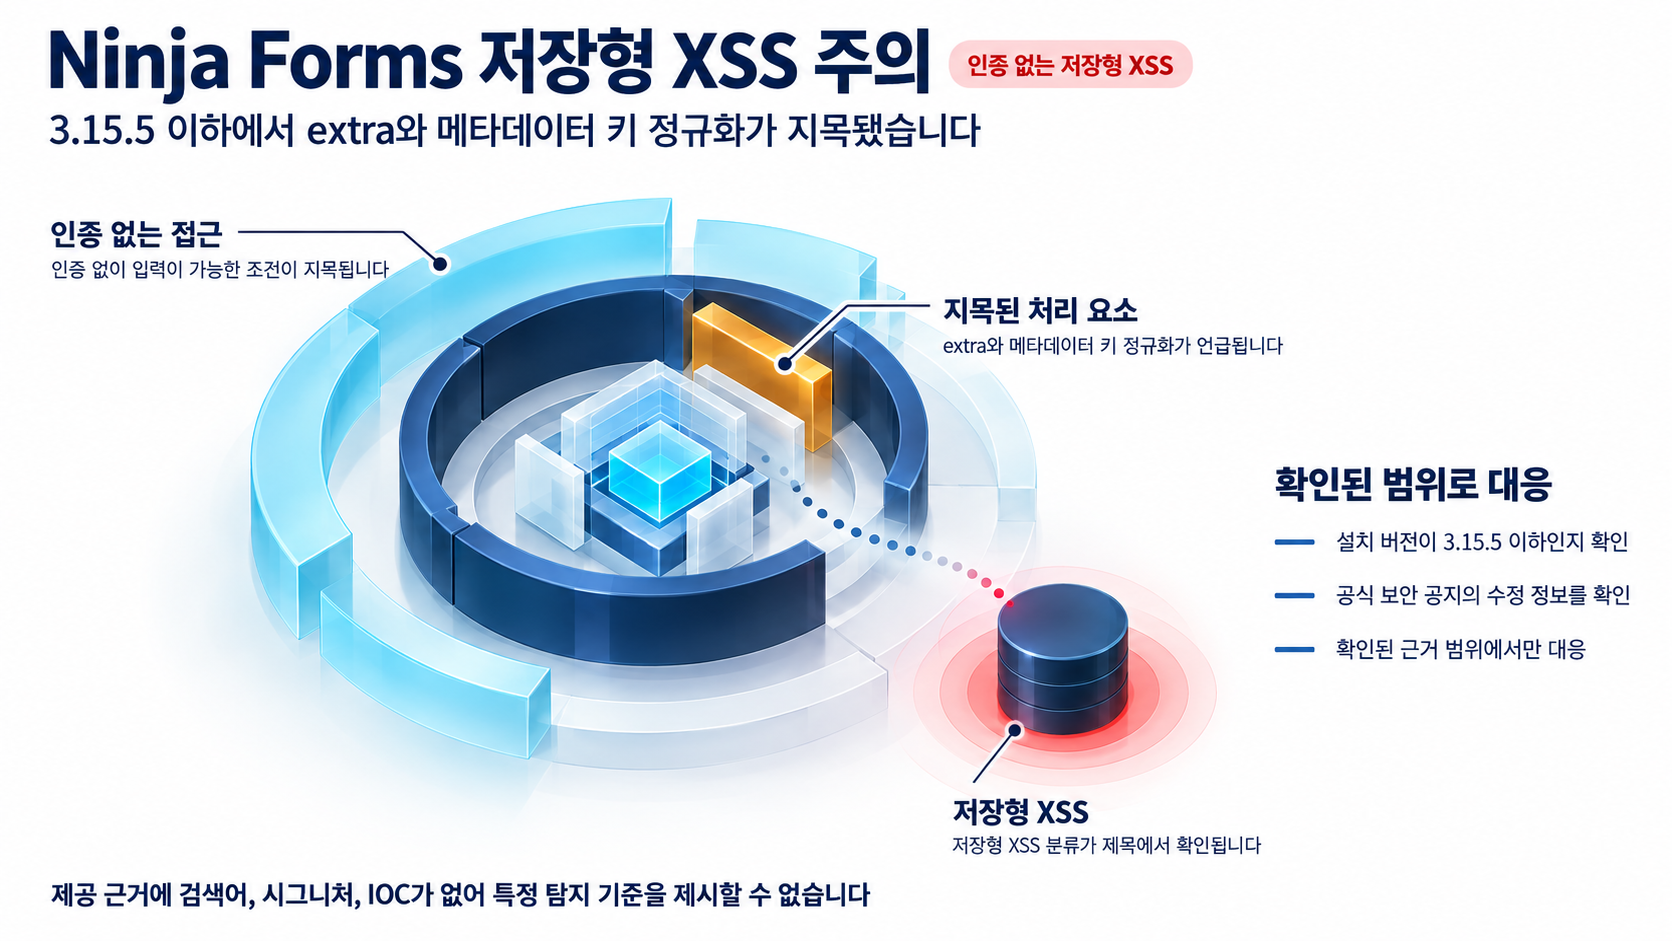
제공된 CVE 기록에서 확인되는 항목은 다음과 같습니다.
| 확인 항목 | 값 |
|---|---|
| 식별자 | CVE-2026-109997 |
| 상태 | PUBLISHED |
| 발급 주체 | assignerShortName: Wordfence |
| 대상 제품 | Ninja Forms (WordPress 플러그인) |
| 영향 버전 | Ninja Forms <= 3.15.5 |
| 제목상 취약점 유형 | Unauthenticated Stored Cross-Site Scripting |
| 제목에 명시된 처리 요소 | extra 파라미터, Metadata Key Normalization |
| 기록 데이터 버전 | dataVersion: 5.2 |
플러그인 측 자료도 함께 확인됩니다. tag 3.15.7의 readme.txt에는 Stable tag: 3.15.7, Requires PHP: 7.4, License: GPLv2 or later가 표기되어 있고, Ninja Forms를 계산·서명·별점 기능과 사이트 내 무제한 제출 저장, AI 폼 빌더를 갖춘 무료 WordPress 폼 플러그인으로 소개합니다. 이는 플러그인이 무엇인지 알려주는 정보이며, 이번 취약점의 동작 방식이나 도달 조건을 설명하는 근거는 아닙니다.
또한 기록에 dateReserved 필드가 존재하기는 하지만 이번 인용 범위에 그 값이 포함되어 있지 않아, 예약일이나 공개일을 이 글에서 특정하지는 않습니다.
영향 범위
이번 근거가 지목하는 범위는 WordPress 플러그인 Ninja Forms 3.15.5 이하라는 한 문장입니다. 제공된 자료에는 WordPress 코어 버전, 다른 플러그인이나 테마, 특정 PHP 버전과의 조합에 관한 언급이 없습니다.
따라서 대상 여부를 가르는 실질 기준은 설치된 Ninja Forms 버전입니다. 관리자의 플러그인 목록에서 설치 버전을 확인하고, 3.15.5 이하라면 이 레코드가 지목한 범위에 들어간 것으로 보는 것이 근거가 허용하는 판단입니다.
확인되지 않은 영역도 분명히 해 둡니다. 어떤 화면이나 요청 파라미터를 통해 해당 코드 경로에 도달하는지, 인증 없는 사용자가 실제로 어디까지 할 수 있는지, 폼 설정이나 권한 설정에 따른 차이는 제공된 근거에 없습니다. 그래서 이 글은 사이트 형태별로 위험 순위를 매기는 분류를 제시하지 않습니다.
기술적 분석
제목이 알려주는 것과 알려주지 않는 것
CVE 제목은 세 가지 이름을 공개합니다. 취약점 분류인 Stored Cross-Site Scripting, 접근 조건 표기인 Unauthenticated, 그리고 제목이 지목한 처리 요소인 extra 파라미터와 Metadata Key Normalization입니다.
Stored, Unauthenticated라는 표현은 CVE 표기에서 쓰는 일반적인 분류 용어입니다. 이 용어만으로는 이번 취약점에서 값이 어디에 어떻게 남고, 어디서 어떤 형태로 동작하는지 특정할 수 없습니다.
CVE 기록 원문에서 이번에 확인한 부분은 cveId, state, assignerShortName, dataVersion 같은 메타데이터와 제목 수준입니다. 취약 함수의 위치, 입력 검증이 일어나는 지점, 값의 보존 위치, 출력 시 처리처럼 데이터 흐름을 보여주는 코드 레벨 분석은 이번 인용 범위에 포함되어 있지 않습니다. 메타데이터 키 정규화가 제목에서 어떤 단계로 불리고 있는지가 이 글이 말할 수 있는 한계선입니다.
이번 근거에서 확인되지 않은 항목
- 코드 레벨의 상세 기술 분석
- CVSS 점수 등 CVE가 부여한 심각도 지표
- 이 취약점의 수정이 명시된 버전
- 공개된 PoC 또는 익스플로잇 코드
- 실제 야생 악용(in-the-wild exploitation) 정황
- CISA KEV 등재 여부
- 독립적인 제3자의 기술 분석이나 보안 업체 검증 보고서
- 예약일·공개일 값
탐지 근거의 한계
제공된 자료에는 검색어, 시그니처, IOC가 포함되어 있지 않습니다. 그래서 이 글은 특정 파라미터 값이나 태그 패턴을 기준으로 한 로그 조회 방법, 자동화된 제출 시도 탐지 기준 같은 운영 지침을 제시하지 않습니다. 현재 침해 여부를 논할 근거도 이번 자료에는 없습니다.
아울러 PoC와 악용 정황이 확인되지 않았다는 사실은 안전의 확인도, 위험의 확인도 아닙니다. 이 항목들은 이번 근거에서 단순히 부재할 뿐이며, 악용 난이도나 시간 경과에 따른 위험 변화를 추정할 자료는 없습니다.
대응 방안
지금 할 수 있는 확인
- 설치된 Ninja Forms 버전을 확인합니다.
3.15.5이하라면 이 CVE가 지목한 범위입니다. - 업데이트 목표 버전을 별도로 확인합니다. 이번 근거에는 수정 버전이 명시되어 있지 않아, 목표 버전은 플러그인 저장소의 변경 이력이나 개발사 안내로 판단해야 합니다. 참고로 Ninja Forms readme.txt (tag 3.15.7)에는
Stable tag: 3.15.7이 표기되어 있습니다. 이 표기는 해당 파일이 속한 릴리스의 안정 태그를 나타낼 뿐, 그 버전이 이 취약점을 수정한다는 증거는 아닙니다. - 업데이트 전 PHP 환경을 확인합니다. 위 readme는
Requires PHP: 7.4를 요구하므로 사이트 PHP 버전과의 호환성을 함께 살펴봅니다.
지속 관리
- Ninja Forms를 포함한 폼 플러그인을 플러그인 저장소가 안내하는 최신 안정 버전으로 유지합니다.
- 버전 확인을 정기 점검 항목으로 남겨, 신규 CVE가 버전 범위를 지목할 때 설치 버전과 즉시 대조할 수 있게 합니다.
이번 근거로 제시하지 않는 조치
Content-Security-Policy 같은 구성 변경, 탐지 규칙이나 로그 조회 조건, 특정 화면 열람 방식에 관한 지침은 이번 근거로 뒷받침되지 않아 이 글에서 안내하지 않습니다. 이런 항목은 상세 기술 분석이나 탐지 근거가 확인된 뒤 판단할 문제입니다.
정리하면, 확인된 사실은 CVE-2026-109997가 Ninja Forms 3.15.5 이하를 지목하는 인증 없는 저장형 XSS로 발행되었고, 제목이 extra 파라미터와 메타데이터 키 정규화를 처리 요소로 적시한다는 점입니다. 코드 흐름, 수정 버전, 심각도, PoC, 악용 여부는 아직 확인되지 않았으므로, 이 글의 대응은 버전 확인과 안정 버전 유지라는 두 가지로 좁아집니다.
참고자료
- CVE-2026-109997 - Ninja Forms <= 3.15.5 - Unauthenticated Stored Cross-Site Scripting via 'extra' Parameter via Metadata Key Normalization
- Ninja Forms readme.txt (tag 3.15.7)
함께 읽으면 좋은 글
- CVE-2026-48356: Adobe Commerce·Magento 파일 업로드 취약점(CWE-434)과 실제 악용 흐름 점검
- CVE-2026-46300: Linux Kernel skb 공유 프래그 마커 보존 결함과 커널 업데이트 점검
- CVE-2026-111497: Google Brotli 미확인 반환값 결함, KEV 등재와 디코더 의존성 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!