Volexity는 2026년 10월 첫째 주, 당시 완전 패치 상태였던 버전 22.8R2.4의 Ivanti Connect Secure(ICS) VPN 장비가 제로데이 익스플로잇 체인으로 침해된 사례를 확인했습니다. Volexity의 조사와 CVE 기록, CISA KEV 등재를 나란히 놓고 읽으면, CVE-2026-111357는 단독으로 다룰 로컬 권한 상승 취약점이 아니라 인증 우회 및 원격 코드 실행 성분이 결합된 체인 안에서 root 수준 실행으로 이어지는 한 단계라는 점이 보입니다.
개요
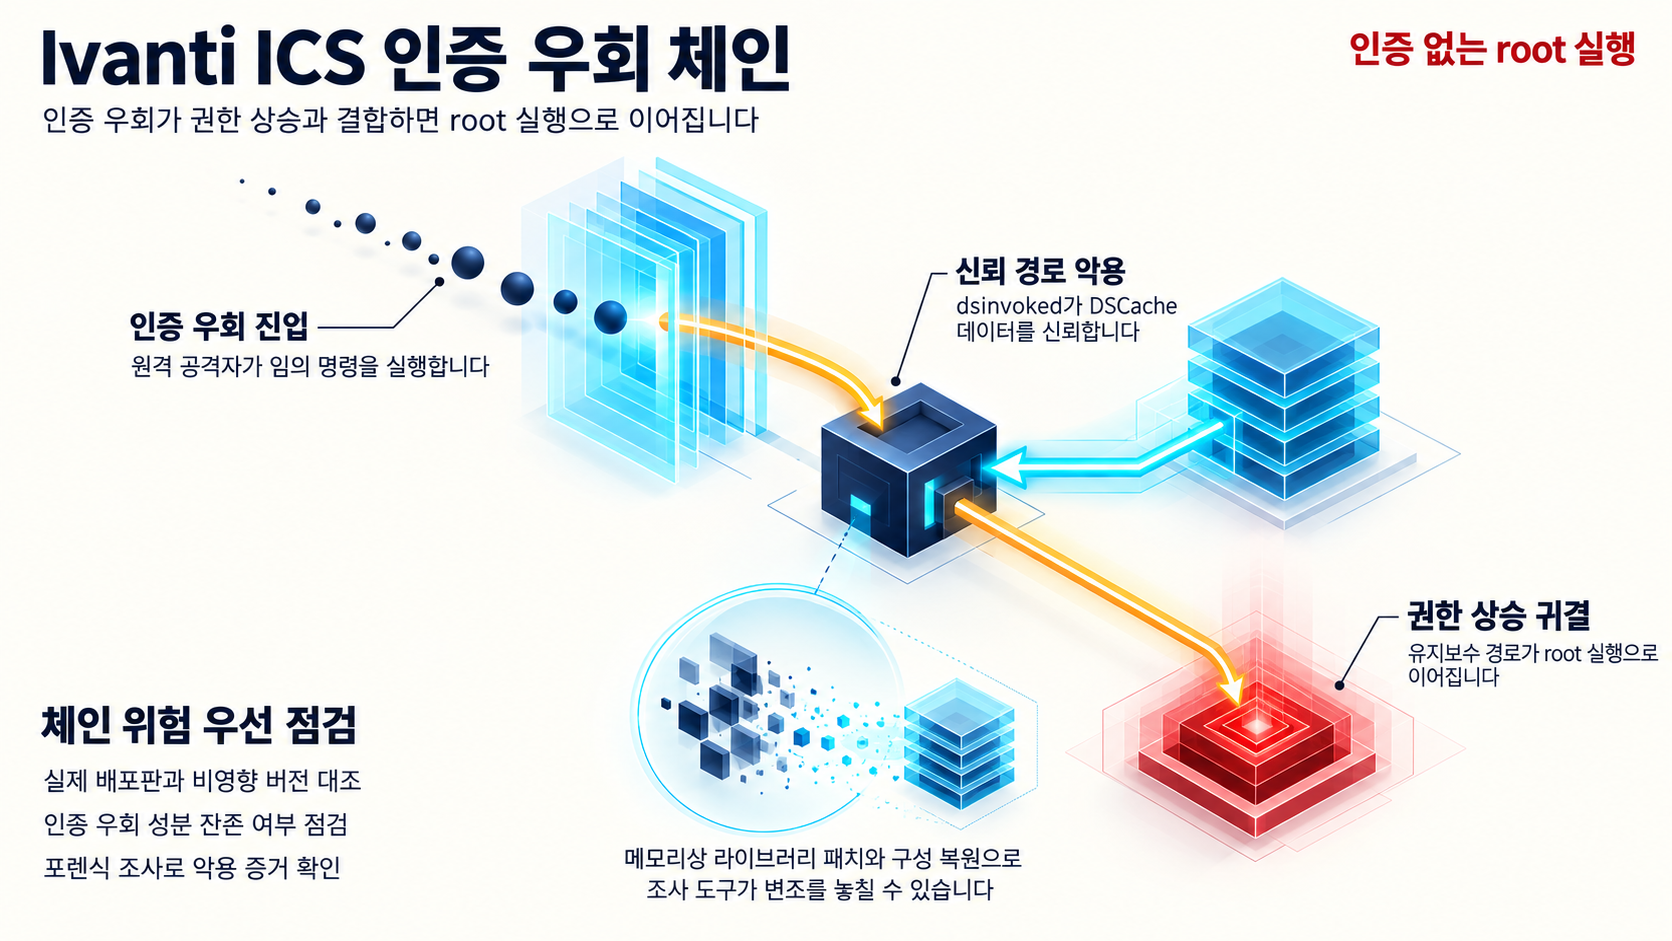
CVE-2026-111357는 Ivanti Connect Secure의 핵심 기능에 인증이 누락된(missing authentication for critical function) 취약점으로, CISA는 로컬 인증 공격자가 권한을 상승시킬 수 있다고 설명합니다. MITRE의 CVE-2026-111357 레코드는 한층 구체적으로, 22.8R2.4 버전이 dsinvoked 브로커가 DSCache 구성 데이터를 신뢰하는 방식을 잘못 처리해 root 권한 상승이 발생한다고 기재합니다. 같은 레코드는 2026년 10월에 실제 악용(exploited in the wild)이 있었음도 함께 명시하며, 이 취약점은 CISA의 Known Exploited Vulnerabilities 카탈로그에 등재되었습니다.
시간선을 채우는 것은 위협 행위자 관측입니다. Volexity는 2026년 10월 첫째 주에 알려지지 않은 위협 행위자 UTA0576이, 당시 완전 패치 상태(22.8R2.4)였던 ICS VPN 장비를 제로데이 익스플로잇 체인으로 침해한 사실을 확인했습니다. 이 체인은 인증 우회, 원격 코드 실행(RCE), 권한 상승을 결합해 인증 없는(unauthenticated) root 수준 코드 실행에 도달했고, 그중 인증 우회와 RCE 성분은 CVE-2026-104935로 추적됩니다. Ivanti는 2026년 10월 29일 이 취약점을 대상으로 하는 패치를 공개했습니다.
영향 범위
제공된 자료 기준으로 범위는 세 겹으로 나뉩니다.
- CVE-2026-111357의 CVE 레코드가 명시한 버전은 Ivanti Connect Secure 22.8R2.4입니다. 이 버전은 당시 완전 패치 상태였던 장비가 침해된 실제 사례에서도 확인되었습니다.
- 체인의 인증 우회·RCE 성분인 CVE-2026-104935는 별도 CVE 레코드에서 25.1.3.0 이전 ICS의 인증 우회로 기재되는데, 같은 레코드는 22.7R2.14 이하와 22.8R2.5, 25.1.3.0, 25.1.3.1을 비영향(unaffected) 버전으로 제시합니다. 제공된 근거는 이 밖에 명시되지 않은 개별 배포판이 취약한지 여부까지 다루지 않으므로, 비영향으로 listed된 버전을 제외한 나머지를 일괄적으로 취약 범위로 정리할 수는 없습니다. 또한 이 버전 정보가 CVE-2026-111357 자체의 영향 범위와 같다고 확인된 사실은 아닙니다.
- CISA KEV 항목은 CVE-2026-111357가 CVE-2026-104935, CVE-2026-118527과 결합할 수 있음을 함께 명시합니다. CVE-2026-118527의 기술적 세부 내용은 제공된 자료에 없어, 이 글에서는 체인 구성 요소라는 사실까지만 다룹니다.
여기서 범위의 의미가 바뀝니다. CVE-2026-111357만 보면 로컬 인증이 필요한 조건부 취약점으로 읽힙니다. 그런데 Volexity가 확인한 실제 공격에서는 세 성분이 결합된 체인 전체가 인증 없는 root 수준 코드 실행에 도달했습니다. 따라서 환경의 ICS 장비가 체인의 다른 성분에 취약한 상태라면, 로컬 인증이라는 조건이 위험을 크게 제한하지 못할 가능성이 큽니다. 점검의 초점이 취약점 한 건의 전제 조건에서 체인 전체의 조합으로 옮겨가는 지점입니다. 단, CVE-2026-104935 레코드가 22.7R2.14 이하와 22.8R2.5, 25.1.3.0, 25.1.3.1을 비영향으로 제시한다는 점은, 장비를 체인 기준으로 볼 때 버전별로 대조 기준을 두어야 한다는 뜻이기도 합니다.
또 한 겹은 침해 후 활동의 관측에서 옵니다. Volexity가 확인한 침해 후 활동은 Active Directory 자격 증명과 시크릿을 겨냥했고, 그중에는 LAPS(Local Administrator Password Solution) 암호와 BitLocker 복구 키가 포함되었습니다. ICS 장비와 AD 환경이 각 조직에서 어떻게 구성·연결되어 있는지에 대한 설명은 제공된 자료에 없고, 이 글에서 말할 수 있는 것은 확인된 표적의 종류까지입니다. 다만 표적이 자격 증명과 시크릿이었다는 관측을 기준으로 보면, VPN 장비의 버전 확인만으로 시야를 끝내면 확인된 침해 후 활동의 범위를 놓칠 수 있다는 점은 조건부로 말할 수 있습니다.
기술적 분석
dsinvoked와 DSCache, CVE 기록이 지목하는 지점
Volexity의 설명에 따르면, ICS VPN 장비에는 dsinvoked라는 권한 있는 백그라운드 서비스가 상주하며 필요할 때마다 root 권한으로 유지보수 작업을 수행합니다. dsinvoked는 각 작업이 어떤 프로그램으로 실행될지를 ICS의 공유 구성 저장소인 DSCache에서 조회합니다.
CVE-2026-111357의 원인에 대해 CVE 레코드가 명시하는 사실은 두 가지로 정리됩니다. 22.8R2.4가 dsinvoked 브로커가 DSCache 구성 데이터를 신뢰하는 방식을 잘못 처리한다는 점, 그리고 그 결과로 root 권한 상승이 나타난다는 점입니다. CISA는 이 취약점을 핵심 기능 인증 누락으로 분류하고 로컬 인증 공격자의 권한 상승 가능성을 함께 기재했습니다. root로 동작하는 유지보수 경로가 구성 데이터에 대한 신뢰 위에 놓여 있다는 것이 자료가 그리는 구조입니다. 다만 DSCache 데이터에 어떤 경로로 접근하는지, 신뢰 처리가 코드 어디에서 실패하는지는 제공된 자료에 없어 이 글에서는 다루지 않습니다.
인증 우회와 권한 상승이 만나는 지점
단독 관점의 CVE-2026-111357에는 로컬 인증 공격자라는 조건이 붙습니다. 그런데 실제 침해 사례에서는 CVE-2026-104935가 먼저 등장합니다. CVE 레코드는 이 취약점을, 25.1.3.0 이전 ICS를 언급하면서 원격 인증 없는 공격자가 임의 명령을 실행할 수 있게 하는 인증 우회(by spoofing)로 기재하고, 22.7R2.14 이하와 22.8R2.5, 25.1.3.0, 25.1.3.1을 비영향 버전으로 제시합니다. Volexity가 확인한 사례에서는 인증 우회와 RCE, 권한 상승이 결합해 인증 없는 root 수준 코드 실행에 도달했고, 그중 인증 우회와 RCE가 CVE-2026-104935로 추적됩니다.
CISA가 KEV 항목에 CVE-2026-104935 및 CVE-2026-118527과의 결합 가능성을 함께 기록했다는 점, 그리고 Volexity가 확인한 체인의 마지막 성분이 권한 상승이었다는 점을 함께 놓으면, CVE-2026-111357는 이 조합에서 권한 상승 단계에 해당하는 취약점으로 해석할 수 있습니다. 원격 명령 실행 기반이 만들어진 상태에서 root 권한 상승이 더해지는 구조이므로, 체인 전체는 인증 없는 root 실행으로 귀결됩니다.
여기서 패치 우선순위의 기준이 바뀝니다. CVE-2026-111357 한 건의 설명만 보는 것보다, 환경에 인증 우회 성분이 아직 남아 있는지가 실질적인 판단 기준이 됩니다. 같은 장비를 놓고도 로컬 권한 상승 조건만 남은 경우와 원격 실행 기반이 함께 살아 있는 경우의 위험 수준은 같다고 보기 어렵기 때문입니다. 다만 그 판단은 레코드가 비영향으로 제시한 버전(22.7R2.14 이하, 22.8R2.5, 25.1.3.0, 25.1.3.1)과 장비의 실제 배포판을 대조한다는 전제 위에서 성립하며, 레코드에 명시되지 않은 개별 배포판의 취약 여부는 제공된 자료만으로 확정할 수 없습니다.
조사 도구가 놓친 것과 포렌식
Volexity의 보고서에 따르면, 이 익스플로잇 체인은 라이브러리 코드를 메모리상에서만 패치하고 구성 저장소 데이터를 복원합니다. 그 결과 조사에 사용된 도구는 어떤 변조도 탐지하지 못했고, 악용 증거를 확인하려면 포렌식 조사가 필요하다고 결론짓습니다.
이 관측이 직접 의미하는 것은, Volexity가 사용한 그 조사 도구로는 이 체인에 의한 변조가 확인되지 않는다는 점입니다. 그리고 자료에 제시된 악용 증거 확인 절차는 포렌식 조사입니다. 어떤 점검 도구와 로그 항목이 유효한지, 필요한 로그 경로와 형식은 제공된 자료에 포함되어 있지 않아 이 글에서 확정할 수 없습니다.
침해 후 활동: 장비 안에서 끝나지 않는 피해
Volexity는 위협 행위자가 수행한 일련의 침해 후 활동이 Active Directory 자격 증명과 시크릿을 표적으로 했다고 확인했습니다. 여기에는 LAPS 암호와 BitLocker 복구 키가 포함됩니다.
이 관측이 주는 해석의 방향은 분명합니다. 확인된 표적이 LAPS 암호와 BitLocker 복구 키라는 것은, 피해 반경의 크기가 이들 자격 증명과 시크릿이 연결된 자산 범위에 따라 달라질 수 있다는 뜻입니다. VPN 장비 한 대의 취약점으로 시작했지만, 유출된 자격 증명을 통한 내부 AD 인프라 전반으로의 횡적 확산은 자료에 적힌 사실이 아니라 분석이 조건부로 제기하는 가능성으로 남겨 두어야 합니다. 그래서 장비 자체의 복구 여부만으로는 문제가 정리되지 않고, 표적이 된 자격 증명과 시크릿을 어떻게 다룰지가 별도 질문으로 남습니다.
대응 방안
지금 확인해야 할 것
- Ivanti가 2026년 10월 29일 공개한 패치를 ICS VPN 장비에 최단 기간 내 적용합니다. 2026년 10월 실제 악용이 확인되었고 KEV에 등재된 상태이므로, 운영상 변경 관리 지연을 허용 가능한 최소한으로 줄이는 편이 안전합니다. 다만 제공된 자료에 정확한 수정 버전 번호가 없어, 적용 대상 배포판은 Ivanti의 공식 패치 안내에서 추가 확인이 필요합니다.
- 체인 성분에 대한 CVE 레코드를 함께 확인하되, 레코드가 확인해주는 상태만 그대로 대조합니다. CVE-2026-104935는 CVE 레코드 기준 원격 인증 없는 공격자가 임의 명령을 실행할 수 있는 인증 우회로 기재되면서도 22.7R2.14 이하와 22.8R2.5, 25.1.3.0, 25.1.3.1이 비영향으로 제시되고, Volexity가 확인한 침해 사례에서 이 성분과 권한 상승이 결합해 인증 없는 root 수준 코드 실행에 도달했습니다. 따라서 장비의 실제 배포판을 레코드가 비영향으로 제시한 버전 정보와 먼저 대조하고, 레코드에 명시되지 않은 배포판은 Ivanti의 공식 안내로 별도로 확인하는 편이 정확합니다.
- 침해가 의심되는 장비는 악용 증거 확인을 위해 포렌식 조사를 수행합니다. Volexity는 메모리상 라이브러리 패치와 구성 저장소 복원 때문에 조사에 사용된 도구가 변조를 탐지하지 못했고, 악용 증거 확인에는 포렌식 조사가 필요하다고 보고했습니다.
시간을 들여 정리할 것
- 제공된 근거가 명시하는 대응은, 의심되는 침해의 악용 증거를 확인하는 데 포렌식 조사가 필요하다는 점입니다. 패치 이후의 후속 검증 범위와 절차는 각 조직의 포렌식 수행 역량과 로그 보존 상태에 따른 별도 판단이 필요합니다.
- 위협 행위자가 Active Directory 자격 증명과 시크릿, 그중에서도 LAPS 암호와 BitLocker 복구 키를 표적으로 했다는 관측이 확인되었습니다. 자료에는 구체적인 처리 절차가 없으므로, 관련 자격 증명과 시크릿을 어떻게 다룰지는 각 조직의 AD 구성에 따른 별도 판단이 필요합니다.
- CISA는 KEV 항목에서 CVE-2026-111357가 CVE-2026-104935 및 CVE-2026-118527과 체인으로 결합할 수 있다고 명시했습니다. 이 세 건이 각각 어떤 배포판에서 수정되는지에 대한 정보는 제공된 자료에 없습니다.
- 확인된 관측은 위협 행위자가 AD 자격 증명과 시크릿을 표적으로 삼았다는 점까지입니다. 이 관측을 어떤 주기·점검 체계로 관리할지는 자료의 범위를 벗어나므로, 각 조직의 사정에 맞춘 별도 설계 사안으로 남겨 둡니다.
아직 확인되지 않은 부분
- 패치로 수정되는 정확한 버전 번호와 22.8R2.4 이외의 영향 버전 범위는 제공된 자료에 명시되어 있지 않습니다.
- CVE-2026-104935의 CVE 레코드가 비영향으로 제시하는 버전은 22.7R2.14 이하와 22.8R2.5, 25.1.3.0, 25.1.3.1입니다. 그 밖에 레코드에 이름이 올라가지 않은 개별 배포판이 취약한지 여부는 제공된 근거만으로 판단할 수 없으므로, 장비 판정에서는 비영향 버전 목록과 실제 배포판을 대조하고 남은 구간은 제조사 안내로 추가 확인해야 합니다. 그리고 이 버전 정보가 CVE-2026-111357의 범위에 그대로 적용되는지도 확인되지 않았습니다.
- CVE-2026-118527의 세부 내용과 체인 내 정확한 역할은 자료의 범위를 넘습니다.
- 구체적인 IOC, 로그 위치, KB 또는 CU 번호는 제공된 자료에 없습니다.
- 위협 행위자 UTA0576의 배경과 동기도 조사 범위를 벗어나 있습니다.
- 공개 PoC의 존재는 제공된 조사 범위에서 확인되지 않았습니다. 다만 실제 표적 공격에 이미 사용된 것으로 확인된 만큼, PoC 유무와 무관하게 악용 가능한 위협으로 다루는 편이 적절합니다.
참고자료
- CVE-2026-111357 JSON record
- Known Exploited Vulnerabilities Catalog - CVE-2026-111357
- A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days (update note)
- CVE-2026-104935 JSON record
함께 읽으면 좋은 글
- bit-pi(Bit Flows) 1.31.0 코드에서 확인되는 웹훅 콜백 라우트와 imageHelper 기본값, 어디까지 확인됐는가
- CVE-2026-96951: 악용 감지가 공식 표기된 Windows Shell 보안 기능 우회와 CISA KEV 등재
- CVE-2026-110662: MxChat AI 챗봇 3.2.25 이하, 로그인 없이 저장되고 관리자 화면에서 실행되는 DOM XSS
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!