WordPress Royal MCP 플러그인의 검색 기능에서 인가 검사 공백이 확인됐다. CVE-2026-111960는 구독자(subscriber)처럼 권한이 낮은 로그인 사용자가 비공개 콘텐츠의 제목과 본문을 검색 응답으로 받아볼 수 있게 하는 취약점이다.
개요
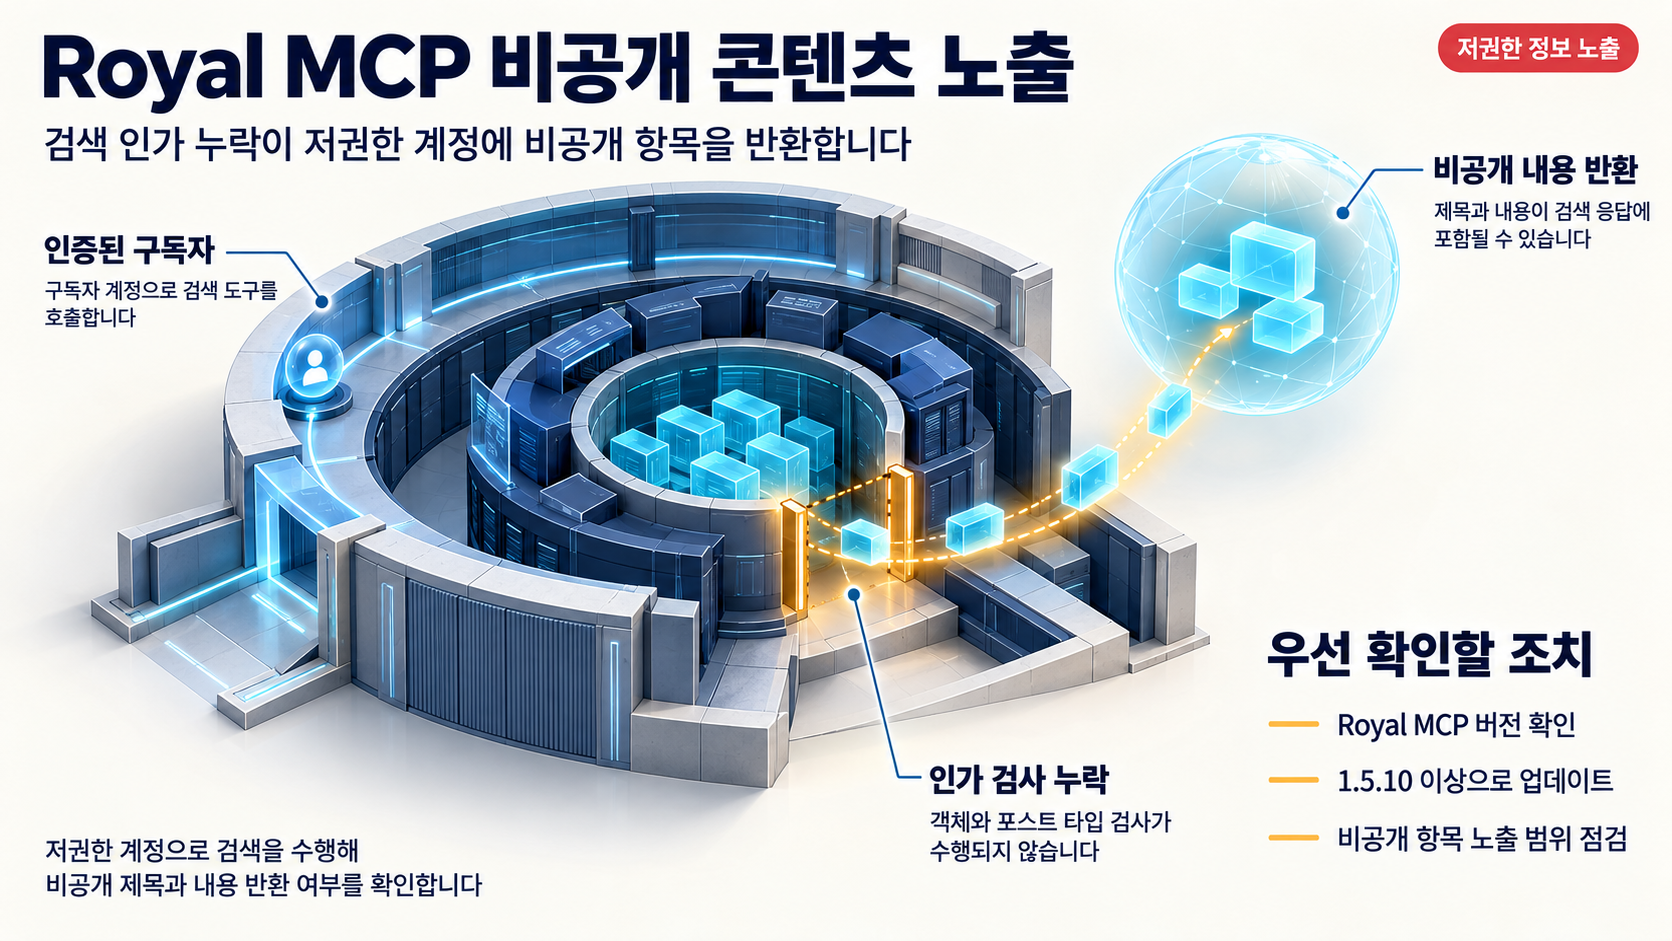
Royal MCP는 Claude, ChatGPT 등 LLM 클라이언트를 WordPress 사이트에 연결하는 MCP 커넥터 플러그인이다. WPScan과 CVE 레코드에 따르면 1.5.10 미만 버전의 검색 도구(wp_search 기능)에서 객체 수준(object-level) 인가와 포스트 타입(post-type) 인가 검사가 수행되지 않는다.
그 결과 구독자 같은 저권한 인증 사용자가 검색 도구를 호출해 비공개 상태 항목의 제목과 내용을 열람할 수 있다. 제공된 근거가 확인하는 범위는 바로 여기까지다. 검색 도구의 객체 수준 및 포스트 타입 인가 검사 누락이 인증된 저권한 사용자의 비공개 항목 열람으로 이어진다는 점이 이번 사건의 핵심이며, 수정된 인가 검사가 코드의 어디에 추가되었는지는 이번 근거 자료에 포함되어 있지 않다.
영향 범위
- Royal MCP 1.5.10 미만 — 영향이 확인된 버전은 1.4.38~1.5.9로 보고됐고, 취약 범위는 1.5.10 미만으로 안내된다. 플러그인 정보 API에 표시된 현재 배포 버전은 1.5.13이다.
- 연동(companion) Royal MCP 플러그인 1.5.10 미만 — 근거 자료는 연동 플러그인에 저장된 개인정보를 포함한 비공개 항목이 노출될 수 있다고 명시한다. 연동 플러그인을 함께 사용하고 있고 버전이 1.5.10 미만이라면, 그 안에 저장된 비공개 항목도 노출 대상에 포함될 수 있다.
- 인증 계정이 존재하는 사이트 — 취약점은 인증된 사용자 계정으로 검색 도구를 호출하는 구조이므로, 구독자처럼 낮은 권한의 계정이 있는 사이트가 직접적인 점검 대상이다.
- 비공개 콘텐츠·민감 데이터를 다루는 사이트 — 비공개 글이나 연동 플러그인 쪽에 민감한 항목이 쌓여 있을수록 노출 범위가 커진다.
기술적 분석
검색 도구의 객체 수준·포스트 타입 인가 검사 누락
제공된 근거가 확인하는 범위는 명확하다. 1.5.10 미만의 Royal MCP WordPress 플러그인은 검색 도구에서 객체 수준 인가와 포스트 타입 인가 검사를 수행하지 않으며, 이로 인해 구독자 같은 인증 사용자가 비공개 항목의 제목과 내용을 열람할 수 있다. 다시 말해 확인되는 결함은 검색 응답에 포함되어서는 안 될 비공개 항목이 함께 반환될 수 있다는 인가 검사 누락 문제이며, 검사가 코드 어디에서 어떻게 보완되었는지는 이번 근거 자료에 포함되어 있지 않다.
LLM 연동이라는 조건이 더하는 위험
Royal MCP는 LLM 대화를 사이트 데이터에 연결하는 도구다. 확인된 사실만 놓고 보면, 권한 없는 검색 결과가 플러그인을 통해 반환되고 그 결과가 대화 맥락으로 흘러가는 정보 유출 경로가 이론적으로 성립한다. 이는 확인된 침해를 단정하는 설명이 아니라, 검색 응답과 대화 컨텍스트가 이어진 구조에서 합리적으로 검토할 만한 2차 확산 가능성에 대한 조건부 해석이다. 실제로 어떤 데이터가 대화 컨텍스트나 로그에 남는지는 플러그인 구성과 연동 방식에 따라 달라지며, 현재 근거 자료에는 그 상세가 포함되어 있지 않다.
확인되지 않은 악용 현황과 이 글의 한계
조사 시점 기준으로 공개된 개념 증명(PoC)이나 실제 악용 사례는 확인되지 않았다. 다만 PoC가 발견되지 않았다는 사실이 악용 부재를 증명하지는 않는다. 취약 버전을 사용한 사이트는 악용 여부와 무관하게 영향 범위 확인이 필요하다.
다음은 이 글이 확정하지 못한 한계로 남겨 둔다.
- 인가 검사가 코드 어디에 추가되었는지 보여주는 패치 diff나 변경 설명은 확인되지 않았다.
- CVE-2026-111960의 CISA KEV 등재 여부는 확인되지 않았다. 따라서 대응 우선순위는 KEV 등재 사실이 아니라 저권한 인증 계정만으로 동작한다는 악용 장벽 기준으로 판단해야 한다.
- 연동 플러그인이 저장하는 개인정보의 종류와 데이터 유형은 '개인정보'라는 일반 표현으로만 제시되어 있어, 잠재 노출 데이터의 민감도는 사이트별로 직접 확인해야 한다.
대응 방안
즉시 확인과 임시 조치
- 설치된 Royal MCP 버전을 확인해 1.5.10 미만이면 즉시 업데이트를 준비한다. 현재 배포 버전은 1.5.13이다.
- 연동(companion) 플러그인을 함께 사용하고 있는지, 그 버전이 1.5.10 미만인지 확인한다. 근거 자료는 연동 플러그인에 저장된 개인정보를 포함한 비공개 항목을 노출 대상으로 명시한다.
- 비공개 글과 연동 플러그인 데이터에 민감 정보가 포함되어 있었는지 점검한다.
- 취약 버전 사용 이력이 있었다면, 어떤 비공개 항목이 노출 대상이 될 수 있었는지 영향 범위 확인부터 진행한다. 노출 가능성 판단은 위 근거가 확인한 범위, 즉 인증된 저권한 사용자가 비공개 항목의 제목과 내용을 읽을 수 있었다는 사실 안에서 한다.
업그레이드
- Royal MCP를 1.5.10 이상으로 업그레이드하고, 권장 기준으로 배포 중인 최신 버전 1.5.13 반영을 검토한다.
- 연동(companion) 플러그인도 1.5.10 이상으로 업그레이드해 개인정보 저장 측의 노출을 막는다.
제공된 취약점 근거는 위 버전 업그레이드와 노출 범위 확인을 뒷받침한다. 그 밖의 운영 절차나 정기 점검 체계에 대해서는 근거 자료에 구체적 내용이 없어 이 글에서 별도의 권고를 추가하지 않는다.
우선순위를 어떻게 볼까
공개 PoC와 실제 악용 사례가 확인되지 않았고 KEV 등재 여부도 미확인이다. 그렇다고 이 상태가 대응을 미룰 근거가 되기는 어렵다. 구독자처럼 가장 낮은 권한의 인증 계정만으로 검색 도구 호출이 가능하다는 구조는 악용 장벽이 낮은 편에 속하고, 노출 결과가 콘텐츠 제목·본문과 연동 플러그인의 개인정보처럼 사이트 밖으로 나가면 되돌리기 어려운 종류이기 때문이다. 비공개 글이나 개인정보를 다루는 사이트라면 버전 확인과 업그레이드는 대기 목록 앞쪽에 두는 편이 합리적이고, KEV 등재 여부 같은 추가 근거가 확인되면 우선순위를 다시 조정하는 것이 타당하다.
참고자료
- CVE-2026-111960 Royal MCP 1.4.38 - 1.5.9 - Subscriber+ Non-Public Post Disclosure via wp_search Ability
- Royal MCP 1.4.38 – 1.5.9 – Subscriber+ Non-Public Post Disclosure via wp_search Ability | CVE 2026-111960
- Royal MCP – Secure AI Connector for Claude, ChatGPT & any LLM via MCP (plugin information API)
함께 읽으면 좋은 글
- CVE-2026-109385: UiChemy AI 빌드 플러그인의 저장형 XSS
- CVE-2026-119025: open 패키지의 PowerShell 이스케이프 결함, MCP OAuth URL로 명령 주입이 되다
- CVE-2026-96652: Plex Media Server 인증 없는 SSRF와 CISA KEV 등재
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!