CVE-2026-112136는 Mendix Studio Pro의 MCP 서버가 HTTP 수신 대상을 루프백 인터페이스로 적절히 제한하지 않는 문제를 다룹니다. Siemens의 CVE 기록이 밝히는 직접 원인은 수신 범위이고, 확인된 위협 조건은 네트워크 접근 가능성입니다. Siemens ProductCERT 권고 SSA-710379가 이 CVE를 담고 있습니다. 확인된 내용은 여기까지이며, 원격 상호작용 이후의 영향은 전달된 근거에서 확인되지 않습니다.
개요
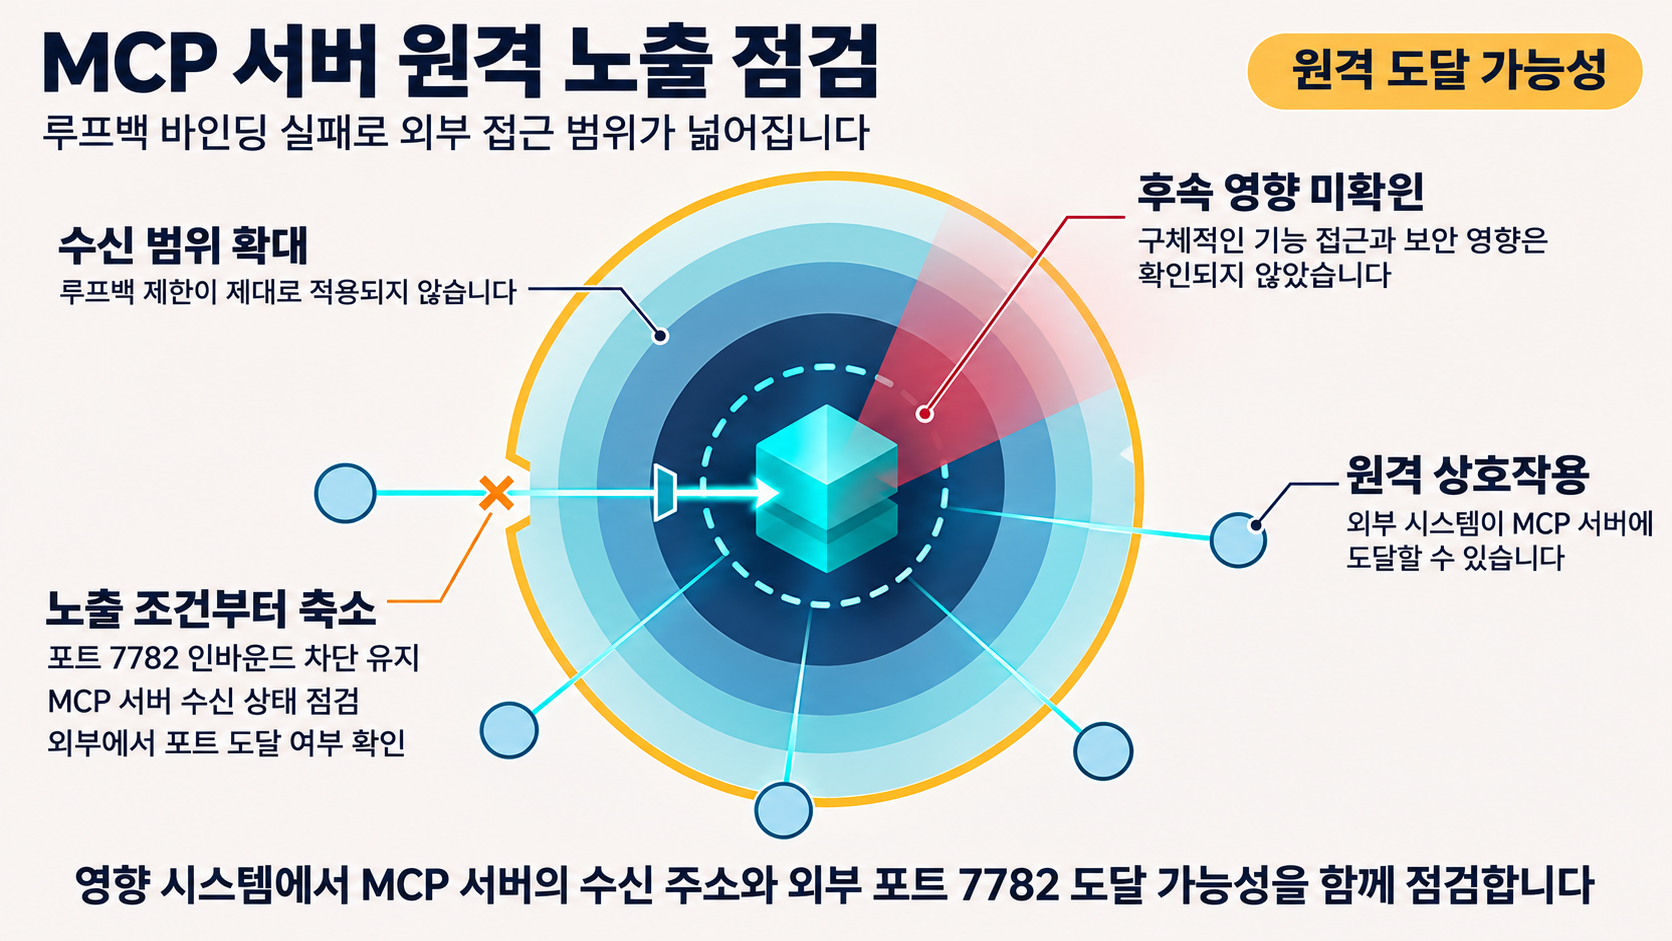
Siemens는 Mendix Studio Pro 11과 Mendix Studio Pro 11.12에서 취약점을 식별했다고 기록합니다. 영향받는 제품의 MCP 서버가 HTTP 리스너를 루프백 인터페이스로 적절히 제한하지 않아 원격 시스템에 잠재적으로 노출될 수 있고, 네트워크 접근 권한을 가진 공격자가 원격에서 MCP 서버와 상호작용할 수 있다는 것이 확인된 내용입니다.
같은 공급업체 안내로, Siemens ProductCERT는 권고문 SSA-710379 Multiple Vulnerabilities in Mendix Studio Pro's MCP Server에서 CVE-2026-112136을 다루며 포트 7782에 대한 인바운드 방화벽 정책 유지와 인증된 원격 접근 경로를 권고합니다. 이 권고문은 제목대로 여러 취약점을 함께 다루는 문서이므로, 이 글에서 옮기는 대응은 위 CVE에 연결된 조치로 한정합니다.
무엇이 확인되지 않았는지도 분명히 해둡니다. 실제 악용 여부, 공개된 개념 증명, 독립적인 기술 검증, 원격 상호작용 이후의 구체적인 영향은 전달된 근거와 이번 검토 범위에서 확인되지 않았습니다. 확인되지 않았다는 것이 존재하지 않는다는 뜻은 아닙니다. 공급업체가 명시한 수정 버전과, 원격 상호작용으로 가능한 구체적 기능은 아직 남은 확인 항목입니다.
영향 범위
- Mendix Studio Pro 11: V11.15.0 이상 V11.16.0 미만
- Mendix Studio Pro 11.12: V11.12.6 이상 V11.12.7 미만
버전 범위에 해당한다고 해서 원격 노출이 곧바로 성립하는 것은 아닙니다. 두 조건이 겹쳐야 합니다. MCP 서버가 실제로 수신 중이어야 하고, 외부에서 그 포트에 도달할 수 있는 네트워크 경로가 열려 있어야 합니다. Siemens는 표준 Windows 설치에서 포트 7782로의 외부 트래픽 차단이 기본적으로 유지된다고 설명합니다. 반대로 기본 차단이 무너지도록 인바운드 규칙을 직접 연 환경에서는 노출 가능성이 커집니다.
여기서 하나 짚어둘 한계가 있습니다. 영향 범위의 상한으로 적힌 V11.16.0과 V11.12.7이 곧 수정 버전이라는 명시적 확인은 전달된 근거에 없습니다. 상한 값은 범위를 경계짓는 정보로만 취급하고, 업데이트 대상은 공급업체 안내로 별도로 확인해야 합니다.
기술적 분석
취약점의 구조는 수신 대상을 어디까지 열느냐의 문제입니다. 루프백 인터페이스는 통상 실행 중인 기기 자기 자신만 도달할 수 있는 주소로 쓰이므로, 리스너가 루프백에만 바인딩되어 있으면 원격 시스템에서는 그 서버에 직접 접근할 수 없습니다. Siemens의 기록은 이 제한이 적절히 걸리지 않는다고 밝히고, 그 결과 수신 범위가 넓어진 설치에서는 원격 시스템이 서버에 도달할 수 있게 됩니다.
그다음 단계는 확인되지 않았습니다. 원격에서 MCP 서버와 상호작용할 수 있다는 설명에서 논리가 멈추는 것입니다. 그 상호작용으로 어떤 기능에 도달할 수 있는지, 어떤 후속 보안 영향으로 이어질 수 있는지는 전달된 근거로 알 수 없습니다. 구체적인 후속 공격 경로도 제시되어 있지 않습니다.
운영 판단은 이 확인되지 않은 지점을 전제로 조건부일 수밖에 없습니다. 도달 범위가 확인되지 않은 상태에서는, 심각도를 놓고 다투기보다 확인이 쉬운 노출 조건부터 줄이는 점검 순서를 택해볼 수 있습니다. 즉 버전과 패치 여부를 확정하기 전에 실제로 외부에 닿아 있는지를 먼저 보는 순서이고, 이 지점은 공급업체가 포트 7782의 인바운드 차단을 유지하라고 안내하는 내용과 맞닿습니다.
탐지의 출발점도 같습니다. 영향받는 시스템에서 MCP 서버의 수신 상태와, 외부에서 해당 포트에 도달할 수 있는지를 점검하는 것입니다. 다만 구체적인 악용 탐지 지표나 로그 패턴은 제공된 근거에 없어서, 원격 상호작용이 실제로 일어났었는지 사후에 식별하는 방법은 이 글에서 제시할 수 없습니다.
대응 방안
지금 확인할 것
- 영향받는 버전 범위인지 먼저 식별합니다. 위 두 범위에 해당하는 설치가 대상입니다.
- MCP 서버의 수신 상태와, 외부에서 그 서버에 도달할 수 있는지를 점검합니다.
- 포트 7782로 들어오는 외부 트래픽을 차단하는 엄격한 인바운드 방화벽 정책을 유지합니다. Windows Defender Firewall 같은 기본 기능이 예로 제시되어 있고, 표준 Windows 설치에서는 이미 기본 동작입니다.
- 원격 접근이 필요하면 직접 인바운드 방화벽 규칙을 여는 대신 VPN 또는 SSH 터널처럼 안전하고 인증된 경로로 제한합니다.
지속적으로 유지할 것
- 공급업체의 수정 버전과 적용 지침을 확인한 뒤, 변경 관리 절차에 따라 업데이트를 계획합니다. 앞서 적었듯 수정 버전은 전달된 근거에서 확인되지 않았으므로 이 확인이 선행 조건입니다.
- 외부 인바운드 차단과 인증된 원격 경로 사용을 일회성 조치가 아니라 유지 통제로 가져갑니다. 권고문이 제시하는 방화벽 차단의 효과는 실제 적용 정책과 네트워크 경로에 따라 달라지므로, 환경별 확인이 필요합니다.
정리하면, 이 취약점은 로컬 전용이어야 할 MCP 서버가 조건이 갖춰지면 네트워크로 드러날 수 있다는 구조를 다룹니다. Siemens의 기록은 네트워크 접근이 가능한 공격자가 원격에서 MCP 서버와 상호작용할 수 있다고 밝히지만, 그 상호작용으로 도달 가능한 기능은 전달된 근거에서 확인되지 않습니다. 따라서 근거가 닿는 범위의 조치는 MCP 서버의 수신 상태와 포트 7782의 외부 도달 가능성을 확인하고, 포트 7782로의 외부 트래픽을 차단하는 인바운드 방화벽 정책을 유지하며, 원격 접근이 필요할 때는 VPN이나 SSH 터널 같은 인증된 경로를 쓰는 것입니다. 이 범위를 넘어서는 조치는 전달된 근거에 없으므로 이 글에서 추가하지 않습니다.
참고자료
함께 읽으면 좋은 글
- CVE-2026-119613: ash_ai 도구 오류 응답에 실려 나가는 내부 정보
- CVE-2026-125397: NocoBase plugin-ai AI 직원 권한 우회 취약점 분석
- CVE-2026-112137: Mendix Studio Pro MCP Server의 CSRF 취약점 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!