CVE-2026-114625는 Arista VeloCloud Orchestrator 온프레미스 버전의 SQL 인젝션 취약점입니다. CISA가 활성 악용의 증거를 근거로 알려진 악용 취약점(KEV) 카탈로그에 추가했기 때문에, 이 제품을 운용하는 조직은 확인된 사실과 아직 확인되지 않은 항목을 구분해 조치 순서를 잡아야 합니다.
개요
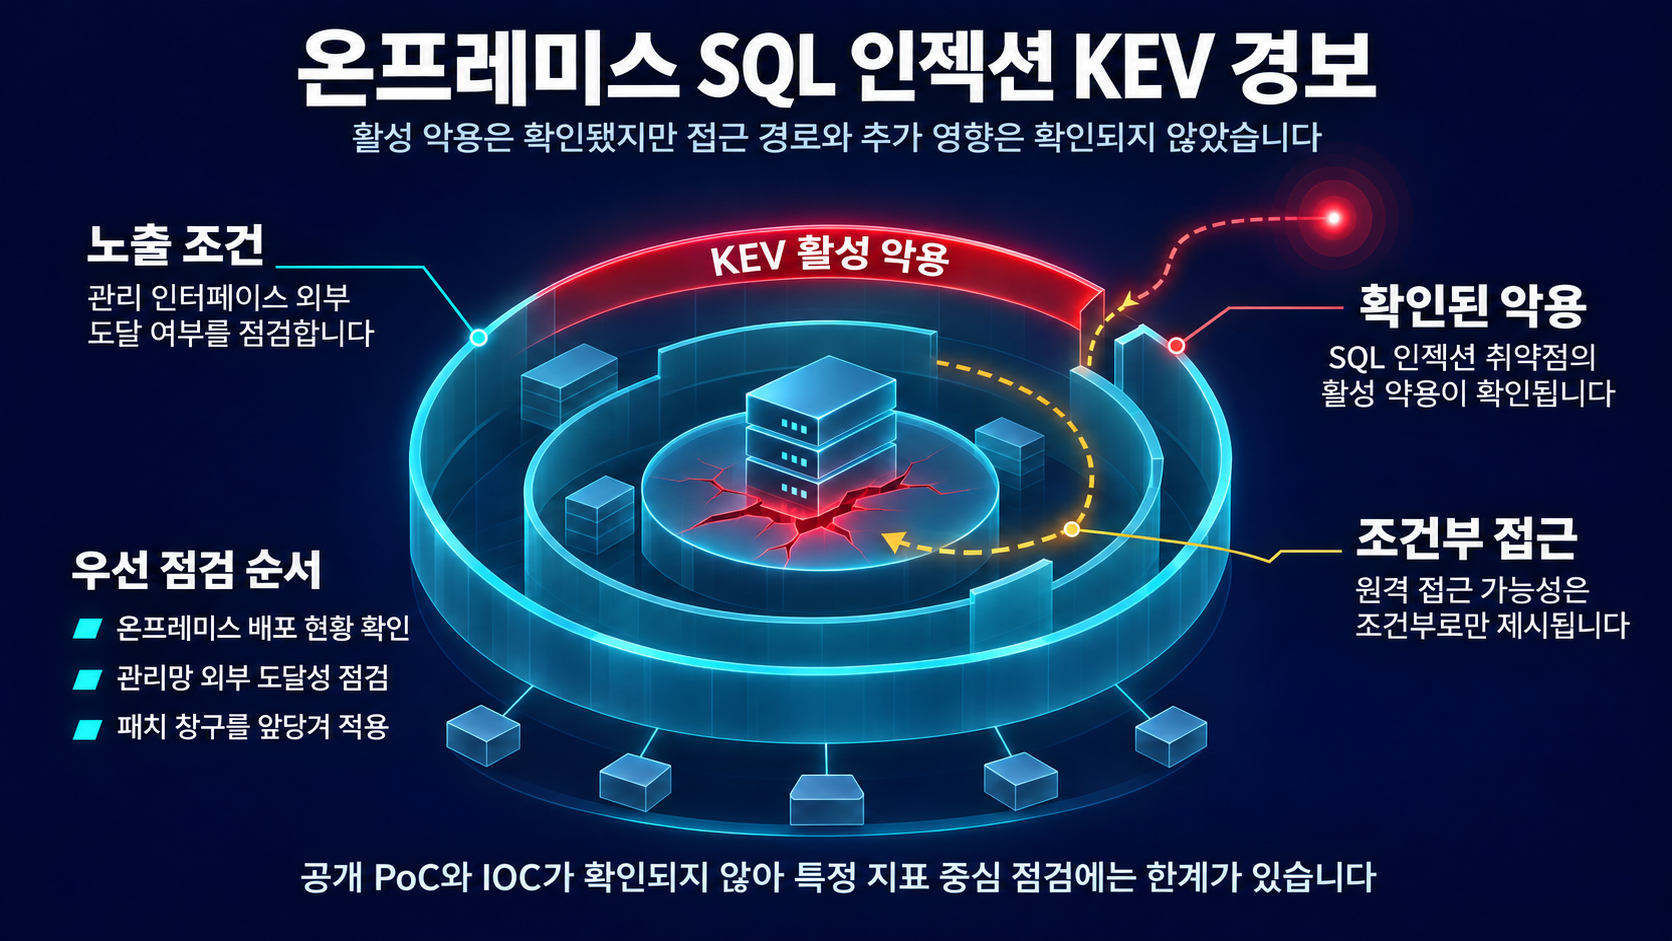
- CVE-2026-114625는 Arista VeloCloud Orchestrator 온프레미스 제품에 대한 SQL 인젝션 취약점입니다. CISA 카탈로그에는 "Arista VeloCloud Orchestrator SQL Injection Vulnerability" 항목으로 실려 있으며, 항목 설명은 온프레미스 제품에 원격 공격자의 접근을 허용할 수 있는 SQL 인젝션 취약점이 있다는 내용입니다.
- CISA는 2026년 10월 23일 알려진 악용 취약점 1건을 카탈로그에 추가했고, 그 근거로 활성 악용(active exploitation)의 증거를 들었습니다. 카탈로그 항목과 등재 알림이라는 두 경로가 같은 사실을 확인합니다.
- Arista가 할당한 PUBLISHED 상태의 CVE 레코드(CVE List V5)가 공개 자료로 확인되고, 같은 레코드의 Solutions 정보에 Security Advisory 0199에 대한 참조가 담겨 있습니다. 다만 그 권고의 원문 본문은 이번에 확보된 근거에 포함되어 있지 않습니다.
- 현재 근거에서 확인되는 서술의 상단은 원격 공격자가 접근할 수 있다는 가능성, 즉 조건부 표현까지입니다. 그 밖의 결과는 근거에 없습니다.
영향 범위
확인가능한 영향 범위는 Arista VeloCloud Orchestrator의 온프레미스(on-prem) 배포입니다. 클라우드 형태나 다른 배포 방식에 관한 언급은 확보된 근거에 없어서, 이 글은 온프레미스 운용자 기준으로 범위를 잡습니다.
버전 정보는 이 글의 가장 분명한 한계입니다. CVE 레코드 원문에는 5.2, 2.0.3 같은 값이 등장하지만, 각각이 영향 버전인지 수정 버전인지 다른 속성인지를 구분할 문맥이 확보된 인용에 없습니다. 따라서 특정 번호를 영향 대상이나 패치 버전으로 매핑하지 않았습니다. 패치 대상 범위는 공급자 권고 원문을 확인해 확정해야 합니다.
기술적 분석
확인된 사실과 조건부 서술의 경계
CISA 카탈로그 항목의 표현을 기준으로 하면, 확인된 것은 온프레미스 제품에 SQL 인젝션 취약점이 존재하고 그것이 원격 공격자의 접근을 허용할 수 있다는 조건부 서술까지입니다. CISA는 may allow라는 가능성 표현을 사용하고 있으므로, 이 글도 원격 접근 가능성을 확인된 사실처럼 쓰지 않습니다. 공격자가 실제로 어떤 권한을 얻는지, 어떤 입력 지점을 통해 발생하는지는 확보된 근거에 없어 여기에서 다루지 않습니다.
CVE List V5 레코드(Arista 할당)는 취약점의 존재와 게시 상태, 참조 정보를 확인하는 출처로만 사용했습니다. 취약 컴포넌트나 파라미터, 인증 필요 여부 같은 전제 조건은 현재 근거에 명시되어 있지 않습니다.
악용 상태
악용 상태는 확인된 쪽입니다. CISA는 활성 악용의 증거를 근거로 KEV 카탈로그에 등재했고, 이 사실은 카탈로그 항목과 2026년 10월 23일 등재 알림 두 경로로 교차 확인됩니다. CISA는 등재 알림에서 이러한 유형의 취약점이 악성 사이버 공격자의 빈번한 공격 경로라고 함께 안내합니다.
반면 공개된 개념 검증 코드(PoC)나 상세 기술 분석 자료는 조사 시점에 확인되지 않았습니다. 실제 악용은 확인되었지만 공개된 공격 코드나 서명에 기대어 점검할 수는 없는 상태라는 뜻입니다.
확인되지 않은 결과의 범위
접근 가능성을 넘어선 결과, 예를 들어 권한 상승이나 코드 실행 같은 추가 영향은 근거에 없어 이 글에서 평가하지 않았습니다. KEV 등재와 원격 접근 가능성을 근거로 제품 전체가 침해된 것처럼 해석하는 것은 자료로 뒷받침되지 않습니다.
실제 악용 사례의 시점, 대상, 사용된 기법, 침해 지표(IOC)도 확인되지 않았습니다. 그래서 침해 여부를 특정 지표로 좁혀 확인할 수 없고, 이 부분은 한계로 남깁니다.
운영 관점의 해석
운영 순서를 정하는 데 가장 무게가 큰 사실은 악용 상태입니다. 활성 악용의 증거로 KEV에 등재된 취약점은, 아직 악용이 확인되지 않은 같은 종류의 취약점보다 점검과 패치 창구를 먼저 당겨야 할 근거가 됩니다. 이 글의 판단 기준은 확인된 두 가지, 즉 온프레미스 배포라는 영향 범위와 KEV 등재라는 악용 상태입니다.
여기서 한 걸음 더 나아간 해석은 조건부로만 성립합니다. 온프레미스 배포라면 관리 인터페이스가 관리망 바깥으로 Reachable한 상태인지가 Exposure를 좌우하고, 그 상태에서 원격 접근 가능성이 실제로 성립한다면 단일 취약점이 운용 환경 전반으로 영향이 확대될 여지가 있는지 검토해볼 수 있습니다. 이는 제공된 근거에서 확인된 사실이 아니라 위 전제 조건에 달린 해석이며, 실제 침해 규모나 데이터 접근을 넘어선 결과는 근거에 없습니다.
대응 방안
확인에서 시작하는 순서
- 자산 목록을 기준으로 온프레미스 VeloCloud Orchestrator 배포가 있는지를 먼저 확정합니다. 확인된 영향 범위가 온프레미스 배포이므로, 대상이 있는지 없는지를 가리는 것이 첫 단계가 됩니다.
- CVE List V5의 CVE-2026-114625 레코드는 Arista가 할당한 CVE 레코드이며, 그 Solutions 정보에 Security Advisory 0199라는 참조가 적혀 있습니다. 이 링크는 권고 원문이 아니라 CVE 레코드이고, 이번 근거에 권고 원문 본문은 없으므로 수정 지침과 버전 정보는 공급자가 공개한 Advisory 0199 원문을 별도 경로로 확인해 파악해야 합니다. 이 글에서 버전 번호를 확정하지 못했기 때문에, 그 확인이 이후 계획의 전제가 됩니다.
- KEV 등재 사실은 대상 제품과 악용 상태의 근거를 주지만, 확보된 근거에는 개별 대응 기한이나 특정한 탐지·완화 절차가 포함되어 있지 않습니다. 따라서 기한이나 절차는 공급자 및 내부 정책 기준으로 별도로 확인해야 합니다.
점검 관점
- CISA는 등재 알림에서 이러한 유형의 취약점을 악성 사이버 공격자의 빈번한 공격 경로로 안내합니다. 이 일반적 안내와 KEV 등재를 함께 고려하면, 등재 이전 기간까지 포함해 Orchestrator 관련 웹·애플리케이션 접근 로그와 데이터베이스 질의 로그에서 비정상 질의 패턴이나 미인증 출처의 접근 시도를 훑어보는 것은 합리적인 점검 범위의 제안이 됩니다. 다만 구체적 IOC나 시그니처는 근거에 제시되지 않아, 이 글은 특정 탐지 규칙이나 지표 목록을 안내하지 않습니다.
- Orchestrator 관리 인터페이스의 인터넷 노출 여부와 관리망 분리·접근 허용 범위를 점검하는 것도 온프레미스 영향 범위에서 나오는 운영 관점의 제안입니다. 이 또한 공급자나 CISA가 제시한 구체 절차가 근거에 없으므로, 확인된 지침이 아니라 잠정적인 점검 항목으로 다루십시오.
근거가 부족한 영역
- 정확한 영향 버전과 수정 버전의 구분은 공급자 원문 확인이 필요합니다. CVE 레코드의 버전 토큰을 패치 대상으로 단정하지 않습니다.
- 취약 컴포넌트와 입력 경로, 인증 필요 여부 등 세부 전제 조건은 현재 근거에 없습니다.
- 실제 악용 사례의 시점, 대상, 사용 기법, 침해 지표(IOC)는 확인되지 않았습니다.
- 공급자의 공식 수정 버전 존재 여부나 그 효과, 그리고 일반적인 접근 통제·모니터링 조치의 효과는 제공된 근거로 확인되지 않아, 위 항목은 확인된 권장 사항이 아니라 근거 범위 안에서 검토해볼 점검 관점으로만 제시했습니다.
참고자료
- CVE-2026-114625 Security Advisory 0199 - Solutions
- Known Exploited Vulnerabilities Catalog - CVE-2026-114625
- CISA Adds One Known Exploited Vulnerability to Catalog
함께 읽으면 좋은 글
- CVE-2023-22894: Strapi 민감정보 평문 저장 결함의 KEV 등재와 확인 필요한 사항
- CVE-2026-118527: Ivanti Connect Secure 예측 가능한 식별자와 파일 업로드 체인 KEV 등재 점검
- CVE-2026-118550 Drupal AI 모듈 접근 우회(SA-CONTRIB-2026-270) 분석과 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!