개요
Ivanti Connect Secure(ICS)를 겨냥한 취약점들이 실제 공격에 악용되고 있다는 사실이 CISA 경보를 통해 확인되었습니다. CISA는 사이버 위협 행위자들이 이 취약점들을 악용해 원격·비인증 상태로 임의 명령을 실행하고, 이를 자격증명 탈취와 데이터 유출에 사용한 사실을 인지하고 있다고 밝혔습니다. 관련 항목은 CISA 알려진 악용 취약점(KEV) 목록에도 등재되어 있습니다.
이 글은 그중 예측 가능한 수 또는 식별자 생성 문제(CVE-2026-118527)가 어떤 위치를 차지하는지 짚고, CISA가 안내한 체인 가능성과 Volexity가 별도로 관찰한 익스플로잇 체인의 탐지 한계를 분리해서 읽어봅니다. 두 근거는 서로 다른 주장을 담고 있으며, 섞어 읽으면 실제 확인된 범위 너머로 결론이 옮겨갑니다.
영향 범위
CISA 경보가 제시하는 영향 범위는 다음 버전입니다.
- Ivanti Connect Secure 25.1.1.2 이하
- Ivanti Connect Secure 25.1.2.2 이하
- Ivanti Connect Secure 22.8R2.5 이하
체인 가능성으로 함께 언급되는 CVE-2026-104935에 대해서는 NVD 기록이 다른 층위의 버전 경계를 제공합니다. NVD는 이 취약점을 스푸핑에 의한 인증 우회로 기재하고, 버전 25.1.3.0 미만의 ICS에서 원격의 비인증 공격자가 임의 명령을 실행할 수 있으며, 버전 22.7R2.14 이하는 영향을 받지 않는다고 설명합니다.
버전 목록은 출발점이지 결론은 아닙니다. 같은 버전이라도 인터넷에 직접 노출된 게이트웨이인지, 그 장비가 내부 자원 접근의 인증 진입점으로 쓰이는지에 따라 실제 위험과 대응 순서는 달라집니다. 게이트웨이가 내부 인증의 관문인 환경에서는 장비 하나의 침해가 곧 침해 확대 위험으로 이어질 수 있다는 점은, 확인된 사실이 아니라 노출 환경에 따른 조건부 판단으로 열어 둘 필요가 있습니다.
기술적 분석
확인된 사실: 인증 우회와 원격 명령 실행
Volexity의 보고에 따르면 관찰된 익스플로잇 체인은 인증 우회, 원격 명령 실행(RCE), 권한 상승 취약점을 결합해 인증 없는 root 수준 코드 실행에 도달했습니다. 그중 RCE와 인증 우회 취약점은 CVE-2026-104935로 추적됩니다. NVD 역시 CVE-2026-104935를 스푸핑에 의한 인증 우회로 기재하고 원격의 비인증 공격자가 임의 명령을 실행할 수 있다고 설명하므로, 비인증 상태로 명령 실행에 도달할 수 있다는 지점은 두 근거가 맞습니다.
확인된 사실: 예측 가능한 식별자와 파일 업로드
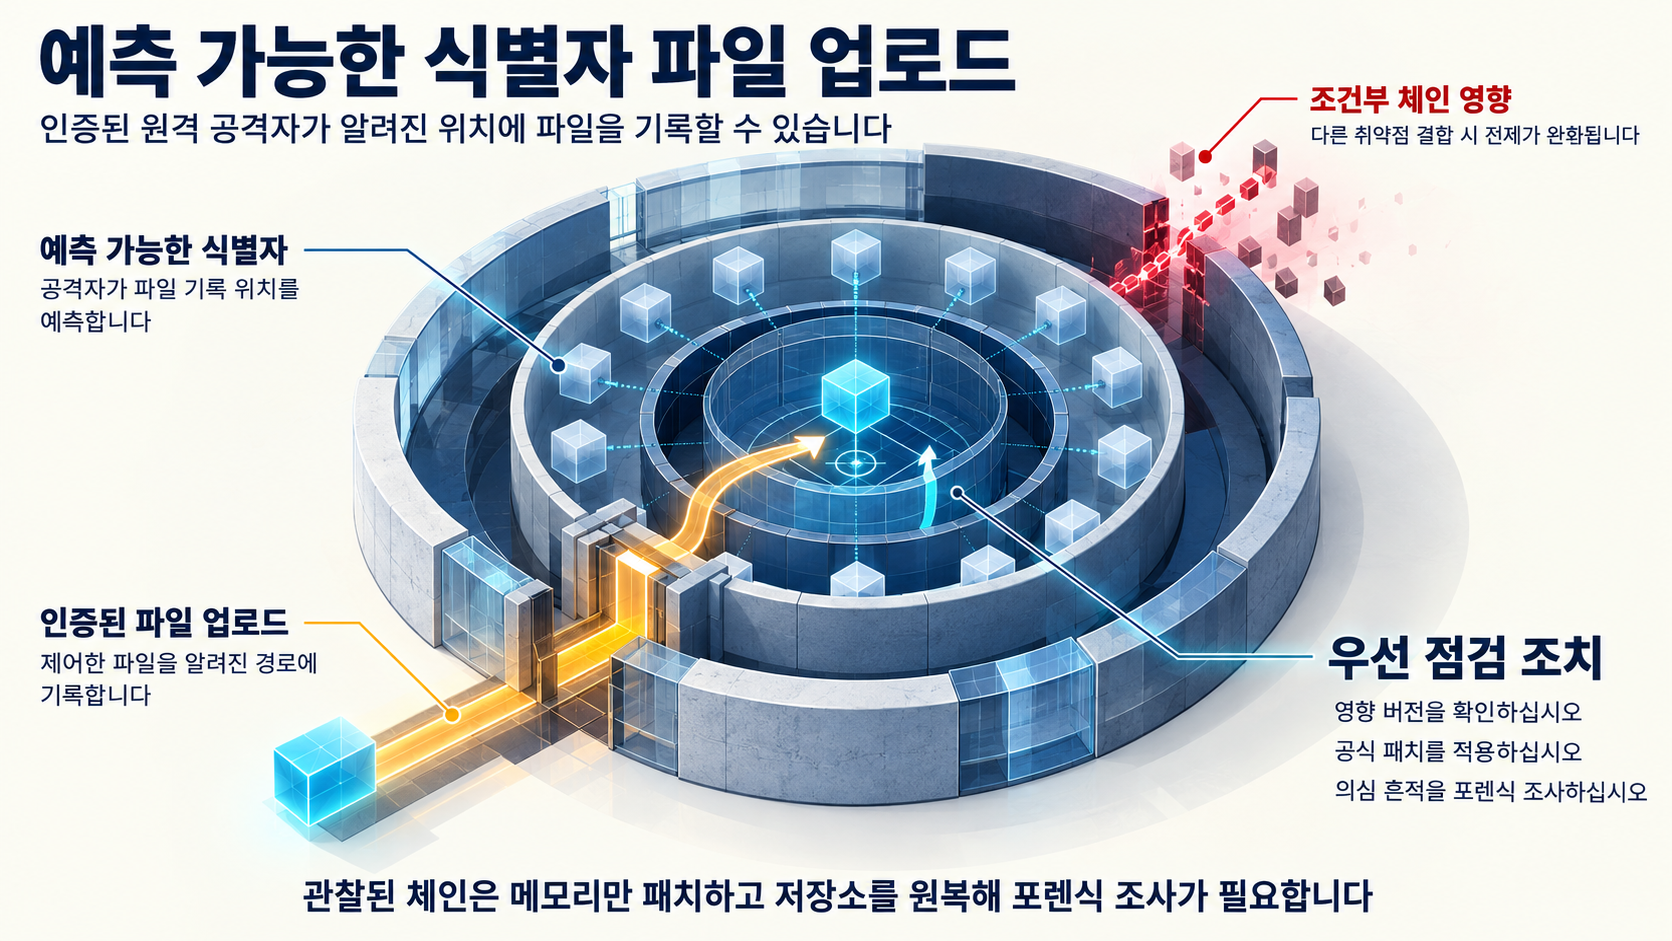
CISA KEV 목록의 CVE-2026-118527 항목은 ICS에 예측 가능한 수 또는 식별자 생성 취약점이 존재하며, 이로 인해 원격의 인증된 공격자가 공격자가 제어하는 내용의 파일을 디스크의 알려진 위치에 업로드할 수 있다고 기재합니다. 같은 항목은 이 취약점이 CVE-2026-104935 및 CVE-2026-111357과 체인될 수 있다고 함께 안내합니다.
여기서 근거의 결을 나눠 볼 필요가 있습니다. 앞 문장은 CISA가 세 CVE의 체인 가능성을 안내했다는 사실입니다. 반면 Volexity가 보고한 익스플로잇 체인은 인증 우회·RCE·권한 상승의 결합으로 기술되어 있고, 제공된 근거 안에서 CVE-2026-118527이 그 특정 체인의 구성 요소로 사용되었다거나 메모리상 코드 패치 기법과 함께 악용되었다는 기록은 확인되지 않습니다. 즉 체인 가능성은 CISA의 안내, 탐지 한계는 Volexity의 별도 관찰이라는 서로 다른 근거를 나란히 놓고 읽어야 합니다.
단독으로 볼 때 이 파일 업로드 문제의 전제는 원격의 인증된 공격자입니다. CISA가 체인 가능성을 함께 제시한 만큼, 인증 우회 계열 취약점과 결합하면 인증이 필요하다는 전제 자체가 완화될 수 있다는 해석은 조건부로 성립합니다. 다만 실제 결합 여부와 그 방식은 제공된 근거로 확인되지 않습니다. 알려진 위치에 파일을 쓸 수 있다는 능력은 그 자체보다 실행이나 로딩에 사용되는 경로와 결합될 때 영향이 커지는데, 어디에 어떤 종류의 파일이 기록되는지, 그 경로가 실제로 실행에 쓰이는지는 근거에 포함되어 있지 않아 단정할 수 없습니다.
관찰된 체인의 탐지 한계
Volexity는 자신이 관찰한 익스플로잇 체인이 라이브러리 코드를 메모리상에서만 패치하고 구성 저장소 데이터를 원복하기 때문에, 그 맥락에서 언급된 점검 도구는 어떠한 변조도 탐지하지 못했다고 설명했습니다. 따라서 악용 증거를 식별하려면 포렌식 조사가 필요하다고 덧붙입니다.
이 설명이 닿는 범위는 Volexity가 관찰한 특정 체인과, 그 맥락에서 지목된 점검 도구까지입니다. 이를 모든 무결성 점검 도구의 탐지 능력에 대한 결론으로 넓히거나, 버전 확인과 패치 적용이라는 기본 점검의 의미를 되돌릴 근거로 읽을 수는 없습니다. 버전 확인과 패치는 그 자체로 유효한 조치이고, Volexity의 진술은 관찰된 체인에 대해 악용 증거를 찾는 수단이 포렌식 조사라는 점을 알려줍니다.
대응 방안
지금 확인해야 할 것
- 보유 ICS 장비의 현재 버전과 인터넷 노출 여부를 먼저 확정합니다.
- 25.1.1.2 이하, 25.1.2.2 이하, 22.8R2.5 이하에 해당하면 CISA 경보와 KEV 등재 사실을 근거로 패치 우선순위를 상위에 둡니다.
- CVE-2026-104935 관점에서는 NVD가 기재한 버전 25.1.3.0 미만 라인을 점검 대상으로 삼습니다.
패치와 업그레이드
- CVE-2026-104935는 NVD 기재 기준 버전 25.1.3.0에서 해결되었으므로, 25.1.3.0 미만 라인은 그 이상을 기준으로 봅니다.
- CVE-2026-118527과 CVE-2026-111357이 어느 버전에서 해결되는지는 제공된 근거에 포함되어 있지 않습니다. 최종 업그레이드 목표는 벤더 정보를 확인해 확정해야 합니다.
- CISA 경보는 22.8R2.5 이하를 영향 버전으로 올려 경보를 발령했고, NVD는 CVE-2026-104935에 대해 버전 22.7R2.14 이하는 영향을 받지 않는다고 기재합니다. 두 기재가 가리키는 지점이 다르므로, 오래된 라인을 쓰는 환경은 버전 확인 시 이 차이를 함께 대조하고 제품별 지원 경로와 최종 패치 목표는 벤더 정보로 확인해야 합니다.
노출 이력이 있는 장비
- Volexity는 관찰한 체인의 경우 언급된 점검 도구가 변조를 탐지하지 못했고, 악용 증거를 식별하려면 포렌식 조사가 필요하다고 밝혔습니다. 같은 계열의 익스플로잇이 우려되는 환경에서는 악용 여부 확인의 초점을 포렌식 조사에 두는 것이 근거와 맞는 순서입니다.
- CISA는 공격자들이 이 취약점들을 악용해 자격증명 탈취와 데이터 유출을 수행한 사실을 인지하고 있다고 밝혔습니다.
- 포렌식 범위를 미리 특정할 때 참고할 구체적 침해 지표(IP, 파일 해시 등)는 제공된 근거에 포함되어 있지 않습니다.
확인되지 않은 사항과 한계
- CVE-2026-118527의 정확한 수정 버전 또는 패치 번호, 파일 종류와 업로드 경로 같은 기술적 세부사항은 제공된 근거에 없습니다.
- 체인 구성 요소로 함께 언급된 CVE-2026-111357의 세부 내용과 체인 내 역할이 확인되지 않아, 세 취약점이 결합하는 완전한 구조는 설명하지 못했습니다.
- CVE-2026-118527이 Volexity가 관찰한 특정 익스플로잇 체인이나 메모리상 코드 패치 기법과 함께 악용됐다는 기록은 제공된 근거에서 확인되지 않았습니다.
- 공개 익스플로잇(PoC)은 이번 조사 범위에서 확인하지 못했습니다. 악용 사실 자체는 CISA를 통해 확인된 상태입니다.
- 각 취약점의 CVSS 점수, 최초 악용 관측 시점, 상세 패치 문서 번호는 확인되지 않았습니다.
- 본문의 우선순위 판단은 CISA 경보와 KEV 등재, NVD 기재에 근거한 조건부 운영 판단으로, 조직별 노출 환경에 따라 달라질 수 있습니다.
참고자료
- CISA Catalog of Known Exploited Vulnerabilities - CVE-2026-118527 entry
- CISA Urges Patching Newly Exploited Vulnerabilities in Ivanti Connect Secure (Updated Oct 30, 2026)
- NVD Record - CVE-2026-104935
- A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days
함께 읽으면 좋은 글
- bit-pi(Bit Flows) 1.31.0 코드에서 확인되는 웹훅 콜백 라우트와 imageHelper 기본값, 어디까지 확인됐는가
- CVE-2026-96951: 악용 감지가 공식 표기된 Windows Shell 보안 기능 우회와 CISA KEV 등재
- CVE-2026-110662: MxChat AI 챗봇 3.2.25 이하, 로그인 없이 저장되고 관리자 화면에서 실행되는 DOM XSS
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!