CVE-2026-118548는 Drupal AI(Artificial Intelligence) 모듈의 권한 검사 결함을 다루는 취약점 기록입니다. 이번에 주어진 근거는 CVE 레코드와 Drupal 보안 공지 표기, NVD의 처리 상태까지이며, 확인되지 않은 공격 절차나 악용 정황은 다루지 않습니다.
개요
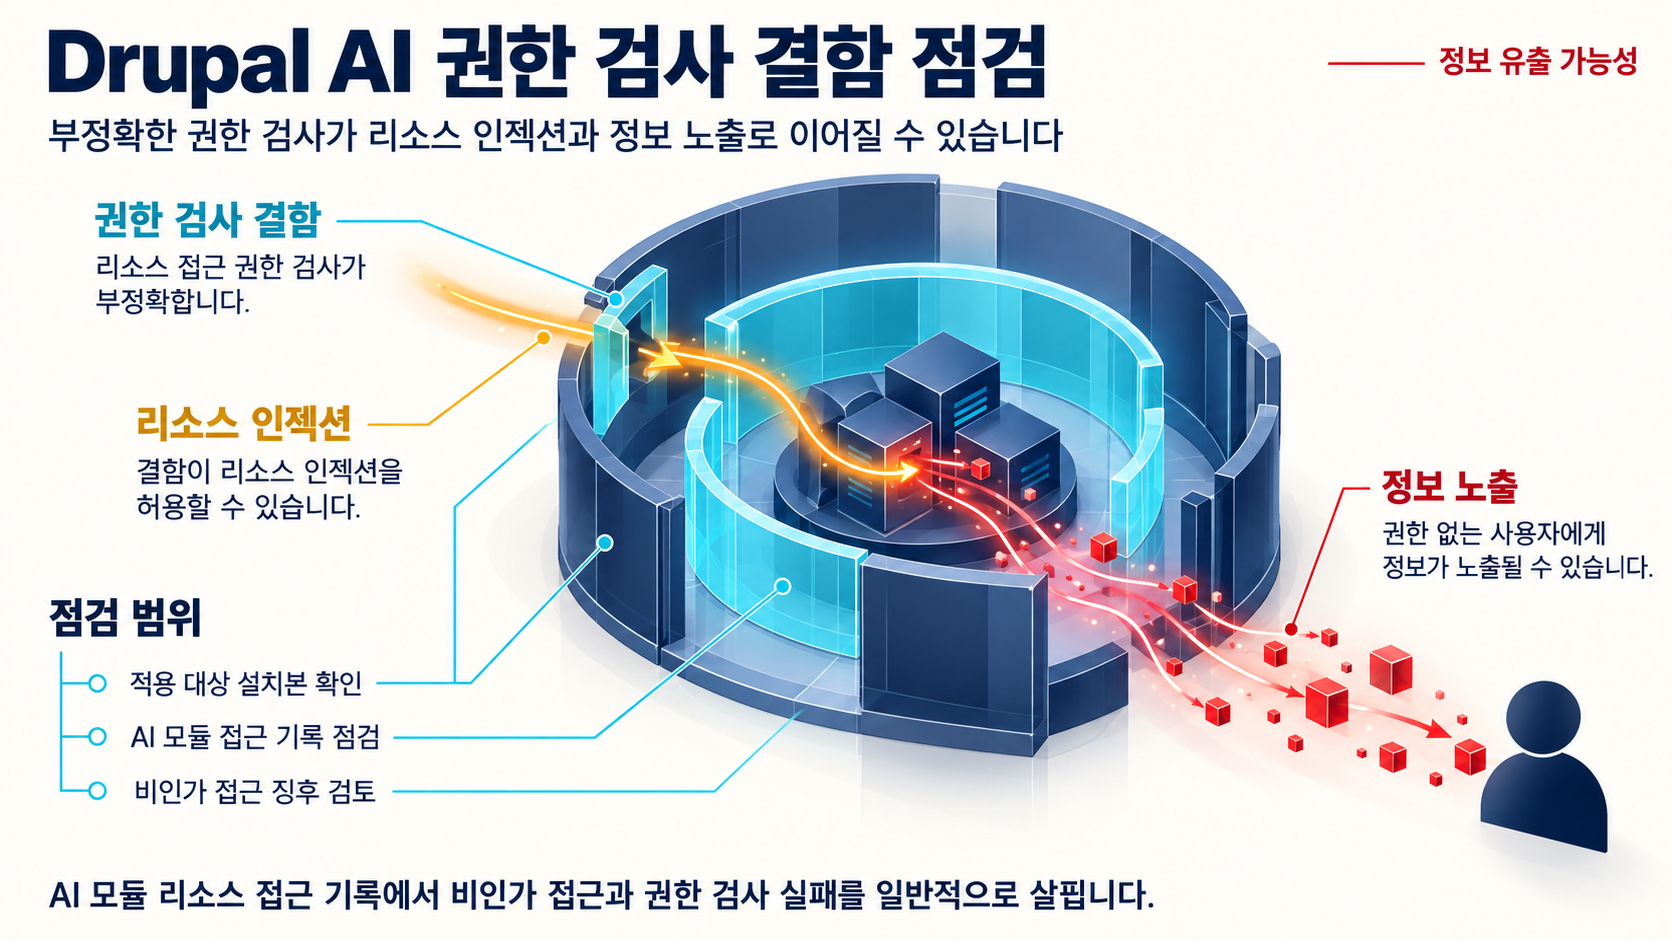
CVE 레코드는 Drupal AI(Artificial Intelligence) 모듈의 Incorrect Authorization(부적절한 권한 검사) 결함이 Resource Injection(리소스 인젝션)을 허용한다고 적고 있습니다. 같은 레코드는 이 문제를 Drupal 커뮤니티 보안 공지 SA-CONTRIB-2026-268과 연계해 두고 있고, 그 공지 표기는 Moderately critical, 즉 보통 수준의 심각도와 Information disclosure, 정보 유출 유형을 가리킵니다.
- 취약점 식별자: CVE-2026-118548
- 원인 분류: CWE-863 Incorrect Authorization (부적절한 권한 검사)
- 공격 기법 분류: CAPEC-240 Resource Injection (리소스 인젝션)
- Drupal 공지 표기: Moderately critical, Information disclosure
- NVD 처리 상태: Awaiting Analysis (분석 대기)
정리하면 이 기록에서 확인되는 요소는 모듈명, 영향 버전, CWE와 CAPEC 분류, Drupal 공지상 심각도와 영향 유형, NVD의 처리 상태입니다. 반대로 SA-CONTRIB-2026-268이 안내하는 수정 릴리스 번호, 공개된 개념 증명 코드(PoC), 실제 악용 정황, CISA KEV 등재 여부는 제공된 증거에 포함되어 있지 않습니다.
영향 범위
레코드가 지정한 적용 대상은 Drupal AI(Artificial Intelligence) 모듈이고, 버전 표기는 "from 0.0.0 to 1.4.11, from 1.5.0 to 1.5.2"의 두 구간입니다. 이 버전 데이터의 상한을 그대로 따라 읽으면 영향 범위는 0.0.0 이상 1.4.11 미만과 1.5.0 이상 1.5.2 미만의 두 구간이 됩니다. 확인한 인용문에는 모듈과 버전 외에 별도의 적용 조건이 적혀 있지 않아, 판정은 설치된 모듈 여부와 버전 문자열을 이 두 구간과 대조하는 범위로 한정합니다.
- 0.0.0 이상 1.4.11 미만 구간의 버전이 설치된 사이트: 이 취약점 기록이 직접 다루는 적용 대상입니다.
- 1.5.0 이상 1.5.2 미만 구간의 버전이 설치된 사이트: 이 기록이 직접 다루는 적용 대상입니다.
- 두 구간 모두에 속하지 않는 버전: 레코드의 적용 대상이 아니라는 확인까지가 결과입니다. 안전성이나 대응 순위의 결론은 별도 근거가 필요합니다.
- AI 모듈을 설치하지 않은 사이트: 이 기록이 가리키는 적용 대상이 아닙니다.
버전 구간이 두 갈래로 나뉘어 있다는 표기는 그대로 점검 방식과 이어집니다. 설치된 버전 문자열을 두 구간 각각과 대조해야 하며, 이전 버전과의 단순 비교로 넘기면 경계 부근의 판정이 흐려집니다. 1.4.11과 1.5.2는 각 구간의 상한으로 위 영향 범위에는 포함되지 않지만, 인용된 버전 표기 자체가 상한 포함 여부를 따로 구분하지는 않으므로 이 두 버전 문자열이 설치된 경우에는 Drupal 공지 원문과 대조하는 별도 확인 대상으로 남겨 두는 편이 안전합니다.
위 구간 밖에 있는 버전을 곧 안전한 버전으로 말할 수는 없습니다. 제공된 증거에 수정 릴리스나 안전 버전이 명시되어 있지 않기 때문에, 이 부분은 레코드 자체의 한계로 남습니다. 모듈의 실제 사용 빈도나 국내 환경에서의 확산도 역시 이번 증거로 알 수 없어, 영향 규모는 추정하지 않습니다.
기술적 분석
확정된 진술은 두 갈래입니다. CVE 레코드는 Incorrect Authorization 결함이 Resource Injection을 허용한다고 명시하고, 같은 레코드의 공지 표기는 이 취약점의 영향 유형을 Information disclosure로 분류합니다. 즉 결함의 성격과 허용 결과가 레코드에 각각 적혀 있고, CWE-863과 CAPEC-240이 그 두 요소를 분류로 받칩니다.
독자 입장에서 이 조합을 조건부로 해석하면 다음과 같습니다. 리소스 접근 경로에서 권한 검사가 바로잡히지 않은 채로 남아 있고, 그 경로가 레코드가 적은 대로 리소스 인젝션으로 연결될 수 있다면, 공지 표기가 가리키는 결과는 접근 권한이 없는 사용자에게 정보가 노출되는 정보 유출이 됩니다. 다만 이것은 레코드의 두 진술을 이었을 때의 해석이지, 관찰되거나 입증된 공격 절차가 아닙니다.
제공된 증거는 이 두 진술을 잇는 세부 메커니즘을 적지 않습니다. 어떤 리소스가 대상인지, 어떤 입력 경로를 통해 인젝션이 일어나는지에 대한 설명이 근거에 없습니다. 따라서 두 분류가 공격 절차 단위에서 어떻게 이어지는지를 설명하는 부분은 이번 원고에서 비워 둡니다.
확인되지 않은 항목은 다음과 같습니다.
- 세부 공격 경로와 익스플로잇 기법에 대한 근거가 없습니다.
- 공개된 개념 증명 코드(PoC)나 상세 기술 분석 문서가 제공된 증거에 없습니다.
- 실제 악용 보고도 제공된 증거에 없습니다.
- NVD 레코드는 이 CVE를 Awaiting Analysis 상태로 등록해 두고 있고, 해당 레코드에는 CVSS 점수가 제공되어 있지 않습니다. 이는 NVD 레코드 기준의 상태이며, Drupal 공지의 Moderately critical 표기를 최종 평가값으로 고정해 해석하지 않는 편이 안전합니다.
운영적으로 남는 의미는 좁습니다. 사이트가 위 버전 구간에 해당한다면 확인할 것은 설치본이 이 기록의 적용 대상인가입니다. 반대로 탐지나 완화 쪽으로 논의를 넓히는 순간 근거가 얇아집니다. 이 취약점에 특화된 IOC나 전용 로그 항목, 공격 전제조건, 검증된 완화 조치는 제공된 증거에 없기 때문입니다. 로그 점검은 권한 검사 실패나 비인가 접근을 다루는 일반 관찰의 범위에 머무르며, AI 모듈이 관여하는 리소스 접근 기록을 보는 정도가 그 출발점이 됩니다.
대응 방안
버전 확인이 첫 단계
- 운영 중인 Drupal에서 AI(Artificial Intelligence) 모듈의 설치 여부와 정확한 버전 문자열을 확인합니다.
- 그 버전을 0.0.0 이상 1.4.11 미만 구간, 1.5.0 이상 1.5.2 미만 구간과 각각 대조합니다.
- 두 구간 모두에 속하지 않으면 이 기록이 다루는 버전이 아니라는 확인까지가 결과입니다. 그 확인만으로 안전성이나 대응 순위를 결론짓지는 않습니다.
수정 릴리스를 특정할 수 없는 이유
- SA-CONTRIB-2026-268이 안내하는 수정 릴리스 번호는 제공된 증거에 없습니다. 그래서 특정 버전을 업그레이드 목표로 지정한 권고는 이 원고에서 작성하지 않으며, 목표 버전은 Drupal 공식 공지 원문을 확인해 확정해야 합니다.
- 영향 범위에 포함되지 않는 버전을 곧 수정 버전으로 해석하지 않습니다. 이 판단의 근거가 되는 표기는 증거에 없습니다.
- 권한 설정 재검토, 모듈 비활성화나 제거 같은 조치는 이번 증거에서 검증된 완화책으로 확인되지 않아, 이 취약점의 대응으로 제시하지 않습니다.
우선순위에 남는 판단
- 현재 근거에서 대응 순서에 영향을 줄 수 있는 확인 값은 Drupal 공지의 Moderately critical 표기와, 제공된 증거에 실제 악용 정황이 없다는 사실입니다. 두 값 모두 이후 바뀔 여지가 있습니다.
- NVD 레코드는 Awaiting Analysis 상태이고 이 레코드에는 CVSS 점수가 제공되어 있지 않습니다. NVD의 분석이 끝나면 해당 레코드에 심각도 평가가 새로 제시될 수 있습니다.
- SA-CONTRIB-2026-268의 수정 릴리스와 상세 권고는 제공된 증거에 없으므로, Drupal 공식 공지 원문을 확인해 확정해야 합니다.
남아 있는 한계
- 수정 릴리스 번호, 세부 공격 경로와 기법, 탐지 지표와 전용 로그, 검증된 완화 조치, CVSS 점수, 악용 여부, CISA KEV 등재 여부, 모듈 사용 빈도와 국내 영향도는 이번 자료로 확정할 수 없습니다. 이 항목들은 근거 없이 채우지 않고 한계로 남깁니다.
참고자료
- CVE-2026-118548 AI (Artificial Intelligence) - Moderately critical - Information disclosure - SA-CONTRIB-2026-268
- NVD CVE-2026-118548 record (Awaiting Analysis)
함께 읽으면 좋은 글
- CVE-2026-118545: Drupal AI 모듈 XSS(SA-CONTRIB-2026-266) 점검
- CVE-2026-119048: JeeSite AI CMS 채팅 모듈 IDOR로 타 사용자 대화 열람 점검
- MCP TypeScript SDK CVE-2026-104850: OAuth 자격증명의 권한 서버 바인딩을 점검해야 하는 이유
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!