CVE-2026-120335는 자연어처리 라이브러리 deepset-ai FARM의 WordEmbedding_LM 모델 패키지 로더에서 연구자 보고로 지목된 경로 순회(path traversal) 취약점입니다. CVE 레코드는 VulDB 할당으로 state가 PUBLISHED이며, 레코드에 포함된 CISA ADP Vulnrichment(SSVC) 평가는 Exploitation 항목을 poc로 기재합니다. 확인된 진술은 짧고 확인되지 않은 항목은 많은 만큼, 두 쪽을 같은 선에 놓고 읽어야 하는 건입니다.
개요
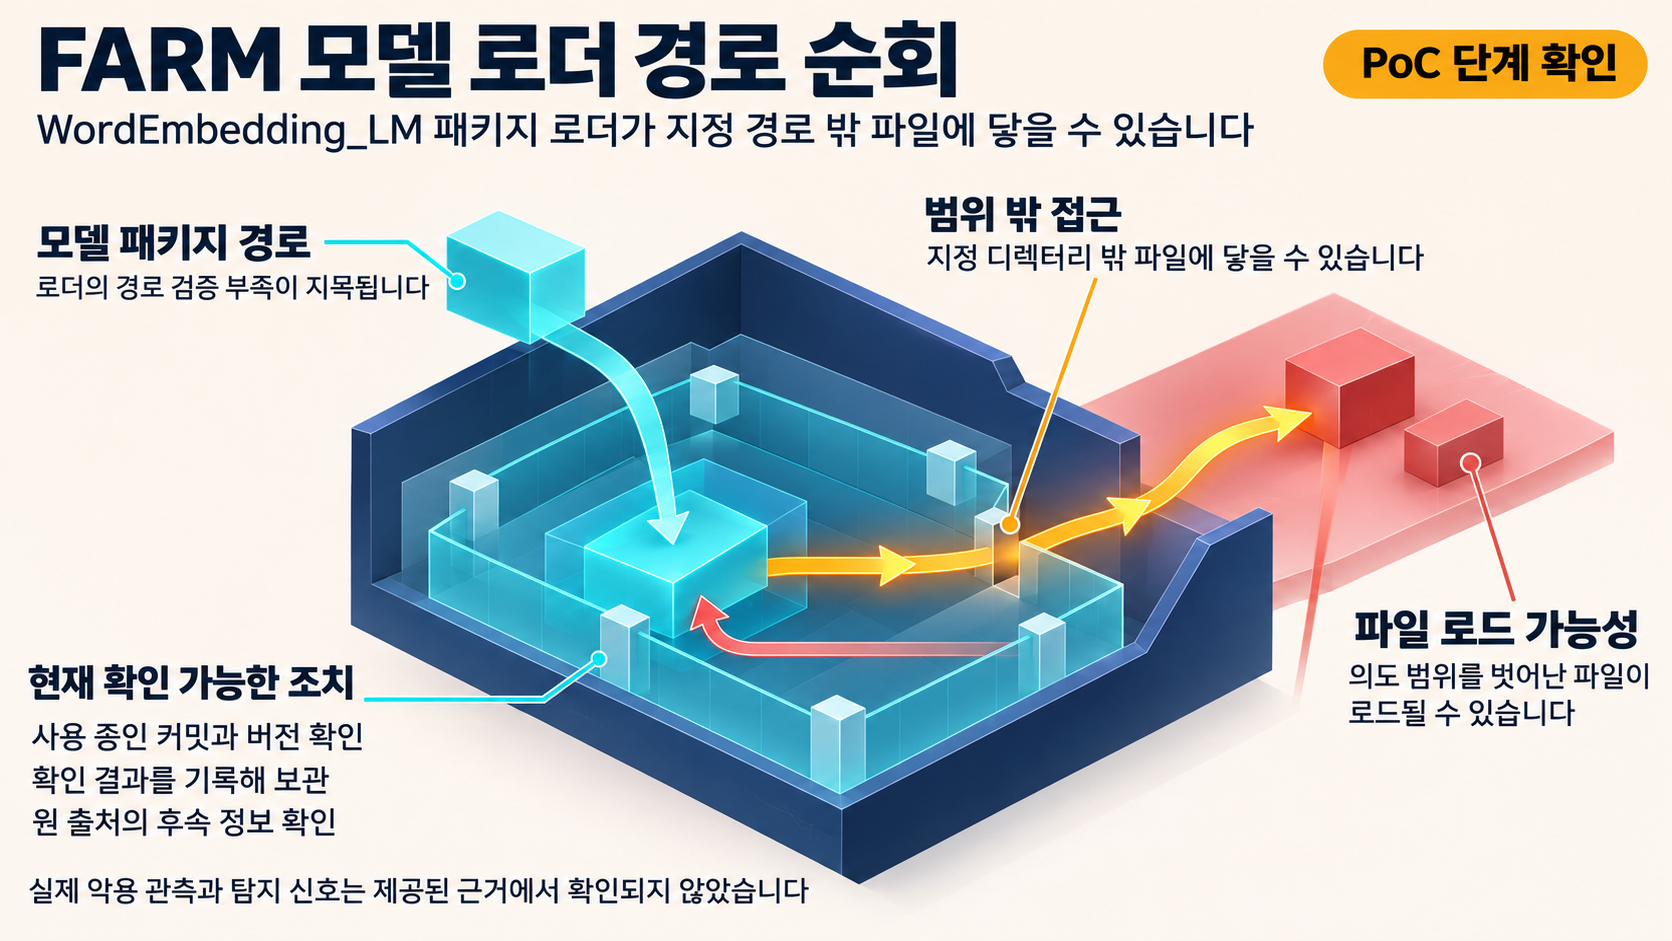
- 독립 연구자 Dem0000000의 보고(3em0 cve_repo)는 deepset-ai FARM의 git 커밋 5919538f721c7974ea951b322d30a3c0e84a1bc2, 버전 문자열 0.8.1-snapshot에서 WordEmbedding_LM 모델 패키지 로더의 경로 순회 결함을 지목합니다 (연구자 보고).
- CVE-2026-120335 레코드는 VulDB 할당으로 state가 PUBLISHED이며, CVE List V5에 2026-11-02 공개 항목으로 수록돼 있습니다 (CVE 레코드).
- 같은 레코드의 CISA ADP Vulnrichment(SSVC) 평가는 Exploitation 항목을 poc로 기재합니다.
- FARM 공식 저장소는 핵심 모델링 기능을 Haystack으로 이전했고 모든 활성 개발은 그곳에서 이뤄지며 이 저장소는 더 이상 활발히 유지보수되지 않는다고 안내합니다 (FARM 저장소).
- 이번 재작업에서 인용으로 검증 가능하다고 판단한 항목은 CVE 식별자, PUBLISHED 상태와 VulDB 할당, SSVC의 Exploitation=poc, 연구자 보고의 로더 지목, FARM 저장소 자신의 안내문뿐입니다. 그 밖의 수치는 뒤에 한계로 정리했습니다.
영향 범위
영향 대상으로 명시적으로 지목된 것은 git 커밋 5919538f721c7974ea951b322d30a3c0e84a1bc2과 버전 문자열 0.8.1-snapshot입니다. 이는 특정 커밋과 스냅샷성 버전 문자열에 대한 지목이고, 영향 버전 범위의 상한·하한이나 그 밖의 버전이 영향을 받는지는 이번 근거로 확인되지 않았습니다.
결함이 지목된 지점은 WordEmbedding_LM 모델 패키지 로더입니다. 연구자 보고가 그 로더의 결함을 지목한다는 것이 확인된 범위이며, 악용 가능한 경로가 어디까지 뻗는지나 어떤 조건에서 그 코드 경로에 도달하는지는 근거에 담겨 있지 않습니다. 따라서 영향 판정은 지목된 커밋과 버전 문자열을 사용하는지를 확인하는 데서 시작하고, 지목된 로더를 호출하는 코드가 남아 있는지는 함께 살펴볼 참고 항목으로 다루는 편이 이번 근거에 맞는 읽기입니다.
배경 요소로 프로젝트 상태 안내가 있습니다. deepset-ai FARM 저장소는 핵심 모델링 기능을 Haystack으로 옮겼고 활성 개발이 그곳에서 진행된다고 공지합니다. 이 안내문 자체가 이 취약점의 영향이나 처리 결과를 말하지는 않으며, FARM에 대한 패치 제공 여부와 형태도 이번 근거로 확인하지 못했습니다. 다만 FARM 계열 코드베이스에 남아 있는 조직이라면, 향후 처리 흐름을 활발히 개발되는 저장소와 똑같을 것이라고 전제하지는 않는 편이 안전합니다.
기술적 분석
연구자 보고의 핵심 진술은 WordEmbedding_LM 모델 패키지 로더에 경로 순회 결함이 있다는 것입니다. 경로 순회라는 용어는 일반적으로 처리 대상 경로의 검증이 부족할 때 호출자가 의도한 디렉터리를 벗어난 파일에 닿을 수 있는 결함 유형을 가리킵니다. 따라서 이번 확인 범위는 그 로더에 그런 유형의 결함이 있다는 진술까지이고, 모델 패키지의 어떤 항목이 어떤 식으로 해석되어 파일 경로로 이어지는가 하는 구현 내용은 전달된 근거에 없습니다.
이 유형에서 통상 문제되는 결과는 의도 범위를 벗어난 파일 접근과 파일 로드입니다. 다만 이 건에서 기밀성·무결성·가용성 각각에 대해 어떤 구성의 영향이 나타나는지는 근거로 확정되지 않았습니다. 그래서 현재 서술 가능한 수위는 지정 범위 밖 파일에 닿을 가능성이 있다는 수준이며, 그 너머는 검증 과제로 남깁니다.
악용 상태와 관련해 SSVC 평가가 Exploitation을 poc로 기재한다는 점은, 개념 증명 수준의 악용 방법이 외부에 존재할 가능성을 시사합니다. poc는 공격 활동이 관측됐다는 뜻이 아니라 악용 가능성이 개념 증명 형태로 입증·공개됐다는 범주의 평가라는 점이 핵심입니다. 전달된 근거에는 실제 악용 사례의 관측 기록이 포함되어 있지 않고, CISA KEV 등재 여부도 확인되지 않았습니다. 평점 값과 SSVC의 다른 항목은 인용 파편으로 검증 가능한 형태가 아니어서 이 글에서는 인용하지 않았습니다.
공개 PoC·익스플로잇 분석
- 출처. PoC 단계라는 판단의 근거는 두 갈래입니다. 첫째, CVE List V5의 CVE-2026-120335 레코드에 포함된 CISA ADP Vulnrichment SSVC 평가가 Exploitation 항목을 poc으로 기록하고 있습니다 (CVE 레코드). 둘째, 독립 연구자 Dem0000000가 정리한 3em0 cve_repo에 FARM WordEmbedding_LM 로더의 경로 순회를 다룬 2026년 항목 보고가 있어, 이 결함이 형식적인 목록 항목이 아니라 외부 연구자에 의해 코드 수준으로 기술된 상태임을 보여 줍니다 (연구자 보고).
- 전제조건. 이번 근거에는 PoC가 어떤 조건에서 성립하는지를 설명하는 자료가 없습니다. 악용에 외부에서 유입된 모델 패키지 파일이 필요한지, 어떤 설정이나 호출 경로가 필요하다면 어떤 것인지는 확인되지 않았습니다. SSVC의 Exploitation 외 항목 값도 인용으로 검증 가능한 형태가 아니어서, 악용 난이도나 도달 방식, 자동화 여부를 이 값에서 이끌어내지는 않습니다. 따라서 아래 해석은 어디까지나 전제 조건이 확인되지 않았다는 전제 위에서의 해석입니다.
- 입증 범위. 현재 근거가 입증하는 범위는 '개념 증명 수준의 악용 가능성이 평가·보고 형태로 외부에 존재한다'는 점까지입니다. 입증하지 못하는 범위는 그보다 넓습니다. 실제 악용 사례의 관측 기록, CISA KEV 등재 여부, 기밀성·무결성·가용성 영향의 정확한 구성, 공식 수정 버전의 존재 여부가 모두 확인되지 않았습니다. 요약하면 Exploitation=poc는 공격 활동의 관측을 뜻하지 않으며, PoC의 존재와 현장 침해는 서로 다른 신호입니다.
- 운영상의 의미. PoC 공개는 이 건을 '이론상의 결함'에서 '외부에 재현 경로가 있는 결함'으로 옮깁니다. 다만 이 취약점은 전제 조건과 수정 여부가 모두 확인되지 않은 상태이므로, PoC 존재 사실 자체에서 추가적인 대응 순위를 만들어내지는 않는 편이 정확합니다. 이번 근거에서 합적으로 할 수 있는 일은 자기 환경이 연구자 보고가 지목한 커밋·버전 문자열에 해당하는지를 확인하고, 그 결과를 기록해 두는 것입니다. 이후 수정 버전이나 악용 관측에 관한 정보가 원 출처에 확인되면 그 시점에서 판단을 갱신하는 것이 PoC 단계 건에 대한 일관된 취급입니다.
이번 근거에서 확인되지 않은 사항
- 공식 수정 버전이나 패치 커밋의 존재 여부
- 영향 버전 범위의 상한·하한과 그 밖의 버전의 영향 여부
- 취약 코드의 구체적 구현과 악용 전제 조건, 예를 들어 외부에서 유입된 모델 패키지 파일이 필요한지 여부
- 기밀성·무결성·가용성 영향의 정확한 구성
- CISA KEV 등재 여부와 실제 악용 사례 관측 기록
- 평점 점수와 SSVC의 Exploitation 외 항목 값
- 탐지 규칙이나 로그 신호, 입력 통제 등 조치의 유효성을 뒷받침하는 자료
대응 방안
- FARM를 사용하는 자산인지 먼저 확인하고, 사용 중이라면 연구자 보고가 지목한 git 커밋 5919538f721c7974ea951b322d30a3c0e84a1bc2과 버전 문자열 0.8.1-snapshot에 해당하는지 대조합니다. 영향 판정의 출발점이 되는 확인입니다.
- FARM를 쓴다면 WordEmbedding_LM 모델 패키지 로더를 호출하는 코드가 남아 있는지도 함께 살펴봅니다. 연구자 보고가 그 로더의 결함을 지목한 것이 확인된 범위이고, 사용 여부에 따른 위험 순위나 경로 한정은 이번 근거로 제시할 수 없습니다.
- 공식 수정 버전, KEV 등재 여부, 실제 악용 관측처럼 판단을 바꿀 수 있는 정보는 이번 근거에서 확인되지 않았습니다. 이 항목들은 원 출처의 갱신을 통해 직접 확인해야 하며, 확인 결과에 따라 점검의 급도는 다시 조정되어야 합니다.
- FARM의 활성 개발이 Haystack으로 옮겨갔다는 공식 안내는 확인되지만, 이것이 이 취약점의 검증된 완화책이라는 근거는 없습니다. 마이그레이션을 검토할 때 이 취약점의 해결 수단이라는 전제를 둬서는 안 됩니다.
- 탐지·로그 감시·입력 통제 같은 구체적 조치의 유효성을 뒷받침하는 근거도 전달되지 않아, 이번 원고에서는 권고로 대체해 넣지 않았습니다. 해당 영역은 근거가 확인될 때까지 판단을 유보하는 편이 정확합니다.
참고자료
- Path Traversal in FARM WordEmbedding_LM Model Package Loading
- CVE-2026-120335 record (cveMetadata: PUBLISHED, VulDB assigner, 2026-11-02 publication)
- deepset-ai/FARM repository: unmaintained, core modeling migrated to Haystack
함께 읽으면 좋은 글
- CVE-2026-110936: Siemens Software Center DLL 사이드로딩, 악용 확인과 KEV 등재가 뜻하는 대응 우선순위
- CVE-2026-102764: BeyondTrust Remote Support 인증 우회, KEV 등재로 확인된 위험과 점검 순서
- CVE-2026-76519: Cisco Secure Email Gateway 임의 파일 쓰기 취약점, KEV 등재와 CVE 재매핑 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!