WordPress용 SEO 플러그인 SEO Engine – Smart SEO with AI, Schema & Redirection for WordPress에서 저장형 XSS 취약점 CVE-2026-120552가 확인되었습니다. 이 글은 CVE 레코드가 확인하는 사실과 아직 확인되지 않은 내용을 먼저 분리하고, 그 범위 안에서만 운영 환경의 점검 대상과 대응 순서를 조건부로 해석합니다.
개요
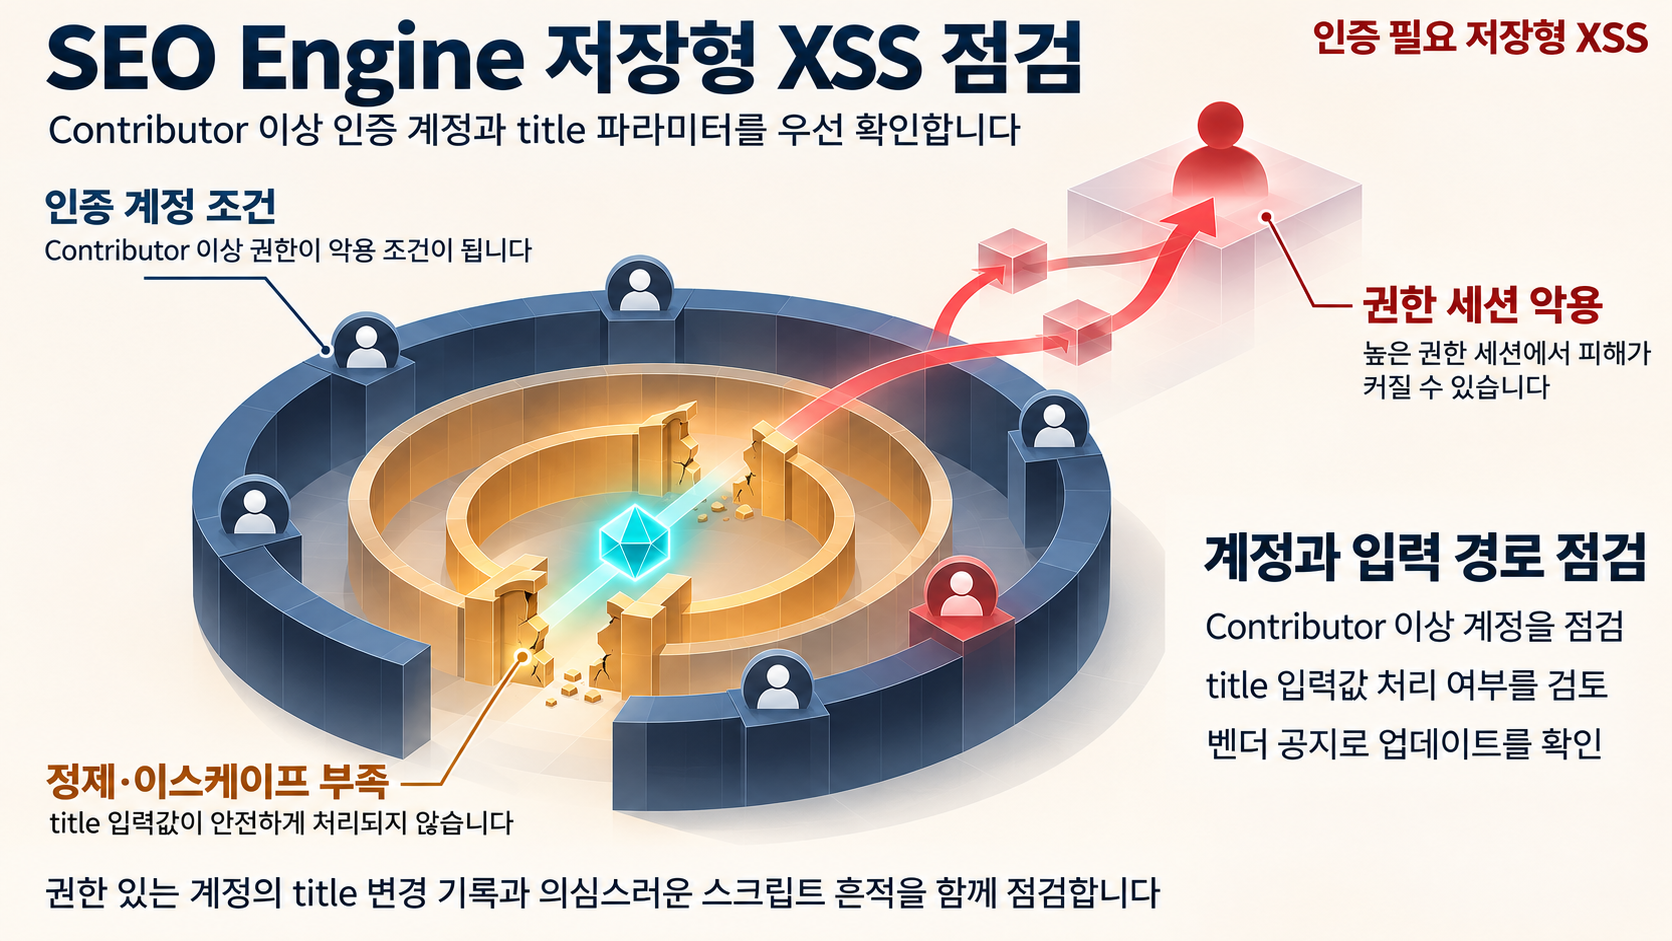
CVE 레코드(CVE Project / Wordfence CNA)에 따르면 SEO Engine – Smart SEO with AI, Schema & Redirection for WordPress 플러그인은 0.9.9 이하 모든 버전에서 title 파라미터를 통한 저장형 XSS(Stored Cross-Site Scripting)에 취약합니다. 레코드가 지목하는 원인은 입력 정제(input sanitization)와 출력 이스케이프(output escaping)의 부족입니다.
- 취약 제품: SEO Engine – Smart SEO with AI, Schema & Redirection for WordPress
- 취약 버전: 0.9.9 이하 전체
- 취약 지점:
title파라미터 - 취약점 유형: 저장형(Stored) XSS
- 접근 조건: Contributor 이상 권한을 가진 인증된 사용자
- 공개 PoC와 실제 악용 사례: 조사 시점 기준 확인되지 않음
영향 범위
영향은 CVE 레코드가 확인하는 두 조건으로 좁혀서 보는 것이 정확합니다.
- 제품 조건: SEO Engine – Smart SEO with AI, Schema & Redirection for WordPress를 0.9.9 이하로 설치한 WordPress 사이트.
- 접근 조건: Contributor 이상 권한의 인증된 사용자. 레코드의 Contributor 이상 조건은 그보다 높은 권한의 계정을 포함하므로, 관리자 계정도 이 범위에서 제외되지 않습니다.
이번 근거 자료는 설치 규모나 특정 사이트의 노출 정도를 확인하지 않습니다. 따라서 영향은 위 두 조건이 동시에 성립하는지 여부로 판단해야 합니다. 첫 번째 조건은 버전 확인만으로 즉시 판정할 수 있고, 두 번째 조건은 사이트에 실제로 존재하는 인증 계정의 권한 구성을 살펴봐야 확인됩니다.
기술적 분석
CVE 레코드가 확인하는 것
레코드가 명시하는 메커니즘은 두 가지입니다. title 파라미터에 대한 입력 정제가 불충분하고, 출력 시 이스케이프도 불충분합니다. 그 결과 Contributor 이상 권한의 인증된 사용자를 통해 저장형 XSS 취약점이 성립한다는 것이 레코드의 내용입니다.
여기서 범위를 분명히 할 필요가 있습니다. 이번 근거 자료는 취약점이 저장형 XSS로 분류된다는 점, 진입점이 title 파라미터라는 점, 그리고 필요한 권한 수준까지를 확인합니다. 반면 플러그인 내부에서 해당 값이 어디에 어떤 형태로 보관되고 어떤 화면에서 어떤 흐름으로 출력되는지는 확인하지 않습니다. 그래서 저장 방식이나 특정 화면·열람 주체 같은 구체적인 처리 경로는 이 글에서 단정하지 않습니다. 이 부분은 벤더 코드나 추가 공지 확인이 필요한 한계로 남습니다.
인증이 전제인 취약점, 그래서 계정 점검이 먼저
이 취약점은 비인증 외부 요청만으로 성립하는 형태가 아닙니다. 레코드가 Contributor 이상 권한의 인증된 사용자를 조건으로 적시했기 때문입니다. 다시 말해 악용 가능성은 사이트에 이미 존재하는, 또는 이미 유출된 계정의 권한 수준과 붙어 있습니다.
- 계정 통제가 곧 이 취약점 통제의 일부입니다. 권한 있는 계정의 인증 정보는 곧 악용의 전제 조건이 됩니다.
- Contributor 이상 조건은 더 높은 권한을 포함하므로, 관리자 계정이 탈취되는 경우에도 전제 조건이 성립합니다.
영향의 크기는 스크립트가 실행되는 컨텍스트의 권한에 따라 달라집니다. 저장형 XSS의 일반적인 위협 모델대로라면, 높은 권한의 세션에서 실행될 경우 세션 탈취와 계정 탈취로 이어질 수 있고, 그 상태에서 악성 플러그인 설치나 사이트 변조 같은 2차 활동으로 확장될 수 있습니다. 다른 사용자의 세션에서 실행될 경우에도 피싱이나 자격 증명 수집에 악용될 여지가 있습니다. 다만 이는 취약점 유형에서 도출한 일반적 해석이며, 이 취약점의 실제 도달 범위를 개별적으로 측정한 수치는 이번 근거 자료에 없습니다.
검증된 것과 확인되지 않은 것
- 검증됨:
title파라미터의 불충분한 입력 정제와 출력 이스케이프로 인해 Contributor 이상 권한의 인증된 사용자 조건에서 저장형 XSS 취약점이 존재한다는 사실. - 확인되지 않음: 공개 PoC와 실제 악용 사례. 다만 존재 미확인이 악용 불가능을 뜻하지는 않습니다. 인증된 계정이 곧 전제 조건이라는 구조를 고려하면, 계정 보호가 무너지는 시점에 조건이 성립한다고 보는 것이 운영적으로 보수적입니다.
- 확인되지 않음: 패치 버전 번호와 수정 이력, CVSS 점수 등 공식 심각도 수치, CISA KEV 등재 여부. 따라서 이 글의 심각도 판단은 취약점 유형과 전제 조건에 근거한 운영적 판단이며, 업데이트 방향은 벤더 발표로 확인해야 합니다.
- 한계: 아래 탐지·대응 지침은 저장형 XSS의 일반적 특성에서 도출한 조건부 권고로, 이 플러그인 고유의 저장 구조나 로그 형식까지 검증한 내용은 아닙니다.
점검 우선순위 판단
확정할 수 있는 것은 제품과 버전, 그리고 인증 권한 조건까지입니다. 그 너머는 조건부로 판단해야 합니다.
- 플러그인을 설치한 사이트라면 버전 확인이 가장 빠른 판정 지점입니다. 0.9.9 이하이면 바로 아래 조치로 넘어갑니다.
- Contributor 이상 권한의 인증 계정이 실제로 존재하는 사이트라면 접근 조건이 성립합니다. 버전 확인과 함께 해당 계정들의 인증 상태 점검을 앞서 배치하는 것이 합리적입니다.
- Contributor 이상 조건은 더 높은 권한의 계정을 포함하므로, 관리자가 유일한 계정인 환경에서도 접근 조건이 성립하지 않는다고 볼 수 없습니다. 계정이 적더라도 계정이 곧 경로가 됩니다.
- 실제 악용이 관측되지 않았다는 사실은 대응을 미룰 근거가 아니라, 확인 가능한 점검, 즉 버전과 플러그인 사용 여부, 인증 계정 보호를 먼저 끝낼 근거로 읽는 편이 안전합니다.
대응 방안
지금 확인해야 할 것
- SEO Engine 사용 여부와 설치 버전을 확인해 0.9.9 이하인지 판정합니다.
- 0.9.9 이하라면 최신 버전으로의 업데이트 가능 여부를 확인하고, 패치 버전이 확인되기 전까지 플러그인 비활성화 또는 임시 제거를 검토합니다. 플러그인 디렉터리 레코드의 마지막 갱신 시점은 2026-11-03으로 표시됩니다(WordPress.org Plugin Directory API). 다만 수정 버전 번호는 이번 근거 자료에 포함되어 있지 않으므로, 적용 전 벤더 공지를 통해 목표 버전을 확인해야 합니다.
- Contributor 이상 권한을 가진 인증 계정의 로그인 이력과 인증 관련 이상 징후를 점검합니다. 접근 조건 자체가 계정 권한이므로, 이 취약점의 점검은 계정 점검과 같은 선상에 있습니다.
title값에 스크립트로 해석될 수 있는 입력이 남아 있는지, 웹 서버와 WAF 로그에서title파라미터로 전달된 비정상 페이로드가 있는지 살펴봅니다. 이는 저장형 XSS의 일반적 특성에서 도출한 조건부 점검이며, 이 플러그인의 실제 저장·출력 구조나 로그 형식을 검증한 내용은 아닙니다.- 관리자 세션의 비정상 로그인이나 권한 상승 정황을 함께 확인합니다. 세션 탈취가 선행되는 경우를 대비한 후속 확인 성격입니다.
시간이 조금 더 필요한 조치
- Contributor 이상 권한 사용자의 비밀번호 재설정과 2FA 적용을 검토합니다. 인증된 계정이 악용의 전제 조건이라는 판단에 근거한 조치입니다.
- 낮은 권한 사용자가 만들어 게시 전 단계에 있는 콘텐츠에 대한 심사·승인 절차를 유지합니다. 게시 전 단계의 콘텐츠가 이 취약점과 어떻게 연결되는지는 이번 근거 자료에서 확인되지 않았으므로, 자체 환경의 워크플로에 맞춰 적용 범위를 정해야 합니다.
- WAF의 XSS 시그니처 차단과 Content-Security-Policy 적용은 스크립트 실행을 완화할 수 있는 일반적인 XSS 방어 수단입니다. 입력 저장을 막지는 못하고, 이 플러그인에 사전 검증된 설정이 아니므로 적용 전 자체 검증이 필요합니다.
- 중장기적으로는 보안 업데이트 이력을 확인할 수 있는 SEO 플러그인과의 교체 비교를 검토할 수 있습니다. 특정 제품의 권유가 아니라, 확인되지 않은 패치 정보를 언제까지 전제로 운영할지 판단하는 항목으로 보는 것이 맞습니다.
참고자료
- CVE-2026-120552 record (SEO Engine <= 0.9.9 Authenticated Contributor+ Stored XSS via title parameter)
- SEO Engine plugin information (slug: seo-engine)
함께 읽으면 좋은 글
- CVE-2026-120314: Network-AI A2AServer 인증 누락과 시크릿 미설정 환경의 작업 연산 접근
- CVE-2026-120313: Network-AI sanitizePath의 형제 디렉터리 우회, 접두사 검사 한 줄이 만든 샌드박스 탈출
- CVE-2026-120312: network-ai AgentVCR 경로 순회, 벤더 권고 시점 최신 확인 5.15.4·fix status 'not fixed'
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!