Vikunja veans는 프로젝트 제목과 작업 제목·설명을 코딩 에이전트의 지시문에 원문 그대로 넣는다. 읽혀야 할 데이터가 지시로 동작할 수 있다는 점이 이 취약점의 핵심이고, CVE-2026-123498는 그 경계가 무너지는 지점을 다룬다.
개요
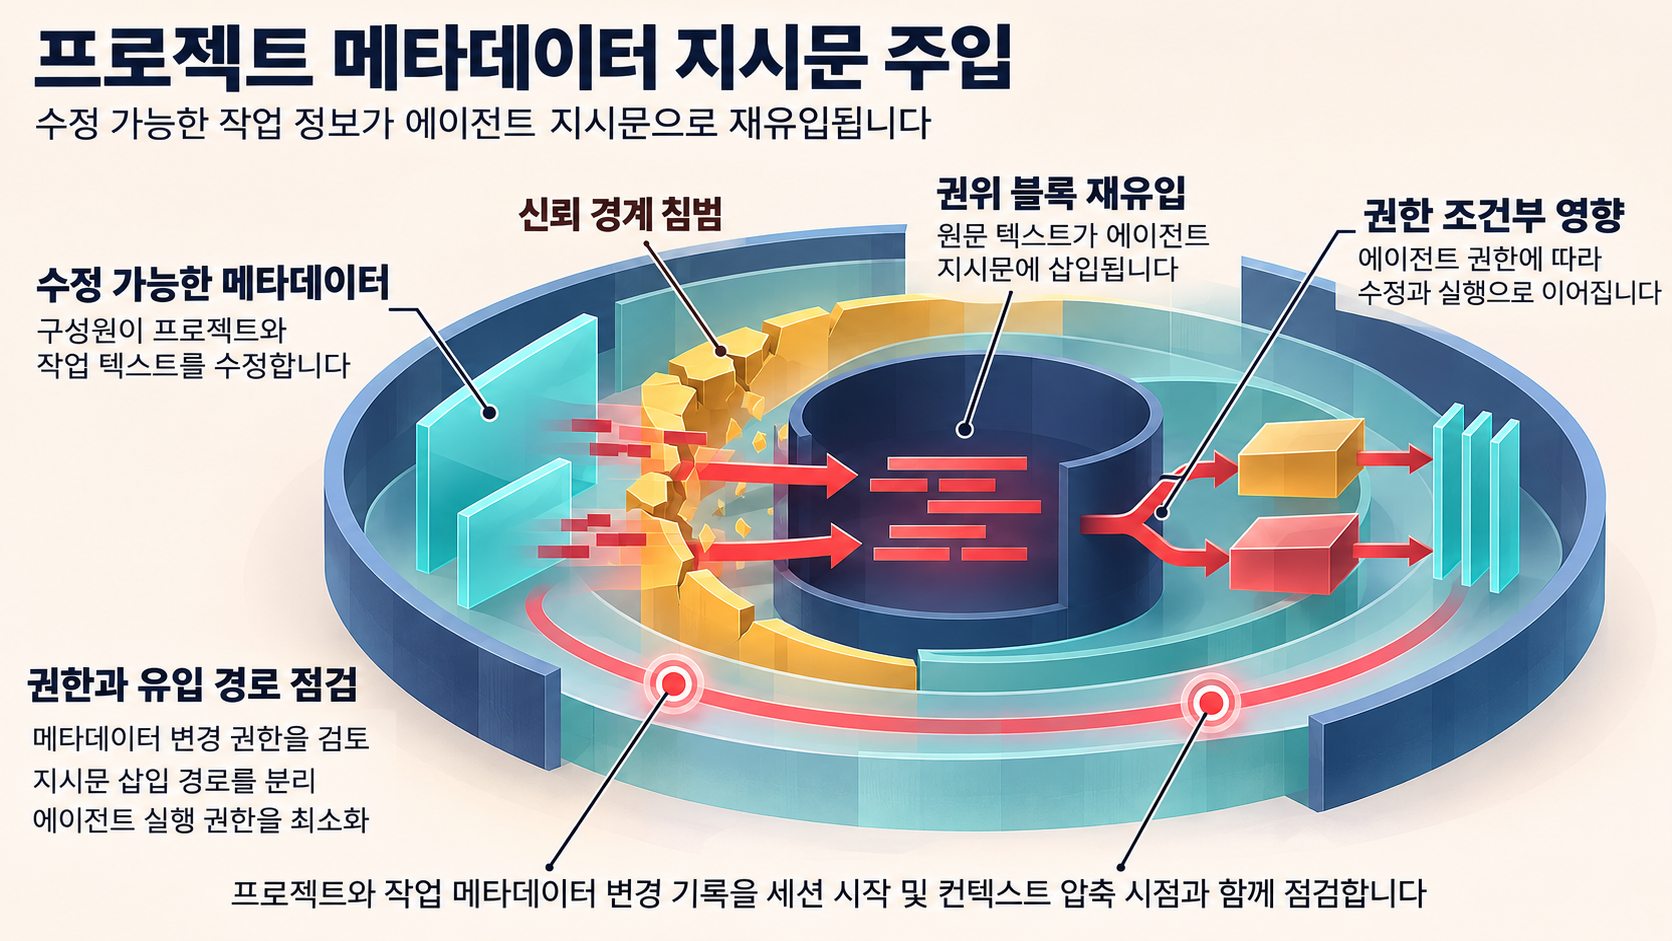
Vikunja veans는 세션이 시작될 때 프로젝트 제목과 작업 제목·설명을 읽어 코딩 에이전트의 지시문을 구성한다. 이 텍스트가 에이전트가 권위 있는 것으로 받아들이는 지시문 블록 안에 그대로 렌더링되므로, 그 안에 섞인 문장이 에이전트에게 실제 지시로 읽힐 수 있다. 프롬프트 인젝션(prompt injection)으로 보고된 CVE-2026-123498의 구조가 여기 있다.
공격에는 프로젝트 제목 또는 작업 제목·설명을 수정할 수 있는 프로젝트 구성원의 쓰기 권한과, 그 내용을 에이전트 지시문으로 로드하는 veans 사용 조건이 함께 성립해야 한다. 두 조건이 갖춰져야 주입 경로가 열린다.
지시가 받아들여지면 에이전트가 개발자의 체크아웃을 수정하거나 명령을 실행할 수 있다고 보고됐다. 다만 그 결과는 에이전트가 해당 내용을 실제로 불러오고 따랐는지에 달려 있으므로, 메타데이터 수정 자체가 곧 명령 실행을 뜻하지는 않는다.
영향 범위
영향 버전은 자료 사이에서 서로 맞지 않는다. 개발자 보안 권고는 veans의 모든 버전이 영향받으며 태그된 릴리스가 없다고 설명한다. 반면 CVE 레코드와 VulnCheck 권고는 2.7.1 이전, VulnCheck 표기로 vikunja >= 0, < 2.7.1을 영향 범위로 적는다. 앞의 표현은 수정판으로 특정할 태그가 잡히지 않는다는 뜻이고, 뒤의 표현은 2.7.1을 경계로 삼는다는 뜻이다. 이 간격은 제공된 자료만으로 좁혀지지 않으며, 실제 수정 릴리스가 무엇인지는 어느 자료에서도 확인되지 않는다. 따라서 특정 버전을 안전 기준으로 삼을 근거는 현재로서는 없다.
버전 확인만으로 판단이 끝나지도 않는다. 주입 경로가 열리려면 다음 조건이 필요하다.
- 공격자가 프로젝트 제목 또는 작업 제목·설명을 수정할 수 있는 쓰기 권한을 갖고 있어야 한다.
- 그 메타데이터를 코딩 에이전트의 지시문으로 불러오는 veans 사용 조건이 성립해야 한다.
여러 구성원이 메타데이터를 수정할 수 있는지는 취약점의 성립 조건이 아니라 확인할 순서를 정하는 기준이다. 제목과 설명을 여러 사람이 고치는 프로젝트라면, 위 조건이 실제로 성립하는지 볼 우선순위가 앞선다.
제공된 자료에는 veans의 설치 규모나 실제 피해 사례가 없다. 그래서 영향 범위는 버전과 권한이라는 조건의 문제로 봐야 하고, 배포 규모를 근거로 확산 가능성을 추정하기는 어렵다.
기술적 분석
이 취약점은 신뢰 경계를 다룬다. 프로젝트 제목과 작업 제목·설명은 구성원이 수정하는 사용자 데이터지만, veans는 이 텍스트를 에이전트의 권위 있는 지시문 블록에 원문 그대로 넣는다. 개발자 권고는 쓰기 권한이 있는 구성원이 이 경로로 텍스트를 넣으면 에이전트가 그 내용을 따라 지시로 처리할 수 있다고 설명한다. 근거가 확인한 범위에서 문제의 핵심은, 공격자가 권위 있는 블록에 들어갈 텍스트를 준비할 수 있고 에이전트가 그 지시를 따를 수 있다는 사실 그 자체다.
타이밍도 사정의 범위를 넓힌다. CVE 레코드는 prime 훅이 SessionStart와 PreCompact, 즉 세션 시작과 컨텍스트 압축 직전에 프로젝트 제목과 작업 설명을 로드한다고 설명한다. 세션 시작 이후에도 컨텍스트가 압축되는 시점에 같은 텍스트가 다시 지시문으로 들어올 수 있다는 뜻이다.
보고된 영향은 에이전트가 개발자의 체크아웃을 수정하거나 명령을 실행할 수 있다는 것이다. 실제로 어디까지 미치는지는 에이전트가 무엇에 연결돼 있는가에 따라 달라진다. 주입된 지시문을 따라 저장소에 쓰고 명령을 실행할 수 있는 구성이라면, 같은 주입이 코드와 실행 환경의 문제로 이어진다. 이 문장은 권고문에 적힌 사실이 아니라, 확인된 주입 경로와 결과 설명을 현재 환경의 에이전트 권한에 대입한 조건부 해석이다.
확인되지 않은 것도 분명히 해 둘 필요가 있다. 제공된 근거에는 실제 악용 사례도, 공개된 재현 코드도, 독립적인 기술 검증도 확인되지 않는다. 취약점이 보고됐다는 사실만으로 활발한 악용을 전제로 받아들일 수는 없다. 또한 어떤 릴리스에서 무엇이 어떻게 고쳐졌는지, 공식적인 임시 완화책은 무엇인지, 구체적인 탐지 규칙이나 로그 항목은 무엇인지는 이 자료로 확정할 수 없다.
대응 방안
먼저 확인할 것
- 사용 중인 veans의 버전과 릴리스 형태를 확인한다. 개발자 권고는 모든 버전이 영향받고 태그된 릴리스가 없다고 설명하는 반면 CVE와 VulnCheck는 2.7.1 미만을 지목하므로, 버전 숫자 하나로 노출 여부를 결론내리지 않는다.
- 프로젝트 제목과 작업 제목·설명을 누가 수정할 수 있는지 권한 목록을 확인한다.
- 여러 구성원이 메타데이터를 고칠 수 있는 프로젝트부터, 그 내용을 에이전트 지시문으로 불러오는 사용 조건이 실제로 성립하는지 우선 검토한다. 이는 확인된 주입 경로에 근거한 조건부 점검 우선순위다.
권한 범위 검토
- 프로젝트 메타데이터에 대한 쓰기 권한을 업무상 필요한 범위로 검토한다. 메타데이터가 지시문 블록에 그대로 들어가는 구조라면, 쓰기 권한의 넓이를 에이전트 지시문에 미치는 영향의 관점에서 다시 살펴볼 근거가 있다.
확인되지 않은 것
- 수정 버전과 배포 절차가 확인되지 않았다. 개발자 권고는 태그된 릴리스가 없다고 밝히고 CVE와 VulnCheck는 2.7.1 미만을 지목하지만, 무엇을 어디까지 적용해야 하는지는 이 자료로 확정할 수 없다.
- 구체적인 탐지 규칙이나 로그 항목도 제공된 근거에서 확인되지 않았다.
- 실제 악용 사례, 공개 재현 코드, 독립적인 기술 검증 역시 제공된 근거에서는 확인되지 않는다.
참고자료
- Remote project and task metadata is injected into the coding agent's prompt
- Vikunja veans before 2.7.1 Prompt Injection via Project and Task Metadata
- Vikunja veans before 2.7.1 Prompt Injection via Project and Task Metadata
함께 읽으면 좋은 글
- CVE-2026-121792: GamiPress의 Gravity Forms 연동에서 발견된 SQL 인젝션
- CVE-2026-104760: weDocs 저장형 XSS, 기여자 권한이 만드는 관리자 미리보기 경로
- CVE-2026-115816: Kubio AI Page Builder 플러그인의 저장형 XSS 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!