Cisco가 Cisco Secure Email Gateway의 상대 경로 탐색·임의 파일 쓰기 취약점(CVE-2026-76519)을 보고하며, 심각도 Critical과 CWE-23으로 분류했습니다. 미국 CISA는 이 취약점을 Known Exploited Vulnerabilities(KEV) 카탈로그에 등재해, 실제 악용이 관측된 상태임을 나타냅니다.
개요
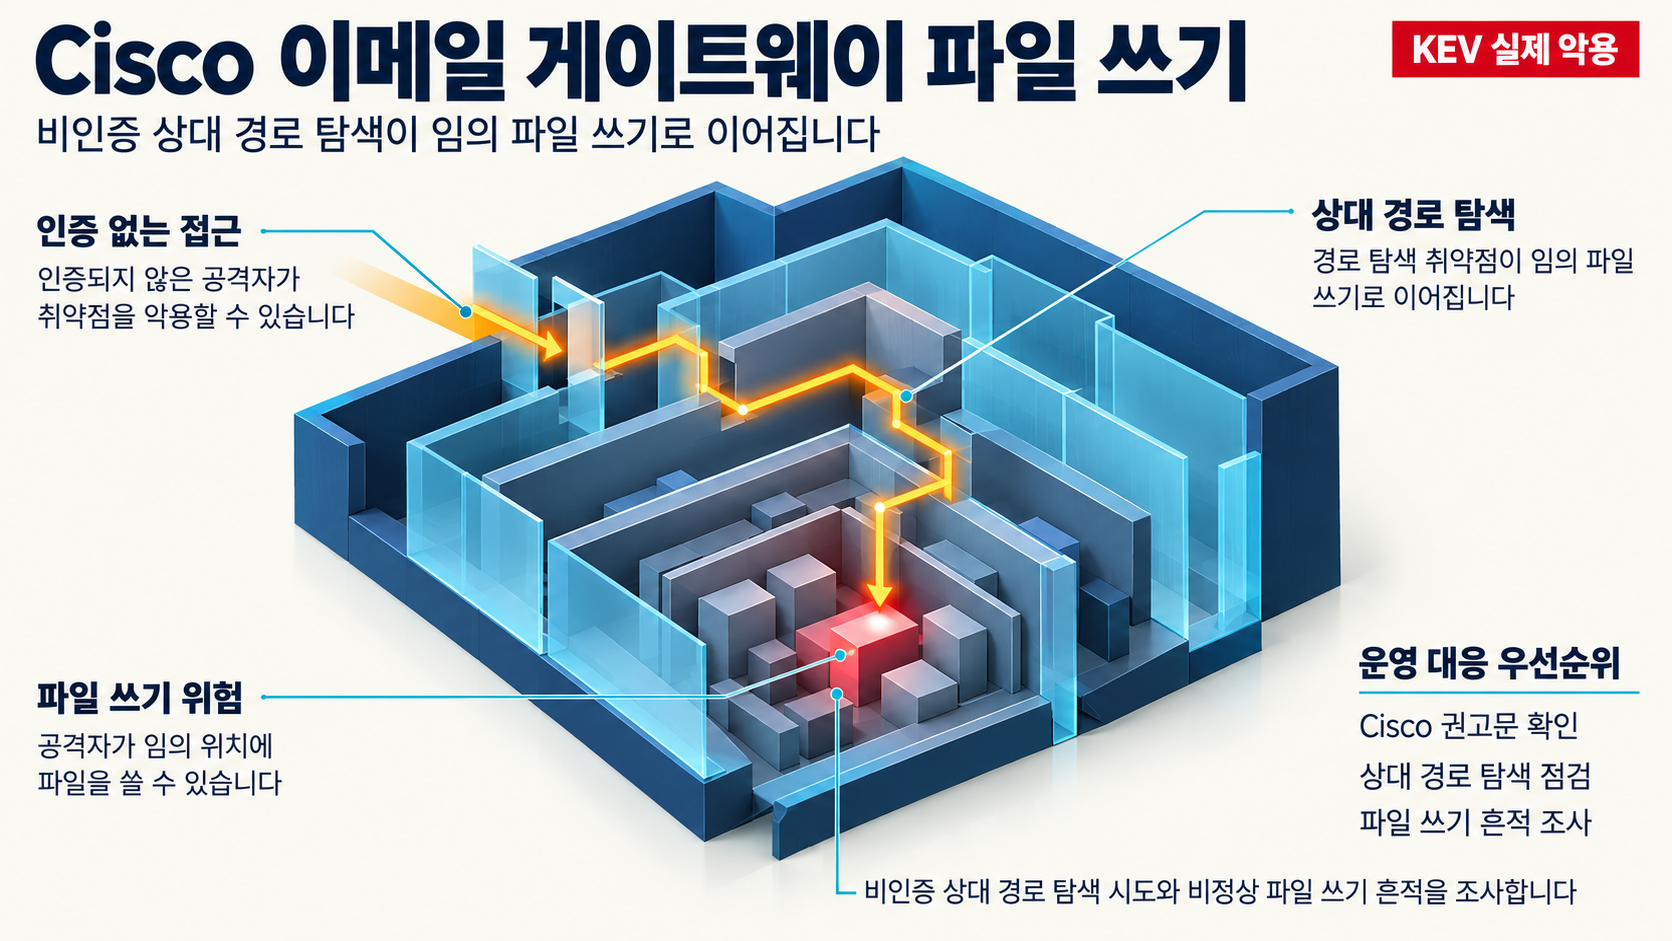
CVE-2026-76519는 Cisco Secure Email Gateway의 상대 경로 탐색(relative path traversal) 취약점이며, Cisco 공식 보안 권고에서 이를 Arbitrary File Write Vulnerability(임의 파일 쓰기)로 명명하고 CWE-23으로 분류합니다. Cisco 자체 심각도는 Critical입니다.
CISA KEV 카탈로그 등재 항목에는 인증되지 않은(unauthenticated) 공격자가 이 취약점을 활용할 수 있다는 기술 요약이 포함되어 있습니다. KEV 등록이라는 사실은 실제 악용 활동이 관측되고 있음을 의미합니다.
CVSS 점수 수치는 확보된 자료에서 본문 수준으로 확인되지 않아, 이 기사에서는 별도로 제시하지 않습니다.
영향 범위
대상 제품은 Cisco Secure Email Gateway입니다.
Cisco 권고의 영향 범위 및 수정 소프트웨어 상세 표가 확보된 자료에서 본문 내용으로 확인되지 않아, 정확한 취약·수정 버전 목록은 운영 중인 장비의 소프트웨어 버전을 Cisco 권고의 Fixed Software 섹션과 대조해 확인해야 합니다. 버전별 판단은 Cisco 공식 권고를 기준으로 수행하는 것이 필요합니다.
Critical 심각도와 KEV 등록이 결합되어 있어, 취약 버전이 확인될 경우에는 신속한 대응이 필요한 취약점으로 판단할 수 있습니다. CVSS 점수, 악용 전제 조건, 침해 지표(IOC) 세부 항목은 확보된 자료에서 확인되지 않았으며, 이 점들은 이번 분석의 한계로 다룹니다.
기술적 분석
CISA 기술 요약에 따르면 Cisco Secure Email Gateway에는 상대 경로 탐색 취약점이 존재하며, 인증되지 않은 공격자가 이를 활용할 수 있습니다. Cisco 권고는 이 취약점을 임의 파일 쓰기(arbitrary file write)로 명명하고 CWE-23으로 분류합니다.
리스닝 인터페이스, 요청 형식, 접근 가능한 포트와 같은 구체적인 악용 전제 조건은 확보된 근거에 명시되어 있지 않습니다. 이 취약점의 세부 기술 구조는 Cisco 권고에서 확인해야 하며, 이번 자료에서는 CISA와 Cisco가 명시한 상대 경로 탐색·비인증 악용 가능성·임의 파일 쓰기·CWE-23 분류까지를 기술 범위로 둡니다.
공개 PoC 코드나 독립 기술 분석 보고서의 존재는 확인되지 않았습니다. 공개 PoC 부재는 악용 난이도가 낮다는 의미가 아니며, KEV 등록은 등록 시점에 실제 악용 활동이 관측되었음을 의미하므로 운영적으로는 이미 악용이 발생했다고 보는 것이 안전합니다.
대응 방안
확인 및 대조
- 운영 중인 Cisco Secure Email Gateway의 소프트웨어 버전을 확인하고, Cisco 공식 권고의 영향 및 수정 소프트웨어 정보와 대조합니다.
- KEV에 등재된 상태이므로, 취약 버전이 확인되는 경우 수정 소프트웨어 적용을 신속히 진행합니다.
수정 적용
- Cisco가 제공하는 수정 소프트웨어로 업그레이드하는 것이 근본 대응입니다. 정확한 수정 버전은 Cisco 권고의 Fixed Software 섹션에서 확인한 뒤 적용합니다.
- CVSS 점수와 악용 전제 조건이 확보된 자료에서 확인되지 않으므로, 취약 범위 판단과 대응 우선순위 설정은 벤더 공식 권고를 기준으로 해야 합니다.
참고자료
- CVE-2026-76519 Cisco Secure Email Gateway Arbitrary File Write Vulnerability
- Cisco Secure Email Gateway Arbitrary File Write Vulnerability (cisco-sa-esa-afw-zqYJkjxp)
- CISA Known Exploited Vulnerabilities Catalog - CVE-2026-76519
함께 읽으면 좋은 글
- pyLoad getUserData 권한 설정 변경 점검: Perms.ANY 데코레이터 제거와 실무 대응
- Vikunja WebSocket 세션 폐기 우회: 삭제된 세션 토큰의 실시간 알림 수신 조건 점검
- CVE-2026-108258: Shiny for Python 북마크 복원의 경로 순회 취약점, 1.6.4에서 수정
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!