개요
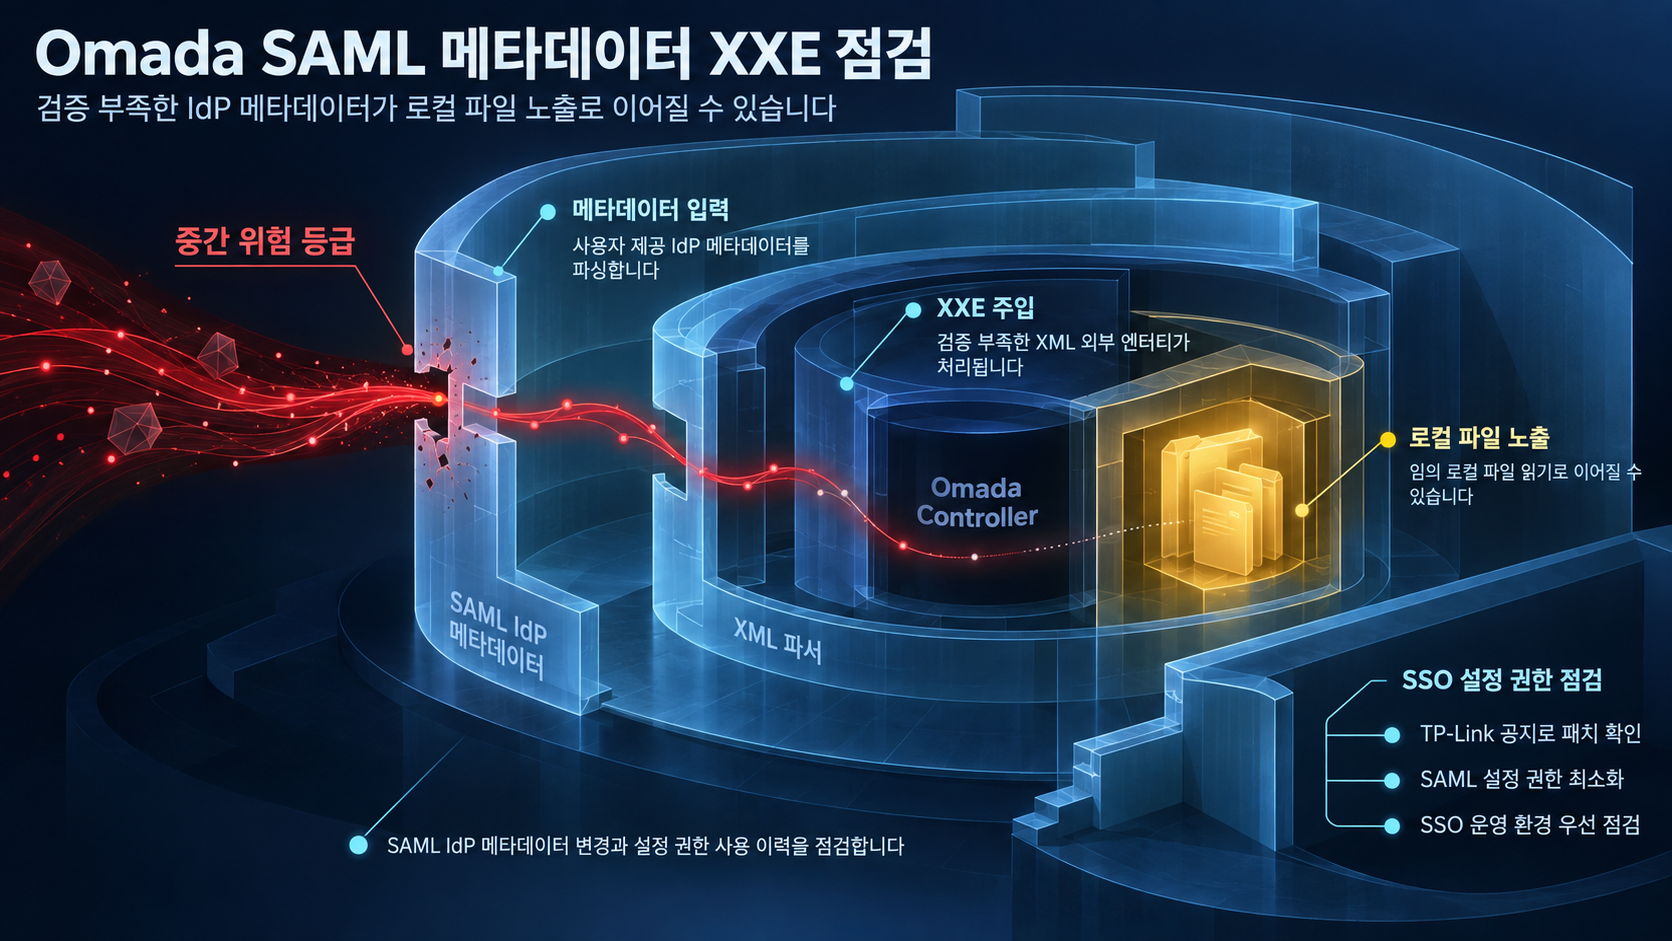
Omada Controller의 SAML 싱글사인온(SSO) 기능에 정보 노출 취약점 CVE-2026-84941이 보고되었습니다. 사용자 제공 SAML 메타데이터에 대한 검증이 불충분하여 SAML 설정 권한을 가진 인증된 사용자가 민감한 정보에 접근할 수 있습니다. CVE 기술 명칭은 이 취약점을 SAML IdP 메타데이터 파싱의 XML 외부 엔티티(XXE) 인젝션으로 인한 임의 로컬 파일 읽기로 기술합니다. TP-Link는 해당 제품의 패치 버전을 발표했으며, 현재 공개 PoC나 실제 악용 사례는 확인되지 않았습니다.
영향 범위
이 취약점의 전제 조건은 Omada Controller에 대한 인증된 접근과 SAML 설정 권한입니다.
CVSS v4.0 기준 점수는 6.9(Medium)이며, 네트워크 벡터(AV:N)·저 이용 복잡성(AC:L)·높은 권한 요구(PR:H)·높은 기밀성 영향(VC:H)을 보입니다. 이 구성은 외부에서 아무 권한 없이 바로 악용하기는 어렵지만, SAML 설정 권한이 있는 계정의 내부 위협이나 계정 탈취 시나리오에서 리스크가 커질 수 있습니다.
벤더가 패치 대상으로 지정한 버전은 다음과 같습니다.
- Omada Software Controller (Windows) V1: 6.2.14.11
- Omada Software Controller (Linux) V1: 6.2.14.11
- OC200 V1: 1.41.11 Build 20260711
- OC200 V2: 2.26.11 Build 20260711
- OC200 V3: 3.3.11 Build 20260711
- OC220 V1: 1.6.11 Build 20260711
- OC220 V2: 2.5.11 Build 20260711
- OC300 V1: 1.35.11 Build 20260711
- OC400 V1: 1.13.11 Build 20260711
패치 버전 목록은 TP-Link 보안 공지 단일 출처 기준으로 확인해야 합니다.
기술적 분석
CVE-2026-84941은 Omada Controller의 SAML IdP 메타데이터 파싱 과정에서 발생하는 XXE 인젝션 취약점으로, 사용자 제공 SAML 메타데이터에 대한 검증 불충분이 원인으로 지적됩니다. CVE 기술 명칭에 따라 이 취약점이 임의 로컬 파일 읽기로 이어질 수 있다고 기술되어 있으나, 구체적인 처리 경로는 제공된 근거 범위에서 확인되지 않습니다.
벤더 CVSS 벡터는 다음과 같습니다.
CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N
이 취약점은 단일 벤더 평가 기준으로 Medium(6.9)에 위치하지만, 실제 SAML SSO를 운영 중인 환경에서는 운영 중요도가 더 높게 평가될 수 있습니다.
한계 요인도 함께 짚어야 합니다.
- 특정 파일 경로 또는 읽기 범위는 제공된 근거에서 확인되지 않았습니다.
- 공개 PoC와 실제 악용(in-the-wild) 모두 확인되지 않았습니다. 따라서 이 취약점 단독으로의 공격 가능성보다는 SAML 설정 권한 탈취·내부 위협 시나리오 중심으로 우선순위를 판단할 것을 권고합니다.
- 경고문은 SSO 기능의 정보 노출 취약점으로 기술되어 있고, 임의 로컬 파일 읽기까지의 확장은 CVE 기술 명칭에 근거한 해석입니다.
- 독립적인 3차 검증 출처가 없어 패치 버전 목록은 TP-Link 공지 단일 출처 기준으로 삼아야 합니다.
대응 방안
TP-Link는 영향 제품의 사용자가 취약점을 수정한 최신 펌웨어 버전으로 업데이트할 것을 권고하고 있습니다.
- TP-Link 보안 공지에서 발표한 패치 버전을 확인하고, 보유 기기의 펌웨어를 해당 버전으로 업데이트하세요.
패치 버전 목록은 위 영향 범위 섹션에 열거되어 있으며, TP-Link 공지 단일 출처 기준으로 확인해야 합니다.
참고자료
- CVE-2026-84941 Omada Controller XXE SAML IdP Metadata Parsing
- Security Advisory: CVE-2026-84941 Omada Controller XXE
함께 읽으면 좋은 글
- Surfshark 내부 테스트 서버 무단 접근 사고: 대응 중 외부 접속 단절과 코드 이력 자격증명 회전
- BlueMoon 익스플로잇 키트: Chrome V8 제로데이와 Windows ALPC 로컬 권한 상승 취약점의 연쇄 악용
- CVE-2026-55040 대응: Microsoft SharePoint JWT 인증 우회 취약점의 영향과 점검 순서
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!