개요
QuantGeekDev가 배포하는 docker-mcp는 Claude AI 같은 어시스턴트에서 컨테이너와 compose 스택을 관리할 수 있게 하는 Model Context Protocol(MCP) 서버입니다. 이 도구의 Windows 명령 구성 경로에서 OS 명령 주입(OS command injection) 취약점이 확인돼 CVE-2026-116102로 게시됐습니다. CVE 레코드는 VulDB가 CNA로 발급했고 현재 상태는 PUBLISHED입니다.
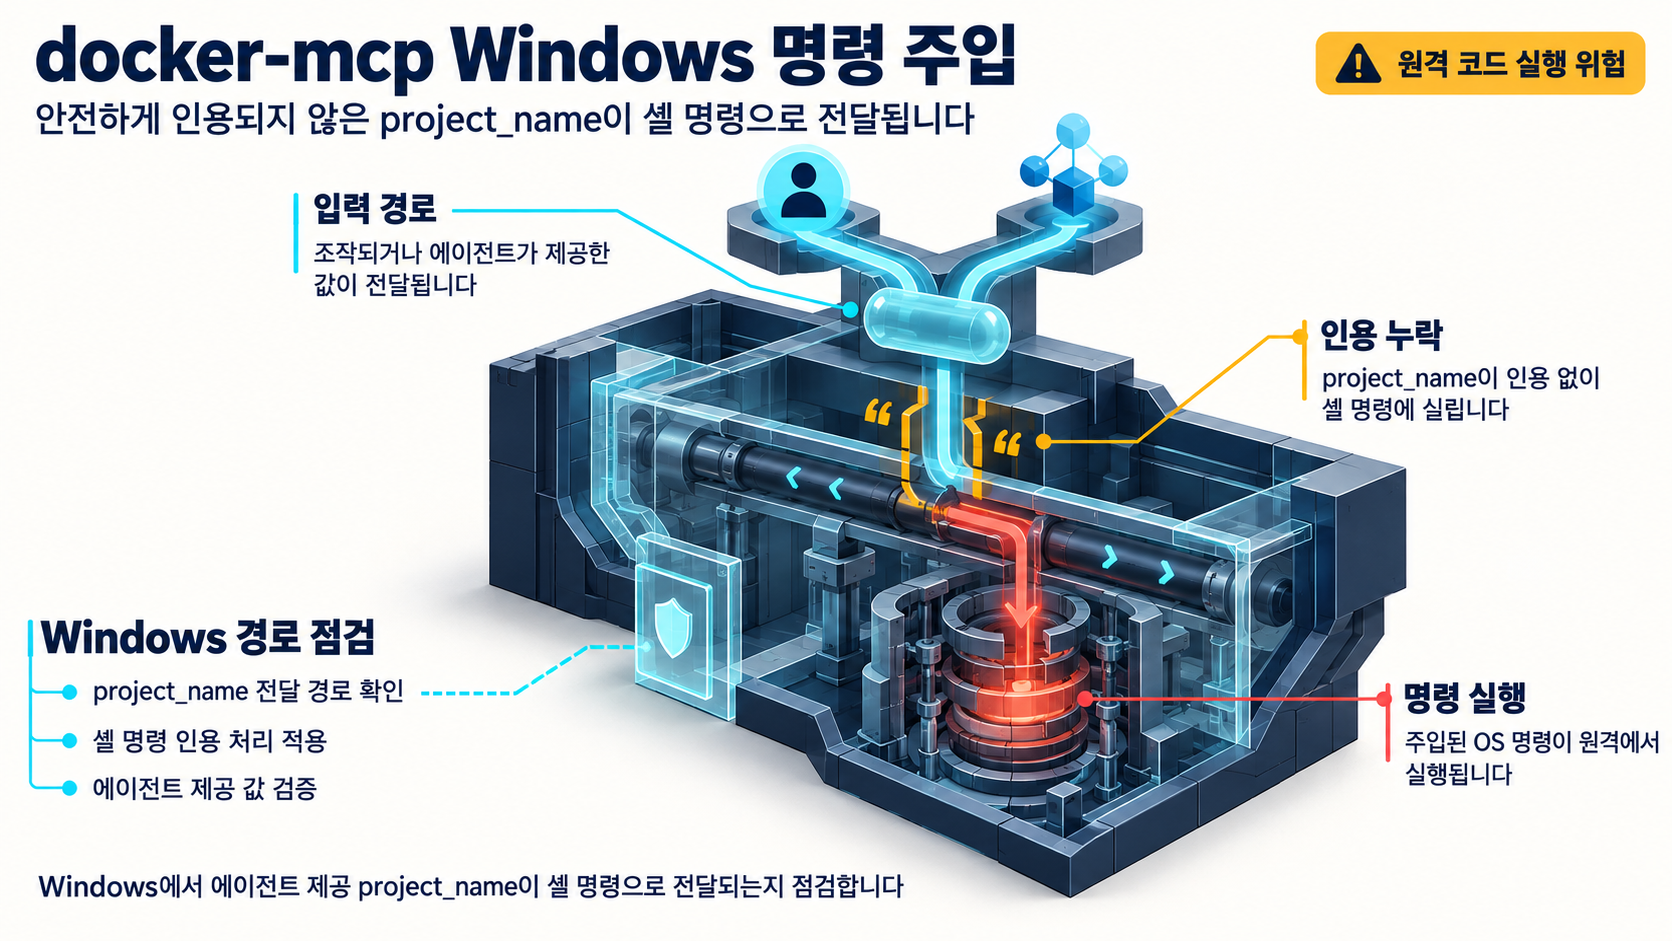
레코드 제목은 문제를 docker_executor.py의 _build_windows_command 경로로 특정합니다. 내용은 Windows에서 project_name 인수가 안전한 인용 없이 셸 명령에 전달되고, 악의적이거나 에이전트가 제공한 project_name 값이 OS 명령을 주입해 원격 코드 실행으로 이어질 수 있다는 것입니다. 컨테이너를 다루는 도구 호출이 조건에 따라 호스트의 명령 실행 수단으로 바뀔 수 있다는 점이 이 취약점을 다룰 이유입니다.
영향 범위
근거 자료에서 확인되는 범위는 다음과 같습니다.
- 제품: QuantGeekDev
docker-mcp. README상 Docker operations용 MCP 서버로, 컨테이너 생성과 compose 스택 관리를 목표로 하는 도구입니다. - 코드 경로: Windows에서
project_name인수를 처리해 셸 명령을 만드는 경로. CVE 레코드 제목은 이를docker_executor.py의_build_windows_command로 적시합니다. - 플랫폼: 근거가 명시하는 영향 환경은 Windows입니다. Windows 외 플랫폼에서의 영향 여부는 이번 자료로 확인되지 않습니다.
eyeon.ai 분석은 Docker가 이미 일반적인 에이전트 도구라는 점을 중요성의 근거로 듭니다. 도구 인수에서 셸 명령을 구성하는 MCP 서버는 Windows에서 에이전트의 도구 호출을 호스트 명령 실행 프리미티브로 바꿔 놓습니다. 따라서 docker-mcp를 에이전트 도구로 연결해 쓰는 환경에서는, 영향이 컨테이너 경계 안에서 끝나지 않고 호스트 쪽에서 검토되어야 합니다.
버전 표기는 주의해서 읽어야 합니다. eyeon.ai 자료의 영향 시스템 항목에 QuantGeekDev docker-mcp 0.1로 시작하는 표기가 나오지만 인용이 잘려 있어, 정확한 취약 버전 범위와 패치가 포함된 버전 번호는 현 단계에서 확정할 수 없습니다.
기술적 분석
취약 지점
eyeon.ai가 정리한 공격 경로는 한 문장으로 요약됩니다. project_name 인수가 Windows에서 안전한 인용 없이 셸 명령에 전달되고, 악성 또는 에이전트 제공 project_name이 OS 명령을 주입해 원격으로 코드를 실행합니다. 확인된 원인은 값이 셸 명령에 인용 없이 실리는 것이고, 결과로 지목되는 것은 OS 명령 주입과 원격 코드 실행입니다.
이 경로를 읽을 때 구분해야 할 것은 값의 출처입니다. 근거가 지목하는 입력은 악의적으로 조작된 값과 에이전트가 제공하는 값입니다. 사람이 직접 입력한 값만 전달되는 구성과, 어시스턴트의 도구 호출 인수로 값이 채워지는 구성은 같은 코드 경로를 쓰더라도 노출되는 방식이 달라집니다. 후자는 입력을 사람이 확인하지 않고 기계가 넘기고 기계가 실행하는 구조가 됩니다.
악용 현황과 유보 판단
공개된 개념 증명(PoC) 코드와 야생에서의 실제 악용 사례는 이번 근거 자료에 포함되어 있지 않습니다. Windows에서 project_name으로 OS 명령을 주입할 수 있는 경로가 확인되었다는 사실과, 실제로 악용이 관측되고 있다는 사실은 별개로 다뤄야 합니다. CISA KEV 등재 여부도 자료에 없어 이 글에서는 판단하지 않습니다.
전달된 CVE 근거는 레코드 전체가 아니라 발췌이므로, 제목에 명시된 파일·함수 이름 외의 레코드 세부 항목을 이 글로 옮기지는 않습니다.
대응 방안
제공된 권고
cvefeed.io가 정리한 대응 지침은 두 항목입니다.
docker-mcp를 OS 명령 주입 취약점이 패치된 버전으로, 최신 버전으로 업데이트합니다.project_name입력 값을 검토하고 살균(sanitize) 처리합니다.
정확한 패치 버전 번호는 근거에 없으므로, 업데이트 목표 버전은 공급자의 릴리스 정보를 별도로 확인해 확정해야 합니다.
점검 관점
위 두 권고는 점검 축 두 개로 옮길 수 있습니다. 하나는 패치된 배포판으로 올라와 있는지, 다른 하나는 project_name으로 어떤 출처의 값이 어떤 형태로 전달되는지입니다. 이는 제공된 공격 경로와 solution 서술에서 도출한 범위 정리이며, 새 대응 지침을 제안하는 것은 아닙니다.
점검의 출발점이 되는 조건은 근거에서 그대로 읽힙니다. Windows에서 docker-mcp를 실행하면서 project_name 값을 조작 가능한 입력이나 에이전트의 도구 호출에서 받는 구성입니다. Windows 외 환경이나 값 출처가 제한된 구성에 대해 이 근거로 같은 위험을 단정하지는 않습니다.
탐지 기준, 로그 조회 방법, 구체적인 구성 값에 관한 지침은 이번 근거 자료에 포함되어 있지 않습니다. 이 글의 대응 항목은 위 두 권고와 그 권고에서 읽히는 점검 범위에 한정합니다.
참고자료
- CVE-2026-116102 QuantGeekDev docker-mcp docker_executor.py _build_windows_command os command injection
- QuantGeekDev/docker-mcp README (MCP server, compose deploy 도구)
- docker-mcp OS 명령 주입 via project_name (Windows 명령 빌더)
- CVE-2026-116102 - QuantGeekDev docker-mcp (미러 및 권고 대응)
함께 읽으면 좋은 글
- Kali-GPT MCP 서버의 OS 명령 삽입(CVE-2026-117569): execute_tool() 경로의 입력 검증 공백과 점검 포인트
- Z.ai Zcode Sed Command Filter OS 명령 주입(CVE-2026-116118) 점검
- Continue 2.0.0 MCP Server Transport 명령 주입(CVE-2026-116109): CVE 기록으로 확인되는 범위와 점검 순서
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!