CISA는 2026년 3월 11일 미국 의료 기술 기업 Stryker Corporation에 대한 사이버 공격을 근거로, 미국 조직의 엔드포인트 관리 시스템을 대상으로 한 악성 사이버 활동을 인지하고 하드닝을 촉구하고 있습니다. 본 가이드는 이 공격 이후 Intune 운영 환경에서 관리 권한 구조와 Multi Admin Approval(MAA) 적용 상태를 어떻게 점검해야 하는지를 다룹니다.
개요
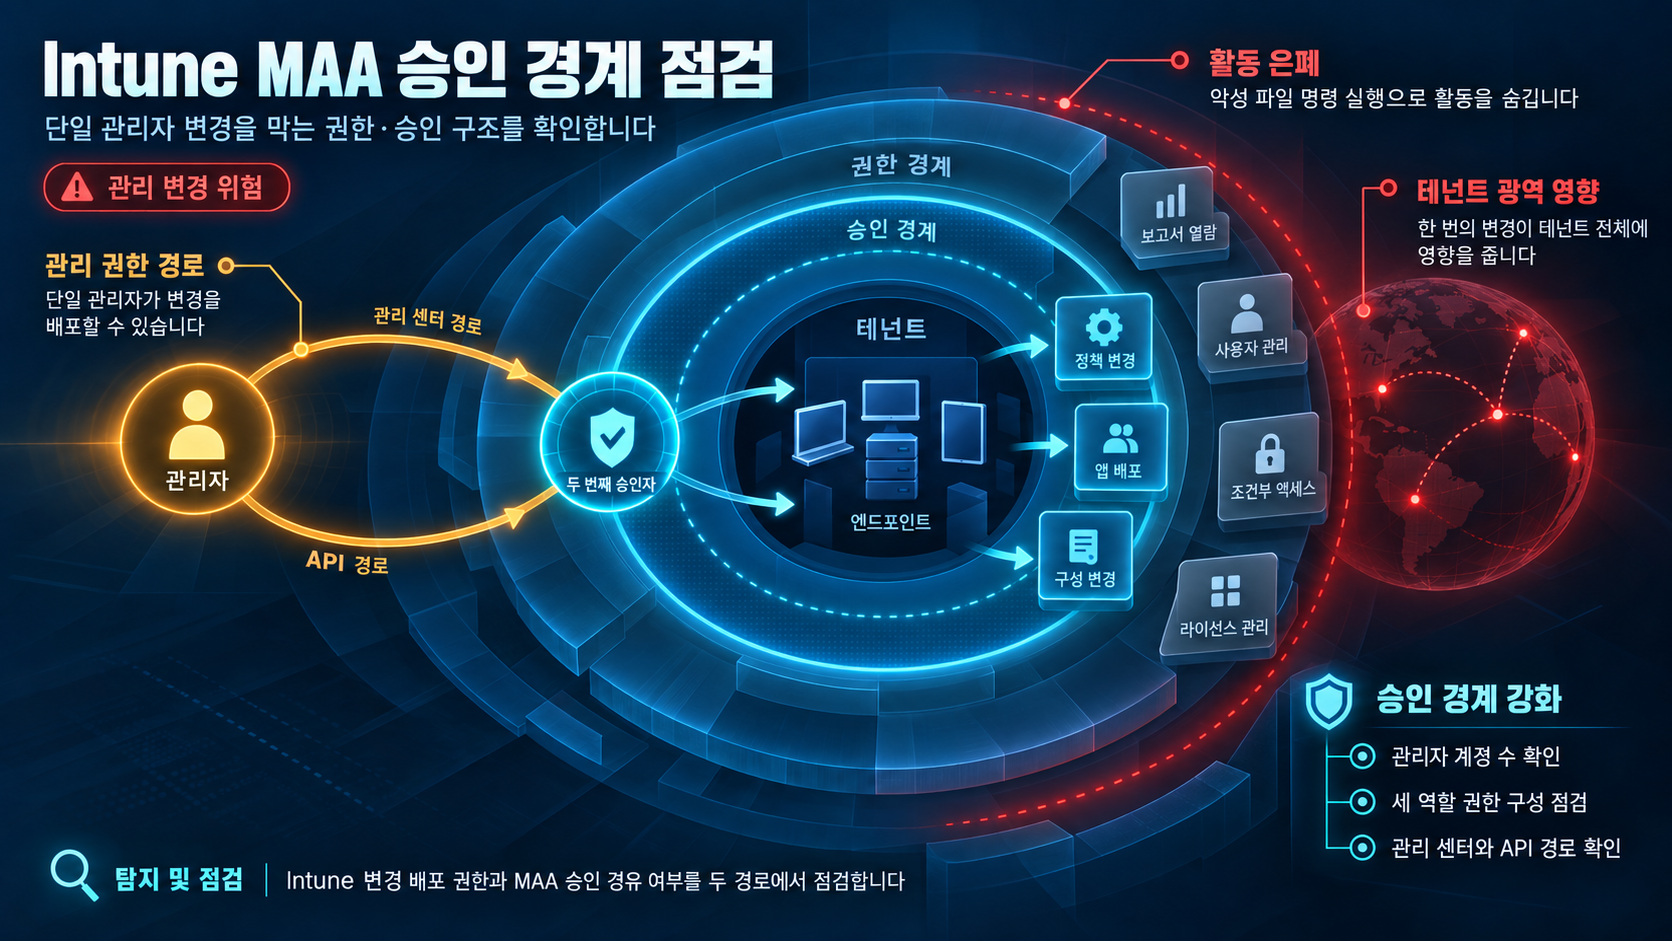
Stryker Corporation은 2026년 3월 11일 발생한 사이버 공격에서 자신의 Microsoft 환경이 영향을 받았다고 확인했습니다. Stryker는 공격자가 악성 파일을 이용해 명령을 실행함으로써 시스템 내부에서 활동을 은폐할 수 있었다고 밝혔습니다. CISA는 이 공격을 근거로 미국 조직의 엔드포인트 관리 시스템을 표적으로 하는 악성 사이버 활동을 인지하고 있으며, 엔드포인트 관리 시스템에 대한 하드닝을 촉구하고 있습니다.
이 가이드는 Intune을 사용하는 조직이 이 공격 이후 무엇을 점검해야 하는지에 초점을 맞춥니다. 핵심 점검 대상은 관리 권한 구조, MAA의 적용 전제 조건, 관리자 접근 통제입니다. CISA 경보에서 확인한 것처럼, 엔드포인트 관리 시스템을 표적으로 한 악성 활동이 인지된 상황에서 MAA 적용 상태와 조직의 MAA 전제 조건 확인이 점검의 출발점이 됩니다. 다만 이 우선순위는 MAA가 selected changes에 한정 적용되고, 조직의 관리자 계정·역할 구성이 전제 조건을 충족한다는 두 전제가 확인될 때에 성립하는 조건부 운영 판단입니다.
적용 환경·전제조건
대상 범위
- 미국 조직의 엔드포인트 관리 시스템: CISA가 2026년 3월 11일 Stryker Corporation 공격을 근거로 악성 사이버 활동을 인지한 대상 범위입니다.
- Stryker Corporation의 Microsoft 환경: 공격에 영향을 받은 것으로 확인된 구체적인 환경입니다.
- Intune을 사용하는 테넌트: MAA는 selected changes(일부 변경)에 적용되며, 적용에는 테넌트에 두 개 이상의 관리자 계정이라는 전제 조건이 필요합니다.
MAA 적용 전제 조건
MAA를 사용하려면 다음 조건을 충족해야 합니다.
- 테넌트에 두 개 이상의 관리자 계정이 존재해야 합니다.
- MAA 워크플로는 서로 다른 권한 요건을 가진 세 가지 역할로 구성됩니다.
- MAA는 selected changes(일부 Intune 변경)에만 적용됩니다.
- MAA는 Intune admin center 작업과 Intune API를 통한 작업, 두 경로 모두에 적용됩니다.
이 전제 조건이 충족되지 않으면 MAA 운영 자체가 불가능합니다.
기술 절차·판단 근거
확인된 사실 관계
Stryker는 공격자가 악성 파일을 이용해 명령을 실행하고, 이를 통해 시스템 내부에서 활동을 은폐할 수 있었다고 확인했습니다. CISA는 이 2026년 3월 11일 공격을 근거로 미국 조직의 엔드포인트 관리 시스템을 대상으로 한 악성 사이버 활동을 인지하고 있습니다.
Microsoft는 MAA를 통해 일부 Intune 변경에 대해 두 번째 승인 관리자가 배포 전에 검토·승인하도록 하는 기제를 제시합니다. Microsoft의 Intune 보안 모범 사례 문서에서 확인한 것처럼, 이 제도는 Intune admin center의 작업과 Intune API를 통한 작업, 두 경로 모두에 적용됩니다. MAA는 단일 행동 하나만으로도 테넌트 전체에 영향을 미치는 변경이 배포되는 위험을 줄인다고 Microsoft가 설명합니다.
조건부 운영 판단
CISA가 Stryker 공격을 근거로 엔드포인트 관리 시스템을 악성 활동의 대상으로 지목한 상황에서, MAA가 제한하는 위험이 "단일 관리자의 단일 행동으로 테넌트 규모에 영향을 주는 변경이 배포되는 것"이라면, Intune을 사용하는 조직은 MAA 적용 상태를 점검하는 것이 출발점입니다.
이 판단은 다음 두 전제가 확인된 뒤에야 성립합니다.
- MAA가 selected changes에 한정적으로 적용된다는 점
- 조직의 관리자 계정·역할 구성이 MAA 전제 조건을 충족하는지
두 전제가 확인되지 않으면 점검 우선순위는 재조정되어야 합니다. Microsoft Learn의 MAA 문서에 따르면, MAA 워크플로의 세 가지 역할이 서로 다른 권한 요건을 가지므로, 조직의 역할 구성이 이 요건을 충족하는지도 함께 확인해야 합니다.
운영상 영향
MAA가 적용되지 않은 상태에서는 단일 관리자의 단일 행동으로 테넌트 전체에 영향을 주는 변경이 배포될 수 있습니다. MAA는 이 위험을 줄이는 기제로, 두 번째 승인 관리자의 검토·승인을 배포 전 조건으로 요구합니다.
MAA가 적용되어도, MAA가 selected Intune changes에 적용된다는 점을 유의해야 합니다. 적용 대상이 되는 변경의 정확한 범위는 Microsoft 문서 원문을 기준으로 확인해야 합니다.
Stryker 사례에서는 공격자가 악성 파일의 명령 실행을 통해 활동을 은폐할 수 있었습니다. Stryker의 고객 공지에서 확인한 것처럼, 활동 은폐가 가능했던 환경에서는 탐지되지 않은 체류로 이어질 수 있어 탐지·대응 지연 위험을 함께 고려해야 합니다.
탐지·대응
우선 점검 항목
- Intune 관리자 권한 현황 점검: 현재 어떤 관리자·역할이 Intune 변경 배포를 수행할 수 있는지 확인하고, 해당 경로에 MAA가 적용되어 있는지 점검합니다.
- MAA 전제 조건 확인: 테넌트에 두 개 이상의 관리자 계정이 존재하는지, MAA 워크플로의 세 가지 역할에 맞는 권한 구성이 갖추어져 있는지 점검합니다. 전제 조건 미충족은 MAA 운영 자체가 불가능함을 의미하므로 선결 사항입니다.
- 배포 경로 점검: MAA가 Intune admin center 작업과 Intune API를 통한 작업, 두 경로 모두에 적용된다는 점에서, 이 두 경로의 관리 작업이 MAA 승인 워크플로를 거치도록 적용되어 있는지 확인합니다.
상시 대응
- MAA 적용: selected Intune changes에 두 번째 승인 관리자의 배포 전 검토·승인 워크플로를 적용하여, 단일 행동의 테넌트 전체(tenant-wide) 영향 위험을 줄입니다. Microsoft는 MAA가 해당 위험을 줄인다고 설명합니다.
- MAA 역할 구성: MAA 워크플로는 서로 다른 권한 요건을 가진 세 가지 역할로 구성됩니다.
- 하드닝: CISA는 엔드포인트 관리 시스템에 대한 하드닝을 촉구하고 있습니다.
한계 및 참고자료
한계
- Stryker 공격의 공격자 정체, TTP 상세, 특정 취약점(CVE) 식별자는 제공된 근거에 없어, 취약점 기반의 구체적 점검(해당 취약점 패치·설정)은 제시할 수 없습니다.
- CISA 경보의 구체적 하드닝 권고 항목 목록이 제공된 인용에 없어, CISA 권고 전체를 반영한 점검 목록은 원문 확인 후 보강이 필요합니다.
- MAA의 적용 대상인 selected changes의 정확한 범위와, 세 가지 역할의 구체 명칭·권한 내용은 제공된 인용에 없어, 적용 범위는 Microsoft 문서 원문 기준으로 확정해야 합니다.
- MAA 적용 상태 점검을 출발점으로 두는 본 가이드의 점검 우선순위는 제공된 사실 관계에서 도출한 조건부 운영 판단이며, 조직별 관리자 계정 수, 배포 자동화 수준 등 환경이 확인되면 우선순위가 달라질 수 있습니다.
참고자료
- CISA Urges Endpoint Management System Hardening After Cyberattack Against US Organization
- Best practices for securing Microsoft Intune
- Use Multi Admin Approval in Intune - Microsoft Intune | Microsoft Learn
- Customer Updates: Stryker Network Disruption
함께 읽으면 좋은 글
- 물·하수도 섹터 인터넷 노출 PLC 표적화: CISA·Rockwell 경보와 접근 경계·대응 점검
- Orkes Conductor 워크플로 플랫폼 인증 전 원격 코드 실행 보도: 배포 환경과 노출 API 점검
- CVE-2026-85058: Moquette MQTT 브로커 Last Will 전송 ACL 검사 누락, 0.18.1에서 수정
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!