개요
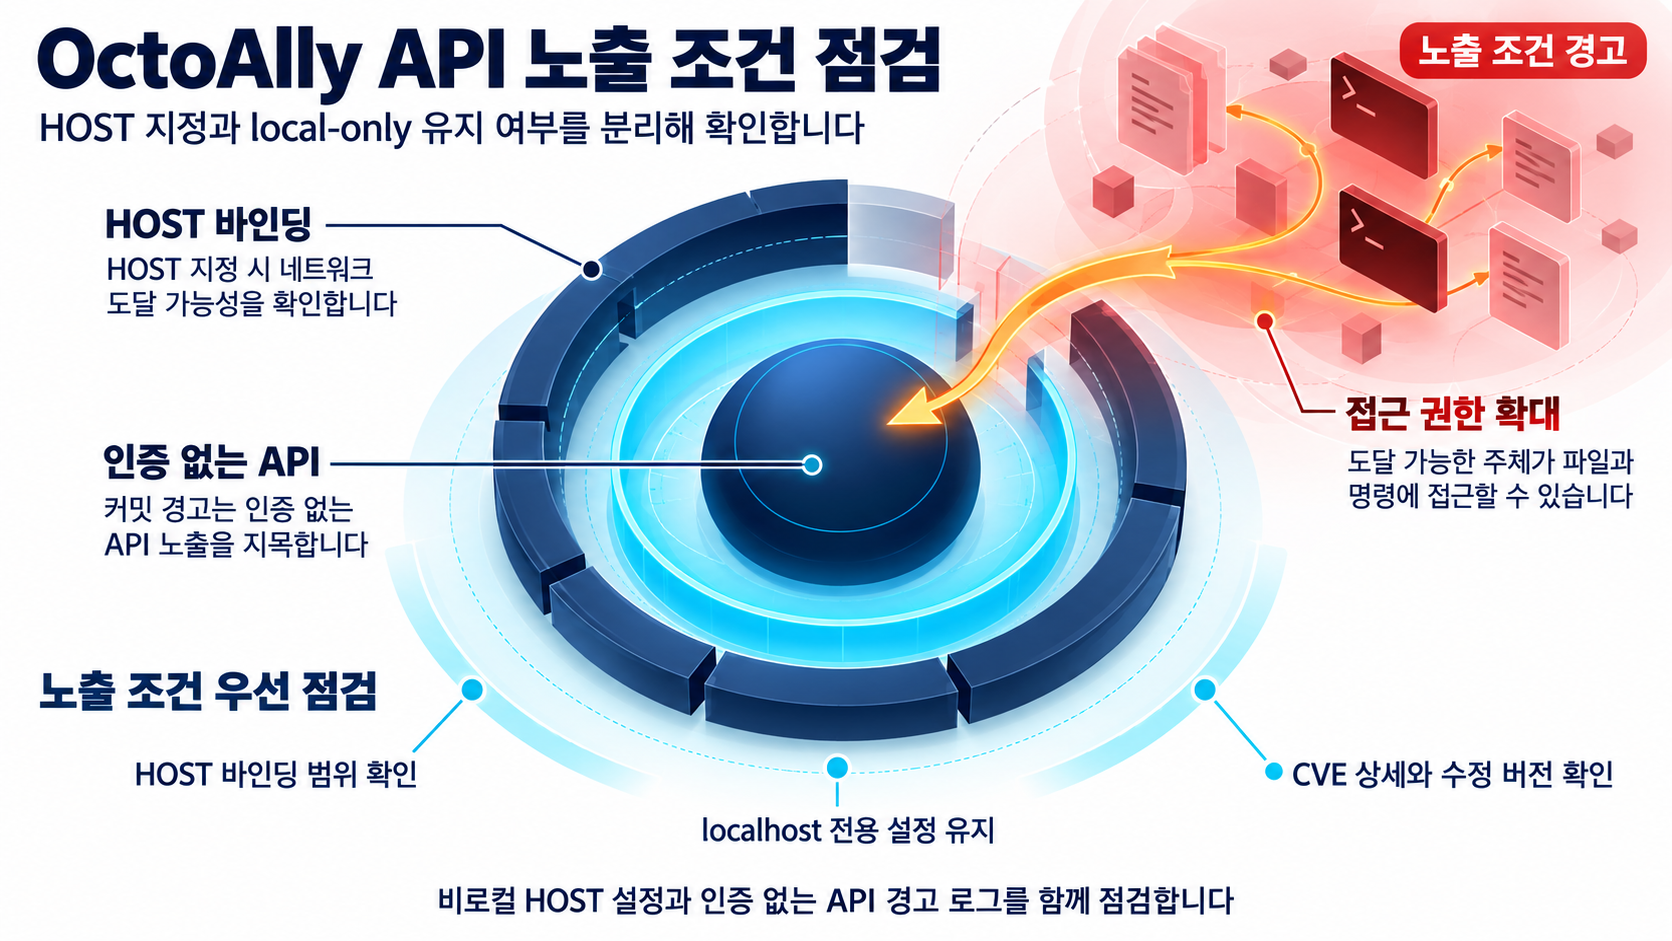
ai-genius-automations의 오픈소스 프로젝트 OctoAlly에 등록된 CVE-2026-112147을 다룹니다. 전달된 CVE 레코드 인용에서 확인되는 것은 제품 식별자와 영향 상한뿐입니다. 인용문은 A vulnerability was found in ai-genius-automations octoally up to 1.0.87로 시작하고 문장이 도중에 잘려 있어, 취약점의 상세 원인이나 유형을 설명하는 부분은 확보되지 않았습니다(CVE List V5 레코드). 레코드 제목 표기에는 index.ts의 information disclosure로 적혀 있으나, 그 표기 너머의 세부 내용은 인용문에 없습니다.
같은 저장소에서 커밋 3898085(제목: bind server to localhost only and reject non-local Host…)도 함께 전달되었습니다. 이 커밋은 실행 시점에 출력하는 경고 문구로 HOST가 지정된 상태를 지목합니다. 다만 전달된 근거 어디에도 이 커밋이 CVE-2026-112147을 수정한다는 명시적 연결은 없습니다. 이 글은 CVE 레코드가 확인하는 범위와 커밋이 자체적으로 담고 있는 경고를 분리해 서술합니다.
영향 범위
CVE 레코드 인용으로만 확인되는 범위입니다.
- 제품: ai-genius-automations octoally
- 영향 상한: 1.0.87까지
- 버전 하한, 배포 형태, 기본 구성, 영향의 구체적 성격에 대한 서술은 인용문에 포함되어 있지 않습니다
커밋 경고 문구가 별도로 지목하는 운영 조건입니다.
HOST가 지정되어 OctoAlly API가 인증 없이 네트워크에서 도달 가능한 상태- 같은 경고는 포트에 도달할 수 있는 누구나 파일을 읽고 쓰고 명령을 실행할 수 있다고 적고, local-only로 남으려면
HOST를 unset하라고 안내합니다(커밋 3898085)
앞쪽 목록과 뒤쪽 목록은 출처가 다릅니다. 앞쪽은 CVE 레코드가 등록한 범위이고, 뒤쪽은 개발자가 커밋에서 스스로 쓴 경고입니다. 이 글은 앞쪽 범위와 뒤쪽 경고가 같은 취약점을 설명한다고 가정하지 않습니다.
기술적 분석
커밋 diff 문맥에서 직접 확인되는 변경은 바인딩과 Host 검증 방향입니다. 커밋 제목은 서버를 localhost 전용으로 바인딩하고 비로컬 Host를 거부하는 내용을 담고, diff에는 isLoopbackHost 검증 함수를 추가하는 라인(+function isLoopbackHost(...))과 노출 상태에서 console.warn으로 경고를 출력하는 코드가 보입니다. 경고 문구는 HOST=${config.host}: the OctoAlly API is unauthenticated and reachable from the network.로 시작합니다.
여기서 서술 범위를 나눠야 합니다. CVE 인용문은 원인·기작·영향의 세부 내용을 말하지 않으므로, CVE-2026-112147의 기술적 원인이 인증 없는 API 노출이라고 단정할 수 없습니다. 인증 없는 API와 네트워크 도달 가능성은 커밋 경고가 지목한 조건이며, 이 조건과 CVE가 같은 문제인지를 확인하는 근거는 전달된 자료에 없습니다. CVE 레코드가 등록한 내용과 커밋 경고는 같은 프로젝트에서 확인된 별개의 관찰로 다루는 것이 자료의 범위에 맞습니다.
diff 문맥에는 /tmp/octoally-timing.log에 타임스탬프를 추가하는 코드(appendFileSync)도 함께 보입니다. 이는 취약점이 아니라 커밋 컨텍스트에서 확인되는 코드 동작일 뿐입니다.
공개 PoC·익스플로잇 분석
- 출처: 공개 PoC 상태는 CVE 등록 정보, 즉 CVE List V5 레코드 차원에서 확인된 것으로 전달되었습니다. 전달된 evidence의 CVE 인용문은 설명 도입부만 담고 도중에 잘려 있어 PoC 항목 자체를 직접 보여주지 않습니다. 보안 어드바이저리나 독립 연구자의 PoC 분석 보고서는 전달되지 않았습니다.
- 전제조건: 커밋
3898085의 경고 문구가 지목하는 운영 조건은HOST가 지정되어 API가 인증 없이 네트워크에서 도달 가능한 상태입니다. 그 조건이 성립해야 포트에 도달 가능한 주체가 파일을 읽고 쓰고 명령을 실행할 수 있다는 것이 커밋 문구의 내용입니다. 다만 이 조건과 CVE-2026-112147이 같은 문제라는 연결은 전달된 근거에 없으므로, PoC가 어떤 경로를 대상으로 하는지까지 이 조건으로 설명하지는 않습니다. - 입증 범위: 확인된 범위는 CVE 등록 정보에 표시된 공개 PoC 상태까지입니다. 익스플로잇 코드, 상세 악용 절차, 도구화 수준, 버전별 동작 차이는 전달된 evidence에 없습니다. 야생에서의 실제 악용 사례와 CISA KEV 등재 여부도 확인되지 않았습니다.
- 운영상 의미: PoC 상태가 등록 정보에 표시된 사실은 이 취약점을 확인할 가치가 있다는 방향의 단서가 됩니다. 다만 그 표시만으로 긴급도를 올릴 수는 없습니다. 이 글이 근거로 확인할 수 있는 운영 조건은
HOST지정 여부와 local-only 유지 여부뿐이고, CVE의 상세 원인·CVSS 점수·수정 버전 번호가 확인되지 않았기 때문입니다. 노출 조건 확인 이후의 우선순위 판단은 CVE 상세 설명과 수정 버전, 악용 정황이 확인된 뒤에 다루는 것이 안전합니다.
대응 방안
전달된 근거가 직접 안내하는 조치는 커밋 경고의 범위에 한정됩니다.
HOST를 지정해 실행하고 있는지 확인합니다. 커밋 경고는HOST가 지정된 상태를 전제로 출력됩니다.- 지정되어 있다면 커밋의 안내대로
HOST를 unset해 local-only로 유지합니다. - API가 인증 없이 네트워크에서 도달 가능한 상태인지는 커밋 경고 문구가 지목한 조건이므로, 이 조건이 성립하는지는 커밋 문구 자체를 기준으로 판단합니다.
방화벽·프록시·애플리케이션 로그 기반 탐지 절차, 네트워크 ACL, 리버스 프록시나 별도 인증 계층 도입 같은 통제 설계는 전달된 근거가 뒷받침하지 않아 이 글에서는 권고하지 않습니다.
업그레이드도 목표 버전을 특정할 수 없습니다. localhost 전용 바인딩과 비로컬 Host 거부 로직을 추가한 커밋은 확인되지만, 이 커밋이 포함된 릴리스나 수정 버전 번호는 근거에 명시되지 않았습니다.
확인되지 않은 부분과 한계
- CVE 설명 인용문이 도중에 잘려 취약점 유형과 상세 설명의 전문을 확보하지 못했습니다.
- 커밋
3898085와 CVE-2026-112147 사이의 수정 관계·인과관계는 근거에서 확인되지 않았습니다. - 공개 PoC 상태를 CVE 인용문 자체에서 확인할 수 없고, PoC 코드나 악용 절차를 담은 evidence도 전달되지 않았습니다.
- CVSS 점수와 영향 지표가 없어 심각도를 정량으로 비교할 수 없습니다.
- 수정 버전 번호가 없어 패치 완료 판단의 기준을 제시하지 못합니다.
- 독립적인 제3자 분석이나 보안 어드바이저리의 교차 검증 자료, 실제 악용 사례, CISA KEV 등재 여부가 확인되지 않았습니다.
이 한계는 위험이 낮다는 증거가 아니라 원인과 심각도를 특정할 근거가 아직 없다는 상태입니다. 확인된 사실만으로 지지할 수 있는 점검 순서는 HOST 설정 확인과 local-only 유지입니다. 그 이상의 우선순위 판단은 CVE의 상세 설명과 수정 버전, 악용 정황이 확인된 뒤에 다루는 것이 안전합니다.
참고자료
- CVE-2026-112147: ai-genius-automations octoally index.ts information disclosure
- bind server to localhost only and reject non-local Host… · octoally@3898085
함께 읽으면 좋은 글
- MLflow 추적 서버의 비인증 SSRF(CVE-2026-115886): 선택적 GenAI 평가 구성 점검
- happy-dom import alias 코드 실행(CVE-2026-115895): 확인된 버전과 아직 확인되지 않은 경계
- MSAL Node 정보 노출 취약점(CVE-2026-109461): 기밀 클라이언트 authorization 응답 처리 경계와 v7.1.0·PR #8901
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!