개요
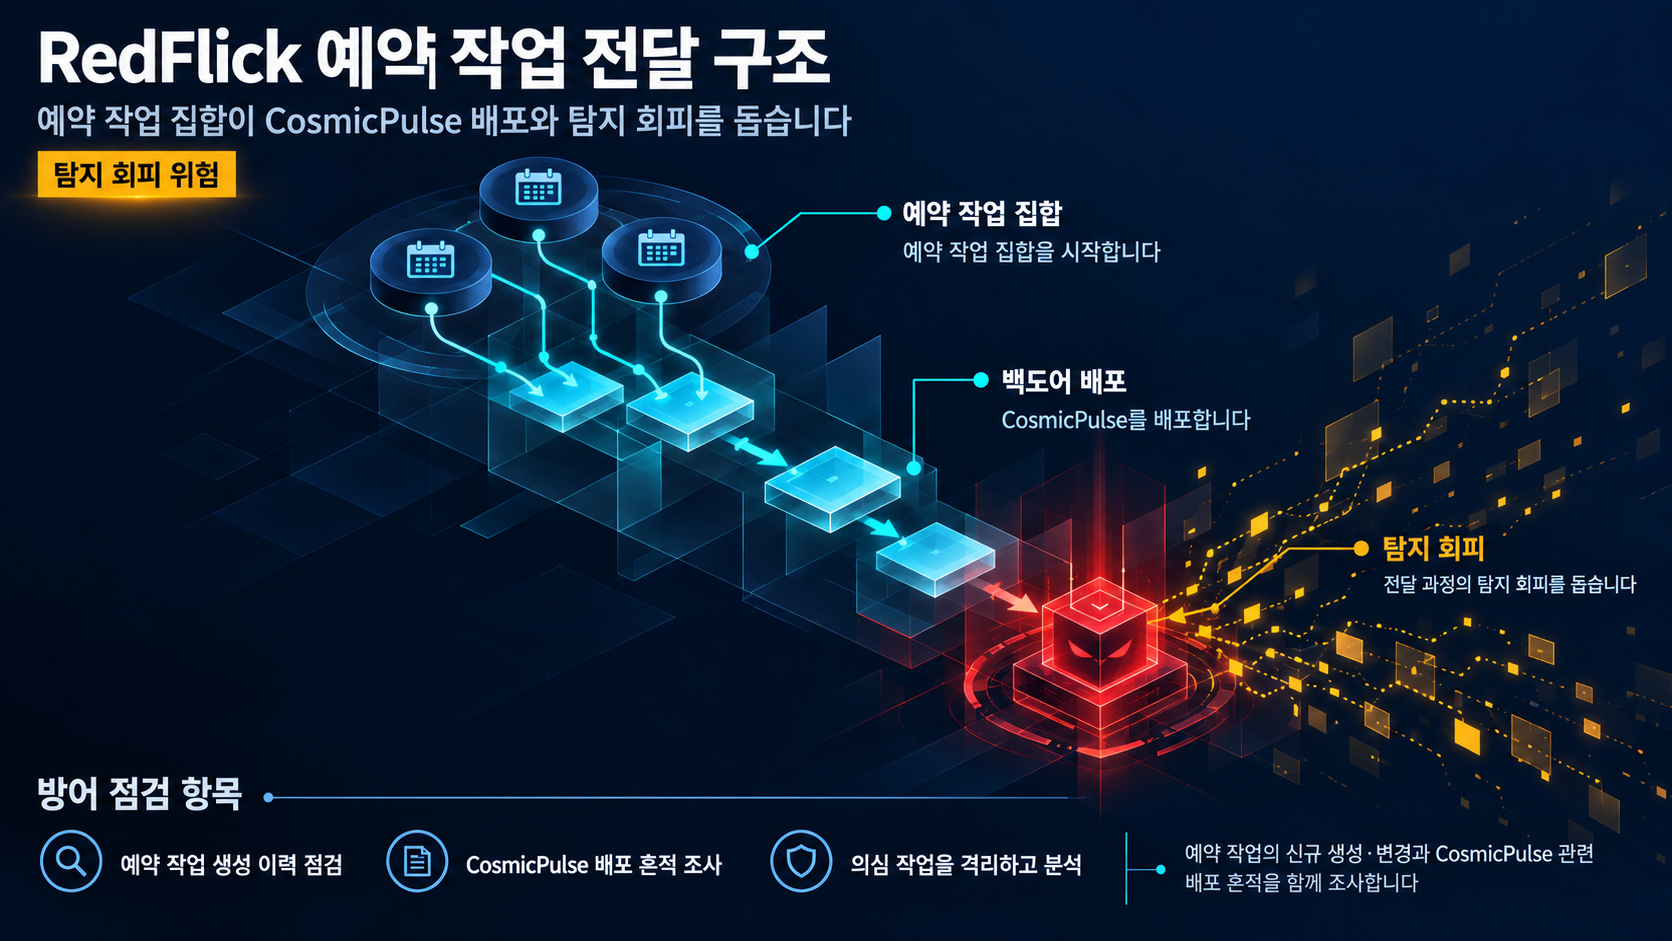
- Star Blizzard는 CISA가 러시아 연방 안보국(FSB) 산하로 지정한 러시아 기반 위협그룹이다. 과거에는 SEABORGIUM, Callisto Group, TA446, COLDRIVER, TAG-53, BlueCharlie 등 여러 이름으로도 불린다.
- Microsoft에 따르면 2026년 1월 이후 대규모 피싱 캠페인, 침해된 웹사이트의 계정 활용, 새 악성코드 전달 기법 RedFlick을 통해 탐지 회피를 진화시켜 왔다.
- 활동은 전 세계적 스피어피싱 캠페인으로 이어지며, 우크라이나 지원을 돕는 대상(nexus)이 특히 노려진 것으로 관찰된다.
공격 흐름
- 확인된 흐름은 피싱 캠페인 중심이다. 2026년 1월 이후 대규모 피싱 캠페인을 벌이고 침해된 웹사이트의 계정을 활용해 탐지 회피 능력을 높여 왔다.
- 전달 단계에서 RedFlick이 활용된다. RedFlick은 '일련의 예약 작업(scheduled tasks)을 시작해 공격자의 커스텀 백도어 CosmicPulse를 배포함으로써 탐지 회피를 돕는' 악성코드 전달 기법이다.
- 이전에 보고된 피싱 기법도 2026년 내내 일부 지속되고 있지만, 이번 블로그에서 논의되는 TTP는 주로 새 대규모 피싱 캠페인과 연관된다.
- Digital Security Lab Ukraine은 2026년 6월 10일부터 폴란드 정치인 Paweł Kowal(EU-우크라이나 의회협력위원회 의장)을 사칭한 가짜 URC 2026 초청 이메일 스피어피싱을 관찰했다. 이 캠페인은 러시아 전쟁범죄 책임, 우크라이나 전후 복구 같은 주제와 결부되어 우크라이나 시민사회단체(CSO)를 노렸다. 다만 이 캠페인이 Star Blizzard와 직접 연결되었다는 명시적 근거는 제공된 자료에 없다.
영향 범위
- 우크라이나 지원을 돕는 대상(nexus)이 노려진 것으로 관찰된다.
- CISA에 따르면 Star Blizzard는 표적이 된 조직과 개인을 상대로 한 전 세계적 스피어피싱을 성공적으로 계속해 왔다.
- 우크라이나 시민사회단체(CSO)는 가짜 URC 2026 초청과 Paweł Kowal 사칭 캠페인의 직접 표적이 됐다. 이 캠페인은 러시아 전쟁범죄 책임과 우크라이나 전후 복구 같은 전략적 주제를 다뤘다. 이 캠페인은 별도 출처에 있으며, Star Blizzard와의 직접 연결은 명시되지 않았다.
기술적 분석
- 핵심 메커니즘은 RedFlick이다. 예약 작업 집합을 시작해 커스텀 백도어 CosmicPulse를 배포하는 구조로, 이 방식 자체가 탐지 회피를 돕는다.
- 이는 2026년 1월 이후 Star Blizzard가 보여온 탐지 회피 진화(대규모 피싱, 침해된 웹사이트 계정 활용, 새 전달 기법)의 한 축이다.
- CISA 어드바이저리는 Star Blizzard와 COLDRIVER를 같은 그룹의 별칭으로 묶는다. Google은 관련 그룹 COLDRIVER가 초기 NOROBOT에서 Python 백도어 YESROBOT을 거쳐, 더 유연하고 확장 가능한 PowerShell 백도어 MAYBEROBOT으로 전환한 이력을 소개했다. 이 내용은 백도어 형태가 시간에 따라 개선되어 왔음을 보여주는 참고 배경이며, RedFlick·CosmicPulse와의 직접적 관계는 제공된 자료에 명시되지 않았다.
근거의 한계
- RedFlick의 초기 침투 단계(피싱 이메일 내용, 사용자 상호작용, 악성 링크·첨부 형태)와 예약 작업 구성 상세는 제공된 자료에 상세히 없다.
- CosmicPulse의 기능, 지속화 방식, C2 통신 방식은 제공 자료에서 확인되지 않는다.
- Paweł Kowal 사칭 캠페인과 Star Blizzard의 직접 연결은 명시적 근거가 없다.
- COLDRIVER(MAYBEROBOT·NOROBOT) 내용과 RedFlick의 직접적 관계도 자료에 없다.
대응·복구
아래는 확인된 RedFlick 메커니즘과 Star Blizzard의 피싱 활동에 근거해, 점검 우선순위로 검토할 수 있는 항목이다. 자료에 공개된 상세 IOC가 제한적이므로, 아래 내용은 확인된 사실에 기반한 조건부 해석이다.
- 예약 작업 생성 모니터링: RedFlick의 핵심 배포 경로가 예약 작업이므로, 워크스테이션과 서버에서 비정상적인 scheduled task 생성을 우선 탐지 항목으로 검토할 만하다.
- 피싱 캠페인 지속 대응: 2026년 1월 이후 대규모 피싱 캠페인 관찰을 고려해, 피싱 대응 관리와 실존 인물 사칭·가짜 회의 초청장 형태의 스피어피싱에 대한 실무자 경각심 제고를 점검 대상으로 둘 수 있다.
- 한계: CosmicPulse 관련 구체적 탐지 규칙(IOC, C2)은 제공 자료에 없어, 현재는 일반적 수준에서 다룰 수밖에 없다.
재발 방지
- 2026년 1월 이후 관찰된 대규모 피싱 캠페인을 고려해, 피싱 방어 체계 다층화를 점검 대상으로 둘 수 있다.
- 예약 작업 집합은 RedFlick의 확인된 배포 메커니즘이다. 비정상적인 예약 작업 생성 모니터링은 제공된 근거에 기반한 조건부 점검 항목으로만 검토할 수 있다.
참고자료
- Star Blizzard refines phishing and malware delivery with the RedFlick technique
- Spearphishing via Fake URC 2026 Invitations Targets Ukrainian CSOs
- Russian FSB Cyber Actor Star Blizzard Continues Worldwide Spearphishing Campaigns
- To Be (A Robot) or Not to Be: New Malware Attributed to Russia State-Sponsored COLDRIVER
함께 읽으면 좋은 글
- Storm-3068 침해 경로로 보는 소스코드 이후의 클라우드 권한 확산 점검
- CVE-2026-100740: D-Link DIR-895L L2TP 제어 채널 범위 밖 쓰기와 공개 익스플로잇 점검
- Contrast 기밀 컨테이너 취약점 점검과 대응: LUKS2 영구 볼륨·로그 비밀 유출·복구 신뢰 경계
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!