Wavlink WL-WN530BE1-A 라우터에서 인증 없이 OS 명령을 실행할 수 있는 취약점이 보고되어 CVE-2026-113802로 등록되었습니다. 발견자 연구 문서와 독립 자문(VulnCheck)이 같은 바이너리·함수·요청 경로를 기재하는 반면, 제조사의 수정 펌웨어 정보와 이 취약점을 직접 겨냥한 탐지 지표는 전달된 자료에서 확인되지 않습니다. 그래서 이번 건은 무엇을 적용할지를 정하기 전에 어떤 자료가 아직 없는지를 구분해야 하는 사례입니다.
개요
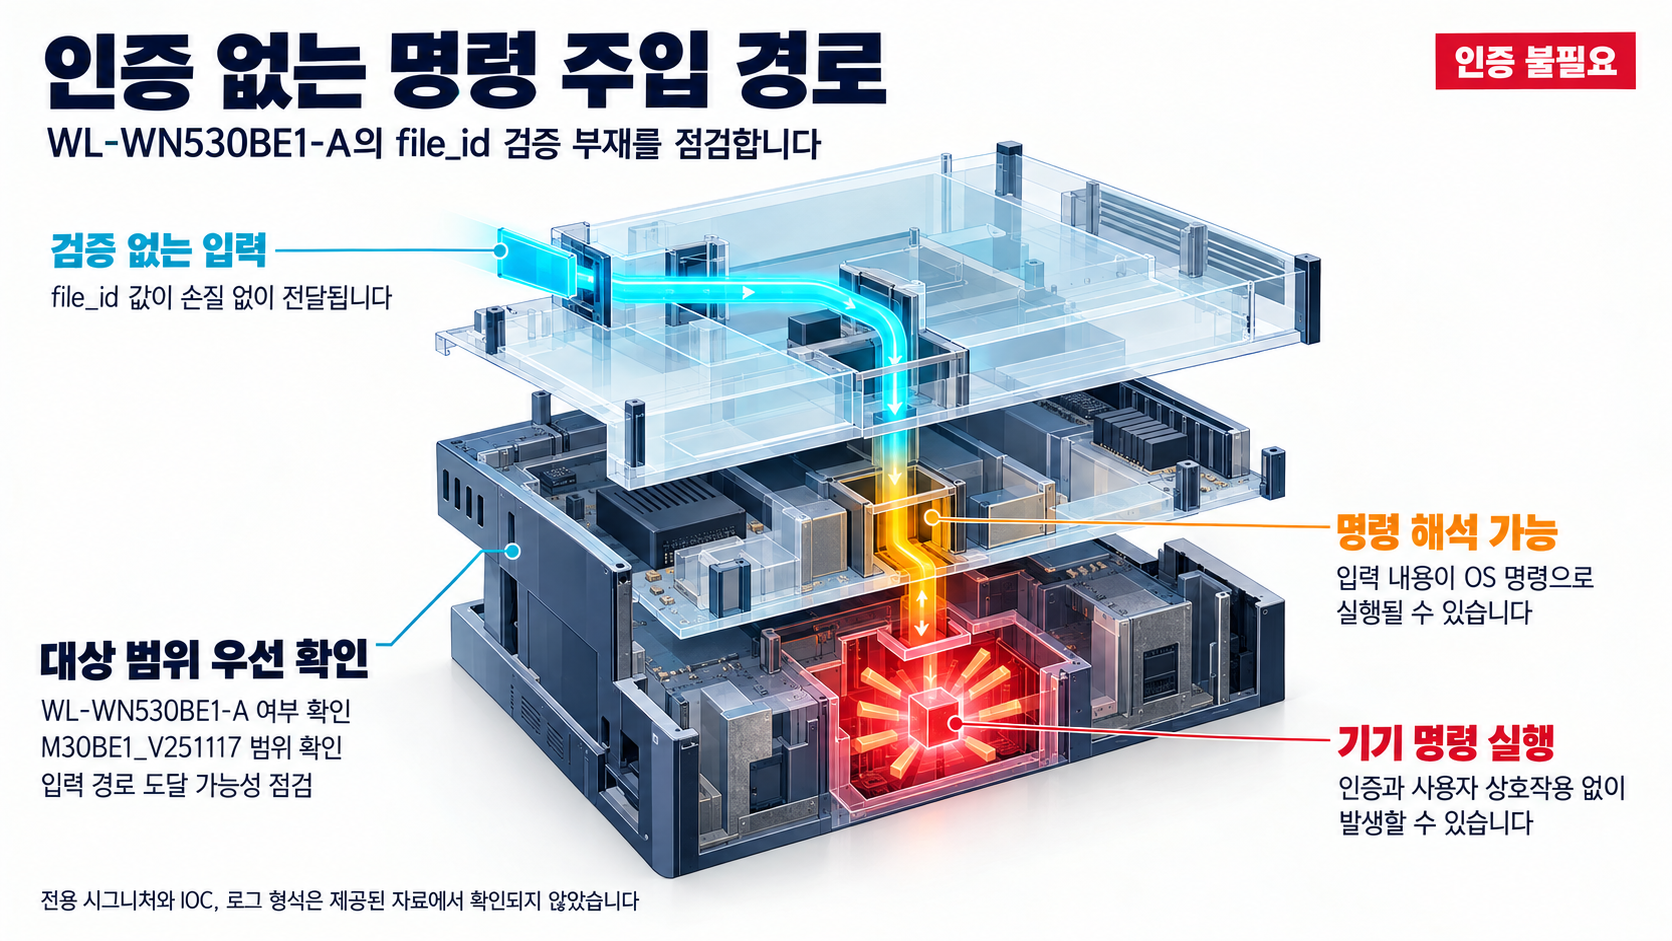
CVE-2026-113802는 Wavlink WL-WN530BE1-A 제품에서 보고된 인증 없는 OS 명령 주입(unauthenticated OS command injection) 취약점입니다. VulnCheck 자문은 WL-WN530BE1-A 펌웨어가 M30BE1_V251117까지의 범위에 해당한다고 기재합니다.
취약 지점은 기기 내부의 ioos 바이너리에 있는 sub_23B54 함수입니다. 자문은 이 함수가 /protocol.csp 경로의 ovpn_file 핸들러가 처리하는 요청에서 file_id 파라미터를 걸러내지 않은 채 후속 처리 흐름에 전달한다고 설명합니다. 발견자 문서(F-yyjy 연구 문서)는 Vendor: WAVLINK, Product: WL-WN530BE1-A, Firmware Version: M30BE1_V251117, Vulnerability Type: Unauthenticated Command Injection이라고 명시하고 같은 함수와 요청 경로를 다룹니다.
자료가 명시하는 범위는 두 가지로 정리됩니다. 자문과 발견자 문서 모두 취약점 유형을 인증 없이 발생하는 명령 주입으로 표기하고, 자문의 평가 벡터는 권한 요구 없음(PR:N)과 사용자 상호작용 없음(UI:N)을 기재합니다. 즉 이 취약점은 로그인한 사용자가 무언가를 입력해야 발생하는 유형이 아니라, 인증과 사용자 개입을 전제로 하지 않는 입력 지점으로 설명됩니다.
영향 범위
현재 확인된 범위는 다음 항목에 한정됩니다.
- 제품: Wavlink WL-WN530BE1-A
- 펌웨어: M30BE1_V251117 이하 버전
- 접근 경로: 인증 없이 도달 가능한 것으로 설명되는
/protocol.csp의ovpn_file핸들러
자문의 평가 벡터는 기밀성·무결성·가용성 영향(VC:H/VI:H/VA:H)을 모두 높음으로, 다른 컴포넌트로의 영향(SC:N/SI:N/SA:N)은 없음으로 기재합니다. 이 조합은 자문이 피해가 해당 기기 자체에 집중된다고 평가한다는 뜻으로 읽을 수 있습니다. 기기 밖으로 영향이 얼마나 확장되는지는 자문이 아니라 개별 환경의 네트워크 구성이 결정하는 문제이며, 특정 배치에서의 확장 경로는 현재 자료에 제시되어 있지 않습니다.
위험의 실제 크기는 개별 기기의 실제 도달 가능 여부에 따라 달라집니다. 인증과 사용자 개입을 요구하지 않는 입력 지점이라는 자료의 기재에 따르면, 그 지점에 도달할 수 있는지는 기기마다 다른 확인 사항으로 남습니다.
다음은 현재 자료에서 확인되지 않은 항목입니다.
- CISA KEV(알려진 악용 취약점 목록) 등재 여부
- 제조사가 제공하는 수정 펌웨어의 존재 여부와 정확한 버전 번호 또는 KB 번호
- CVE-2026-113802를 직접 탐지할 수 있는 로그 포인트, 시그니처, IOC
기술적 분석
메커니즘은 입력 검증 부재로 요약됩니다. 자문은 ioos 바이너리의 sub_23B54 함수가 /protocol.csp의 ovpn_file 핸들러 요청에서 file_id 값을 손질하지 않고 전달한다고 기재하고, 발견자 문서도 같은 함수와 경로를 지목합니다. 이 값에 명령으로 해석될 수 있는 내용이 포함되면 기기에서 OS 명령이 실행될 수 있는 구조라는 것이 두 자료의 공통 설명입니다.
운영 관점에서 자문이 명시하는 것은 인증 요구 없음과 사용자 상호작용 없음(PR:N, UI:N)입니다. 계정 탈취나 사용자 조작을 전제로 하지 않는 입력 지점이라는 점이 자료에 기록되어 있습니다. 다만 특정 기기가 실제로 그 입력 지점에 도달 가능한 상태인지는 자문에 포함되어 있지 않습니다. 같은 펌웨어 버전이라도 도달 가능 여부는 환경마다 다르고, 이 부분은 자료가 답할 수 있는 항목이 아니라 운용자가 확인해야 할 항목입니다.
탐지 측면에는 명확한 한계가 있습니다. 전달된 자료에는 CVE-2026-113802를 겨냥한 전용 시그니처, 구체적인 IOC, 로그 포맷 상세가 제공되지 않습니다. 따라서 이 글은 특정 요청 패턴이나 규칙을 탐지 지침으로 제시하지 않습니다.
공개 PoC·익스플로잇 분석
출처는 두 층위로 나뉩니다. 하나는 발견자 F-yyjy가 공개한 연구 문서로, WL-WN530BE1-A와 펌웨어 M30BE1_V251117을 대상으로 지정하고 취약점 유형을 인증 없는 명령 주입으로 표기하며 sub_23B54와 ioos의 요청 처리를 함께 문서화했습니다. 다른 하나는 VulnCheck 자문으로, WL-WN530BE1-A 펌웨어가 M30BE1_V251117까지의 범위에 해당하고 ioos 바이너리의 sub_23B54 함수가 /protocol.csp 요청의 검증되지 않은 file_id 파라미터를 전달한다고 독립적으로 기재하며 발견자를 크레딧으로 올립니다.
전제조건은 문서화된 대상 범위입니다. 공개된 기술 세부 사항은 WL-WN530BE1-A 제품, M30BE1_V251117 펌웨어, ioos 바이너리의 sub_23B54 함수, /protocol.csp의 ovpn_file 핸들러, file_id 파라미터 검증 부재라는 특정 조합을 전제로 합니다. 다른 제품군이나 다른 펌웨어 계열에 같은 결론을 적용할 근거는 전달된 자료에 없습니다.
입증 범위도 구분해야 합니다. 현재 자료에서 확인되는 것은 대상 제품·펌웨어 버전·대상 함수·요청 경로·파라미터 검증 부재라는 기술적 세부 사항이 공개 문서와 독립 자문 양쪽에서 일치하게 기재된다는 점입니다. 반면 전달된 인용 범위에는 완전한 동작 확인 절차나 검증된 익스플로잇 산출물의 전체 절차가 포함되어 있지 않고, 야생에서의 실제 악용 사례도 보고되지 않았습니다. CISA KEV 등재 여부도 확인되지 않습니다.
따라서 운영적 의미는 자료의 사실 범위 안에서만 말할 수 있습니다. 공개된 자료는 위 제품·펌웨어·함수·경로·파라미터 조합에서 인증 없는 명령 주입이 발생한다고 기술합니다. 이 범위 밖의 문제, 예를 들어 다른 기종으로의 동일 취약점 적용이나 실제 악용 진행 여부는 현재 자료로 확인할 수 없습니다.
대응 방안
전달된 자료로 지금 할 수 있는 확인은 대상 여부 확인입니다.
- 자산 목록에서 WL-WN530BE1-A 운용 여부를 확인하고, 각 기기의 펌웨어 버전이 자문이 기재한 M30BE1_V251117 이하 범위에 해당하는지 대조합니다.
- 제조사의 공식 채널에서 CVE-2026-113802에 대한 수정 펌웨어와 업데이트 지침이 제공되는지 확인합니다. 현재 자료에는 수정 버전 번호나 KB 번호가 포함되어 있지 않아, 이 글은 출시 여부를 확인하는 단계까지만 안내할 수 있습니다.
다음은 자료의 한계로 인해 이 글이 제시하지 않는 항목입니다.
- 전용 시그니처·IOC·로그 포인트가 확인되지 않아 구체적인 탐지 지침을 제시하지 않습니다.
- 제조사 수정 펌웨어와 정확한 업데이트 지침이 확인되지 않아 구성 변경이나 완화 조치 중심의 대응 지침을 제시하지 않습니다.
판단 보류의 성격은 분명히 해 둘 필요가 있습니다. KEV 등재 여부, 수정 펌웨어 존재 여부, 전용 탐지 지표는 아직 확인되지 않은 항목이지, 취약점 자체의 존재나 대상 범위를 부정하는 근거가 아닙니다. 자문과 발견자 문서가 일치하게 기재하는 제품·펌웨어 범위와 인증 없는 명령 주입이라는 취약점 유형은 현재 자료에서 확인됩니다.
참고자료
- CVE-2026-113802 - Wavlink WL-WN530BE1-A Unauthenticated OS Command Injection in ioos protocol.csp ovpn_file Handler
- cve/WN530BE1(en).md - WAVLINK WN530BE1-A Unauthenticated Command Injection
- Wavlink WL-WN530BE1-A Unauthenticated OS Command Injection in ioos protocol.csp ovpn_file Handler
함께 읽으면 좋은 글
- Storybook Preview Origin 검증 누락(CVE-2026-114125): 개발 미리보기 환경의 코드 주입 노출 점검
- Pillow TIFF 인코더의 메모리 노출과 세그폴트(GHSA-xvh5-g6gv-559v): 이미지 재저장 파이프라인 점검
- Electron HID·USB 권한 확인의 출처 귀속 오류: 데스크톱 앱 장치 권한 경계 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!