워드프레스 공개 SVN 저장소에 태그별로 남아 있는 소스 파일을 비교하면, WooCommerce 스토어용 AI 챗봇 플러그인 WooWBot의 RAG 동기화 코드에서 버전 간 권한 검사 차이가 직접 확인됩니다. 이번 글이 의존하는 근거는 두 종류입니다. 5.0.0과 5.0.1의 includes/class-qcld-bot-rag.php 파일 본문, 그리고 워드프레스 플러그인 디렉터리가 반환하는 설치 규모와 갱신 시점 메타데이터입니다. 공식 CVE 기록 문구나 벤더 보안 공지, 악용 보고 같은 정황 자료는 이번 근거 자료에 포함되어 있지 않습니다.
개요
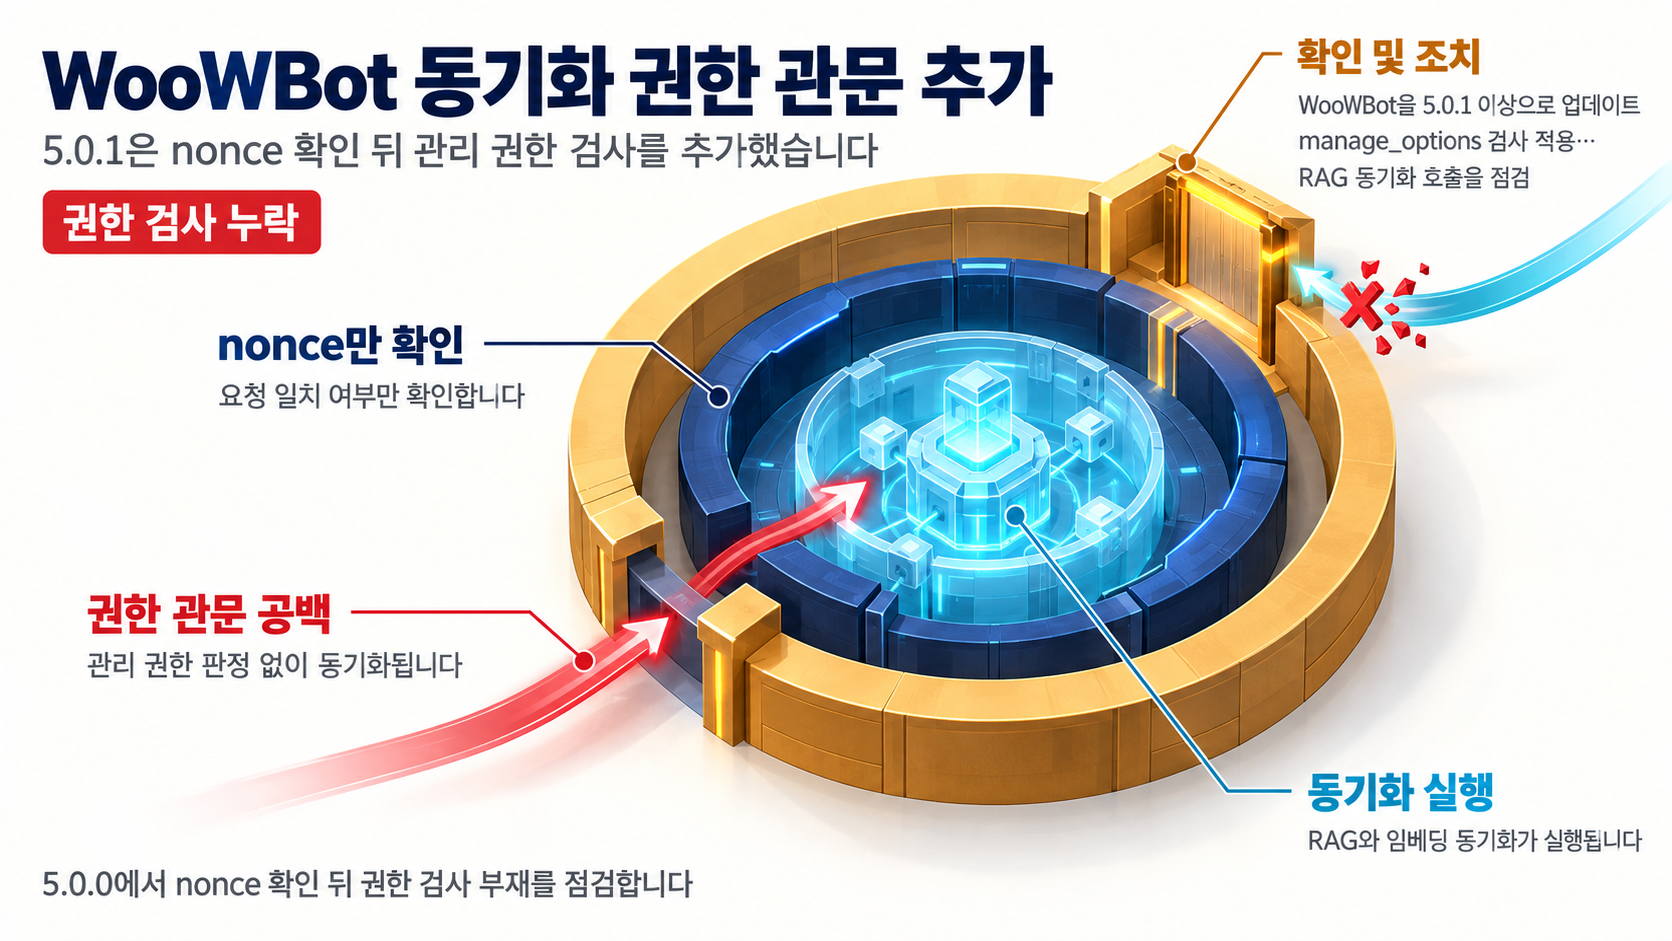
- 5.0.0의 includes/class-qcld-bot-rag.php에는 RAG 수동 동기화를 처리하는 ajax_rag_manual_sync 핸들러가 있고, 같은 핸들러가 임베딩 동기화도 수행합니다.
- 5.0.0의 이 핸들러에는 wp_chatbot nonce 검증만 존재하고 current_user_can 권한 검사는 없습니다.
- 5.0.1에서는 ajax_rag_manual_sync와 파일 업로드 핸들러에 manage_options 권한 검사가 추가되고, 검사를 통과하지 못하면 403 Unauthorized를 반환합니다.
- 두 버전 파일은 태그별 공개 저장소에서 열람할 수 있어 변경 내용을 직접 대조할 수 있습니다. 5.0.0 파일과 5.0.1 파일이 비교 대상입니다.
- 플러그인 디렉터리 정보 기준 활성 설치는 1000개, 최종 갱신 시점은 2026-10-27 2:10pm GMT로 표시됩니다.
영향 범위
- 확인된 대상은 WooWBot(AI ChatBot for WooCommerce) 5.0.0의
includes/class-qcld-bot-rag.php안에 있는ajax_rag_manual_sync핸들러입니다. - 5.0.0 이하 전 버전이 같은 상태라는 직접 인용 근거는 없습니다. 그래서 영향 버전은 5.0.0만 확인된 값으로 안내하며, 구버전 범위 확대 여부는 벤더 확인이 남은 질문입니다.
- 패치 버전은 5.0.1에서 확인됐고 플러그인은 2026-10-27에 갱신됐습니다. 설치 버전을 확인하는 일은 패치 적용 여부를 가리는 절차입니다.
- 이 핸들러로 향하는 실제 요청 경로와 nonce 발급 지점은 근거에 없습니다. 따라서 5.0.0에서 호출이 가능한 사용자 범위는 특정하지 않습니다. 확인되는 사실은 검증 절차가 nonce 확인에 그치고 권한 판정이 없었다는 점, 그리고 5.0.1에서 권한 판정이 추가됐다는 점입니다.
- 검증 변경의 직접 대상은 RAG 및 임베딩 동기화 기능을 실제로 동작시키는 사이트입니다.
기술적 분석
근거는 취약점 개요문이 아니라 버전별 코드 자체입니다. 5.0.0의 ajax_rag_manual_sync는 wp_chatbot nonce를 확인하지만 current_user_can으로 호출자의 권한을 판정하지 않습니다. nonce는 요청이 플러그인이 발급한 값과 일치하는지 보는 검증 수단이고, 요청 주체가 관리 권한을 보유하는지는 별개의 문제입니다. 두 층위가 분리돼 있다는 점에서, 5.0.1이 manage_options 검사를 추가하고 실패 시 403 Unauthorized를 반환하도록 바꾼 것은 nonce 확인과는 다른 관문을 하나 더 세우는 변경으로 읽힙니다. 어떤 사용자가 nonce를 얻을 수 있었는지는 근거에 없으므로, 5.0.0의 접근 가능 범위를 넓게도 좁게도 단정하지 않습니다.
영향을 확인된 범위에서 따르면, 이 핸들러는 RAG와 임베딩 동기화를 실행한다는 것이 코드로 확인되는 동작입니다. 여기서 한 발 나아간 운영상 해석은 조건부로만 성립합니다. 동기화가 외부 AI 서비스 호출을 수반하는 구성이라면, 권한 판정이 느슨한 상태에서의 반복 호출이 API 사용량과 비용, 서비스 동작에 영향을 줄 여지가 있다는 논의가 가능합니다. 다만 WooWBot의 외부 AI API 연동 방식, 동기화 시 전송되는 데이터 범위, 과금 구조는 이번 인용 근거에 없습니다. 따라서 크레딧 소진이나 비용, 가용성 영향은 확인된 결과가 아니라 외부 연동 구성을 전제한 조건부 추정이며, 이를 이번 사안의 1차 확정 영향으로 취급하지 않습니다.
악용 상태에서는 확인된 것이 없습니다. 공개 PoC, 실제 악용 사례, CISA KEV 등재 여부 모두 이번 근거에서 확인되지 않았고, CVSS 같은 영향 평가 점수를 뒷받침할 근거도 없습니다. 다만 5.0.0과 5.0.1 태그가 공개 저장소에 나란히 남아 있다는 점은, 추가된 검증 로직을 통해 이전 버전의 차이 지점이 누구나 확인할 수 있게 드러난다는 뜻입니다. 패치 적용 여부를 확인하기 쉬운 사안이라는 축과 악용 정황이라는 축은 분리해서 판단하는 것이 현재 근거에 맞습니다.
확인하지 못한 것과 해석의 한계
- 공식 CVE 기록 문구나 벤더의 정식 보안 공지, 릴리스 노트는 이번 근거 자료에 없어 식별자와 공식 권고문을 인용하지 않았습니다.
- 5.0.1에서 추가된
manage_options검사 이외의 세부 코드 변경 전체를 diff 형태로 확인하지는 못했습니다. - 핸들러로 향하는 요청 경로, nonce 발급 지점, 호출 가능한 사용자 범위를 확인하지 못했습니다.
- 외부 AI API 연동 여부와 동기화 중 전송되는 데이터 범위를 확인하지 못했습니다.
- 공개 PoC, 실제 악용 사례, KEV 등재 여부, 영향 평가 점수, 5.0.0 이전 구버전의 상태는 확인하지 못했습니다.
정리하면 확인된 사실은 권한 검사 부재와 그 추가라는 코드 변경이고, 확인되지 않은 것은 그 변경이 실질적으로 열어두었던 범위의 크기입니다.
대응 방안
지금 확인할 것
- WooWBot를 사용 중이라면 설치 버전을 확인합니다. 이 작업은 패치 적용 여부를 확인하는 절차입니다.
- 5.0.0이라면 5.0.1 이상으로 업데이트합니다. 5.0.1은
ajax_rag_manual_sync와 파일 업로드 핸들러에manage_options검사를 추가하고 미충족 요청을403 Unauthorized로 거부하는 버전으로, 근거로 확인된 수정 내용입니다. - 플러그인 최종 갱신 시점이 2026-10-27로 표시되므로, 정상 배포 경로를 통해 수정본을 적용할 수 있는 상태입니다.
- 업데이트 후에는 설치 버전이 5.0.1 이상인지, 그리고 5.0.1에서 확인된 권한 검사와 거부 동작이 존재하는지로 패치 적용을 확인합니다.
근거가 없어 이 글에서 제시하지 않는 조치
- 특정 경로와 파라미터를 지정한 웹 방화벽 또는 리버스 프록시 차단 규칙은 실제 요청 경로가 확인되지 않아 권고하지 않습니다.
- AI API 예산 한도나 사용량 알림 설정, 로그 기반의 반복 요청 탐지 지표, 별도 관리자 인증 정책과 같은 일반 운영 권고도 이번 근거가 뒷받침하지 않아 본문에서 제외했습니다.
- 이 건은 확인된 대응이 버전 업데이트로 명확한 사안이므로, 검증되지 않은 완화 조치보다 패치 적용 여부를 먼저 확인하는 순서가 근거에 맞습니다.
참고자료
- WooWBot 5.0.0 includes/class-qcld-bot-rag.php - ajax_rag_manual_sync 핸들러
- WooWBot 5.0.1 includes/class-qcld-bot-rag.php - 패치된 ajax_rag_manual_sync 핸들러
- AI ChatBot for WooCommerce – WoowBot 플러그인 정보
함께 읽으면 좋은 글
- CVE-2026-109385: UiChemy AI 빌드 플러그인의 저장형 XSS
- CVE-2026-119025: open 패키지의 PowerShell 이스케이프 결함, MCP OAuth URL로 명령 주입이 되다
- CVE-2026-96652: Plex Media Server 인증 없는 SSRF와 CISA KEV 등재
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!