개요
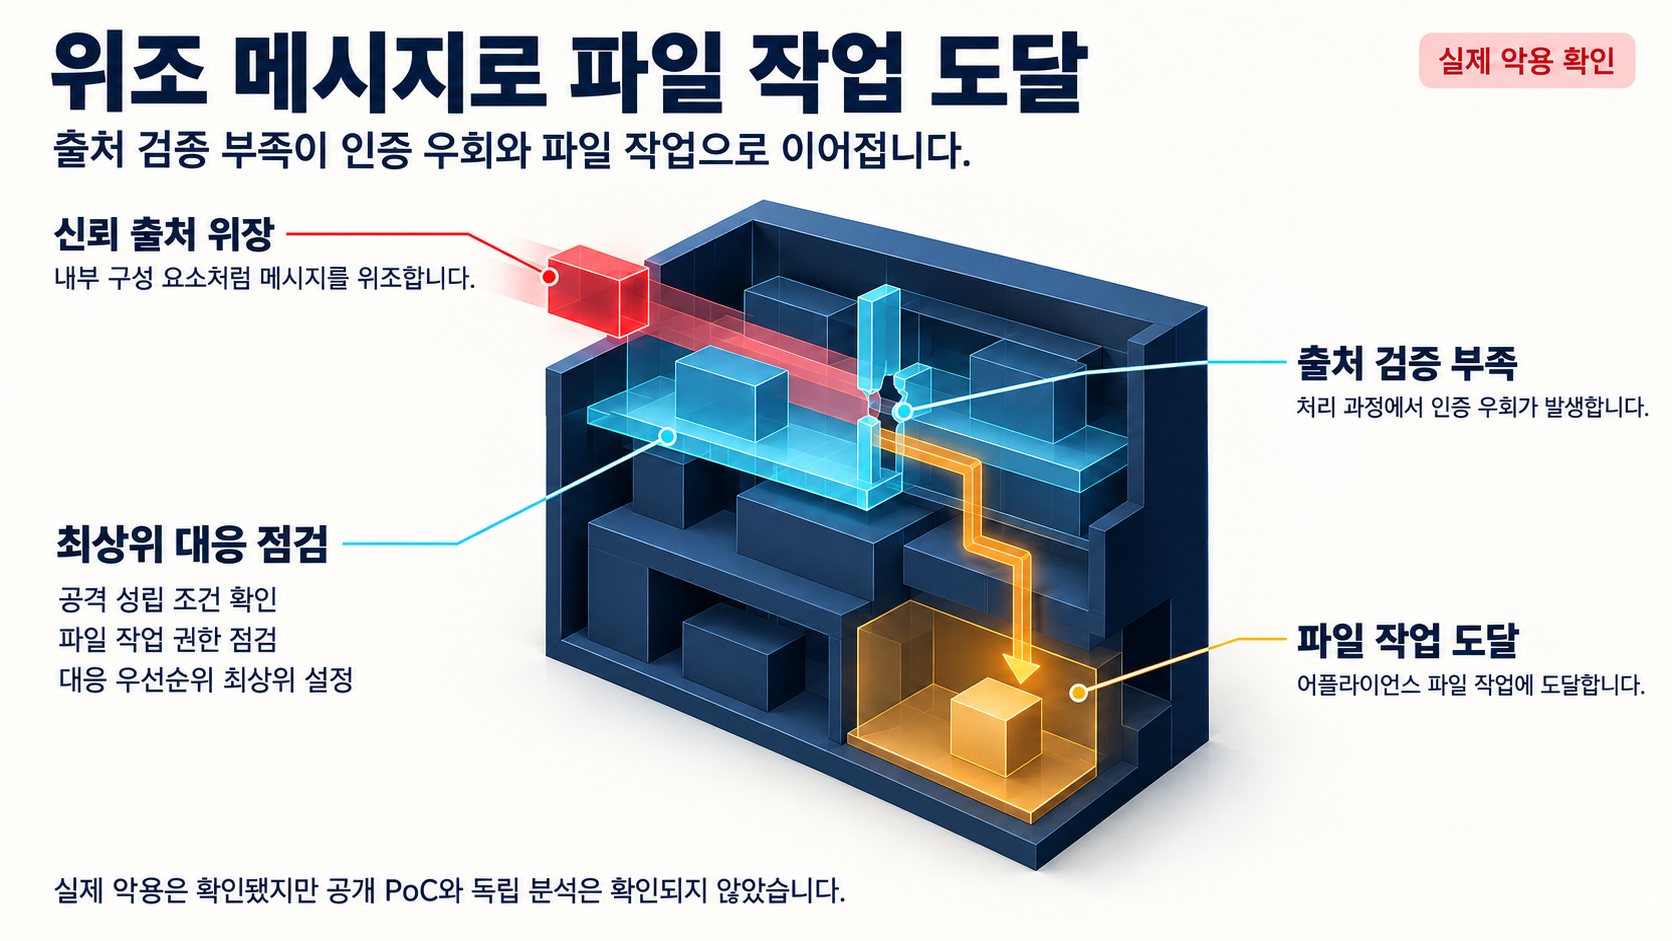
BeyondTrust Remote Support 제품의 내부 메시징 컴포넌트에서 수신 메시지의 출처를 충분히 검증하지 않는 취약점 CVE-2026-102764가 확인되었습니다. CVE 프로그램(BeyondTrust CNA) 기록에 따르면 해당 컴포넌트는 수신한 메시지의 출처를 제대로 검증하지 못했고, CISA는 이를 스푸핑에 의한 인증 우회로 분류합니다. 그 결과 '올바른 조건'이 성립하면 원격 공격자가 CISA KEV 카탈로그에 명시된 것처럼 어플라이언스에서 파일 작업을 수행할 수 있습니다. 이 취약점은 CISA KEV(알려진 악용 취약점 카탈로그)에 등재되어 있어 실제 악용이 확인된 상태입니다.
영향 범위
영향 대상은 BeyondTrust Remote Support 제품의 내부 메시징 컴포넌트입니다. 영향 버전은 CVE 기록(BeyondTrust CNA)의 affected 필드와 NVD CPE(versionEndIncluding 26.2.3) 기준 Remote Support 26.2.3 이하(≤26.2.3)로 명시되어 있습니다. 반면 수정(패치) 버전 번호는 제공된 자료에 없어, 자사 환경이 해당 범위에서 벗어났는지 확인하려면 벤더 공지를 살펴야 합니다.
영향의 성격은 CISA 및 CVE 프로그램 설명에서 확인되는 범위, 즉 원격 공격자가 어플라이언스에서 파일 작업을 수행할 수 있다는 것입니다. 인증 우회로 인한 세션 연계 데이터 접근 등이 추론될 수 있으나, 제공된 근거가 명시하는 피해는 파일 작업에 국한되어 정보 유출이나 코드 실행 등 그 이상의 구체적 결과에 대해서는 단정하지 않습니다.
노출 대상은 인터넷 또는 공격자 도달 범위에 놓인 Remote Support 어플라이언스 전반으로 볼 수 있습니다. 공격자가 원격으로 파일 작업을 수행할 수 있다는 점을 전제로, 실제 노출 여부가 불확실한 환경일수록 점검 우선순위를 높게 두는 것이 합리적입니다.
기술적 분석
벤더(CNA) 기록의 설명을 보면, 이 취약점은 내부 컴포넌트가 수신 메시지의 출처를 충분히 검증하지 않는 데서 비롯됩니다. CISA는 이를 스푸핑에 의한 인증 우회로 분류합니다. 공격자는 신뢰된 내부 구성 요소인 것처럼 위조된 메시지를 전달하고, 처리 과정에서 출처 검증이 충분하지 않다는 점을 이용해 어플라이언스에서의 파일 작업까지 도달할 수 있습니다.
여기서 '올바른 조건'이라는 표현이 중요합니다. 공격 성립에 필요한 구체적 사전 조건(네트워크 도달성, 인증 세션 여부 등)은 제공된 자료에 명시되어 있지 않으므로, 이 취약점은 조건부 성립을 전제로 평가해야 합니다. 조건이 무엇인지 확인되지 않은 이상, 특정 환경에서 무조건 재현된다고 단정할 수는 없습니다.
악용 상태는 구분해서 봐야 합니다. CISA의 ADP enrichment과 KEV 등재로 실제 악용이 확인된 반면, 공개 PoC나 독립 기술 분석 보고서는 이번 조사 범위에서 확인되지 않았습니다. 즉 '악용 확인'과 '기술 상세 및 PoC 공개'는 별개의 사실이며, 악용이 확인된 이상 PoC 공개 여부와 무관하게 대응 우선순위를 최상위로 두는 것이 적절합니다.
대응 방안
우선은 인벤토리 확정과 점검 우선순위 상향입니다. 보유 중인 BeyondTrust Remote Support 어플라이언스 목록을 즉시 확정하고, Remote Support 26.2.3 이하(≤26.2.3) 버전을 사용하는 환경을 포함해 KEV 등재 취약점임을 감안해 최우선 점검 대상으로 지정해야 합니다.
다음은 완화 조치 적용입니다. NVD 권고에 따라 벤더 지침에 맞춰 완화 조치를 적용하고, CISA BOD 26-04(위험 기반 보안 업데이트 우선순위) 지침과 Forensics Triage Requirements 요건을 준수해야 합니다. 벤더가 제공하는 구체적 패치 번호와 완화 방법은 이번 자료에 없어, 이 단계에서 반드시 벤더 공지를 확인해야 합니다. 완화 수단을 적용할 수 없는 경우, NVD 권고에 따라 해당 제품 사용을 중단하거나 서비스 격리를 검토하는 것이 안전합니다.
중장기적으로는 구조적 통제 정비가 필요합니다. 벤더가 제공하는 수정 버전과 완화 지침을 확인하여 적용하고, 원격지원 어플라이언스의 접근 경로를 최소화하는 구조적 통제(관리 인터페이스 접근 제한 등)를 정비해 재발 가능성을 낮추는 방향이 바람직합니다.
탐지 측면에서는 NVD 권고에 부합하는 포렌식 및 로그 점검을 수행하되, 구체적인 IoC나 시그니처는 이번 자료에 포함되어 있지 않아 별도 확보가 필요합니다.
참고자료
- CVE-2026-102764: Improper Origin Validation in Internal Messaging Components of BeyondTrust Remote Support
- Known Exploited Vulnerabilities Catalog — CVE-2026-102764 BeyondTrust Remote Support
- NVD CVE API 2.0 — CVE-2026-102764 (Analyzed)
함께 읽으면 좋은 글
- CVE-2026-0322: PAN-OS 관리 인터페이스 인증 후 RCE와 관리망 접근통제 점검
- CVE-2026-76519: Cisco Secure Email Gateway 비인증 임의 파일 쓰기 취약점과 CISA KEV 등재
- Microsoft.OpenApi.YamlReader YAML 별칭 확장 DoS(CVE-2026-72923): .NET API 의존성 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!