개요
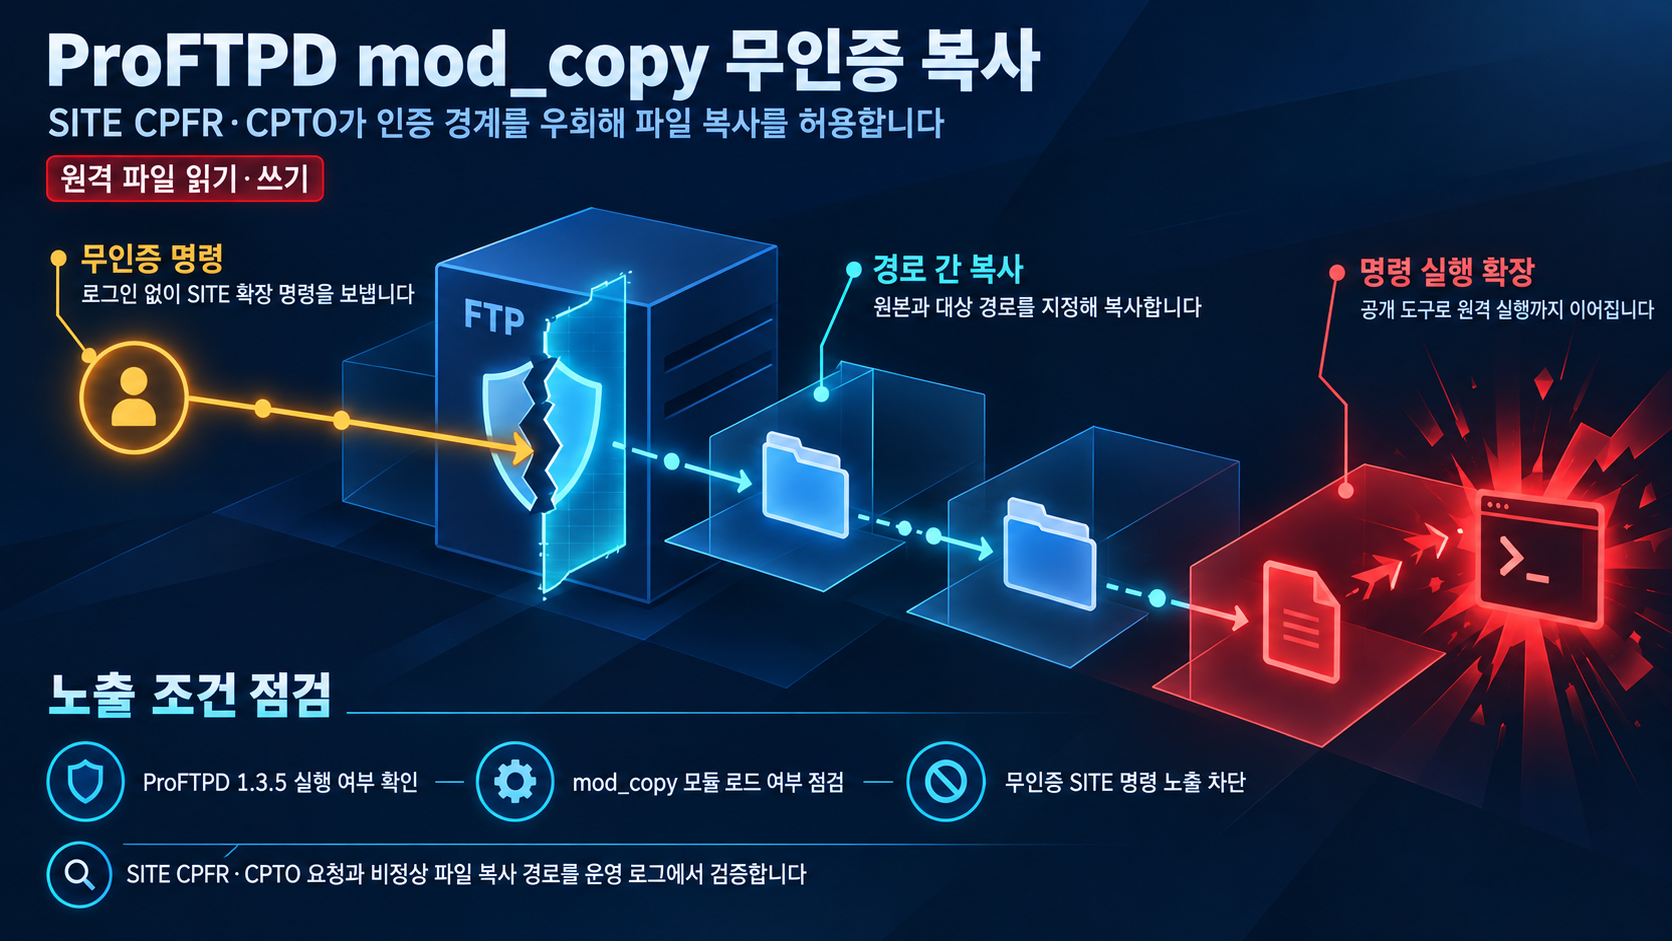
ProFTPD 1.3.5의 mod_copy 모듈은 FTP 프로토콜의 SITE 확장 명령 CPFR(복사 원본 지정)과 CPTO(복사 대상 지정)를 제공합니다. CVE-2015-3306 기록에서 확인되는 바와 같이, 취약한 구성에서는 이 명령들이 인증되지 않은 원격 클라이언트에게도 허용되어 임의 파일의 읽기와 쓰기가 가능합니다.
공개 익스플로잇과 원격 명령 실행을 확장하는 Metasploit 모듈이 이미 존재하므로, 구형 FTP 서버를 운영 중이라면 mod_copy 사용 여부와 FTP 접근 경로를 즉시 점검할 필요가 있습니다.
영향 범위
이 취약점은 다음 조건에 해당할 때 발생합니다.
- ProFTPD 1.3.5가 실행 중일 것
- mod_copy 모듈이 활성화된 설치일 것
- SITE CPFR/SITE CPTO 명령이 인증되지 않은 클라이언트에게 허용되는 구성일 것
제공된 근거가 확인하는 직접적인 영향은 인증 없이 임의 파일을 읽고 쓸 수 있는 상태입니다. CVE 기록은 원격 공격자가 SITE CPFR/CPTO 명령을 통해 임의 파일을 읽고 쓸 수 있다고 명시하고, Exploit-DB에 게시된 분석은 mod_copy가 이 명령을 무인증 클라이언트에게 허용하는 구조를 지적합니다.
이 외의 후속 침해 결과(예: 특정 서비스로의 확산)에 대해서는 제공된 근거에서 확인된 내용이 없습니다.
기술적 분석
취약점 메커니즘
ProFTPD 1.3.5의 mod_copy 모듈은 FTP의 SITE 확장 명령을 통해 파일 복사 기능을 제공합니다. Exploit-DB에 게시된 분석에 따르면, mod_copy는 SITE CPFR/SITE CPTO 명령을 무인증 클라이언트에게 허용하는 구조적 결함을 가지고 있습니다.
공격자는 로그인이 필요 없이 다음과 같은 흐름으로 서버에 접근합니다.
- SITE CPFR로 복사 원본 파일을 지정
- SITE CPTO로 복사 대상 경로를 지정
- 결과: 서버 상의 임의 경로 간 파일 복사 수행
이 구조에서 파일 복사 기능 자체가 인증 우회로 악용되며, 공개 도구로 원격에서 코드 실행까지 이어지는 익스플로잇이 확인됩니다.
공개 PoC·익스플로잇 분석
- 출처: Exploit-DB에 ProFTPd 1.3.5 - File Copy가 게시되어 있으며, 원출처는 bugs.proftpd.org #4169 (TJ Saunders)입니다.
- 전제조건: 대상 서버가 ProFTPD 1.3.5를 실행 중이고 mod_copy 모듈이 로드되어 있으며, SITE CPFR/CPTO가 무인증 상태로 노출되어 있어야 합니다.
- 입증 범위: 공개된 익스플로잇은 파일 읽기·쓰기 기능을 재현하며, Rapid7 Metasploit 모듈은 이를 원격 명령 실행까지 확장합니다.
- 운영상 의미: 제공된 근거는 mod_copy가 SITE CPFR/CPTO 명령을 무인증 클라이언트에게 허용하고, 공개 도구로 파일 읽기·쓰기 및 명령 실행까지 재현 가능하다는 점을 확인합니다. 따라서 mod_copy가 무인증 상태로 노출되어 있는 FTP 서버에서는 공격자가 이를 활용할 가능성이 열려 있으며, 노출 여부에 대한 확인이 필요합니다.
확인되지 않은 사항
- CISA KEV(알려진 악용 취약점) 등재 여부는 제공된 근거에서 확인되지 않았습니다.
- 공식 패치 버전 번호와 정확한 완화 구성 지시문은 제공된 근거에 포함되지 않았습니다.
- 구체적인 로그 포맷이나 SIEM 시그니처는 근거가 부족하여, 탐지 세부 사항은 운영 중인 로그 체계에 맞춰 별도 검증이 필요합니다.
대응 방안
점검 항목
- FTP 서비스에서 ProFTPD 버전과 mod_copy 모듈 로드 여부, 그리고 SITE CPFR/CPTO 명령 허용 상태를 확인합니다.
- 제공된 근거는 ProFTPD 1.3.5와 mod_copy 모듈, 그리고 SITE CPFR/CPTO 명령의 무인증 노출 여부를 확인하는 점검 기준으로 한정합니다. 세부 완화 구성은 제공된 근거에 포함되지 않아, 해당 항목은 별도로 확인이 필요합니다.
참고자료
- CVE-2015-3306 Record
- ProFTPd 1.3.5 - File Copy
- ProFTPD 1.3.5 Mod_Copy Command Execution | Metasploit Module
함께 읽으면 좋은 글
- CVE-2026-104335: IBM Langflow OSS 접근 제어 결함과 1.0.0~1.12.2 배포 점검
- CVE-2026-80048: sssd-kcm 요청 길이 처리 결함으로 로컬 DoS 발생할 수 있다
- CVE-2026-86950: Apple CoreGraphics 범위 밖 쓰기, KEV 등재와 iOS·macOS·iPadOS 업데이트 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!