sssd-kcm(System Security Services Daemon의 Kerberos Cache Manager)에 요청 길이 헤더 처리 결함이 보고되었다. sssd-kcm UNIX 소켓에 연결할 수 있는 로컬 사용자 또는 프로세스가 큰 요청 길이 헤더를 보내고 실제 데이터를 전송하지 않은 채 연결을 지연시키면, 시스템이 과도한 메모리를 선할당하도록 유도될 수 있다. 그 결과 메모리 고갈을 통한 로컬 서비스 거부(Local Denial of Service)로 이어질 수 있다. RHEL 기본 sssd 설치에서는 sssd-kcm이 활성화되어 있지 않아, 노출은 sssd-kcm을 설치하고 명시적으로 구성한 환경에 한정된다. 악용 단계는 CISA ADP Vulnrichment SSVC 기준 PoC 수준으로 평가되며, 야생 악용 증거나 CISA KEV 등재 여부는 확인되지 않았다.
개요
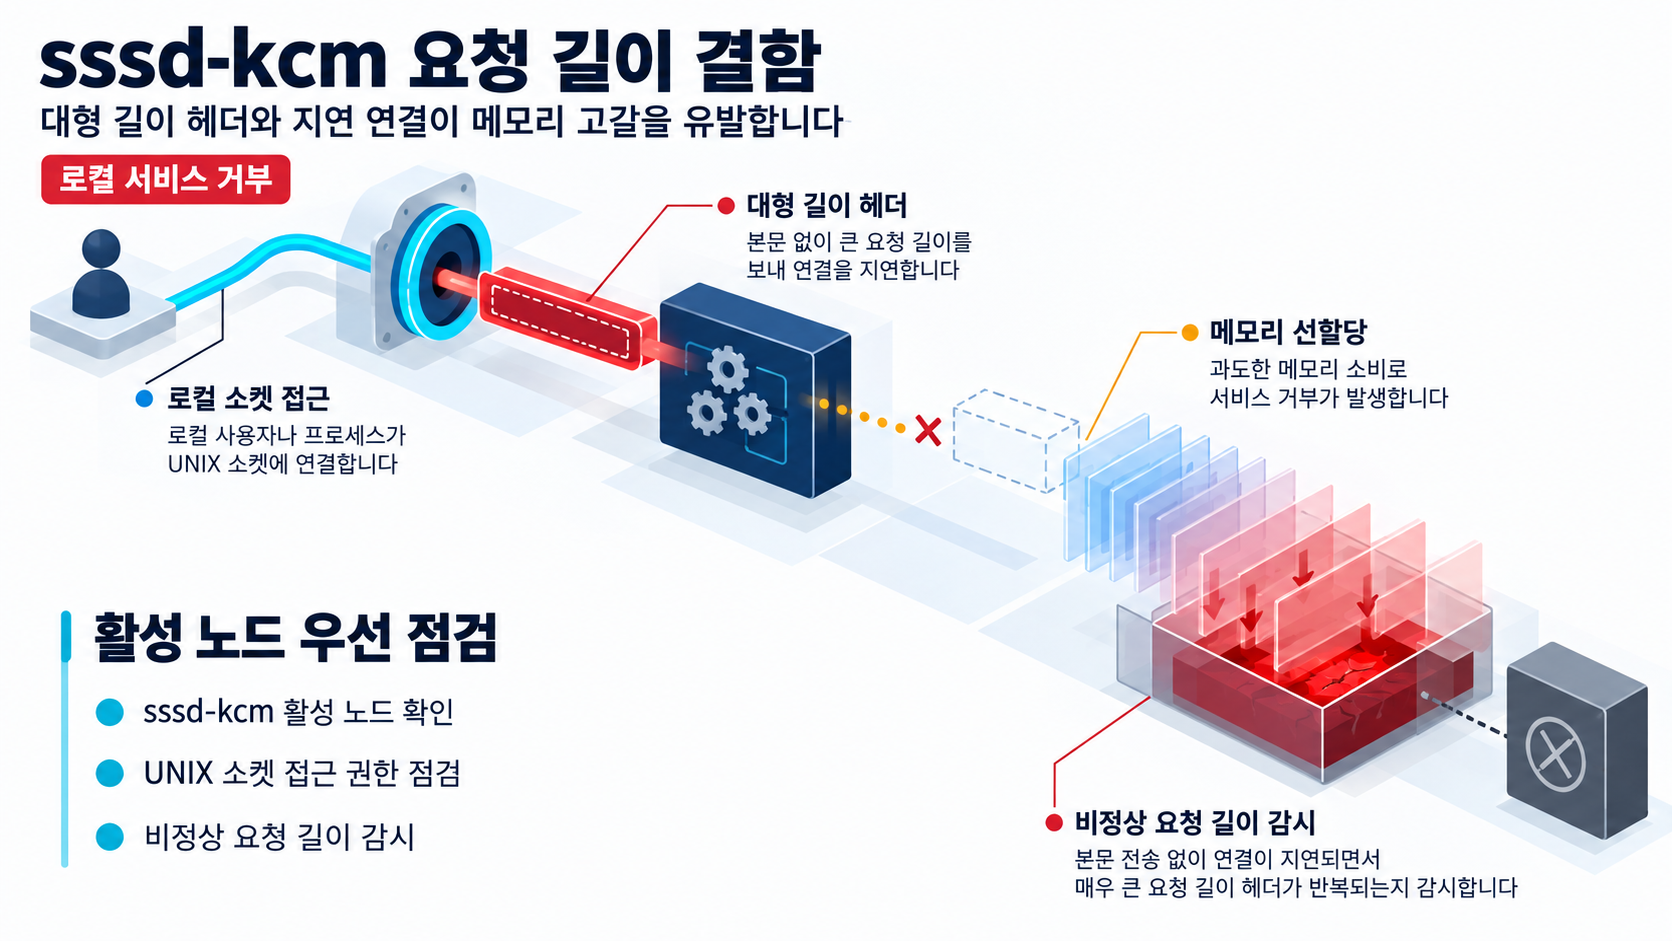
CVE-2026-80048에서 확인되는 sssd-kcm 결함이다. CVE Project / Red Hat 기록과 Red Hat 보안 권고에 따르면 큰 요청 길이 헤더를 보낸 뒤 연결을 지연시키면 상당한 메모리가 선할당될 수 있다. Red Hat Bugzilla 보고 역시 이 결함을 sssd-kcm의 과도한 메모리 선할당을 통한 로컬 서비스 거부로 분류한다. 공격은 로컬 소켓 접근이 전제 조건이며, 원격지에서 직접 악용 가능한 형태는 아니다.
영향 범위
영향 대상은 sssd-kcm이 설치되고 구성되어 활성화된 시스템으로 한정된다. 더 구체적으로 말하면, sssd-kcm UNIX 소켓에 연결할 수 있는 로컬 사용자·프로세스가 존재하는 환경이다.
- Red Hat Enterprise Linux의 sssd 기본 설치 구성은 영향 대상이 아니다. Red Hat Statement에서 sssd-kcm이 RHEL의 sssd 설치에서 기본적으로 활성화되지 않는다고 명시하고 있기 때문이다.
- sssd-kcm을 명시적으로 구성한 RHEL 환경, 그리고 이를 활용하는 배포·플랫폼 환경이 점검 대상이다. OpenShift와 같은 플랫폼 환경이 sssd-kcm을 활용하는지 여부는 제공된 근거 자료에서 직접 확인되지 않았으므로, 환경별 구성 확인이 필요하다.
- 제공된 근거가 확인하는 영향은 메모리 선할당을 통한 로컬 서비스 거부이다. 메모리 고갈이 해당 노드에서 실행되는 다른 워크로드까지 메모리 경쟁을 통해 영향을 미칠 가능성은, 메모리 고갈의 시스템 전체 영향이라는 근거에 기반한 조건부 판단이며, 확정된 기술 수치가 확인된 것은 아니다.
기술적 분석
sssd-kcm UNIX 소켓에 연결 가능한 로컬 사용자 또는 프로세스는 공격의 전제 조건이다. 공격자는 요청 길이 헤더에 매우 큰 값을 실어 보내고, 실제 본문 데이터를 전송하지 않은 채 연결을 지연시킨다. 제공된 근거에 따르면 이 방식이 시스템이 과도한 메모리를 선할당하도록 유도할 수 있어, 실제 데이터 전송 없이도 프로세스·시스템 메모리가 과도하게 소모되고 메모리 고갈을 통해 서비스 거부가 발생할 수 있다.
선할당되는 메모리 양의 한계, 시스템 안정성에 미치는 정량적 영향, 복구 동작 등 세부 기술 수치는 제공된 근거 자료에 포함되어 있지 않다. 따라서 이 결함의 실제 가용성 영향 크기는 현재 자료만으로는 정량적으로 단정할 수 없다.
공개 PoC·익스플로잇 분석
CISA ADP Vulnrichment SSVC는 Exploitation 항목을 poc로 평가하고 있다. 이 평가의 전제는 공개 개념 증명(PoC)이 존재하는 수준이라는 것이며, 입증 범위는 공개 PoC의 존재 확인까지에 국한된다. 즉, PoC가 실제 존재한다는 SSVC 평가가 있고, 해당 PoC의 구현 방식이나 재현 조건은 제공된 자료에 포함되지 않는다. 실제 악용(in-the-wild) 증거와 CISA KEV 등재 여부는 확인되지 않았다. 운영상 의미는, 이 결함이 단순 이론적 위협이 아니라 실행 가능한 PoC 단계에 도달했으므로 sssd-kcm 활성 노드의 점검 우선순위가 높아진다는 것이다. 다만 PoC의 구체적 내용이나 재현 가능 여부는 현재 자료로 판단할 수 없다.
대응 방안
대응의 출발점은 이 결함의 적용 조건을 확인하는 것이다. 제공된 근거는 sssd-kcm이 설치되고 구성되어 활성화된 시스템, 그리고 로컬 UNIX 소켓에 연결 가능한 로컬 사용자·프로세스가 존재해야 악용될 수 있다는 조건만 확인하며, 수정 패키지 버전, 특정 에라타 번호, 정확한 CVSS 점수가 제공되지 않는다. 따라서 아래 내용은 확인된 사실과 조건부 판단을 구분해서 제시한다.
우선 수행할 점검:
- 전체 서버·클러스터 노드에서 sssd-kcm 패키지 설치 여부와 kcm 구성 활성화 여부를 확인한다. RHEL 기본 설치에서는 비활성화되어 있으므로, 명시적으로 구성한 환경만 점검 대상이다.
- 활성화된 노드에서 sssd-kcm UNIX 소켓에 연결 가능한 로컬 사용자·프로세스가 어떤 범위로 존재하는지 파악한다. 제공된 근거가 공격 전제 조건을 로컬 소켓 접근으로 한정하고 있으므로, 소켓 접근이 가능한 주체가 좁을수록 이 결함의 적용 조건이 충족되기 어렵다. 노드별 사용자·프로세스 구성은 확인된 사실과 무관하게 달라질 수 있으므로, 환경별로 점검이 필요하다.
- 이미지에 기반한 배포 환경이라면 sssd-kcm이 기본 포함·활성화된 골든 이미지나 템플릿이 있는지 점검한다. 이는 노드마다 개별 구성이 다를 수 있어, 배포 단위 점검이 필요하다는 전제에 기반한 조건부 판단이다.
정보 한계:
- 제공된 근거 자료에는 이 결함을 수정하는 패키지 버전, 에라타 번호, 또는 그 적용 필요성에 대한 내용이 포함되어 있지 않다. 따라서 수정 패키지 존재 여부나 적용 시점을 이 자료로 확인할 수 없으며, 패치 대상 판단은 Red Hat 보안 권고 페이지의 최신 에라타 정보와 별도로 대조해야 한다.
- 제공된 근거 자료에는 모니터링 지표나 IOC가 포함되어 있지 않다. sssd-kcm 프로세스의 메모리 사용량 변화, 소켓 연결 지연 패턴과 같은 점검 아이디어는 결함의 작동 방식에서 도출된 것이지, 확인된 시그니처나 로그 포맷이 아니므로, 이를 단독 대응 근거로 사용해서는 안 된다.
참고자료
- CVE-2026-80048 Sssd: sssd-kcm: local denial of service via excessive memory preallocation
- CVE-2026-80048 Red Hat Customer Portal 보안 권고
- Bug 2479377 - CVE-2026-80048 sssd: sssd-kcm: Local Denial of Service
함께 읽으면 좋은 글
- Payload CMS 일반 문서 읽기 경로 API 키 노출(GHSA-238x-w2j9-gwwr): 업그레이드 권고
- Johnson Controls EasyIO Neo CVE-2026-64893, 민감 정보 평문 전송 취약점과 컨트롤러 점검
- Monta monta.app 충전 인프라 취약점: WebSocket 인증·세션·자격 증명 노출의 결합 위험
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!