개요
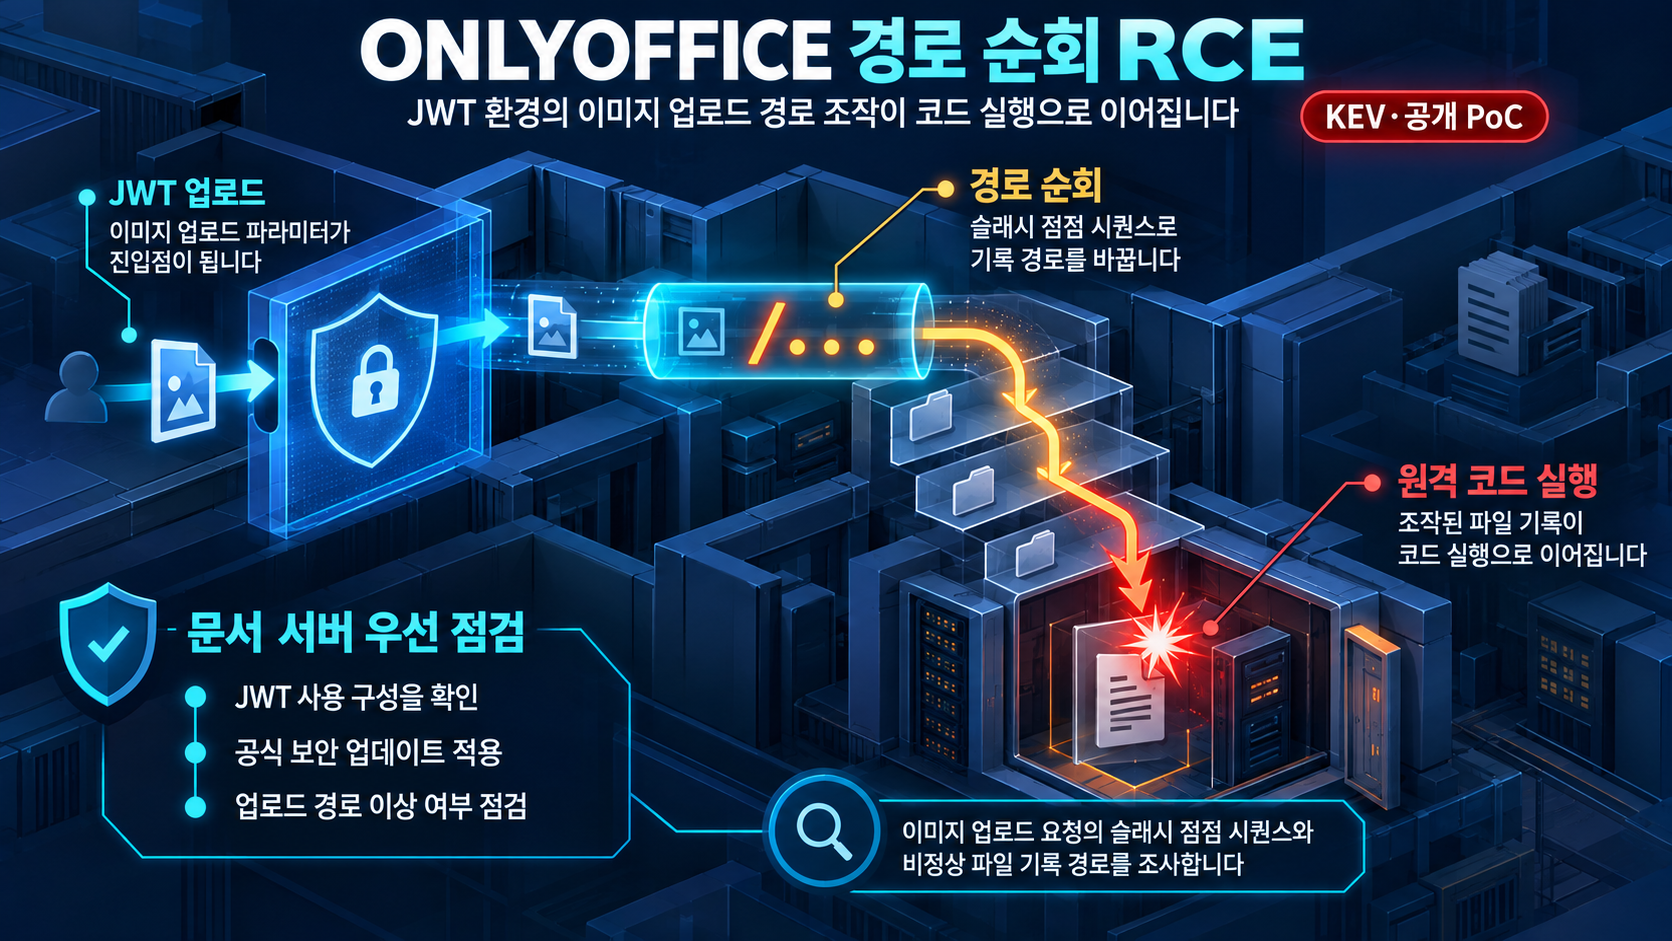
CVE-2021-3199는 ONLYOFFICE Docs(문서 서버)의 경로 순회(path traversal) 취약점입니다. CISA 알려진 악용 취약점 카탈로그(KEV)에 등재되어 있어 실제 악용이 확인된 취약점으로 평가되며, 공개 저장소에서 재현 가능한 개념 증명(PoC) 코드도 함께 확인됩니다.
영향 범위
다음 구성에 해당할 가능성이 있는 문서 서버가 영향을 받을 수 있습니다.
- ONLYOFFICE Docs(문서 서버) 제품
- JWT 인증을 사용하는 구성
- 이미지 업로드 파라미터를 통해 접근 가능한 배포 환경
위 구성에 해당한다면, 취약점이 악용되었을 때 원격 코드 실행(RCE)을 통한 서버 장악, 역방향 셸 페이로드를 통한 원격 접근, 문서 서버에 저장·처리되는 기업 문서 데이터의 노출·변조, 그리고 서버가 내부망 신뢰 자격증명이나 API 키를 보유한 경우의 측면 이동 발판과 같은 영향이 이어질 수 있습니다. 이 목록은 확인된 취약점 메커니즘을 바탕으로 한 조건부 해석입니다.
한계: 현재 근거에는 특정 위협 행위자, 악용 시점, 대상 조직 등 구체적 정보는 포함되어 있지 않습니다. 따라서 영향 범위는 취약점 메커니즘과 KEV 등재 사실에 기반한 조건부 판단입니다.
기술적 분석
CISA KEV의 설명에 따르면, 이 취약점은 JWT가 사용될 때 이미지 업로드 파라미터의 /.. 시퀀스를 통해 발생할 수 있으며 원격 코드 실행으로 이어질 수 있습니다.
공개 PoC·익스플로잇 분석
공개 저장소 moehw/poc_exploits에는 재현 가능한 PoC 스크립트 poc_uploadImageFile.py가 포함되어 있습니다.
- 출처: moehw의 poc_exploits 저장소에 공개된 스크립트
- 전제조건: JWT 인증을 사용하는 ONLYOFFICE Docs 배포 환경
- 입증 범위: 업로드된 파일이 대상 파일 경로
/www/onlyoffice/documentserver/server/FileConverter/bin/docbuilder로 기록되도록 지정하는 동작을 보여주며, 역방향 셸 페이로드를 포함해 원격 코드 실행을 시연합니다 - 운영상 의미: 공개 저장소에서 재현 가능한 PoC가 확인되고 CISA KEV 등재 사실도 함께 확인되므로, 해당 취약점이 존재하는 환경에서는 실제 악용으로 이어질 수 있음을 염두에 두고 점검해야 합니다
한계: 정확한 영향 버전 범위, 수정 버전, 패치 번호는 제공된 근거에 명시되어 있지 않아 확정할 수 없습니다. CVSS 점수와 같은 벤더 공식 심각도 수치도 근거에서 확인되지 않습니다. 따라서 운영 우선순위는 KEV 등재와 공개 PoC 존재라는 사실에 근거해 높게 잡은 조건부 판단입니다. JWT를 사용하지 않는 구성에서의 취약성 여부는 'JWT가 사용될 때' 발생한다는 점만 확인 가능하며, 그 외 구성의 안전성은 보증할 수 없습니다.
대응 방안
- ONLYOFFICE Docs 서버가 JWT 사용 구성으로 운영 중인지 즉시 확인합니다
한계: 위 점검 항목은 제공된 근거가 명시하는 JWT 사용 조건과 /.. 시퀀스, RCE 가능성에 기반한 조건부 권장 사항입니다. 정확한 영향 버전 범위와 수정 버전·패치 번호는 제공된 근거에서 확인할 수 없어, 제공된 근거만으로 업그레이드 대상 버전을 확정할 수 없습니다.
참고자료
- CVE-2021-3199 JSON record
- Catalog of Known Exploited Vulnerabilities (CVE-2021-3199 entry)
- CVE-2021-3199 poc_uploadImageFile.py
함께 읽으면 좋은 글
- CVE-2026-104335: IBM Langflow OSS 접근 제어 결함과 1.0.0~1.12.2 배포 점검
- CVE-2026-80048: sssd-kcm 요청 길이 처리 결함으로 로컬 DoS 발생할 수 있다
- CVE-2026-86950: Apple CoreGraphics 범위 밖 쓰기, KEV 등재와 iOS·macOS·iPadOS 업데이트 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!