Linux 커널의 kTLS 수신 경로에서 길이 0 레코드가 의도된 검사를 우회하는 결함 CVE-2025-39682가 CISA Known Exploited Vulnerabilities(KEV) 카탈로그에 등재되었습니다. CISA는 이를 부적절한 예외 조건 검사(improper check for unusual or exceptional conditions) 취약점으로 분류했으며, kTLS 수신 경로를 사용하는 시스템은 점검 우선순위를 재조정할 필요가 있습니다.
개요
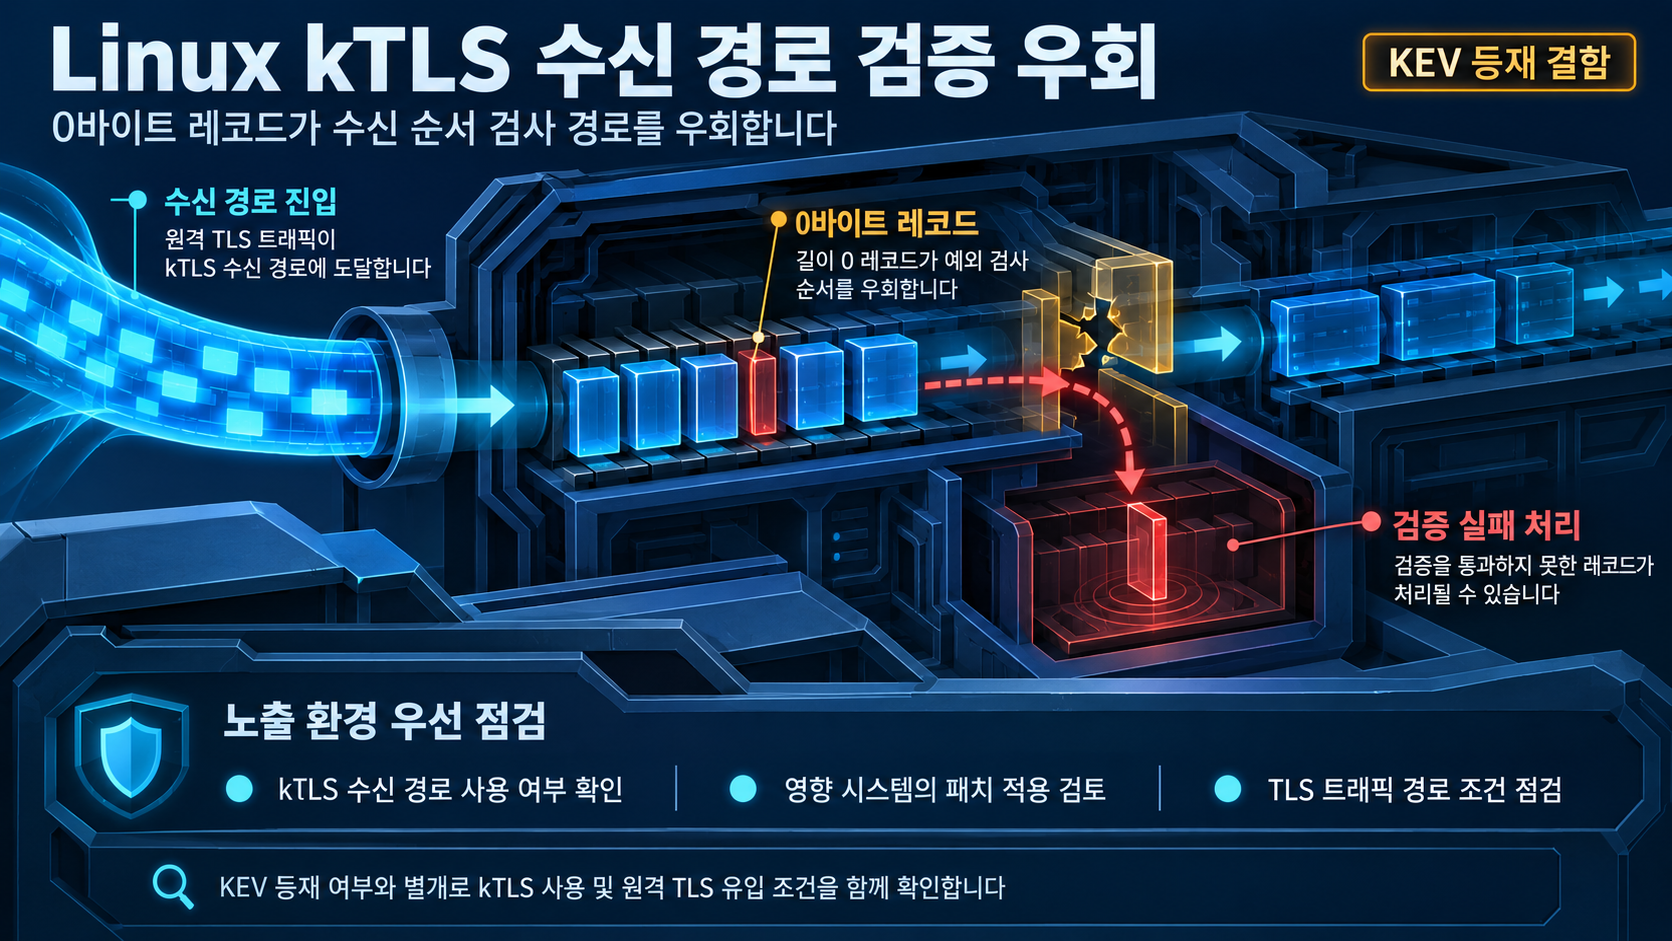
CVE-2025-39682는 Linux 커널의 kernel TLS(kTLS) 수신 경로에서 rx_list에 쌓인 길이 0 레코드가 처리될 때 의도된 예외 조건 검사를 우회하는 결함입니다. Linux CNA의 CVE 기록에 따르면 recvmsg() 호출은 인접한 DATA 레코드만 처리하거나 대기 중인 컨트롤 레코드를 먼저 반환하는 일관된 순서를 유지해야 하는데, 결함 버전에서는 이 규칙이 깨집니다. 같은 CVE 기록에는 CVSS v3.1 기본 점수 9.8(CRITICAL)과 벡터 AV:N/AC:L/PR:N/UI:N이 명시되어 있습니다. 이 벡터 구성은 네트워크(AV:N)를 경유해 낮은 복잡성(AC:L)으로, 인증 없이(PR:N)·사용자 상호작용 없이(UI:N) 도달할 수 있는 조건을 뜻하며, kTLS 수신 경로에 외부 트래픽이 도달하는 시스템에서는 이 결함이 높은 심각도로 평가될 수 있음을 시사합니다. CISA는 이 결함을 improper check for unusual or exceptional conditions 취약점으로 보고 KEV 카탈로그에 등재했으며, 이는 CISA 기준으로 알려진 악용 사례가 있다는 의미입니다.
영향 범위
- Linux 커널의 kTLS 수신 경로(rx_list)를 사용하는 시스템 전반
- Ubuntu Security 페이지에서 linux-hwe-6.8의 결함 및 수정 버전 6.8.0-86.87이 확인된 Ubuntu 릴리스 대상 자산
- 지원 종료 또는 장기 미갱신 커널을 사용하는 자산은 벤더 수정 반영 여부가 불확실하므로 별도 점검 대상
기술적 분석
recvmsg() 호출은 본래 인접한 DATA 레코드만 처리하거나 대기 중인 컨트롤 레코드를 먼저 반환해야 합니다. 결함 버전에서는 rx_list에 쌓인 길이 0 레코드가 이 순서를 우회해 예외 조건에 대한 검사가 정상적으로 수행되지 않습니다. 그 결과 수신 경로에서 의도된 검증을 통과하지 못한 레코드가 처리될 수 있는 구조적 결함입니다.
공격이 성립하려면 원격 TLS 트래픽이 해당 수신 경로에 도달하고, 상대가 길이 0 레코드를 주입할 수 있어야 한다는 전제 조건이 필요합니다. CISA의 KEV 등재는 실제 악용이 확인되었음을 시사하지만, 조직 환경에서의 실제 익스플로잇 가능 여부는 kTLS 사용 여부와 트래픽 경로 조건에 따라 달라집니다. KEV 등재와 실제 환경의 노출 여부 사이의 차이를 구분해 대응 우선순위를 세우는 것이 중요합니다.
kTLS 수신 경로를 사용하지 않는 시스템은 이 결함의 직접적 대상이 아닙니다. 해당 경로를 사용하는 시스템은 CVE-2025-39682에 대한 패치 적용을 우선적으로 검토해야 합니다.
대응 방안
즉시 대응: 점검 · 업데이트 · 검증
- kTLS 수신 경로를 사용 중인 시스템 목록을 우선 확정하고, linux-hwe-6.8 커널 사용 여부를 점검합니다.
- Ubuntu Security 페이지에서 확인된 linux-hwe-6.8의 수정 버전 6.8.0-86.87 이상으로 해당 커널을 업데이트합니다.
- 패치 적용 여부는 커널 패키지 버전 확인으로 검증합니다.
- kTLS 사용 여부를 전환하기 어려운 환경에서는, 해당 호스트의 수정된 커널 패키지 버전 확인과 업데이트 시점을 점검합니다.
장기 대응: 자산 이관 · 정기 변경 관리
- 배포판 커널을 수정이 반영된 버전으로 갱신하고, 지원 종료 커널을 사용하는 자산은 지원되는 릴리스로 이관 계획을 수립합니다.
- TLS 처리를 커널 오프로드로 유지하는 경우 커널 보안 업데이트를 정기 변경 관리 주기에 포함시킵니다.
이 과정에서 지원 종료 자산이 포함되면, 해당 자산의 벤더 수정 버전 확인과 함께 이관 일정을 함께 정하는 것이 좋습니다. 장기 미갱신 상태가 길어질수록 보안 업데이트가 지연되므로, 자산 관리 체계와 연계해 정기 점검을 유지하는 것이 중요합니다.
한계
- 정확한 취약 도입 시점과 상류 커널 수정 커밋의 세부 코드 변화는 증거 인용이 불완전해 단정할 수 없습니다.
- 공개 PoC의 존재 여부를 확인하지 못했으며, 실제 악용 사례의 구체적 사례와 시점은 CISA KEV 등재 사실 이상으로 상세히 확인되지 않았습니다.
- Ubuntu 이외 배포판(RHEL 계열, SUSE 등)의 수정 버전 번호는 이번 증거에 포함되지 않았습니다.
참고자료
- CVE-2025-39682 record - tls: fix handling of zero-length records on the rx_list
- Debian Security Tracker - CVE-2025-39682
- Known Exploited Vulnerabilities Catalog - CVE-2025-39682
- Ubuntu Security - CVE-2025-39682
함께 읽으면 좋은 글
- CVE-2026-68820: Windows WinSock AFD Use-After-Free KEV와 로컬 권한 상승 점검
- FortiMail 경로 순회 취약점(CVE-2026-104286) 실제 악용 대응과 관리 인터페이스 점검
- CVE-2026-93952: Arista VeloCloud Orchestrator 온프레미스 관리 경계 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!