개요
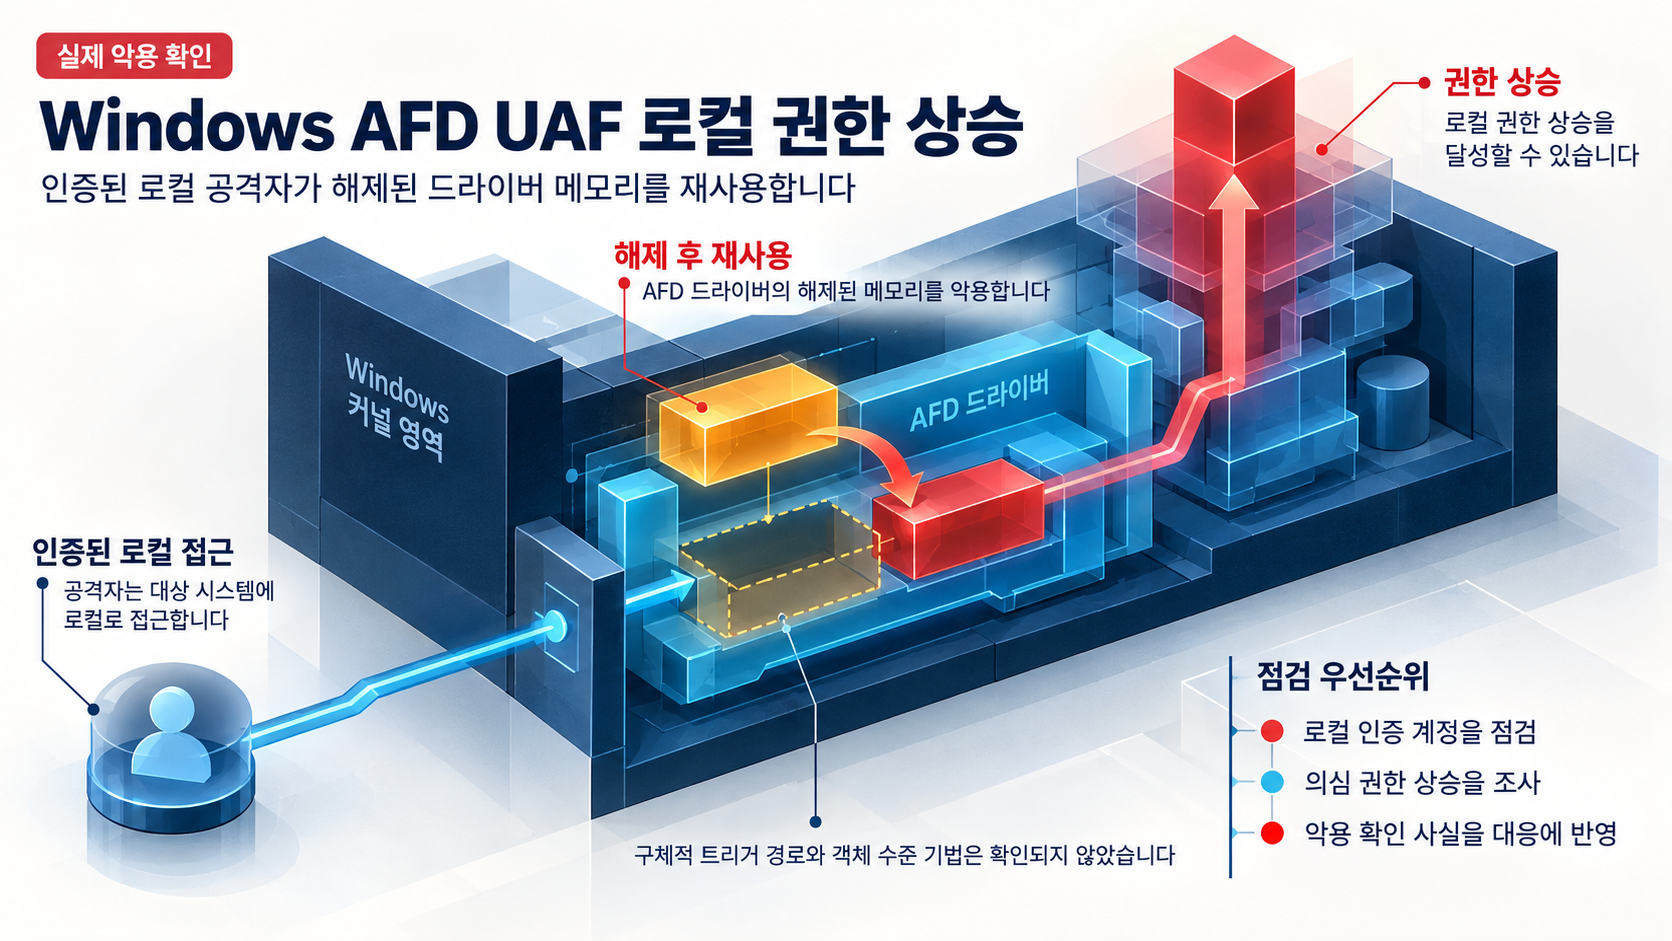
Windows의 WinSock용 보조 기능 드라이버(Ancillary Function Driver for WinSock, AFD)에 use-after-free(해제 후 사용) 취약점인 CVE-2026-68820이 확인됐습니다. 이 취약점은 로그인 권한을 가진 인증된 공격자가 대상 시스템에서 로컬 권한을 상승시킬 수 있게 합니다. 미국 CISA의 Known Exploited Vulnerabilities(KEV) 카탈로그에 등재되어 있어 실제 공격에서의 악용이 정부 기관에 의해 공식 확인된 상태입니다.
NVD는 이 취약점을 2026년 8월 11일에 공개하고 2026년 8월 16일 마지막 갱신 이후 'Analyzed' 상태로 분석을 마쳤습니다. 로컬 접근이 전제 조건인 취약점이지만, 악용이 이미 확인된 이상 침투 발판을 확보한 공격자의 내부 확산 단계에서 활용될 수 있어, 로컬 접근 경로가 있는 조직에는 즉각적인 점검 대상입니다.
영향 범위
취약 대상 구성 요소는 Microsoft Windows의 WinSock용 보조 기능 드라이버(afd.sys)입니다. 제공된 근거에 따르면 영향을 받는 범위는 Windows 10·11과 Windows Server 2012~2025이며, 결함 유형은 CWE-416(use-after-free)이고 CVSS 3.1 기본 점수는 7(HIGH)입니다. 인증된 공격자가 로컬에서 권한을 상승시킬 수 있는 권한 상승 취약점이라는 점에서, 직접적 영향은 로컬 공격 표면입니다.
- 다중 사용자 환경·터미널 서버·공용 계정 운영 환경에서는 로컬 접근이라는 전제 조건이 상대적으로 쉽게 충족되므로 노출도가 더 높게 평가됩니다.
- 실제 악용이 확인된 상태이므로, 침투 초기 단계를 이미 통과한 공격자가 권한 상승에 활용할 수 있다는 점에서 다단계 공격의 후속 단계 위험으로 봐야 합니다.
수정 패치(KB/CU) 번호는 제공된 근거에 포함되어 있지 않아, 이 항목은 Microsoft의 공식 취약점 게시물 원문 확인이 필요합니다.
기술적 분석
근본 원인은 AFD 드라이버의 use-after-free 결함입니다. 공격 전제 조건은 대상 시스템에 로컬로 접근할 수 있는 인증된 공격자인 것이며, 이 조건에서 드라이버의 메모리 해제 후 재사용 시점을 악용해 로컬 권한 상승을 달성하는 구조입니다.
UAF 결함의 구체적인 트리거 경로(예: 특정 소켓 API 호출 경로)와 내부 객체 수준의 세부 기법은 제공된 근거에 포함되지 않아 단정하지 않습니다.
악용이 확인됨과 PoC 공개됨은 구분해야 합니다. CISA KEV 카탈로그 등재는 실제 공격에서의 활용이 정부 기관에 의해 공식 인정되었음을 의미하지만, 공개 PoC 코드나 독립적인 기술 분석 보고서는 확인되지 않았습니다. 따라서 현재 확인된 사실은 악용의 존재뿐이며, 익스플로잇 난이도 평가는 근거 부족으로 한계로 남습니다.
대응 방안
KEV 등재로 실제 악용이 확인된 취약점인 만큼, 대응 우선순위를 상향해 패치 적용 시점을 앞당기는 것이 타당합니다. 조직에 KEV 우선 패치 기준이 있다면 해당 기준에 맞춰 적용을 앞당기는 것이 바람직합니다.
공격 전제 조건이 '인증된 공격자의 로컬 접근'인 만큼, 로컬 접근이 가능한 환경에 대한 점검도 함께 고려할 수 있습니다.
수정 패치(KB/CU) 번호와 적용 지침은 제공된 근거에 포함되어 있지 않아, Microsoft의 공식 취약점 게시물을 통해 정확한 패치 식별과 적용 방법을 확인하는 것이 필요합니다.
한계로, CISA KEV 등재 시점과 연방 기관 조치 기한 등 세부 지침 내용은 제공된 근거에 포함되지 않아, 조직의 패치 기한 산정이나 규제 참고자료로 인용하려면 별도 확인이 필요합니다.
참고자료
- Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability (CVE-2026-68820)
- NVD CVE-2026-68820 record
- Known Exploited Vulnerabilities Catalog - CVE-2026-68820
함께 읽으면 좋은 글
- FortiMail 경로 순회 취약점(CVE-2026-104286) 실제 악용 대응과 관리 인터페이스 점검
- CVE-2026-93952: Arista VeloCloud Orchestrator 온프레미스 관리 경계 점검
- Check Point 관리 서버 경로 순회·파일 업로드 취약점(CVE-2026-93616): 실제 악용 확인, 패치 우선순위 최상단
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!