개요
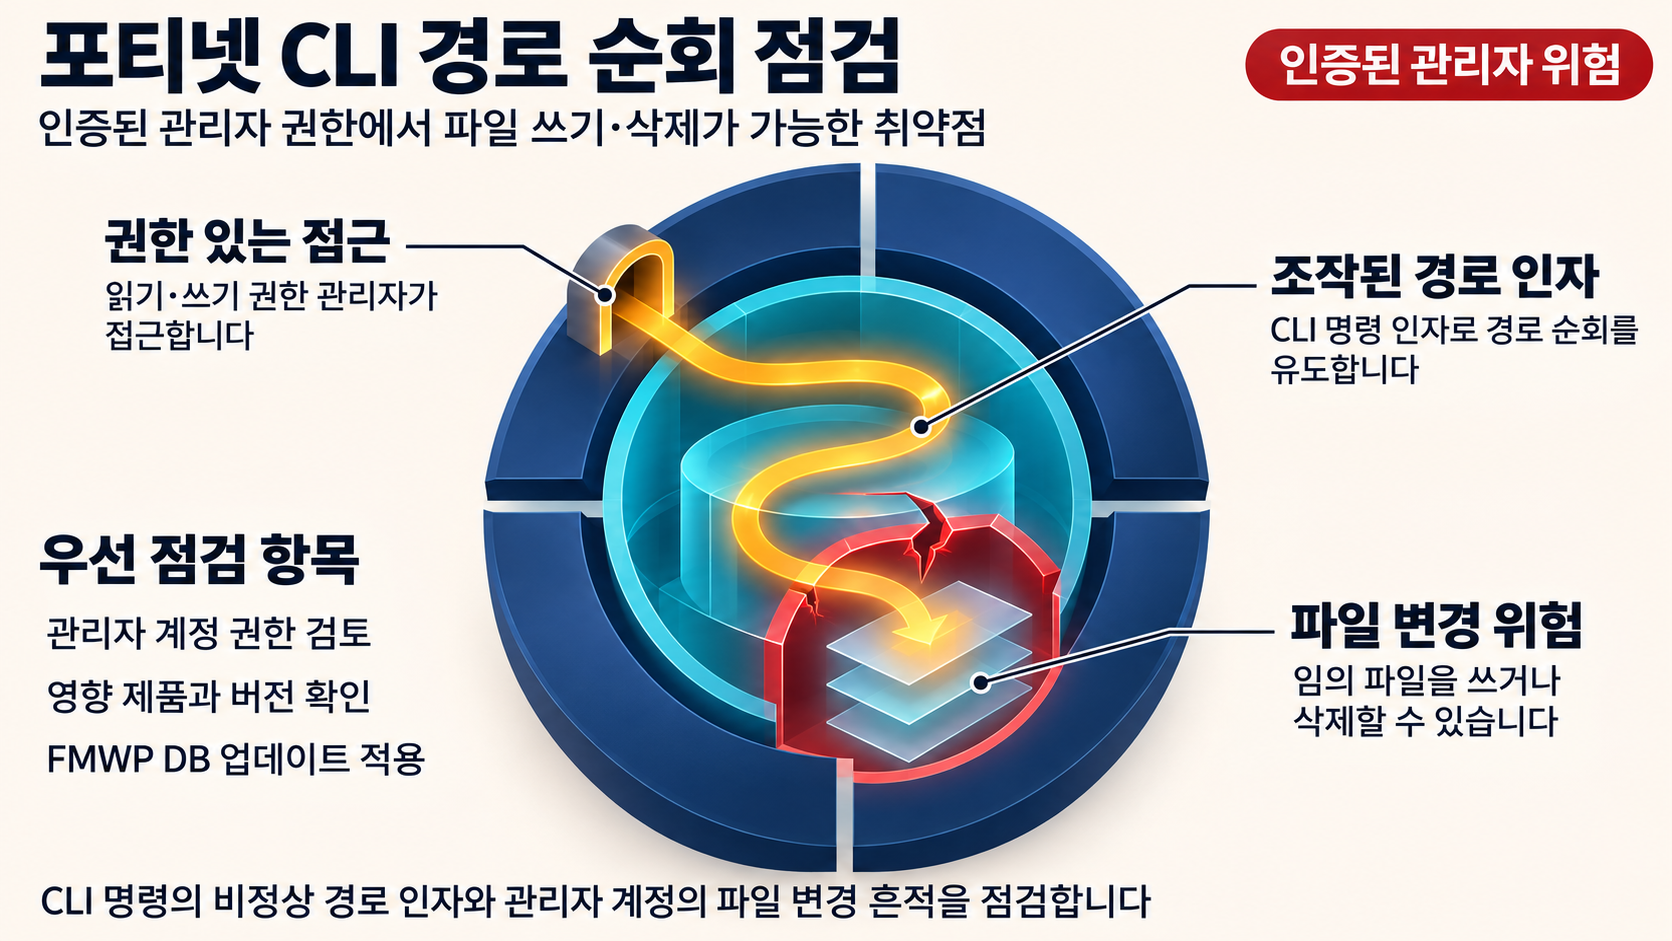
CVE-2025-61624는 포티넷 주요 제품군의 명령줄 인터프리터(CLI)와 관련된 경로 순회(Path Traversal, CWE-22) 취약점입니다. 포티넷 PSIRT 어드바이저 FG-IR-26-122는 FortiOS, FortiPAM, FortiProxy, FortiSwitchManager의 CLI에서 기존 명령에 조작된(specifically crafted) 인자를 전달하는 방식으로 권한을 가진 공격자가 임의의 파일을 쓰거나 삭제할 수 있다고 안내합니다.
동시에 이 CVE는 CISA 알려진 악용 취약점(KEV) 카탈로그에 "Fortinet Multiple Products Path Traversal Vulnerability"라는 항목으로 등재되어 있습니다. KEV 카탈로그는 알려진 악용 취약점을 모은 목록이라는 성격을 갖고 있으므로, 등재 사실 자체는 사후 대응 관점에서 점검이 필요한 항목이 하나 늘었다는 신호로 다룰 수 있습니다.
다만 이번 증거 범위에는 CVSS 점수나 심각도 등급, 정확한 영향·수정 버전 번호가 포함되어 있지 않습니다. 내부 위험 등급이나 패치 완료 판정을 숫자로 확정해야 하는 절차가 있다면, 이 글의 내용만으로는 단정하지 말고 공급자 공지를 기준으로 확인해야 합니다.
영향 범위
공급자 안내와 KEV 등재 정보가 함께 지목하는 영향 영역은 다음과 같습니다.
- FortiOS, FortiPAM, FortiProxy, FortiSwitchManager의 명령줄 인터프리터(CLI)
- 악용 주체는 admin 프로필과 최소 읽기-쓰기(read-write) 권한을 보유한 인증된 공격자(CISA KEV 설명 기준)
- 공급자가 권고하는 업그레이드 경로(정확한 영향 버전·권고 버전 번호는 이번 발췌에 포함되지 않음)
이 범위를 읽을 때 핵심은 "다중 제품"이라는 표현보다 전제 조건입니다. 어드바이저와 CISA 모두 악용의 출발점을 인증된 고권한 세션으로 설명하기 때문에, 점검의 초점은 제품 이름 자체보다 그 권한을 누가 어떤 경로로 보유하고 있는지로 옮겨갑니다.
정확한 영향 버전과 수정 버전 번호는 이번 증거 발췌에 포함되어 있지 않습니다. 점검 대상 자산을 고르고 패치 완료를 판정하려면 버전 정보가 필요하지만, 이 글만으로는 그 번호를 확정할 수 없으므로 공급자 공지를 별도 기준으로 확인해야 합니다.
기술적 분석
취약 지점과 유형. 포티넷 어드바이저는 FortiOS, FortiPAM, FortiProxy, FortiSwitchManager의 명령줄 인터프리터에서 경로 순회(CWE-22) 취약점이 존재한다고 밝힙니다. 악용 방식은 기존 명령에 조작된 인자를 전달하는 형태이고, 그 결과로 안내된 것은 임의 파일 쓰기 또는 삭제입니다.
악용 전제 조건. CISA KEV 설명은 admin 프로필과 최소 읽기-쓰기 권한을 보유한 인증된 공격자를 명시합니다. 즉 이 취약점은 권한 없는 외부 원격 침입으로 바로 이어지는 성격의 설명이 아니라, 관리 권한 계정을 보유한 상태에서 파일 쓰기·삭제가 가능하다는 조건을 다룹니다. 결과 범위로 확인되는 것은 임의 파일 쓰기 또는 삭제이며, 그 이상의 피해 양상은 이번 증거에 포함되어 있지 않습니다.
공급자가 안내하는 완충 수단. 어드바이저에는 FMWP DB 업데이트 25.120에 FG-VD-59270.0day.라는 이름의 가상 패치가 제공된다고 기재되어 있습니다. 가상 패치라는 항목 자체가 존재한다는 사실이 이번 증거에서 확인되는 범위이며, 이 항목의 차단 동작이나 효과에 대한 세부 설명은 제공된 발췌에 없습니다.
확인되지 않은 기술 세부. 취약점의 CVSS 점수와 심각도 등급, 구체적인 악용 방법, 실제 침해 사례의 양상, 독립 연구 기관의 상세 분석이나 공개 PoC의 존재 여부는 이번 증거에서 확인되지 않았습니다. 이 글은 확인된 사실과 그렇지 않은 사항을 구분해 그대로 표시하며, 비어 있는 부분을 추측으로 메우지 않습니다.
대응 방안
제공된 근거가 지지하는 대응은 공급자가 공개한 경로에 한정됩니다.
- 자산과 버전을 먼저 확정합니다. 보유 중인 FortiOS, FortiPAM, FortiProxy, FortiSwitchManager 자산과 운영 버전을 정리합니다. 영향·수정 버전의 정확한 번호는 이번 발췌에 없으므로 FG-IR-26-122 원문에서 확인해야 자산 선별과 패치 완료 판정이 가능합니다.
- 권고된 업그레이드 경로를 따릅니다. 어드바이저는 포티넷 업그레이드 경로 도구를 안내하며 권장 업그레이드 경로를 따르라고 공지합니다.
- 가상 패치 제공 사실은 확인해 둡니다. FMWP DB 업데이트
25.120에FG-VD-59270.0day.가상 패치가 포함되어 있다는 것이 어드바이저에 기재되어 있습니다. 관련 항목을 운영 중인 환경이라면 이 안내를 기준으로 업데이트 상태를 점검할 수 있습니다. - KEV 등재 항목으로서 원문 정보를 대조합니다. CISA KEV 카탈로그의 CVE 항목에서 제품 범위와 악용 전제를 함께 확인하고, 사내 취약점 관리 대장에 반영합니다.
계정·접근 통제, 인증 정책, 로그·감사 설정처럼 일반적으로 알려져 있는 방어 조치들은 이번 증거에서 이 취약점에 대한 구체 권고로 제시되지 않았습니다. 이 글은 근거 없는 절차 지침으로 그 부분을 대신 채우지 않으며, 해당 영역이 필요하면 공급자 어드바이저와 사내 정책 문서를 별도 기준으로 확인하기 바랍니다.
이번 자료의 한계
- 정확한 영향 버전과 수정 버전 번호: 이번 발췌에 없음. 공급자 공지에서 확인 필요.
- CVSS 점수 및 심각도 등급: 이번 증거에서 확인되지 않음.
- KEV 등재 시점의 정확한 날짜: 이번 증거에서 확인되지 않음.
- 실제 악용의 구체적 유형과 피해 상황: 이번 증거에 없음. KEV 등재 사실만 확인됨.
- 독립 연구 기관의 상세 분석 및 공개 PoC 존재 여부: 이번 조사에서 확인되지 않음.
- 취약점 전용 탐지 시그니처와 로그 형식에 관한 세부: 이번 증거 범위에서 다뤄지지 않음.
참고자료
함께 읽으면 좋은 글
- CVE-2026-120492: Chainlit 2.12.0, 세미콜론 경로로 MCP allowed_urls를 우회하는 SSRF
- CVE-2026-120450: LaraDashboard MCP send-email, 읽기 권한 하나로 열리는 발송 경로
- CVE-2026-89229: vivo BlueLM Copilot ShareActivity 경로 순회로 인한 임의 파일 쓰기
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!