vivo의 BlueLM Copilot(패키지명 com.vivo.ai.copilot)에서 경로 순회(Path Traversal) 취약점 CVE-2026-89229가 공개되었습니다. 같은 기기에 설치된 악성 앱이 ShareActivity 컴포넌트를 악용해 .. 시퀀스가 포함된 파일 이름으로 임의의 파일을 쓸 수 있다는 점이 핵심입니다. 수정 버전은 7.2.0.0이고, CVE 레코드상 실제 악용 상태는 none으로 표시되어 있습니다.
개요
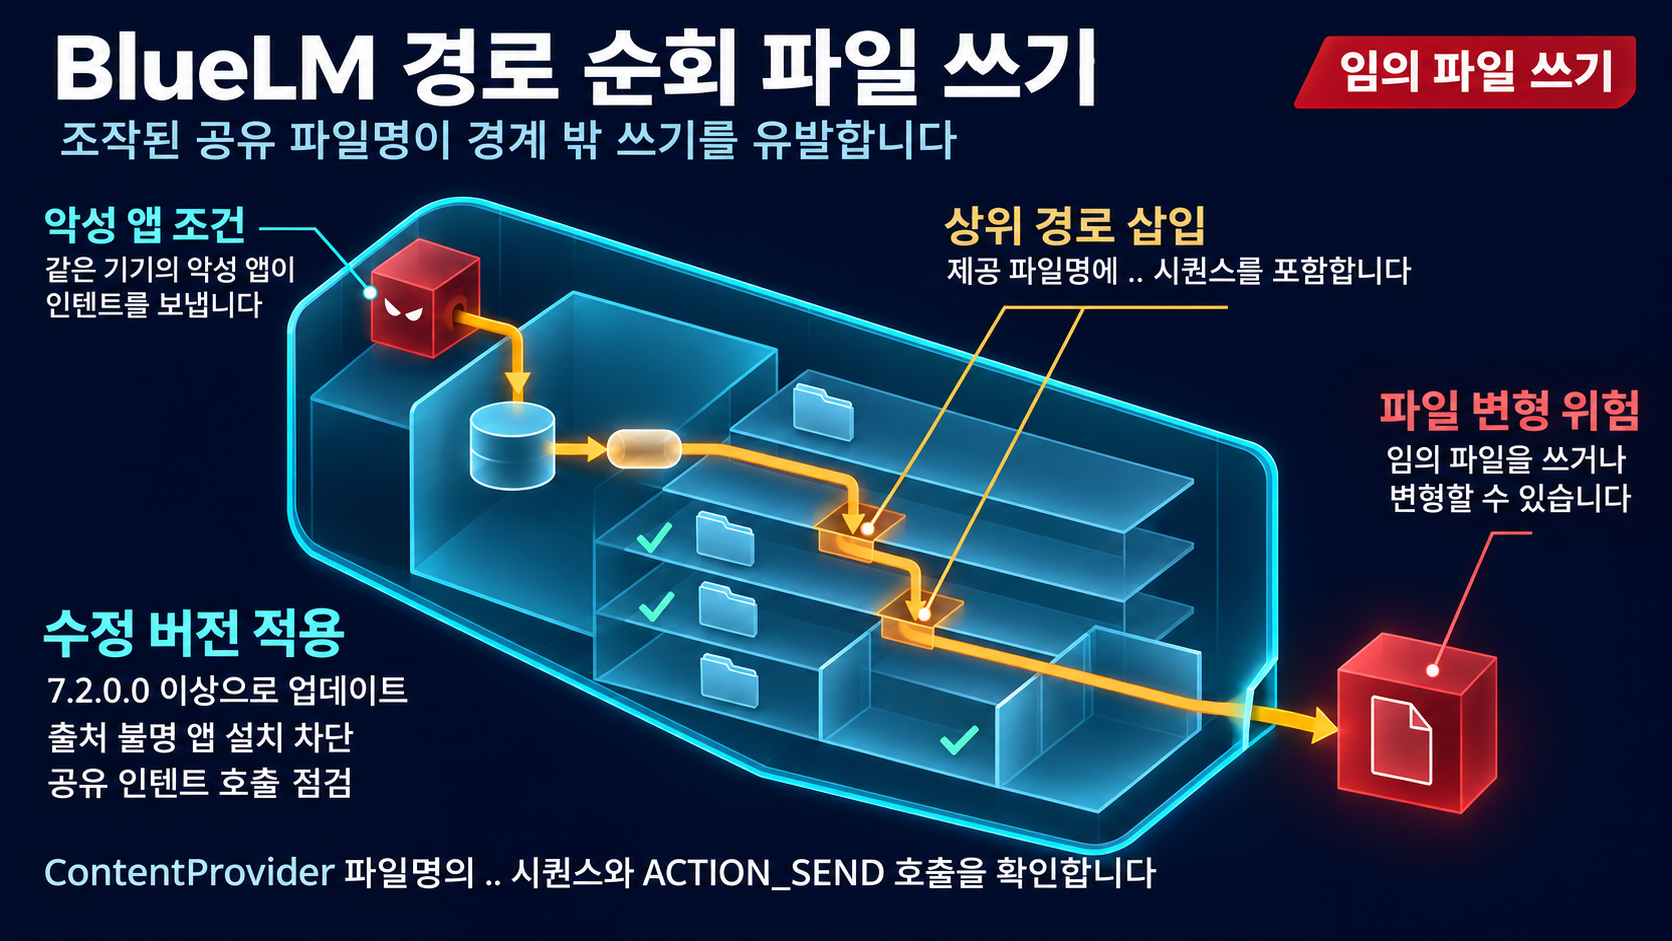
vivo 보안 권고는 BlueLM Copilot(com.vivo.ai.copilot)의 ShareActivity 컴포넌트에서 경로 순회 취약점이 확인되었다고 안내합니다. 권고문이 밝힌 내용은 이렇습니다. 같은 기기에 설치된 악성 앱이 조작된 ACTION_SEND 인텐트를 보내고, 이때 ContentProvider가 제공하는 파일 이름에 .. 시퀀스를 포함시키면 임의의 파일을 쓸 수 있습니다.
권고문이 명시한 직접적 영향은 임의 파일 쓰기입니다. 영향받는 버전은 7.2.0.0 미만이고 수정 버전은 7.2.0.0이며, Temporary Fix 항목은 NA로 기재되어 있습니다. CVE Project / CISA-ADP 명의의 CVE-2026-89229 레코드는 갱신 시각 2026-11-03 기준으로 Exploitation 값을 none으로 표시합니다.
영향 범위
영향받다고 명시된 제품은 BlueLM Copilot 7.2.0.0 미만 버전이고, 7.2.0.0에서 수정됩니다. 전달된 발췌 근거에서 확인되는 영향 범위는 이 버전 구분 하나뿐입니다.
공격 경로는 네트워크가 아니라 기기 내부입니다. 악용 성립 조건은 권고문이 확인하는 범위에서 다음으로 정리됩니다.
- 피해 기기에 악성 앱이 이미 설치되어 있어야 합니다.
- 그 악성 앱이 BlueLM Copilot의
ShareActivity컴포넌트로 조작된ACTION_SEND인텐트를 보내야 합니다. - 인텐트가 참조하는, ContentProvider가 제공하는 파일 이름에
..시퀀스가 포함되어 있어야 합니다.
여기서 독자가 혼동하기 쉬운 지점은 전제 조건의 성격입니다. 동일 기기 내 악성 앱 설치는 근거가 확인하는 조건이므로, 이 취약점만으로는 외부 네트워크에서 직접 성립하는 공격 경로가 된다고 보기는 어렵습니다. 동시에, 기기 내부에 이미 악성 앱이 있다는 상태를 전제하는 이상 임의 파일 쓰기라는 결과 자체를 가볍게 다룰 수도 없습니다. 어떤 기기에서 전제 조건이 성립하는지는 각 조직의 설치 현황으로 판단해야 하며, 이에 대한 세부 목록은 제공된 자료에 없습니다.
기술적 분석
공격 표면은 BlueLM Copilot의 ShareActivity 컴포넌트이고, 근거는 조작된 ACTION_SEND 인텐트가 이 컴포넌트에 도달하는 경로를 지목합니다. 입력 지점은 인텐트가 참조하는 ContentProvider 제공 파일 이름입니다. 권고문이 확인하는 범위는 분명합니다. 같은 기기에 설치된 악성 앱이 조작된 ACTION_SEND 인텐트를 보내고, ContentProvider가 제공하는 파일 이름에 .. 시퀀스가 포함되면 임의의 파일을 쓸 수 있다는 것입니다. 권고문 발췌에는 경로부터 파일 저장까지의 내부 처리 과정이나 코드 수준의 원인, 패치 차이는 담겨 있지 않아, 확인되는 사실은 입력 지점과 임의 파일 쓰기 결과, 그리고 수정 버전 7.2.0.0까지의 관계에 한정됩니다.
확인된 사실만으로 임의 파일 쓰기의 운영적 의미를 조건부 해석하면 다음과 같습니다.
- 데이터 무결성 측면에서는 임의 파일 쓰기가 기존 데이터를 변형하거나 오염시킬 수 있습니다. 다만 실제 손상 반경은 제공된 자료에서 확인되지 않아 단정할 수 없습니다.
- 확인된 영향은 파일 쓰기까지입니다. 코드 실행이나 권한 상승 같은 후속 체인이 이 취약점에서 실제로 성립하는지는 제공된 자료에서 확인되지 않았으므로, 해당 시나리오는 확정된 영향이 아니라 확인 전 가정으로 두고 대응 순위를 정하는 편이 안전합니다.
- 악용에 동일 기기의 악성 앱이 필요하다는 조건은, 이 취약점이 기기가 처음 침해되는 수단이 아니라 기기 내부에 악성 앱이 이미 동작하는 상태에서 추가 피해를 줄 수 있는 조건이라는 뜻입니다. 이는 권고문이 확인한 전제 조건에서 끌어낸 조건부 해석이지, 별도로 확인된 새로운 사실은 아닙니다.
악용 현황은 발표 시점 기준으로 제한적입니다. CVE 레코드의 Exploitation 값은 none이고, 공개 PoC와 상세 기술 분석도 현재 확인된 자료에 없습니다.
대응 방안
권고문이 확인하는 근본 대응은 BlueLM Copilot을 7.2.0.0 이상으로 업데이트하는 것입니다. Temporary Fix 항목이 NA로 기재되어 있으므로, 업데이트 전 구간을 메꿀 제조사 제공의 임시 우회 수단은 권고문에 없습니다. 그 외의 탐지 방법이나 운영 통제, 구성 값은 이 글에 전달된 자료에 제시되어 있지 않아, 업데이트 이외의 구체적 지침은 근거 기반으로 말할 수 있는 범위를 넘습니다.
확인된 조건을 바탕으로 대응 순위를 조건부 해석하면 이렇습니다. 악용은 같은 기기의 악성 앱이 있을 때만 성립하므로, BlueLM Copilot 7.2.0.0 미만 설치가 확인된 기기에서는 제조사 수정 버전으로의 업데이트가 근거로 확인된 유일한 대응이자 최우선 조치가 됩니다. 어떤 기기에 어떤 버전이 설치되어 있는지는 각 조직의 실제 인벤토리로 판단해야 하며, 조사 도구 또는 절차에 대한 지침은 제공된 자료에 포함되어 있지 않습니다.
한계와 확인이 필요한 사항
다음은 현재 자료에서 확인되지 않아 단정할 수 없는 부분입니다.
- CVSS 점수와 벡터가 제공 자료에 없어, 다른 취약점과의 정량적 심각도 비교는 불가합니다.
- 임의 파일 쓰기가 코드 실행이나 권한 상승 등 후속 공격으로 연결되는지에 대한 기술 분석이 없어, 실제 영향 범위를 단정할 수 없습니다.
- CVE 레코드의 Exploitation
none표기 외에 CISA KEV 등재 여부나 실제 악용 사례에 관한 정보는 확인되지 않았습니다. - 공개 PoC와 상세 기술 분석이 확인되지 않았습니다.
- 전달된 발췌에서 영향 범위는 7.2.0.0 미만이라는 버전 구분으로만 표시되며, 기기 모델이나 운영체제 버전과의 세부 대응 관계는 확인되지 않습니다.
참고자료
- CVE-2026-89229 | BlueLM Copilot Path Traversal Arbitrary File Write Vulnerability
- CVE-2026-89229 CVE List V5 record
함께 읽으면 좋은 글
- CVE-2026-120544: Academy LMS 4.0.1 이하, AI Course Builder의 경로 순회 취약점
- CVE-2026-120578: WordPress AI Alt Text Generator 권한 우회, 확인된 사실과 남은 공백
- CVE-2026-120552: WordPress SEO Engine 저장형 XSS, title 파라미터와 Contributor 이상 권한 조건에서 시작하는 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!