CVE-2026-108261은 TinaCMS 관리자 미리보기에서 URL fragment로 전달되는 경로가 출처 검증 없이 iframe 주소와 postMessage 채널의 신뢰 기준으로 사용되어, 로그인한 편집자의 토큰으로 임의 GraphQL 작업을 실행되게 할 수 있는 취약점입니다. tinacms 3.14.0 이전과 @tinacms/app 2.5.14 이전이 영향을 받습니다.
개요
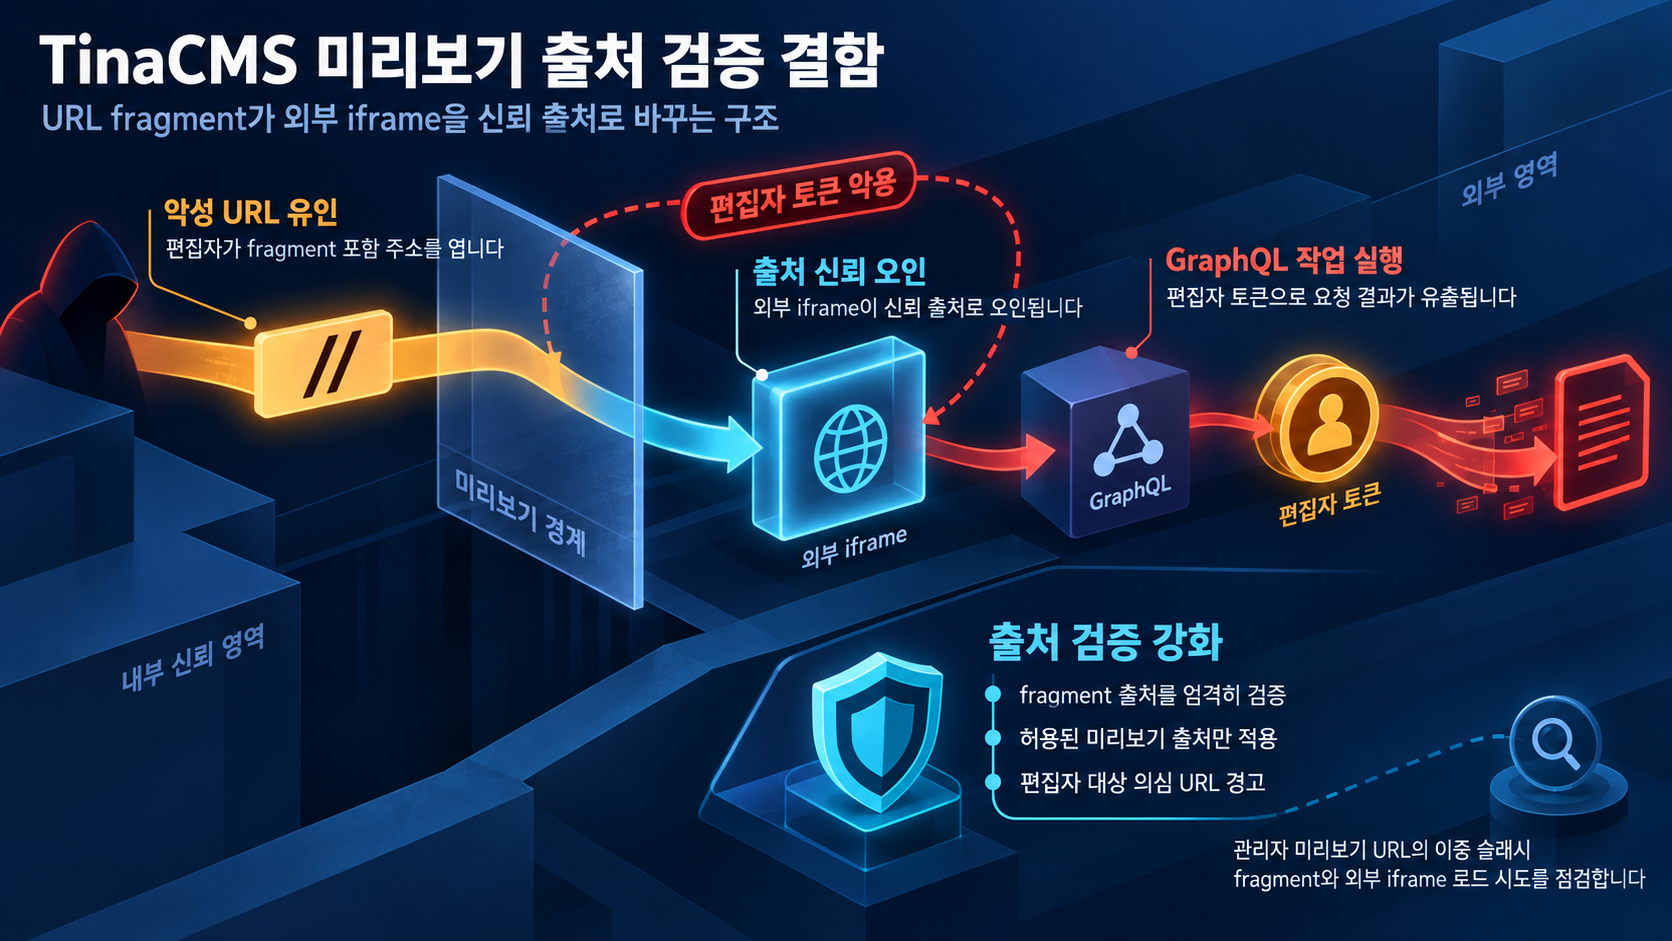
관리자 미리보기 라우트 /~/*는 hash-router splat, 즉 URL fragment의 경로 조각을 iframe URL로 변환합니다. fragment에 이중 슬래시가 들어가면(#/~//attacker.example/p) 프로토콜 상대 URL //attacker.example/p로 해석되어 관리자 화면이 외부 사이트를 미리보기 iframe으로 로드합니다.
문제의 핵심은 같은 검증되지 않은 문자열이 관리자-미리보기 사이 postMessage 채널의 expectedOrigin, 즉 유일한 신뢰 기준점으로 파생된다는 점입니다. URL이 자기 자신이 신뢰받을 출처를 스스로 지정하는 구조가 되면서, 공격자 프레임이 신뢰 상대로 취급되고 GraphQL 작업을 제출하면 관리자가 로그인한 편집자의 토큰으로 실행하고 그 결과를 공격자 출처로 되돌려 보냅니다. 공식 보안 자문이 설명하는 공격 경로입니다.
영향 범위
- tinacms 3.14.0 미만
- @tinacms/app 2.5.14 미만
- 인증된 편집자가 관리자 /~/* 미리보기 라우트에 접근하는 환경
영향은 다음과 같습니다. 공격자 제어 iframe이 관리자 미리보기로 로드되어 피싱성 위장 화면이 노출될 수 있고, 로그인 편집자의 토큰 권한으로 임의 GraphQL 작업이 실행되어 그 결과가 공격자 출처로 전송됩니다. 결과적으로 콘텐츠 조회·변경 권한이 편집자 세션 수준에서 악용되어 콘텐츠 무결성과 기밀성이 침해될 수 있습니다.
기술적 분석
공격 성립 조건은 로그인 상태의 편집자가 공격자가 준비한 fragment를 포함한 관리자 미리보기 URL로 유인되는 것입니다. 그 뒤에는 다음이 이어집니다.
- 이중 슬래시 fragment가 프로토콜 상대 URL이 되어 외부 사이트가 iframe으로 로드
- 같은 문자열이 expectedOrigin으로 파생되어 공격자 프레임이 신뢰 대상으로 인식
- 신뢰된 프레임이 GraphQL 작업을 제출하면 관리자가 편집자 토큰으로 실행하고 결과를 공격자 출처로 전송
공개 PoC·익스플로잇 분석
GitHub Advisory Database 자문에서 확인되는 공개된 안전한 로컬 재현은 비파괴적인 방식입니다. 두 loopback 출처가 사이트와 공격자를 대신하고, 트래픽이 기기를 벗어나지 않으며 콘텐츠 API에도 접근하지 않습니다. 이 자문에 따르면 피해자 페이지는 저장소의 preview-origin.ts를 바이트 단위로 그대로 사용하고, 인용된 파일에서 PreviewInner/Preview를 줄 단위로 재현하며, cms.api.tina.request는 실제 백엔드에 닿지 않도록 마커만 반환하는 스텁으로 처리됩니다.
이 재현은 취약 구조 자체를 명확히 입증합니다. 성립 전제(편집자 유인)와 입증 범위(로컬 재현)를 구분해 보면, 취약 구조가 명확하고 재현이 공개되어 있으므로 편집자를 겨냥한 사회공학적 유인이 결합되면 실제 악용 가능성이 있다고 보는 것이 방어자 관점에서 합리적입니다.
대응 방안
우선순위가 높은 즉시 조치입니다.
- tinacms 3.14.0 이상, @tinacms/app 2.5.14 이상으로 업그레이드
수정 버전에서는 관리자-미리보기 postMessage 채널의 신뢰 출처가 미리보기 URL에서 파생된 값이 아니라 관리자 자신의 출처로 고정되어, URL이 자신이 신뢰받을 출처를 지명할 수 없게 변경되었습니다(릴리스 노트).
다음은 확인되지 않아 한계로 남겨야 할 부분입니다. 실제 악용 사례 유무는 조사 시점까지 확인되지 않았으며, 공격 성립에 필요한 정확한 유인 시나리오의 통계적 현실성은 증거에 없습니다. 수정 커밋 상세와 세부 코드 변화는 제공된 요약 수준으로만 확인됩니다.
참고자료
- CVE-2026-108261: TinaCMS admin preview iframe loads an attacker-controlled origin from the URL fragment
- TinaCMS admin preview iframe loads an attacker-controlled origin from the URL fragment (GHSA-x34j-47hf-4xg7)
- Release @tinacms/app@2.5.14
- CVE-2026-108261 · TinaCMS admin preview iframe loads an attacker-controlled origin from the URL fragment (GHSA-x34j-47hf-4xg7)
함께 읽으면 좋은 글
- 주간 보안 동향 요약: 인증 경계 붕괴와 레거시 악용이 패치 우선순위를 바꿨다
- CVE-2026-65660: Microsoft SharePoint 코드 인젝션, CISA KEV 등재와 인증 사용자 권한 점검
- 중국 연계 해킹의 SOHO 장비 악용이 드러낸 핵심 인프라 노출 점검 과제
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!