개요
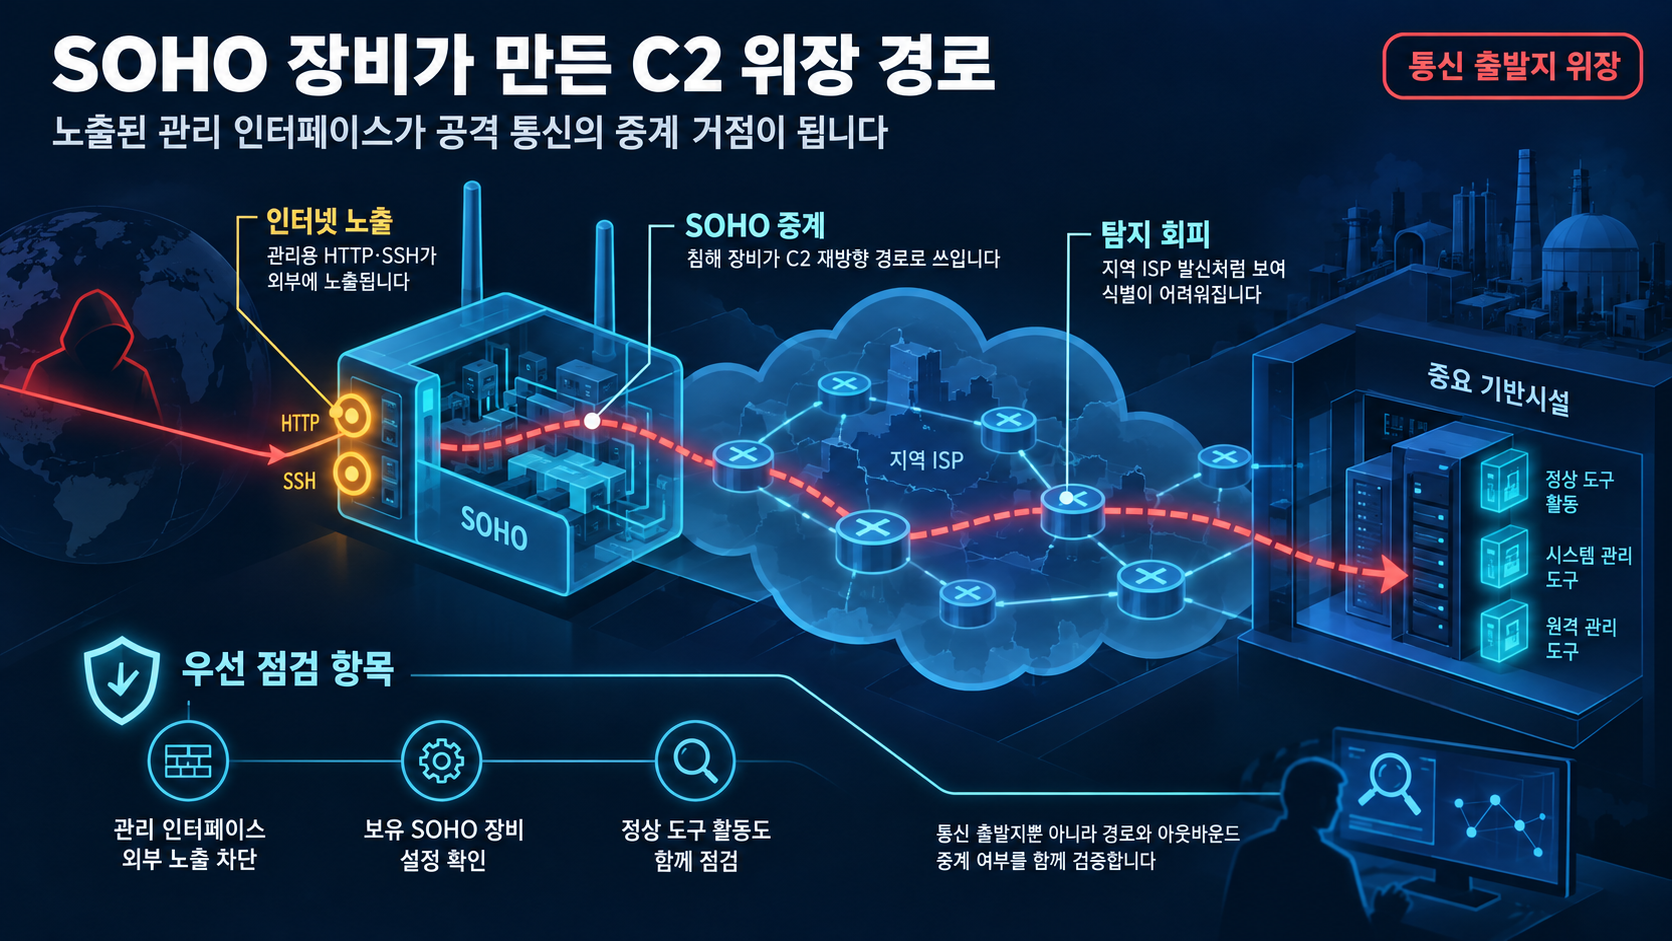
미국 핵심 인프라를 겨냥한 중국 연계 해킹 그룹의 활동이 다국 기관의 공동 자문과 Microsoft 위협 인텔리전스로 확인되었다. 핵심은 침투 후 전용 악성코드 대신 시스템에 이미 존재하는 정상 도구를 활용하는 living-off-the-land 방식과, 침해된 SOHO(소규모 사무실·가정용) 네트워크 장비를 명령·제어(C2) 통신의 중간 거점으로 악용하는 수법이다.
CISA·NSA·FBI 등 다국 기관의 공동 자문과 Microsoft의 Volt Typhoon 분석 보고서는 이 활동이 미국 핵심 인프라 부문을 주요 표적으로 삼았다고 밝혔다. 침해된 SOHO 장비가 중간 인프라나 redirector로 악용될 수 있다는 점 자체가, 개인과 중소기업이 보유한 소형 네트워크 장비가 공격의 우회 경로가 될 수 있음을 보여주는 사례다.
배경·현황
해당 행위자의 핵심 기법은 두 가지다. 첫째는 living-off-the-land 방식으로, 침입 후 전용 악성코드 대신 대상 시스템에 이미 설치된 정상 도구와 기능을 활용해 탐지를 회피하는 것이다. 둘째는 통신 경로 위장이다. 침해된 SOHO 라우터 같은 네트워크 경계 장비를 중간 인프라로 삼아, C2 트래픽이 피해 조직 인근의 인터넷 서비스 제공사업자(ISP)에서 발생하는 것처럼 보이게 만든다. CISA 공동 자문은 공격자가 이 방식으로 활동을 은폐했다고 확인했다.
Microsoft는 ASUS, Cisco, D-Link, NETGEAR, Zyxel 등 제조사의 다수 장비에서 관리용 HTTP 또는 SSH 인터페이스를 인터넷에 노출할 수 있는 설정이 허용된다고 확인했다. 이 설정은 장비의 공격 표면을 넓히는 요인이며, CISA 공동 자문과 Microsoft는 모두 관리 인터페이스를 인터넷에 노출하지 않도록 해야 한다고 권고하고 있다. Microsoft는 관리 인터페이스를 인터넷에 노출하지 않는 것이 공격 표면을 축소하는 데 도움이 된다고 명시했다.
다만, 본 분석에 포함된 근거는 공동 자문과 Microsoft 보고서로 한정된다. 미국 당국의 해킹 인프라 무력화 작전의 시점·범위·결과에 대한 직접적 세부 사항은 근거에 포함되어 있지 않아, 해당 작전에 대해서는 확정적으로 서술하지 않는다.
주요 사례·변화
Volt Typhoon으로 지목된 활동에서 확인된 구체적 패턴은 다음과 같다.
- C2 트래픽을 침해된 SOHO 네트워크 경계 장비를 통해 대역(프록시) 전송한다.
- C2 트래픽의 상당 부분이 피해자 지역 ISP에서 발생하는 것처럼 보이도록 위장해 활동을 은폐한다.
- 침입 후 정상 시스템 도구를 이용해 표적 시스템에서 활동한다.
- 관리 인터페이스가 인터넷에 노출된 SOHO 장비를 중간 재방향(redirector)으로 재활용한다.
CISA 공동 자문은 이 수법으로 인해 C2 트래픽의 출발지가 피해자 지역에 있는 것처럼 보이게 되어 공격자의 활동이 은폐된다고 기술한다. 즉, 통신의 출발지가 제3지대의 일상적 네트워크 장비처럼 위장된다는 것이 이 구조의 핵심이다.
산업·기술 영향
이 사례가 주는 영향은 표적 조직과 장비 소유주 양쪽에서 나타난다.
표적 조직 측면에서, C2 트래픽이 지역 ISP에서 발생하는 것처럼 위장되므로 통신 출발지에 기반한 단순 검증만으로는 이 활동을 식별하기 어렵다. 침입 후 정상 도구를 활용한 활동은 전용 악성코드 도입을 전제로 한 탐지 방식의 실효성을 떨어뜨릴 수 있다.
장비 소유주 측면에서, 자신의 SOHO 라우터가 타인에 대한 공격의 우회 경로로 재활용되고 있는지 인식하지 못할 수 있다. CISA 공동 자문은 SOHO 장비 소유주가 네트워크 관리 인터페이스가 인터넷에 노출되지 않도록 확인해야 한다고 권고하며, Microsoft 역시 관리 인터페이스의 인터넷 노출을 차단할 것을 공격 표면 축소 차원에서 명시하고 있다.
기술적 의미로는, '정상 도구 + 일상적 네트워크 경로'라는 조합이 탐지 난도를 높인다는 점이 확인되었다. 전용 악성코드 도입 시점을 탐지하는 기존 접근만으로는 이 수법을 포착하기 어렵다.
전망·시사점
이 사례가 국내 환경에 주는 시사점은, 확인된 사실의 적용 범위를 넘지 않는 선에서 조건부로 도출할 수 있다.
우선 점검 과제는 보유 중인 모든 네트워크 경계 장비에 대해 관리용 인터페이스(HTTP, SSH 등)가 인터넷에 노출되어 있는지를 확인하는 것이다. CISA 공동 자문과 Microsoft 모두 관리 인터페이스를 공용 인터넷에 노출하지 말라고 권고하고 있으며, 이는 장비가 redirector로 재활용되는 위험을 줄이기 위한 조치다.
탐지 방향과 관련해서는, 본 근거에는 구체적인 탐지 시그니처나 지표 값(IOC)이 포함되어 있지 않다. 통신 경로·시간대 분석이나 아웃바운드 중계 트래픽 점검과 같은 세부 탐지 규칙은 추가 자료가 필요하다. 다만 C2 트래픽이 피해자 지역 ISP에서 발생하는 것처럼 위장된다는 점이 확인된 만큼, 통신 출발지와 경로에 대한 검증은 이 수법의 특성상 관련성이 있다.
한계로, 본 분석의 근거는 미국 공동 자문과 Microsoft 보고서로 한정되며, 국내(한국) 환경에 대한 직접적 영향 평가나 국내 기관의 권고는 확인되지 않았다. 피해 장비 수, 침해 기간, 실제 표적 조직 목록 등 정량적 세부도 근거에 포함되지 않았다. 국내 환경에 적용하는 경우, 본문의 대응 권고는 일반적 조건부 판단으로 이해하고 국내 기관의 별도 확인이 필요한 영역으로 보고해야 한다.
참고자료
- People's Republic of China State-Sponsored Cyber Actor Living off the Land to Evade Detection (AA23-144A)
- Volt Typhoon targets US critical infrastructure with living-off-the-land techniques
함께 읽으면 좋은 글
- CVE-2026-76504: Cisco Catalyst SD-WAN Manager API 인증 우회와 관리면 점검
- Citrix NetScaler ADC·Gateway 인증 없는 명령 실행 및 메모리 오버플로 취약점: CVE-2026-88771·CVE-2026-88772
- Zammad CVE-2026-102489·CVE-2026-102490: DEB/RPM 패키지 구버전의 로컬 권한 상승과 세션 하이재킹 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!