개요
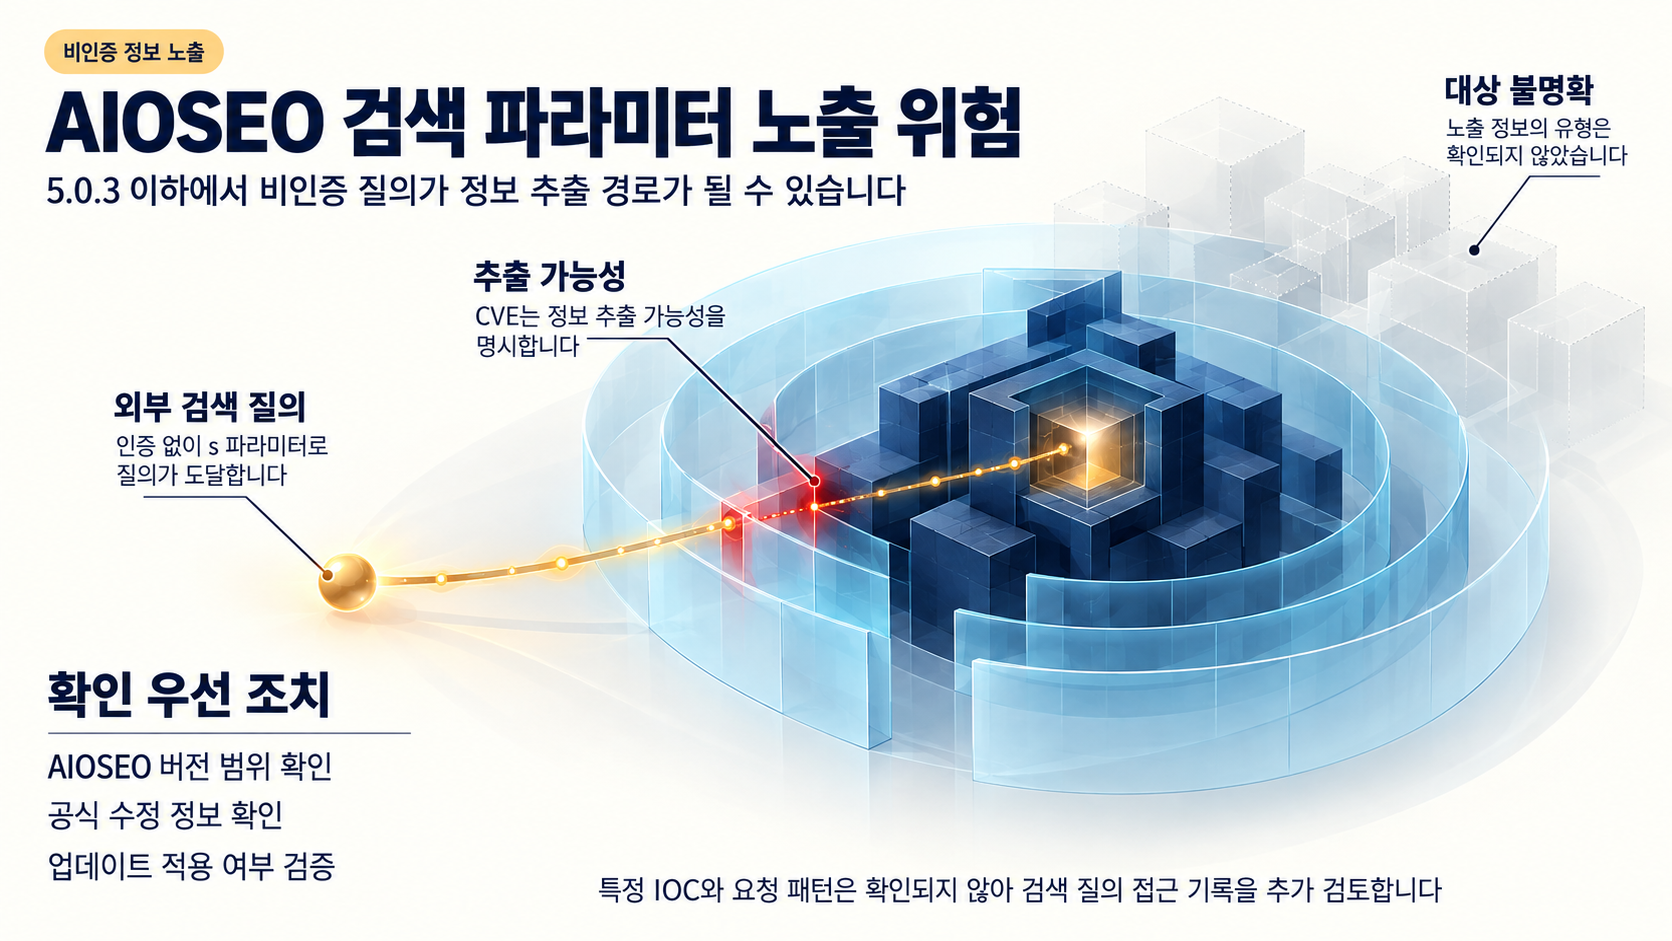
WordPress용 All in One SEO(AIOSEO) 플러그인에 대해 인증 없이 민감정보가 노출될 수 있다는 CVE 기록(CVE-2026-109367)이 확인되었습니다. 기록이 지목하는 노출 경로는 검색 쿼리 파라미터인 's'이고, 공식 CVE 설명이 명시한 버전 상한은 5.0.3입니다. CVE 기록은 비인증 공격자가 이 파라미터를 통해 정보를 추출할 수 있다고 서술하므로, 별도의 로그인 없이 외부에서 질의가 도달할 수 있다는 점이 핵심입니다. 다만 공급된 인용문이 중간에서 끊겨, 노출 대상의 세부 유형과 상세한 동작 메커니즘은 현재 근거로 확정할 수 없습니다.
- 영향 버전: 공식 CVE 설명 기준 5.0.3 이하 모든 버전.
- 접근 주체: CVE 기록은 비인증 공격자가 's' 파라미터로 정보를 추출할 수 있다고 서술합니다.
- 악용 정황: 공개 PoC, 실제 악용 사례, CISA KEV 등재 여부는 이번 조사 범위에서 확인되지 않았습니다.
- 플러그인 성격: 공급된 5.0.4 태그 readme에는 AIOSEO가 AI SEO 도구, 스키마, 메타 설명, XML 사이트맵, 랭킹 추적을 다루는 WordPress용 SEO 플러그인이라고 적혀 있습니다. CVE 기록의 제품 표기 인용문에도 Schema, Local SEO, Sitemap & SEO Insights 라는 기능 영역 표기가 등장하지만, 인용문 앞부분이 잘려 정확한 제품 명칭 전체는 확인되지 않습니다.
정리하면 이번 사안에서 현재 근거가 또렷하게 말해주는 것은 대상 제품, 버전 상한, 노출 경로로 지목된 파라미터, 그리고 인증이 요구되지 않는다는 네 가지입니다. 그 바깥의 내용, 즉 무엇이 얼마나 노출되는지와 코드 수준의 원인은 확인 영역으로 남아 있습니다.
영향 범위
- 버전 경계: CVE 설명이 명시한 영향 범위는 5.0.3 이하 전체입니다. 이번 자료에서 버전과 관련해 확인할 수 있는 기준도 이 상한입니다.
- 경로: 노출 경로로는 검색 쿼리 파라미터 's'가 특정되어 있습니다.
- 인증 요구 여부: CVE 기록은 비인증 공격자가 's' 파라미터로 정보를 추출할 수 있다고 명시합니다. 따라서 사이트의 검색 기능이 외부에 개방된 환경이라면 공격 전제 조건이 이미 충족될 가능성이 있습니다. 이는 확인된 서술에서 도출한 조건부 판단입니다.
- 이후 버전: 플러그인 저장소에는 5.0.4 태그의 readme.txt가 존재하므로 5.0.4 시점의 배포 이력은 확인됩니다. 다만 5.0.4가 이 취약점의 수정 버전인지, 수정 경계가 정확히 어디인지는 현재 증거로 확인되지 않았습니다.
확인되지 않은 범위도 분명히 해 둡니다. 설치·활성화 상태나 사이트 구성에 따라 실제 영향이 어떻게 달라지는지, 어떤 데이터 객체가 이 경로를 통해 드러나는지에 대한 근거는 공급된 자료에 없습니다. 따라서 영향 판단은 CVE가 명시한 버전 범위와 파라미터·비인증이라는 서술 안에서만 가능합니다.
기술적 분석
CVE 기록의 설명을 따르면 문제는 검색 쿼리를 처리하는 's' 파라미터에 있습니다. 비인증 공격자가 이 파라미터를 이용해 정보를 추출할 수 있다고 기술되어 있어, 인증 절차 없이 외부에서 질의가 도달할 수 있다는 점이 핵심으로 드러납니다. 공급된 인용문은 추출 대상을 설명하는 부분에서 끊겨 있어, 인용 가능한 범위 자체도 임의의 정보라는 표현의 일부로만 확인됩니다.
여기서 분석의 한계가 갈립니다. 첫째, 추출 대상이 데이터베이스의 콘텐츠인지 플러그인이나 사이트의 설정값인지 다른 객체인지 현재 증거로는 구분되지 않습니다. 둘째, 권한 검사 누락이나 쿼리 처리 방식 같은 코드 레벨의 원인도 확인되지 않았습니다. 셋째, 이 파라미터가 플러그인 내부에서 어떤 경로로 처리되는지를 설명한 공식 문서는 이번 자료에 없습니다. 이 글은 노출 경로와 접근 조건까지만 다루고, 노출 대상의 세부 유형과 원인은 확인이 필요한 항목으로 남깁니다.
탐지 역시 같은 상태입니다. 특정 탐지 시그니처나 IOC, 공격자의 정확한 요청 패턴은 현재 증거에서 확인되지 않았습니다.
악용 정황과 검증 상태도 마찬가집니다. CVE 기록은 비인증 추출 가능성을 명시하지만, 공개 PoC와 실제 악용 사례는 확인되지 않았고, CISA KEV 등재 여부도 확인되지 않았으며, 독립적인 제3자 분석 기관의 교차 검증 자료도 이번 조사 범위에서 발견되지 않았습니다. 비인증 접근이 가능하다는 점에서 악용 장벽은 낮다고 볼 수 있으나, 실제 공격이 관찰되었는지는 뒷받침하는 근거가 없어 단정할 수 없습니다.
그래서 이 취약점은 확인된 사실과 확인되지 않은 사실의 경계가 뚜렷한 사안입니다. 확인된 것은 CVE가 지목한 취약 파라미터, 비인증 추출 가능성, 5.0.3 이하라는 버전 범위, 그리고 5.0.4 태그의 존재입니다. 확인되지 않은 것은 노출 데이터의 유형, 상세 메커니즘과 코드 수준 원인, 정확한 수정 버전, PoC와 실제 악용 정황, 제3자의 교차 검증입니다. 해석은 확인된 항목까지만 미치고, 나머지 부분은 추가 확인이 필요한 항목으로 관리해야 합니다.
대응 방안
이 사안의 항목들은 공급된 근거로 확인되는 범위와, 판단에 앞서 추가 확인이 필요한 범위로 나뉩니다. 아래 구분은 근거의 유무를 기준으로 한 정리입니다.
근거로 확인되는 사항
- 영향 버전 범위: 공급된 CVE 기록이 명시한 영향 버전 범위는 All in One SEO(AIOSEO) 5.0.3 이하입니다. 기록은 이 범위에서 's' 파라미터를 통한 비인증 민감정보 노출 가능성이 있다고 서술합니다.
추가 확인이 필요한 항목
- 수정 버전과 패치 경로: 5.0.4 태그가 플러그인 저장소에 존재한다는 사실은 확인되지만, 이를 이 취약점의 수정 버전으로 단정할 근거는 없습니다. 정식 패치 노트나 KB/CU 같은 변경 식별자도 공급된 자료에 없습니다. 업데이트 대상 버전을 특정하려면 수정 경계에 대한 추가 확인이 선행돼야 합니다.
- 탐지: 특정 탐지 시그니처, IOC, 공격자의 요청 패턴은 공급된 근거에서 확인되지 않았습니다.
- 우선순위: 실제 공격이 관찰되었다는 근거도, 공개 PoC의 존재도, CISA KEV 등재 여부도 확인되지 않았기 때문에, 대응 순서나 긴급도를 단정할 근거는 이번 자료에 없습니다. 우선순위를 판단하려면 노출 대상 데이터의 유형과 정확한 수정 버전 정보에 대한 확인이 선행돼야 합니다.
정리하면 현재 근거가 뒷받침하는 기준은 CVE 기록에 적힌 영향 버전 범위, 즉 5.0.3 이하라는 상한이며, 수정 버전·탐지·우선순위는 확인이 필요한 상태로 남아 있습니다.
참고자료
- CVE-2026-109367 - All in One SEO <= 5.0.3 - Unauthenticated Sensitive Information Disclosure in 's' Search Query Parameter
- All in One SEO readme.txt (tag 5.0.4)
함께 읽으면 좋은 글
- CVE-2026-119048: JeeSite AI CMS 채팅 모듈 IDOR로 타 사용자 대화 열람 점검
- MCP TypeScript SDK CVE-2026-104850: OAuth 자격증명의 권한 서버 바인딩을 점검해야 하는 이유
- CVE-2026-109997: Ninja Forms 3.15.5 이하, 'extra' 파라미터와 메타데이터 키 정규화가 지목된 인증 없는 저장형 XSS
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!