.NET Aspire Dashboard의 인증 쿠키가 연결된 서비스에 노출될 수 있다는 공지가 나왔습니다. 이 쿠키를 넘겨받은 공격자 제어 컨테이너가 인증된 세션을 재생하면, 최종적으로 호스트 개발자 권한으로 코드가 실행될 수 있습니다. 아래에서는 제공된 근거로 확인되는 사실과 아직 확인되지 않은 경계를 나눠, 개발 환경에서 무엇을 먼저 살펴야 하는지 정리합니다.
개요
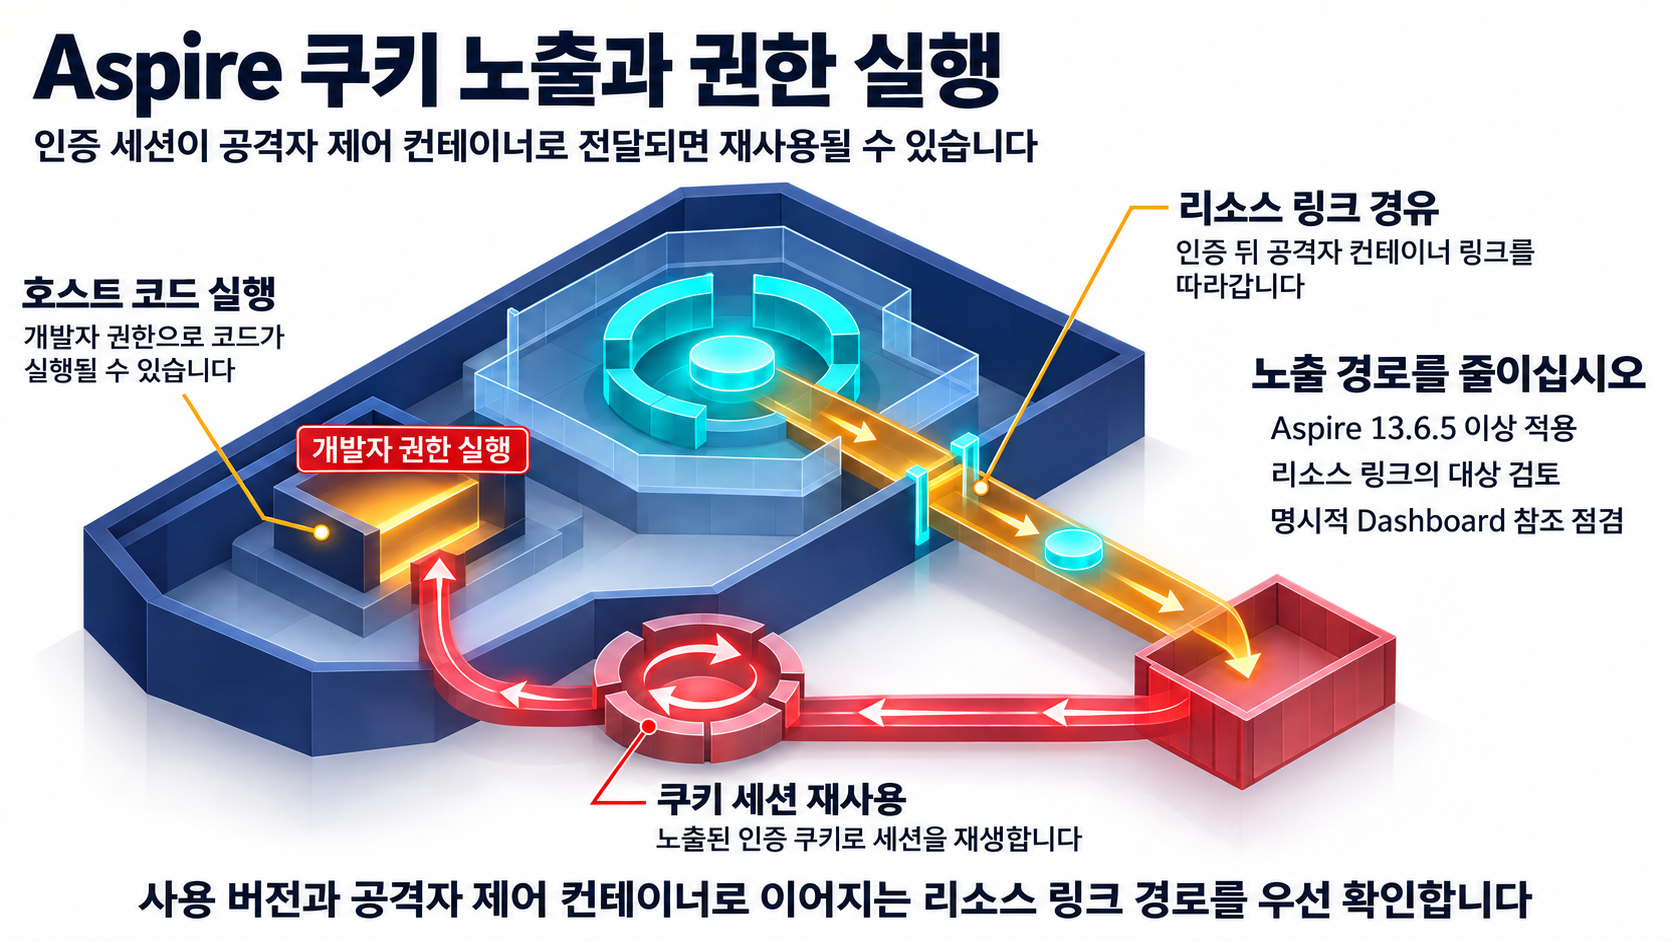
CVE-2026-120006은 .NET Aspire에서 전송 데이터에 민감 정보가 삽입되는 문제로, 인증을 가진 공격자가 로컬에서 권한을 상승시킬 수 있다고 CVE 레코드는 적습니다. GHSA 권고문은 조건을 더 구체적으로 적시합니다. Aspire Dashboard의 인증 쿠키가 연결된 서비스에 노출되면, 공격자 제어 컨테이너가 그 쿠키로 인증된 세션을 재생(replay)해 호스트 개발자 권한으로 코드를 실행할 수 있다는 것입니다(Microsoft Security Advisory CVE-2026-120006 - Aspire Elevation of Privilege Vulnerability).
CVE 레코드가 인증된 공격자와 로컬 권한 상승을 전제로 삼는 문제이고, 보고된 시나리오도 개발자가 Aspire AppHost를 시작하고 Dashboard에 인증한 뒤 공격자가 제어하는 컨테이너로 라우팅되는 리소스 링크를 따라가는 흐름을 다룹니다(Microsoft Security Advisory CVE-2026-120006). 두 자료를 겹쳐 보면 이 취약점은 개발자 세션과 개발 워크플로 내부의 신뢰 경계를 다루는 문제라고 볼 수 있습니다.
영향 범위
- 버전:
13.6.4까지 출시된 모든 Aspire 버전이 영향을 받습니다. 제공된 근거에서 확인된 수정 릴리스는13.6.5입니다. - 경로: Dashboard 인증, 그리고 공격자 제어 컨테이너로 이어지는 리소스 링크 방문이라는 조건이 보고된 시나리오에 함께 포함됩니다.
- 터널 구성: Aspire 컨테이너 터널을 쓰는 환경은 수정 릴리스에서 자동 Dashboard 터널링의 노출 범위가 바뀌므로, 구성을 따로 확인해야 합니다.
우선순위는 조건부로 판단할 문제입니다. 이 경로는 개발자가 스스로 Dashboard 인증을 마친 상태에서, 공격자 제어 컨테이너로 라우팅되는 리소스 링크를 따른다는 조건 위에 성립합니다. 영향 버전을 쓰는 환경이라면 그 조건이 자기 환경에서 성립할 여지가 있는지까지 함께 따져 업데이트 순서를 정하는 편이 합리적입니다. 이는 보고된 시나리오를 바탕으로 한 조건부 운영 판단이며, 제공된 근거에 실제 악용 사례가 확인되어 있는 것은 아닙니다.
기술적 분석
노출 지점은 Dashboard와 연결된 서비스 사이입니다. GHSA 권고문은 Aspire Dashboard의 인증 쿠키가 연결된 서비스에 노출될 수 있고, 그 쿠키를 확보한 공격자 제어 컨테이너가 인증된 세션을 재생해 호스트 개발자 권한으로 코드를 실행할 수 있다고 설명합니다(Microsoft Security Advisory CVE-2026-120006 - Aspire Elevation of Privilege Vulnerability).
거기까지 이르는 정황은 보고된 시나리오로 그려집니다. 개발자가 Aspire AppHost를 시작해 Dashboard에 인증한 뒤, 공격자가 제어하는 컨테이너로 라우팅되는 리소스 링크를 따라가는 경우입니다(Microsoft Security Advisory CVE-2026-120006). 쿠키는 인증된 세션을 입증하는 값이므로, 공격자 제어 컨테이너가 이를 받아 세션을 재사용하면 개발자 권한의 코드 실행이라는 결과가 나옵니다.
다만 쿠키가 어떤 구현 경로를 통해 연결된 서비스까지 도달하는지는 제공된 근거에 없어, 이 구간은 확정하지 않습니다.
수정 릴리스가 바꾼 동작
13.6.5의 접근은 자동 노출면을 줄이는 방향입니다. Aspire 컨테이너 터널이 켜진 상태에서 자동 Dashboard 터널링은 OTLP gRPC 및 HTTP 엔드포인트만 노출하도록 제한됐습니다. 다른 Dashboard 엔드포인트에 대한 명시적 참조는 계속 지원되고, 일반 호스트 리소스 의존성의 터널링은 그대로입니다(Release Aspire 13.6.5). 관련 커밋에는 원격 측정이 Dashboard 프런트엔드를 암시적으로 노출해서는 안 된다는 취지의 코멘트가 남아 있습니다(Limit automatic dashboard tunnelling to OTLP endpoints).
이 동작 변경은 운영적으로 의미가 있습니다. 자동 터널링에 기대던 구성은 수정 릴리스에서 Dashboard 프런트엔드의 자동 노출을 잃습니다. 반면 다른 Dashboard 엔드포인트를 명시적으로 참조하던 구성은 업데이트 후에도 그대로 남습니다. 자동 노출이 줄었다고 남아 있는 명시적 의존성까지 함께 안전해지지는 않으므로, 해당 참조는 별개로 검토해야 합니다.
확인되지 않은 부분
- 공격자가 컨테이너를 제어하게 되는 경위는 제공된 근거에서 확인되지 않아, 메커니즘을 세부 구현 수준까지 확정할 수 없습니다.
- 제공된 근거만으로는 독립 연구에 의한 검증이나 실제 악용 여부를 확정할 수 없고, 공개된 개념 증명(PoC)의 존재도 확인되지 않았습니다. 확인되지 않는다는 사실이 악용이 없음을 뜻하지는 않습니다.
- 이 취약점에 특화된 로그 이벤트나 침해 지표는 근거 자료에 제시되어 있지 않습니다. 확정된 탐지 규칙을 권고할 수 없으므로, 현재로선 검증이 사용 버전과 리소스 링크 경유 경로에 초점을 둘 수밖에 없습니다.
대응 방안
지금 확인할 것
- AppHost 프로젝트가 참조하는 Aspire 패키지가 실제로 해석되는 버전,
Aspire.AppHost.Sdk를 통한 암시적 가져오기 여부, 중앙 버전 고정 설정을 함께 점검합니다. 표기 버전만 보고 안전을 판단하지 않도록, 의존성 복원 후 실제로 풀리는 버전을 봅니다. - 업데이트 전까지는 공격자가 제어할 수 있는 컨테이너로 연결되는 리소스 링크를 따라가지 않도록 개발자 주의를 환기합니다. 보고된 시나리오에서 이 방문은 공격 성립 조건과 겹치는 지점입니다.
근본 조치
- AppHost 프로젝트의
Aspire.Hosting.AppHost패키지 참조를13.6.5이상으로 올립니다. 패키지를Aspire.AppHost.Sdk를 통해 암시적으로 가져오는 경우, 해당 SDK 참조도13.6.5이상으로 올립니다(Microsoft Security Advisory CVE-2026-120006). - 명시적 패키지 참조나 중앙 버전 고정을 사용하는 경우,
Aspire.Hosting이13.6.5이상으로 해석되는지도 확인합니다. - 업데이트 후에는 의존성을 복원하고 다시 빌드한 뒤 AppHost를 재시작해야 구동 버전이 실제로 바뀝니다.
- 컨테이너 터널을 쓰는 환경은 자동 노출 범위가 줄었다는 사실에 만족하지 말고, 다른 Dashboard 엔드포인트를 향한 명시적 참조가 남아 있는지 점검합니다. 남은 참조는 위 근본 조치와 별도로 판단해야 합니다.
참고자료
- Microsoft Security Advisory CVE-2026-120006 - Aspire Elevation of Privilege Vulnerability
- Microsoft Security Advisory CVE-2026-120006 - Aspire Elevation of Privilege Vulnerability
- Microsoft Security Advisory CVE-2026-120006 - Aspire Elevation of Privilege Vulnerability
- Release Aspire 13.6.5
- Limit automatic dashboard tunnelling to OTLP endpoints
- CVE-2026-120006: Aspire Elevation of Privilege Vulnerability
함께 읽으면 좋은 글
- CVE-2026-120012: SAP Cloud SDK for AI 인증 정보 오류 메시지 노출 점검
- CVE-2026-112136: Mendix Studio Pro MCP Server 원격 노출 취약점 점검
- CVE-2026-125386: langchain4j-aideepin 메시지 참조 조회에 남은 소유권 검증 공백
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!