CVE-2026-20349는 Cisco Secure Firewall ASA·FTD Software의 Remote Access SSL VPN 서비스에서 인증이 필요 없는 원격 공격자가 장비를 재시작(reload)시켜 서비스 불가(DoS)를 유발할 수 있는 취약점이다. Cisco PSIRT는 2026년 8월 이 취약점의 활성 악용을 인지한 것으로 공식 확인했다. 아래는 공급된 CVE·NVD 기록을 바탕으로 영향 범위, 기술적 특성, 대응 순서를 정리한 것이다.
개요
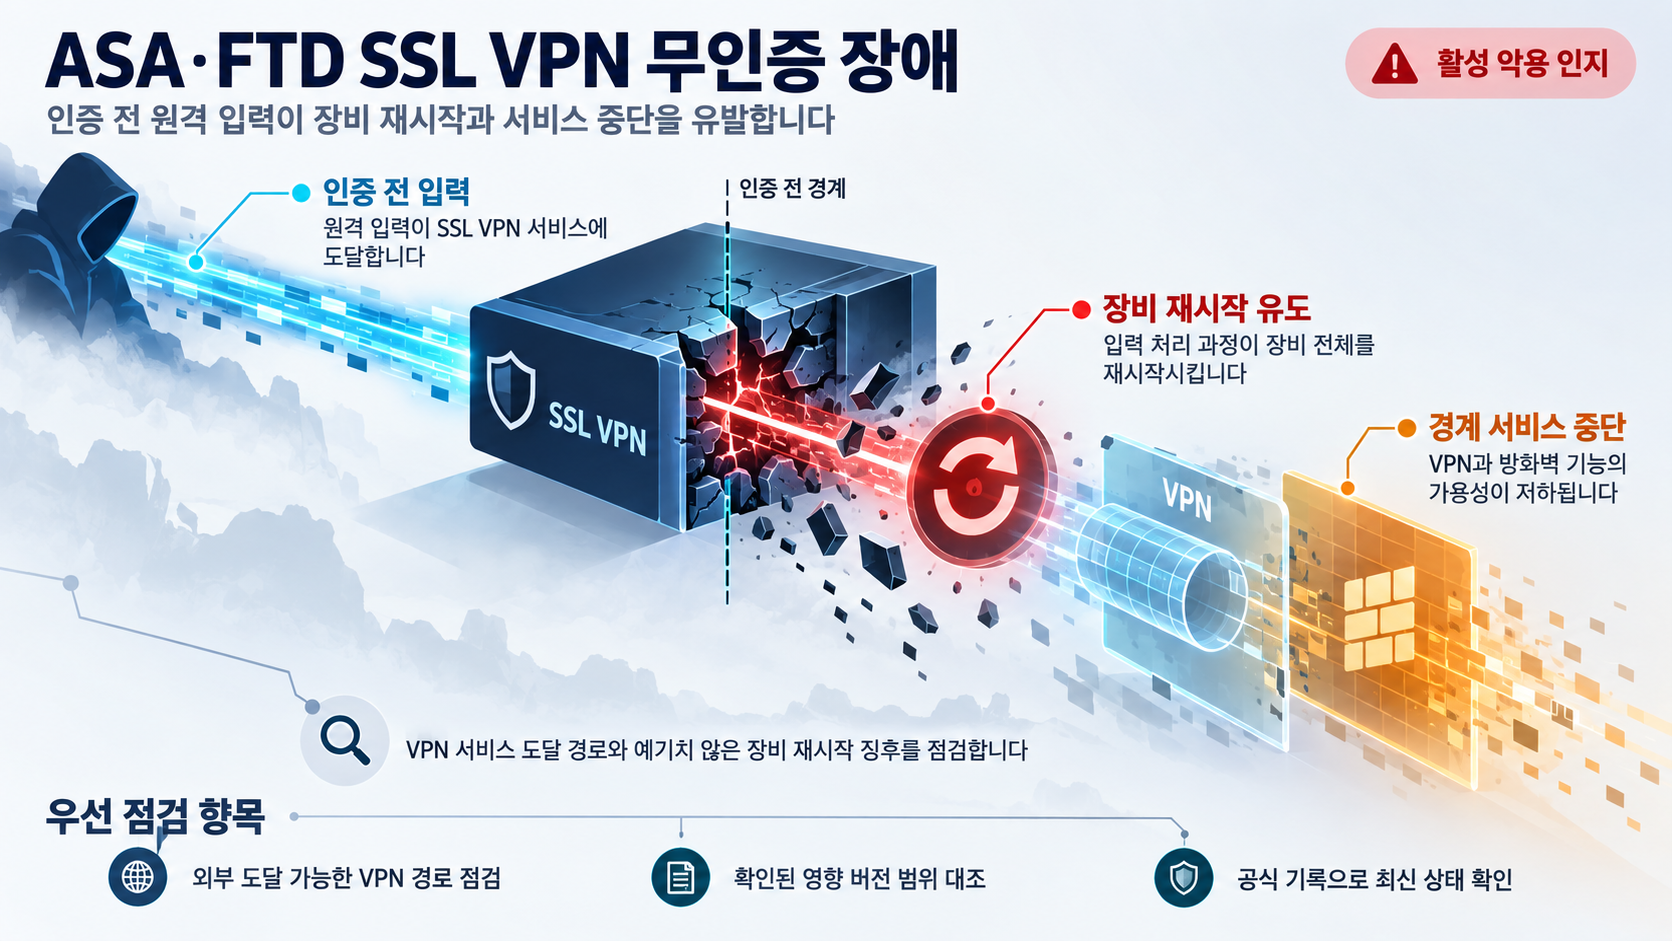
이 취약점은 Cisco Secure Firewall Adaptive Security Appliance(ASA) Software와 Cisco Secure Firewall Threat Defense(FTD) Software의 Remote Access SSL VPN 서비스에 영향을 준다. 공격자는 인증 없이 원격에서 장비를 reload시키면 되고, 그 결과로 장비가 재시작되어 DoS 상태에 이른다.
Cisco PSIRT는 2026년 8월 이 취약점에 대한 활성 악용(active exploitation)을 인지한 것으로 공식 확인했으며, 해당 취약점을 수정(fixed)한 소프트웨어 릴리스로 업그레이드하는 것을 강력히 권장한다. 공급된 증거는 CVE 공식 기록과 NVD 데이터에 기반하며, 이 범위 밖의 세부사항은 아래에서 한계로 표시한다.
영향 범위
- 영향 제품: Cisco Secure Firewall ASA Software와 FTD Software의 Remote Access SSL VPN 서비스.
- 공격 조건: 인증이 필요 없는(unauthenticated) 원격 공격.
- 효과: 장비 재시작(reload)을 통한 DoS.
- 영향 버전(일부): NVD의 CPE 목록에는 Cisco ASA Software의 영향 버전으로 9.16.1이 제시된다. 공급된 증거는 이 일부 버전만 포함하고 있어, 전체 영향 버전 범위와 수정(fixed) 릴리스는 아직 확인되지 않는다.
영역이 넓어지는 지점은 이 서비스가 네트워크(특히 인터넷)에 노출된 경계 장비에 쓰일 때이다. 이 조건이 성립하면 접근 가능한 클라이언트가 무인증 원격으로 공격을 시도할 수 있고, VPN 접속과 방화벽 보호가 중단되는 가용성 위험이 따라온다. 이 해석은 노출되어 있고 접근 가능한 클라이언트가 존재한다는 전제에 의존하며, 공급된 증거만으로 노출 범위 전체를 확정하지는 않는다.
기술적 분석
이 취약점의 핵심은 Remote Access SSL VPN 서비스가 인증되지 않은 원격 입력을 처리하는 과정에서 장비 전체를 reload시키도록 만들 수 있다는 점이다. 공격이 성립하면 장비가 재시작되고, VPN 접속과 방화벽 기능 등 perimeter 장비가 제공하는 서비스의 가용성이 직접적으로 위협받는다.
운영상 의미로, 무인증·원격이라는 특성상 공격의 접근 장벽이 낮아진다. 다만 이 해석은 서비스에 도달할 수 있는 네트워크 위치가 전제이며, 공급된 증거만으로 실제 노출 범위나 악용 시나리오 전체를 확정할 수 없다.
악용 측면에서 Cisco PSIRT가 2026년 8월 활성 악용을 인지한 것으로 확인돼, 이론적 취약점이 아니라 실제 위협으로 평가할 이유가 있다. 다만 공급된 증거에는 다음 두 가지가 없어 추정하지 않고 한계로 남긴다.
- 공개 PoC·익스플로잇: 공개 PoC나 익스플로잇 코드에 대한 확인 내용이 없어, 존재 여부와 동작은 추정하지 않는다.
- KEV 등재 여부: KEV 등재에 대한 직접 확인이 없어 미확인 상태로 둔다. 최신 상태는 공식 기록에서 확인이 필요하다.
영향 버전도 일부만 확인된다. NVD CPE에는 Cisco ASA Software의 9.16.1이 제시되지만, 공급된 증거에 포함된 일부이며 전체 버전 범위와 수정 릴리스까지 보장하지 않는다.
대응 방안
공급된 증거에 기반한 대응 우선순위는 다음과 같다.
- 최우선: 수정된 소프트웨어 릴리스로 업그레이드. Cisco는 해당 취약점을 fixed한 소프트웨어 릴리스로 업그레이드하는 것을 강력히 권장한다. 다만 공급된 증거에는 구체적인 fixed 버전명이 없어, 적용 버전을 Cisco의 공식 가이드(PSIRT·제품 보안 고지)에서 직접 확인해야 한다.
- 노출 장비의 가용성 위험 평가. Remote Access SSL VPN 서비스가 네트워크, 특히 인터넷에 노출된 장비라면 무인증 원격 DoS에 노출된 상태이므로 가용성 차원에서 우선 점검이 필요하다. 이 해석은 서비스가 노출되어 있고 접근 가능한 클라이언트가 있다는 전제에 의존한다.
- 영향 버전 대조. NVD CPE와 벤더 공식 기록에서 자사 장비의 소프트웨어 버전이 영향 범위에 해당하는지 대조한다. 공급된 증거에서는 9.16.1이 일부로 제시되므로 전체 버전 범위는 공식 기록으로 확인해야 한다.
- 최신 악용·등재 상태 확인. 활성 악용이 2026년 8월에 확인됐으므로, CVE·NVD 기록과 벤더 채널의 최신 상태를 확인한다. KEV 등재 여부와 공개 PoC 유무는 공급된 증거에서 확인되지 않아 이 역시 공식 기록에서 직접 확인이 필요하다.
참고자료
함께 읽으면 좋은 글
- CVE-2026-84941 대응: Omada Controller SAML 메타데이터 XXE와 로컬 파일 노출 점검
- CVE-2026-17176 대응: TP-Link Deco BE11000 TDDP 명령 주입과 인접망 root 탈취 위험
- Surfshark 내부 테스트 서버 무단 접근 사고: 대응 중 외부 접속 단절과 코드 이력 자격증명 회전
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!