CISA가 Fortinet FortiSandbox(CVE-2026-25089)의 명령 주입 취약점에 대한 실제 악용을 확인하고 2026년 7월 16일 KEV 카탈로그에 등재했다. 대응의 시급성을 가르는 핵심 변수는 관리 인터페이스(WEB UI)가 내부망을 넘어 도달 가능한지 여부다.
개요
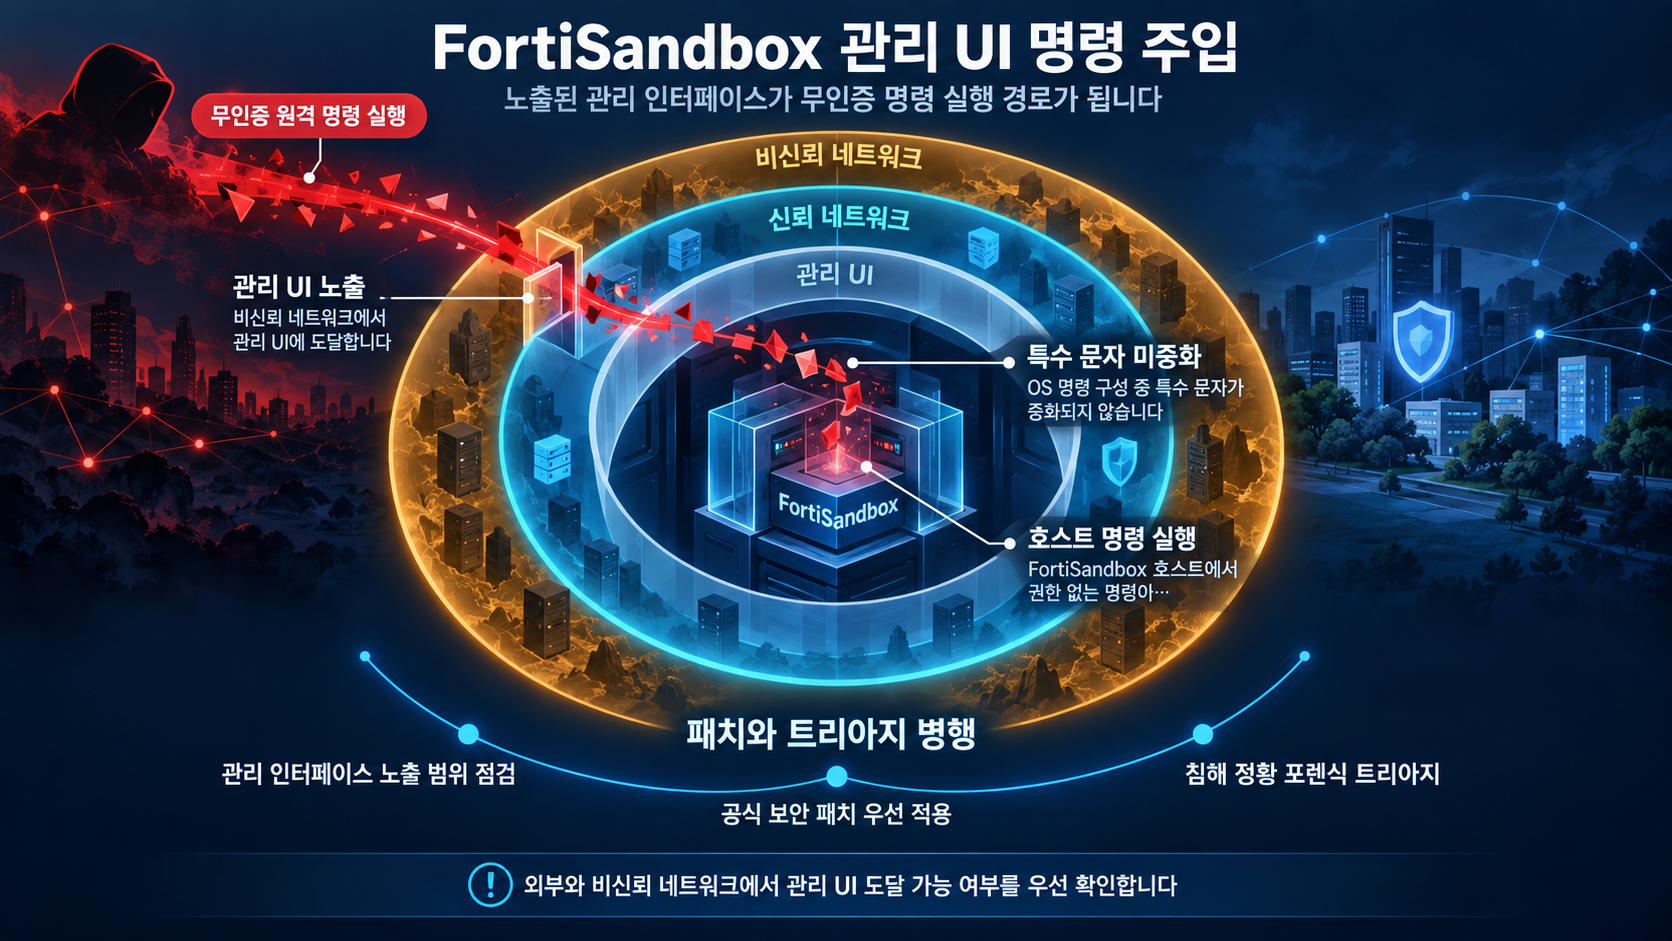
Fortinet PSIRT는 이 취약점을 FortiSandbox, FortiSandbox Cloud, FortiSandbox PaaS의 WEB UI가 OS 명령을 구성할 때 특수 문자를 충분히 중화하지 못하는 OS 명령 주입(CWE-78)으로 공식 확인했다. FortiGuard Labs 공지(FG-IR-26-141)에 따르면 인증되지 않은 공격자가 특별히 조작된 HTTP 요청만으로 권한 없는 명령을 실행할 수 있으며, 인증 과정이 전혀 필요 없다.
CISA KEV 카탈로그는 이 취약점을 실제 악용이 확인된 상태로 등재했다. 따라서 CISA BOD 26-04 지시사항에 따른 리스크 기반 패치 우선순위 적용과 Forensics Triage Requirements에 따른 침해 정황 검증이 요구된다.
영향 범위
벤더 공지로 확인된 영향 버전과 대응 방법은 다음과 같다.
| 라인 | 영향 범위 | 대응 |
|---|---|---|
| FortiSandbox 5.0 | 5.0.0부터 5.0.5 | 5.0.6 이상으로 업그레이드 |
| FortiSandbox 4.4 | 4.4.0부터 4.4.8 | 4.4.9 이상으로 업그레이드 |
| FortiSandbox 5.2 | 영향 없음 (Not affected) | 해당 없음 |
| FortiSandbox Cloud | 영향 확인 | 벤더 공지 참조 (구체적 버전 범위 미확인) |
| FortiSandbox PaaS | 영향 확인 | 벤더 공지 참조 (구체적 버전 범위 미확인) |
Cloud와 PaaS 라인의 정확한 영향 버전 범위와 업그레이드 대상 버전은 확인된 근거에 포함되지 않는다. 해당 라인에서의 대응 결정 전 FG-IR-26-141 전체 버전표 대조가 필요하다.
기술적 분석
취약점의 근본 원인은 WEB UI가 OS 명령을 구성하는 과정에서 특수 문자를 충분히 중화하지 않는 데 있다. 공격 표면이 관리 인터페이스 자체이므로, 이 UI가 외부나 비신뢰 네트워크에서 도달 가능하면 인증이 필요 없는 원격 명령 실행 경로가 열려 있는 것이며, 그 결과 FortiSandbox 호스트 중심으로 권한 없는 명령 실행 상태에 이를 수 있다.
위험의 정도는 관리 인터페이스의 노출 여부와 도달 가능한 네트워크 범위에서 결정된다. 인증 장벽이 없는 환경은 공격자의 진입 비용이 낮아, 패치 완료 전까지의 노출 구간을 실질적인 위험 기간으로 볼 수 있다.
KEV 등재의 의미는 실제 악용 확인에 그치지 않는다. CISA는 BOD 26-04에 부합하는 패치 우선순위 처리와 포렌식 트리아지를 함께 요구하므로, 패치와 침해 정황 검증이 병행되어야 한다.
동시에 이 분석에는 한계가 있다. 확인된 근거에는 공개 PoC, 실제 공격에 사용된 payload, 독립 기술 연구가 없어 조작된 HTTP 요청의 구체적 형태와 도달 경로를 기술적으로 특정할 수 없다. 공식 CVSS 점수도 근거에 포함되지 않아, 벤더 심각도와 독립 운영 우선순위의 정량 비교는 어렵다.
대응 방안
패치는 변경 관리와 재시작으로 시간이 걸릴 수 있으므로, 즉시 효과를 내는 노출 제한을 먼저 또는 동시에 실행해 악용 가능 기간을 줄이는 순서가 권장된다.
- WEB UI가 내부망 외(외부, DMZ, 비신뢰 네트워크)에서 도달 가능한지 즉시 점검하고, 가능하면 네트워크 접근을 제한(화이트리스트, 접근 제어, VPN/관리 구간 이관)해 노출을 차단한다.
- 운영 중인 FortiSandbox 라인·버전을 확인해 영향받는 온프레미스 인스턴스를 식별하고, 5.0 라인은 5.0.6 이상·4.4 라인은 4.4.9 이상 업그레이드를 우선 포함한다.
- Cloud·PaaS 사용자는 Fortinet 공지·지침에 따라 해당 서비스의 완성 버전 적용 상태를 확인한다.
- 실제 악용이 확인된 만큼 패치와 별개로 포렌식 트리아지를 병행해 침해 정황이 없는지 검증하고, 패치 전후 접근 로그와 시스템 이벤트를 보존한다.
상시 운영 차원에서는 관리 인터페이스에 대한 최소권한 접근 원칙 적용과 BOD 26-04에 부합하는 리스크 기반 보안 업데이트 절차를 운영 절차에 반영하는 것이 권장된다.
참고자료
- CVE-2026-25089 CISA KEV Timeline
- FG-IR-26-141: FortiSandbox OS Command Injection
- KEV Catalog Entry: CVE-2026-25089
함께 읽으면 좋은 글
- CVE-2026-58704: Google Pixel 셀룰러 모뎀 권한 검증 결함, KEV 등재와 2026-09-05 패치 레벨 업데이트
- CVE-2026-87902: WordPress Core 경로 추적 기반 로컬 파일 포함 취약점과 공개 웹사이트 점검
- CVE-2026-87886: Acronis Backup 플러그인 로컬 권한 상승, CISA KEV은 cPanel과 Plesk 명시
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!