CISA가 실제로 악용된 취약점(KEV) 카탈로그에 등재한 셀룰러 모뎀 권한 검증 결함이 Google Pixel에 공개되었습니다. 이 글은 2026년 9월 Pixel 보안 Bulletin과 CVE·KEV 기록을 바탕으로, 어떤 기기가 대상이 되고 어떤 순서로 점검해야 하는지 정리합니다. 제공된 근거가 닿지 않는 부분은 한계로 함께 다룹니다.
개요
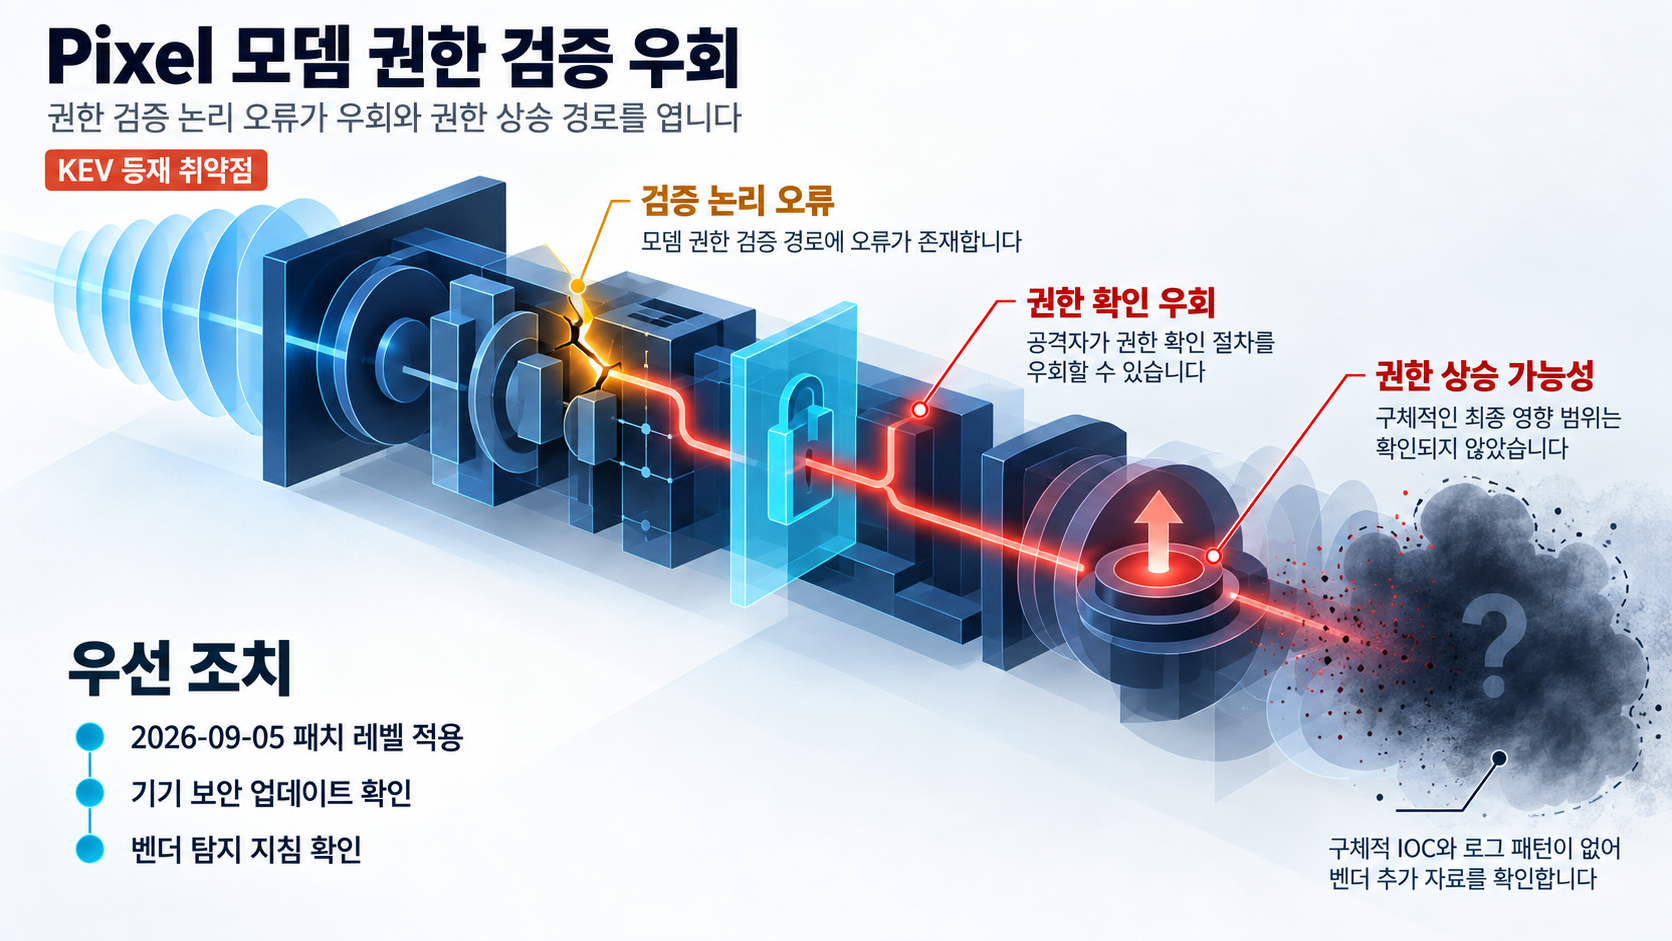
CVE-2026-58704는 Google Pixel 기기의 셀룰러 모뎀에 존재하는 권한 검증(improper authorization) 결함입니다. CISA는 이 취약점을 "improper authorization vulnerability"로 분류하며, 셀룰러 모뎀 내부의 논리 오류(logic error)가 공격자에게 권한 확인(permission check) 우회와 권한 상승(escalate privileges)의 경로를 열어줄 수 있다고 설명합니다.
CISA의 Known Exploited Vulnerabilities 카탈로그에 이 CVE가 등재되어 있어, 실제 환경에서의 악용이 보고된 취약점으로 다뤄야 합니다. CVE 기록은 2026-07-02에 예약되어 2026-09-15에 공개되었습니다.
영향 범위
제공된 근거에 따르면 영향 대상은 Google Pixel 기기입니다. 2026년 9월 Pixel Update Bulletin은 지원 대상 Google 기기 전반이 2026-09-05 보안 패치 레벨 업데이트를 수신한다고 명시합니다.
- CISA KEV 설명은 Google Pixel 기기를 지목합니다.
- Bulletin의 기준은 "지원 대상 기기"라는 범주로, 특정 모델 목록은 증거에 나열되어 있지 않습니다.
- Bulletin은 2026-09-05 이상 패치 레벨이 이 Bulletin과 2026년 9월 Android Security Bulletin의 모든 문제를 해결한다고 설명합니다.
Pixel Update Bulletin—September 2026는 지원 대상 Google 기기 전원이 해당 패치 레벨 업데이트를 수신한다고 안내합니다.
특정 모델 목록이 제공되지 않는 점은 한계입니다. 자사 보유 기기가 지원 대상에 해당하는지 판단하려면, Bulletin의 지원 기기 기준과 관리 대상 기기를 직접 대조해야 합니다.
기술적 분석
셀룰러 모뎀의 권한 검증 로직에 논리 오류가 존재하면, 정당한 권한 확인 절차를 우회하는 경로가 열릴 수 있습니다. CISA의 KEV 카탈로그 설명에 따르면, 공격자는 permission check를 우회하고 권한을 상승시킬 수 있습니다.
다만, 제공된 근거에는 이 논리 오류로 구체적으로 어떤 권한이 상승하는지, 또는 모뎀 권한 상승 이후 최종 도달 가능한 범위(예: OS 커널, 사용자 데이터, 다른 프로세스)에 대한 세부 기술 분석이 포함되지 않았습니다. 따라서 최종 영향 범위에 대해서는 단정하지 않는 것이 적절합니다.
탐지 측면에서도 제공된 증거에는 구체적인 탐지 지표(IOC), 로그 패턴, 또는 모니터링 지침이 포함되어 있지 않습니다. 모뎀 수준 권한 상승이 일반 애플리케이션 로그에 드러나지 않을 가능성은 있으나, 구체적인 탐지 규칙은 벤더나 보안 연구소의 추가 자료가 필요합니다. 이 부분 역시 한계로 확인됩니다.
공개 PoC와 독립적 기술 연구도 확인되지 않아, 악용의 구체적 기술 경로와 재현 가능성은 추가 확인이 필요합니다.
대응 방안
CISA KEV에 등재된 취약점인 만큼, 관리 대상 Google 기기의 현재 패치 레벨을 확인하는 것부터 시작하는 것이 적절합니다. Pixel Update Bulletin은 지원 대상 Google 기기 전원이 2026-09-05 패치 레벨 업데이트를 수신한다고 안내하며, 고객이 기기에 해당 업데이트를 적용할 것을 권고합니다.
다만, 지역별 배포 시점이나 기기별 패치 적용 확인 절차의 세부 내용은 제공된 근거에 포함되어 있지 않습니다. 해당 확인은 자사 관리 대상 기기와 벤더의 공식 안내를 기준으로 진행해야 합니다.
참고자료
- CVE-2026-58704 cvelistV5 record
- Known Exploited Vulnerabilities Catalog | CISA
- Pixel Update Bulletin—September 2026
함께 읽으면 좋은 글
- CVE-2015-3246: libuser의 /etc/passwd 직접 수정 결함과 영향 버전 Linux 자산 점검
- CVE-2021-23758: Ajax.NET Professional 역직렬화 취약점의 레거시 .NET 자산 점검
- CVE-2019-1068: Microsoft SQL Server 원격 코드 실행 취약점과 레거시 인스턴스 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!