CVE-2026-33824는 Windows Internet Key Exchange(IKE) 서비스 확장에서 발생하는 원격 코드 실행(RCE) 취약점입니다. Microsoft의 CNA 기록에 따르면 Windows IKE 확장부의 double free(CWE-415) 결함으로 인증되지 않은 공격자가 네트워크를 통해 코드 실행이 가능하며, 해당 제품으로 Windows Server 2022가 기재되어 있습니다. 이 글은 공급된 근거 범위 안에서 취약점의 성격, 점검 대상 범위, 대응 순서를 정리합니다.
개요
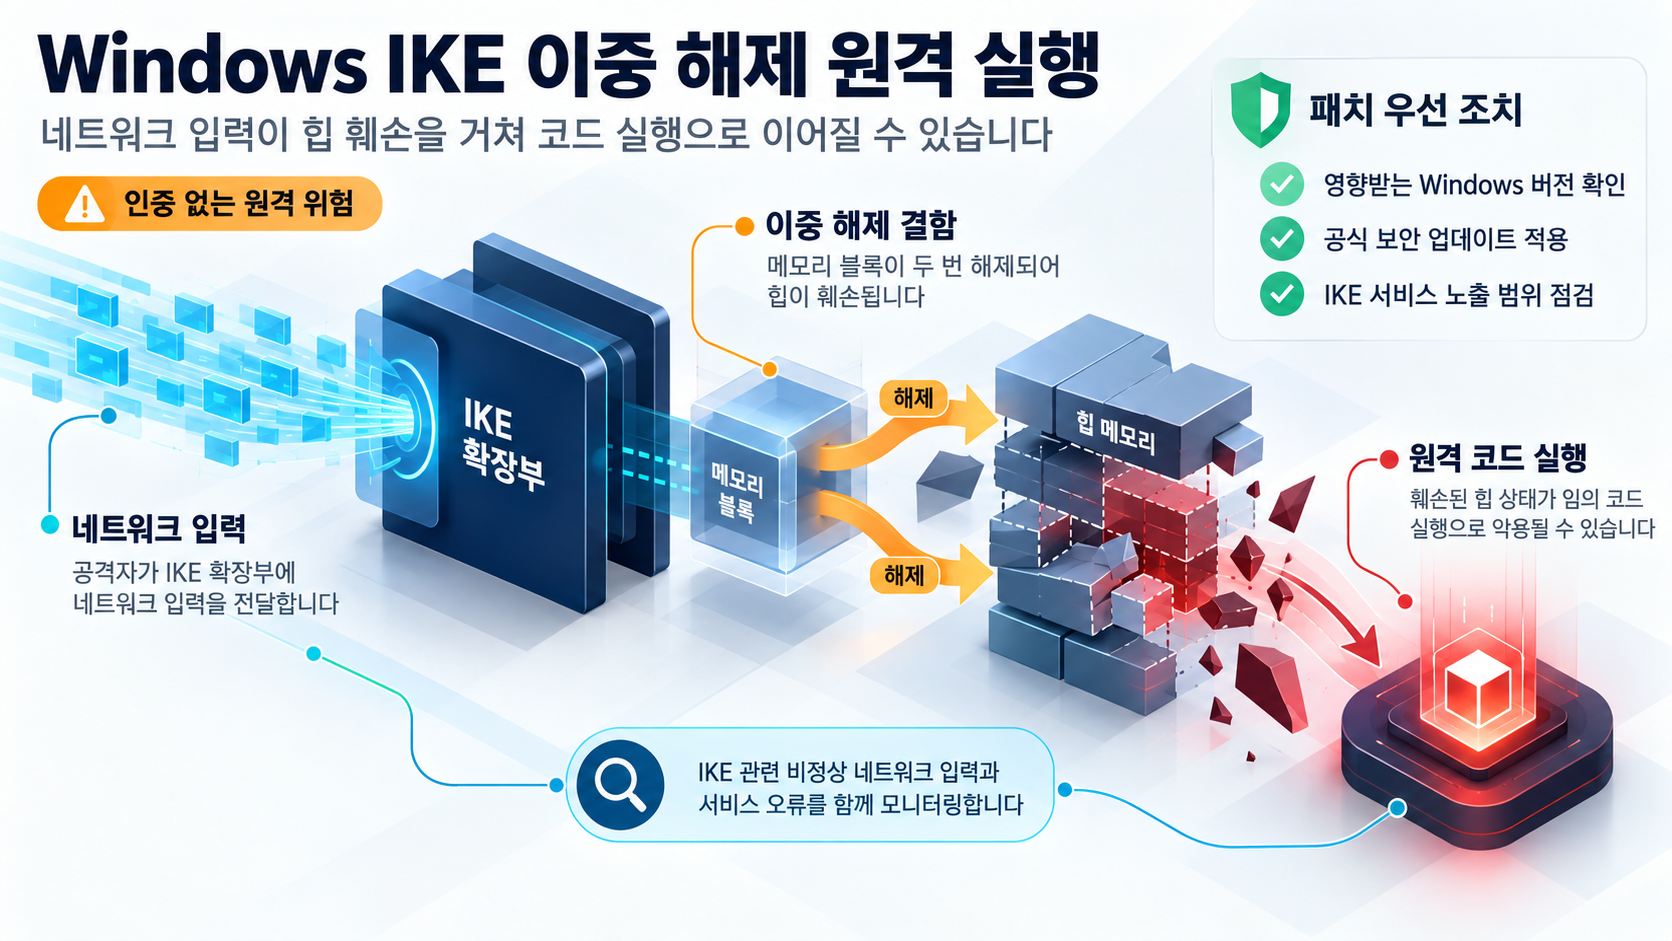
CVE-2026-33824는 Windows IKE 서비스 확장의 double free(CWE-415) 결함으로, 인증되지 않은 공격자가 네트워크를 경유해 코드 실행을 수행할 수 있다는 원격 코드 실행 취약점입니다. 공급업체(Microsoft) CNA 기록의 설명은 이를 "Double free in Windows IKE Extension allows an unauthorized attacker to execute code over a network"로 정의합니다.
CVE-2026-33824 CNA 기록은 이 취약점을 "Windows Internet Key Exchange (IKE) Service Extensions Remote Code Execution Vulnerability"로 표기하고, 문제 유형으로 "CWE-415: Double Free"를 기재합니다.
공급 근거에는 해당 제품으로 Windows Server 2022만 기재되어 있어 다른 Windows 버전의 해당 여부는 확인되지 않습니다. CVSS 심각도 점수, KB 번호, 패치 공표일, 그리고 KEV 등재 여부도 공급 근거에서 확인되지 않아 MSRC 고지서 확인이 필요합니다.
영향 범위
- Windows Server 2022: 공급된 CNA 기록에 해당 제품으로 명시된 환경.
- IKE/IPsec 서비스 노출 시스템: IPsec 보안 연결과 사이트-투-사이트 VPN 등 IKE/IPsec 서비스를 실행해 네트워크로 IKE 입력을 노출하는 해당 Windows Server 2022 시스템. 이 부분은 조건부 운영 판단이며, 직접 노출되지 않는 시스템까지 자동으로 포함되는 것은 아닙니다.
- 침해 후 확산 가능성(조건부): IKE/IPsec을 쓰는 서버나 VPN 게이트웨이 등에서 침해가 성공할 경우 수평 이동이나 권한 상승 경로로 확대될 수 있습니다.
기술적 분석
핵심 결함은 Windows IKE 확장부의 double free(CWE-415)입니다. double free는 메모리 블록이 두 번 해제되어 힙(heap) 메타데이터가 훼손되고, 이것이 임의 코드 실행으로 악용될 수 있는 메모리 관리 결함 유형입니다.
IKE(Internet Key Exchange)는 IPsec 보안 연결에 쓰이는 프로토콜이므로, 이 확장부가 처리하는 네트워크 입력 경로에 결함이 있으면 공격자가 네트워크를 경유해 코드 실행에 도달할 수 있는 구조입니다. 공급업체 설명은 이를 "인증되지 않은 공격자가 네트워크를 통해 코드 실행을 수행" 가능하다고 정의합니다.
특정 패킷 필드나 힙 레이아웃 같은 구체적 트리거는 공급 근거에 없어 확정하지 않습니다. 공급 조사에서 실전 악용, 공개 PoC, KEV 등재 여부도 확인되지 않았지만, 이는 악용이 없음을 보장하는 것이 아닙니다. 따라서 현재는 잠재 위협으로 보되, 패치 우선순위에는 취약점 심각도가 반영되어야 합니다.
대응 방안
우선 조치
- Microsoft 보안 업데이트(MSRC 고지서)를 해당 Windows Server 2022 시스템에 우선 적용합니다.
- 네트워크로 IKE/IPsec 포트가 노출된 시스템(서버, VPN 및 사이트-투-사이트 게이트웨이)을 먼저 식별해 패치 대상에 포함합니다.
- 패치 완료 전까지 해당 서버의 불필요한 외부 노출을 제한해 공격면을 축소합니다.
지속적 개선
- Microsoft 보안 업데이트를 정기 패치 관리 프로세스에 포함해 지속 적용합니다.
- Windows Server 및 IKE/IPsec 서비스 구성을 최신 상태로 유지하고 불필요한 공개 네트워크 노출을 구조적으로 제거합니다.
- 취약점 관리 워크플로에서 CVE 기반 패치 적시성을 추적합니다.
탐지
- MSRC 고지서의 공식 대응과 탐지 지시를 확인하고, 해당 Windows Server 2022 호스트에서 IKE/IPsec 서비스 비정상 동작을 모니터링합니다. 구체적 시그니처는 고지서 기반 확인이 필요합니다.
- 패치 미적용 호스트를 식별하는 자산과 패치 상태 모니터링을 수행합니다.
공급 근거에는 구체적 탐지 지표(IOC, 로그 필드)가 없어 실제 탐지 규칙 작성에는 고지서 기반 확인이 필요합니다.
참고자료
함께 읽으면 좋은 글
- 텔레그램 데스크톱 HTML 내보내기 stored XSS: 과거 채팅 아카이브의 스크립트 실행 위험 점검
- CVE-2026-84941 대응: Omada Controller SAML 메타데이터 XXE와 로컬 파일 노출 점검
- CVE-2026-17176 대응: TP-Link Deco BE11000 TDDP 명령 주입과 인접망 root 탈취 위험
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!