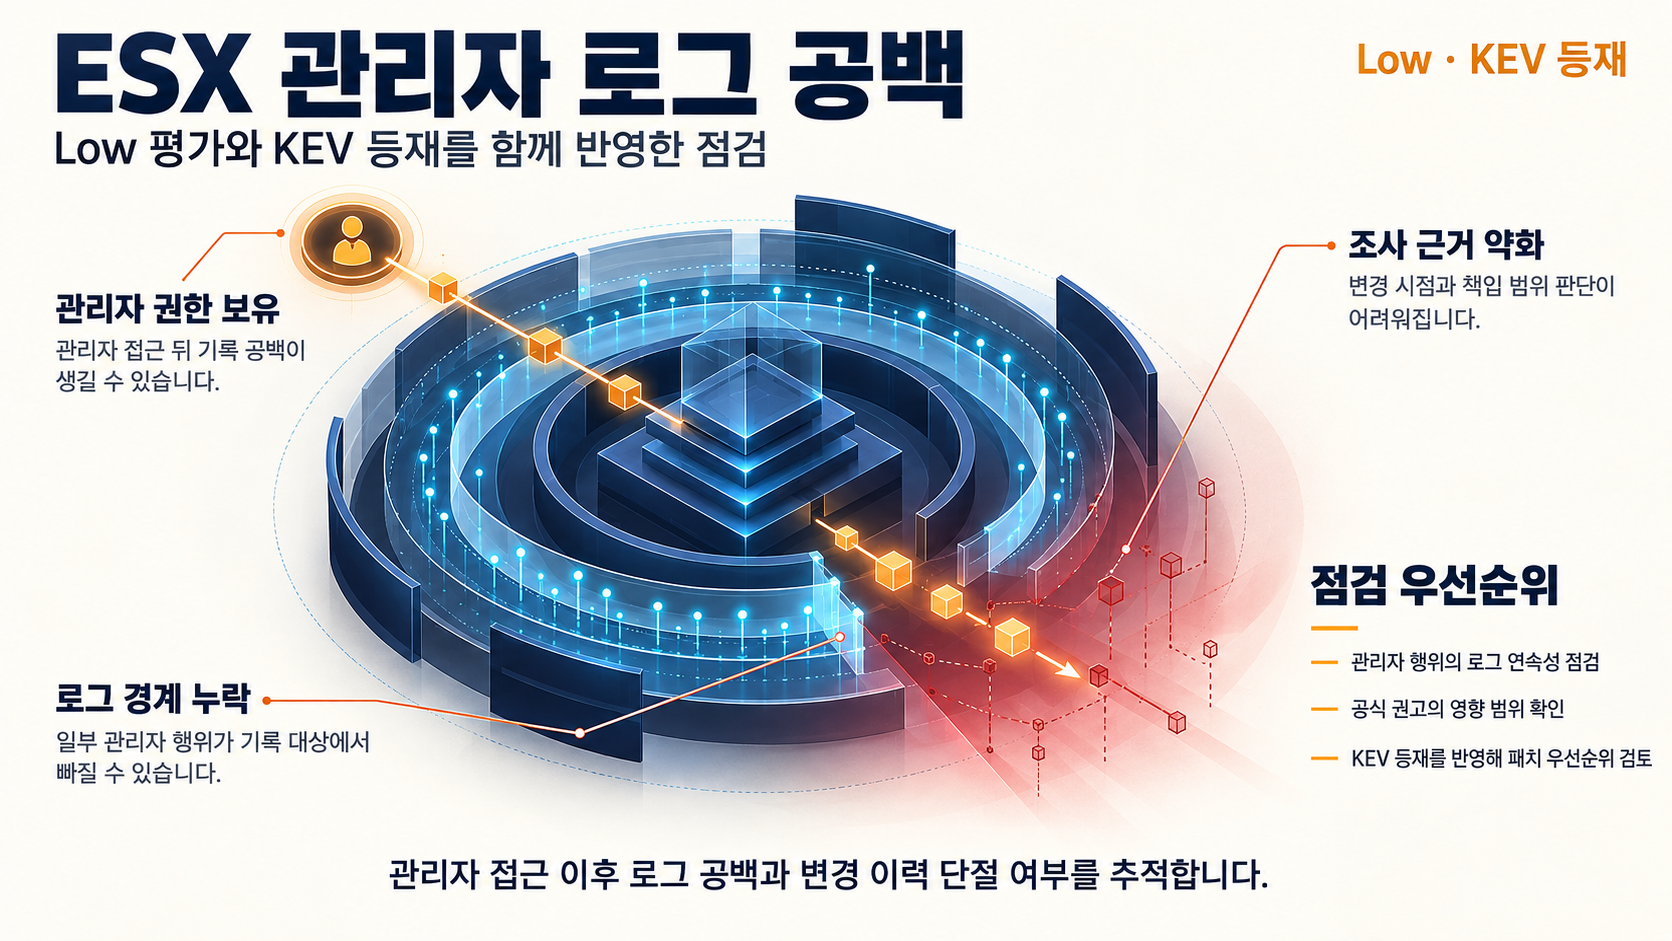
CVE-2026-41709는 VMware ESX의 로깅 불충분(insufficient logging) 취약점입니다. 이번에 확보된 근거가 직접 뒷받침하는 내용은 Broadcom이 이 이슈를 Low 심각도 범위로 평가했고, CISA KEV 카탈로그에 등재되어 있으며, CISA의 설명상 관리자 접근 권한을 가진 악의적 행위자가 특정 작업을 로그에 남기지 않은 채 수행할 수 있게 한다는 점입니다. 그래서 이 사안은 피해의 절대적 크기보다 행위 기록의 신뢰도라는 축으로 읽어야 한다는 것이 이 글의 기본 해석입니다. 근거 자료는 이 결함을 insufficient logging라는 한 항목으로만 기술하고 있어, 그 밖의 동작에 대해서는 확인 가능한 내용이 없습니다.
개요
- Broadcom 보안 권고 VMSA-2026-0006.2의 3e 항목은 VMware ESX에 insufficient logging 취약점이 있다고 밝히고, Broadcom이 이 이슈의 심각도를 Low 범위로 평가했다고 안내합니다. (Broadcom 권고)
- 같은 권고의 해결 방안은 Response Matrix의 Fixed Version 열에 명시된 패치를 적용하는 것이고, Workarounds는 None, Additional Documentation도 None입니다.
- CVE 레코드는 할당 기관이 VMware(CNA)이고 상태가 PUBLISHED임을 보여주며, 레코드 안에 CISA ADP Vulnrichment 명의의 'CVE-2026-41709 added to CISA KEV' 기록이 남아 있습니다. (CVE 레코드)
- CISA Known Exploited Vulnerabilities 카탈로그에도 Broadcom | VMware ESX 항목으로 등재되어 있고, 관리자 접근 권한을 가진 악의적 행위자가 특정 작업을 로그에 남기지 않을 수 있다는 설명이 실려 있습니다. (CISA KEV)
영향 범위
- 대상 제품은 VMware ESX입니다. CISA는 Broadcom | VMware ESX로 표기합니다. 적용 대상 버전은 Broadcom 권고의 Response Matrix Fixed Version 열에서 정의되지만, 그 표 자체는 이번에 확보된 증거에 포함되어 있지 않습니다. 버전 단위의 적용 대상 판단은 Broadcom 권고 원문에서 확인해야 합니다.
- 근거가 명시한 악용 조건은 관리자 접근입니다. CISA의 표현을 그대로 따르면 admin access를 보유한 악의적 행위자입니다. 따라서 노출도를 가르는 축은 릴리스 버전 단독이 아니라, ESX에 관리자 수준 접근을 보유하고 있거나 노출하고 있는 상태와 관련되어 있습니다.
- 관리 주체가 여러 조직으로 나뉜 환경에서는, 행적이 남지 않을 수 있는 작업이 어느 호스트에서 발생했는지를 특정하는 일이 곧 침해 조사의 범위 설정 문제와 맞닿습니다. 이는 로그가 남지 않는다는 자료의 진술에서 도출되는 조건부 해석입니다.
- 어떤 특정 작업(operation)이 로그에 남지 않는지에 대한 기술적 상세는 자료에 없습니다. 그래서 작업 단위로 노출 범위를 그려 보는 일은 이번 근거로는 불가능합니다.
- KEV 등재는 규제나 컴플라이언스 요건을 다루는 조직에서 자체 요건에 따른 조치 검토 대상이 될 수 있습니다. 다만 KEV 등재 시점과 조치 기한(due date)은 이번 자료에 없어 기한 기반 안내는 하지 못합니다.
기술적 분석
로그 공백이 생기는 조건
권고와 CVE 및 CISA의 설명은 공통적으로 insufficient logging, 즉 로깅 불충분이라는 표현을 씁니다. 문제의 본질은 남겨야 할 행위가 기록 대상에 남지 않는 상태입니다. 그리고 근거가 밝힌 조건은 관리자 접근입니다. 즉 이 결함이 운영상 의미를 갖는 시점은 관리자 권한을 이미 보유하거나 획득한 이후의 행위 기록입니다.
운영 의미는 여기서 갈립니다. 침해 조사(forensics)와 감사(audit)는 로그 시계열이 이어져 있다는 전제 위에서 성립합니다. 관리자 행위의 일부가 남지 않는 상태가 실제로 발생하면, 비인가 변경의 시점과 범위, 책임 소재를 특정할 근거 자체가 줄어듭니다. 이런 환경에서는 무엇을 확인했다는 기록보다 아무것도 남지 않은 것이 정상인지 판단하는 일이 어려워집니다. 이 대목은 로깅 불충분이라는 자료의 진술에서 조사 실무로 이어지는 조건부 추론이며, 어떤 작업이 기록에서 빠지는지는 확인되지 않았습니다.
Low 평가와 KEV 등재가 함께 있는 의미
Broadcom은 이 이슈를 Low 심각도 범위로 평가했고, CISA는 CVE-2026-41709를 KEV 카탈로그에 등재했습니다. 두 표기는 서로 다른 질문에 답하는 값입니다. 전자는 벤더가 본 이 결함의 심각도이고, 후자는 CISA가 이 CVE를 Known Exploited Vulnerabilities 목록에 올렸다는 사실이며, CVE 레코드 안의 Vulnrichment 블록은 'CVE-2026-41709 added to CISA KEV'라는 등재 기록 자체를 보여줍니다. 따라서 벤더 심각도가 낮게 매겨져도 이 CVE는 목록 기준이 다른 별도의 기준으로 등재된 상태입니다. 정리하면 패치 우선순위는 Low라는 라벨 단독이 아니라 KEV 등재 사실을 함께 보고 정해야 한다는 것이 이번 자료에서 도출되는 시사점입니다. KEV 등재의 근거가 된 개별 사건 정보나 등재 일자, due date는 이번 증거에 포함되어 있지 않습니다.
확인되지 않은 부분
- 확보된 CVE JSON 단편 상단에 5.2라는 수치 값이 나타나지만, 이 조각만으로는 어떤 평가 체계의 어떤 값인지 특정할 수 없습니다. 점수 기반 해석은 하지 않고, 벤더 공식 판단인 Low 심각도만 기준으로 삼습니다.
- 어떤 특정 작업이 로그에 남지 않는지에 대한 기술적 상세는 자료에 없습니다. 작업 단위로 로그를 보완하는 전략은 이 정보가 없으면 세울 수 없습니다.
- 이번 자료에는 공개 PoC나 독립적인 기술 분석 보고서가 포함되어 있지 않습니다. KEV 등재와 Vulnrichment 기록이 남아 있지만, 어떤 사건에서 어떤 형태로 관측되었는지는 알 수 없습니다.
- 정확한 Fixed Version 버전 번호 목록, KEV 등재 시점과 due date, 권고 개정 이력의 세부 내용도 확보된 증거에 없습니다.
- CVE 레코드에서 확보한 것은 일부 발쬬여서, 수치 값과 Vulnrichment 블록의 정확한 컨텍스트를 레코드 전체로 교차 확인하지 못했습니다.
대응 방안
공식 권고로 확인되는 조치
- 권고의 Resolution은 Response Matrix의 Fixed Version 열에 명시된 패치 적용을 안내하므로, 관리 환경의 ESX 호스트가 CVE-2026-41709의 패치 대상인지 Broadcom 권고의 Response Matrix로 확인해 패치 계획에 반영합니다.
- Workarounds는 None, Additional Documentation도 None입니다. 즉 이번 근거가 담고 있는 공식 조치는 패치 적용뿐이고, 벤더가 공개한 우회 조치나 추가 문서 안내는 없습니다.
근거 범위에서 남기는 해석과 한계
- 공식 우회 조치와 추가 문서가 None인 상태에서, 악용 조건이 관리자 접근이라는 사실만 근거로 남기면, 벤더 권고와 별개로 관리 계정의 권한 보유 현황을 짚어 보는 방향이 전제 조건을 줄이는 접근이 될 수 있습니다. 다만 이는 Broadcom 권고문의 내용이 아니라 이번 자료의 전제 조건에서 도출한 분석 수준의 판단입니다.
- 이 글의 해석은 확인된 사실, 즉 로깅 불충분이라는 결함의 성격과 관리자 접근 전제, Low 심각도 평가, KEV 등재, 패치 외 공식 조치가 없다는 사실에서 도출한 것이며, 확인되지 않은 악용 시나리오를 전제로 하지 않습니다. 정확한 버전 대상과 KEV 등재 정보, 조치 기한은 Broadcom 권고와 CISA KEV 원문에서 직접 확인해야 합니다.
참고자료
- CVE-2026-41709: ESX insufficient logging vulnerability
- VMSA-2026-0006.2 - 3e. ESX insufficient logging vulnerability (CVE-2026-41709)
- Known Exploited Vulnerabilities Catalog - CVE-2026-41709 (Broadcom | VMware ESX)
함께 읽으면 좋은 글
- External Secrets Operator CVE-2026-26287: Webhook Generator 레이블 우회와 시크릿 반출 경로 점검
- CVE-2026-97229: GitLab CI/CD 정규식 컴파일러 정수 오버플로와 인증 없는 RCE 점검
- CVE-2026-41709 VMware ESX 로깅 불충분 취약점: CVSS 2.7과 KEV 등록 사이에서 점검할 것
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!