External Secrets Operator를 쓰는 클러스터라면, 시크릿 동기화 기능 자체보다 그 기능을 구성하는 권한의 경계를 먼저 점검할 필요가 있습니다. 이번 CVE-2026-26287는 코드 실행이나 인증 우회가 아니라, webhook generator를 생성할 수 있는 권한에서 시크릿 반출로 이어지는 경로를 보여줍니다.
개요
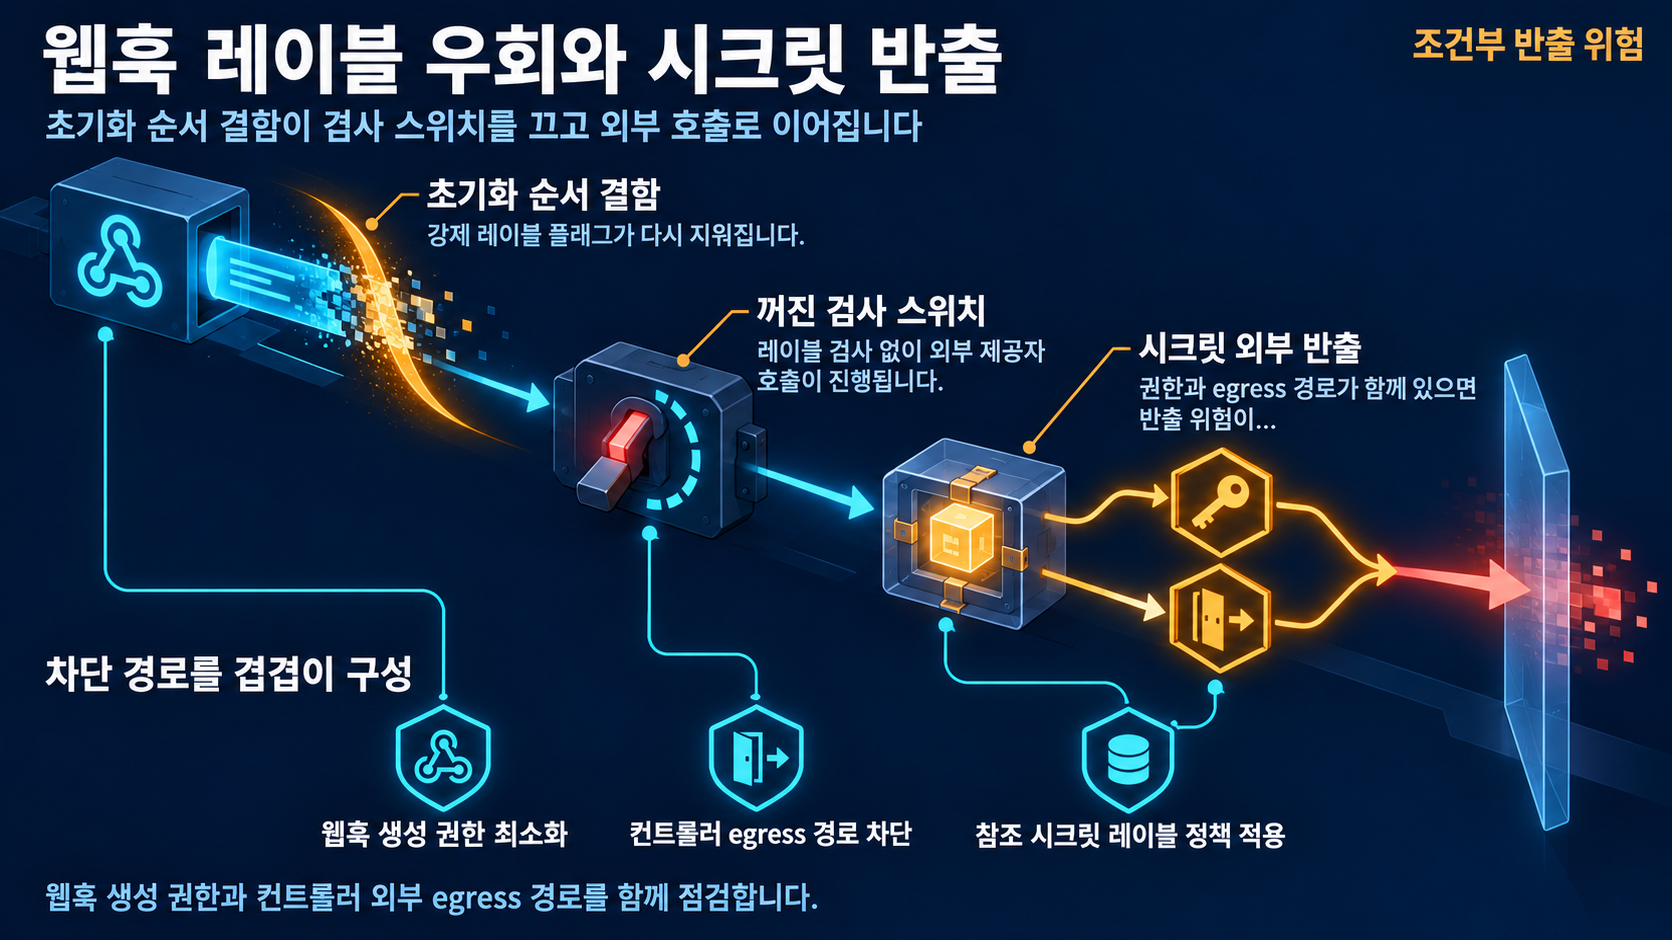
External Secrets Operator의 webhook generator에서 레이블 강제(label enforcement) 검사가 우회되는 취약점이 확인됐습니다. 버전 0.10.0부터 1.3.2 이전까지, webhook generator의 초기화 순서(initialization order) 버그로 레이블 강제 플래그(EnforceLabels)가 설정된 뒤 잘못 지워집니다.
플래그가 사라진 상태에서는 provider 쪽의 external-secrets.io/type=webhook 레이블 존재 확인이 건너뛰어집니다. 원래라면 secret does not contain needed label 'external-secrets.io/type: webhook'. Update secret label to use it with webhook 오류로 실패했어야 할 동작이 성공으로 바뀌는 것이 이 취약점의 핵심입니다. 버전 1.3.2에 수정판이 포함되어 있습니다.
공격 시나리오는 webhook generator를 생성할 권한을 가진 사용자가, webhook용으로 레이블되지 않은 피해자의 시크릿을 generator 대상으로 지정하고, webhook 호출 결과를 자신이 지정한 악성 URL로 전송해 시크릿 내용을 반출하는 방식입니다.
영향 범위
- External Secrets Operator 버전 0.10.0 이상, 1.3.2 미만. 1.3.2부터는 패치 상태입니다.
- webhook generator(kind
Webhook)를 생성할 RBAC 권한이 있는 사용자가 존재하는 환경. - webhook 사용 목적으로
external-secrets.io/type=webhook레이블을 붙이지 않은 시크릿이 반출 대상이 될 수 있습니다.
CVSS v3.1 벡터는 CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:L/A:N입니다. 이 벡터에서 확인되는 영향의 형태는 다음과 같습니다.
- 기밀성: 높음. 시크릿에 저장된 자격증명 등 민감 정보가 외부 URL로 유출될 수 있습니다.
- 무결성: 낮음.
- 가용성: 영향 없음.
- 공격 경로: 네트워크, 낮은 복잡도, 낮은 권한(PR:L), 사용자 개입 불필요.
PR:L이 "거의 무권한"을 뜻하지는 않습니다. 다만 악용의 출발점이 관리자급 권한이 아니라 generator 생성 권한이라는 점은, 역할이 잘게 나뉜 멀티테넌트 클러스터에서 노출면이 넓어질 수 있음을 시사합니다. 반대로 generator 생성 권한을 소수로 유지하는 단일 운영 환경에서는 같은 결함이라도 실제 reachable한 경로가 좁다고 볼 수 있습니다.
기술적 분석
동작 순서를 따라가면 원인이 명확합니다. webhook generator가 준비되는 과정에서 레이블 강제 플래그가 한 번 설정된 뒤 초기화 순서 문제 때문에 다시 지워집니다. 레이블 검사라는 안전장치는 남아 있으나, 그 검사를 켜는 스위치가 꺼진 채로 provider 호출이 진행되는 셈입니다. 따라서 내장 레이블 검사가 실패한 직접적 원인은 정책 미적용이 아니라 코드 결함입니다. 다만 "우리는 admission 정책으로 막아뒀다"는 검증되지 않은 가정은 이 공백을 대체할 수 없습니다. 어드바이저리는 참조 시크릿에 external-secrets.io/type=webhook 레이블을 요구하는 admission 정책(OPA Gatekeeper / Kyverno)을 사전 완화 수단으로 명시하고 있고, 아래 대응 방안에도 같은 조치를 담았습니다.
영향 조건을 CVSS 값과 대조해 보면, 낮은 복잡도와 네트워크 경로, 낮은 권한 조합은 별도의 추가 장애물 없이도 접근이 쉬운 구조적 접근성을 뜻합니다. 다만 이 구조가 성립하려면 webhook generator 생성 권한과, 컨트롤러가 외부 URL로 나갈 수 있는 egress 경로라는 두 조건이 함께 필요합니다. 두 조건 중 하나라도 단단히 막혀 있으면 반출 성공 가능성은 크게 줄어듭니다.
실제 악용과 관련해서, 현재 확보된 근거에는 실제 악용 사례(in-the-wild exploitation)나 공개 PoC가 확인되지 않았습니다. CISA KEV 등재 여부도 확인되지 않았습니다. 즉 이번 취약점은 "야간에 창문이 열려 있던" 상태의 결함으로 이해하는 것이 정확하며, 이를 근거 없는 경고로 키울 필요도, 반대로 악용 보고가 없다는 이유로 대응을 미룰 이유도 없습니다.
추가로 근거에 명시되지 않은 부분이 있습니다. 버전 0.10.0 미만 환경의 동작, 그리고 멀티테넌트가 아닌 단일 테넌트 환경에서 실제로 반출이 가능한지의 여부는 이번 자료 범위에서 확인되지 않았습니다. 각 환경의 판단 근거로 삼으려면 자체 클러스터 점검이 필요합니다.
대응 방안
즉시 조치부터 우선순위를 정리합니다.
- External Secrets Operator를 1.3.2 이상으로 업그레이드합니다. 해당 릴리스에는 webhook 초기화 순서 수정이 포함되어 있습니다. 가장 직접적인 조치이며, 다른 항목은 이 조치가 어려운 사이의 완충책에 가깝습니다.
- 즉시 업그레이드가 어려운 환경에서는 RBAC으로 webhook generator(kind
Webhook) 생성 권한을 최소 인원으로 제한합니다. 위 시나리오의 출발점을 차단하는 조치입니다. - admission 정책(OPA Gatekeeper 또는 Kyverno)으로 webhook generator가 참조하는 시크릿에
external-secrets.io/type=webhook레이블이 있도록 강제합니다. 플래그 우회로 사라진 검사를 클러스터 쪽에서 되살리는 방식입니다. - external-secrets 컨트롤러 파드의 egress를 Kubernetes NetworkPolicy 또는 서비스 메시 egress 정책으로 허용 목록 기반 제한합니다. 어드바이저리는 이 egress 허용 목록을 업그레이드 전에 취할 완화 수단 중 하나로 제시하므로, 레이블 검사가 우회된 상태에서도 악성 URL로의 반출 경로를 크게 좁힐 수 있는 조건부 방어입니다. 근본 조치는 1.3.2 업그레이드입니다.
점검 관점에서는 아래를 함께 보면 좋습니다.
- webhook generator 정의 중 외부 URL로의 전송 대상 변경 이력 감사
- 컨트롤러 파드에서 비허용 외부 도메인으로의 egress 연결 모니터링 (서비스 메시 관측 활용)
external-secrets.io/type=webhook레이블이 없는 시크릿을 참조하는 webhook generator 정의 존재 여부 점검
지속 조치는 다음과 같습니다.
- 버전 1.3.2 이상 유지 및 이후 보안 릴리스 추적
- generator 생성 권한에 대한 지속적인 RBAC 최소화 정책 운영
- 컨트롤러 파드 egress 허용 목록을 기본 아키텍처 제어로 채택해, 향후 유사한 반출 경로에도 구조적 방어 적용
- admission 정책을 통한 webhook 레이블 요구사항의 상시 강제
우선순위는 다음 조건에 따라 달라질 수 있습니다. generator 생성 권한이 다수에게 열려 있거나 컨트롤러의 egress가 열려 있다면 업그레이드와 egress 제한을 같은 창구의 작업으로 취급하는 편이 안전합니다. 반대로 권한이 이미 소수이고 egress가 제한돼 있다면 admission 정책 적용과 이력 감사를 먼저 진행할 근거가 됩니다.
참고자료
- CVE-2026-26287: External Secrets Operator: label enforcement bypass in webhook generator enables secret exfiltration
- Label enforcement bypass in webhook generator enables secret exfiltration (GHSA-q7hv-xx6h-q2x8)
- Release v1.3.2
함께 읽으면 좋은 글
- CVE-2026-111357: Ivanti Connect Secure 핵심 기능 인증 누락과 권한 상승 체인 점검
- CVE-2026-114437: go-chi ClientIPFromXFF의 X-Forwarded-For 기반 클라이언트 IP 스푸핑 점검
- CVE-2026-118527: Ivanti Connect Secure 예측 가능한 식별자와 파일 업로드 체인 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!