WordPress Core의 WP_Query author__not_in 파라미터가 충분히 검사되지 않아 SQL 인젝션이 발생 가능한 취약점 CVE-2026-60137이 CISA Known Exploited Vulnerabilities(KEV) 카탈로그에 등재됐다. 6.9 이상에서는 REST API batch-route 혼동 취약점과 결합하거나 CVE-2026-63030과 체인하면 인증되지 않은 원격 코드 실행(RCE)으로 확대될 수 있어, 영향받는 사이트는 패치 버전으로의 즉시 업데이트가 필요하다.
개요
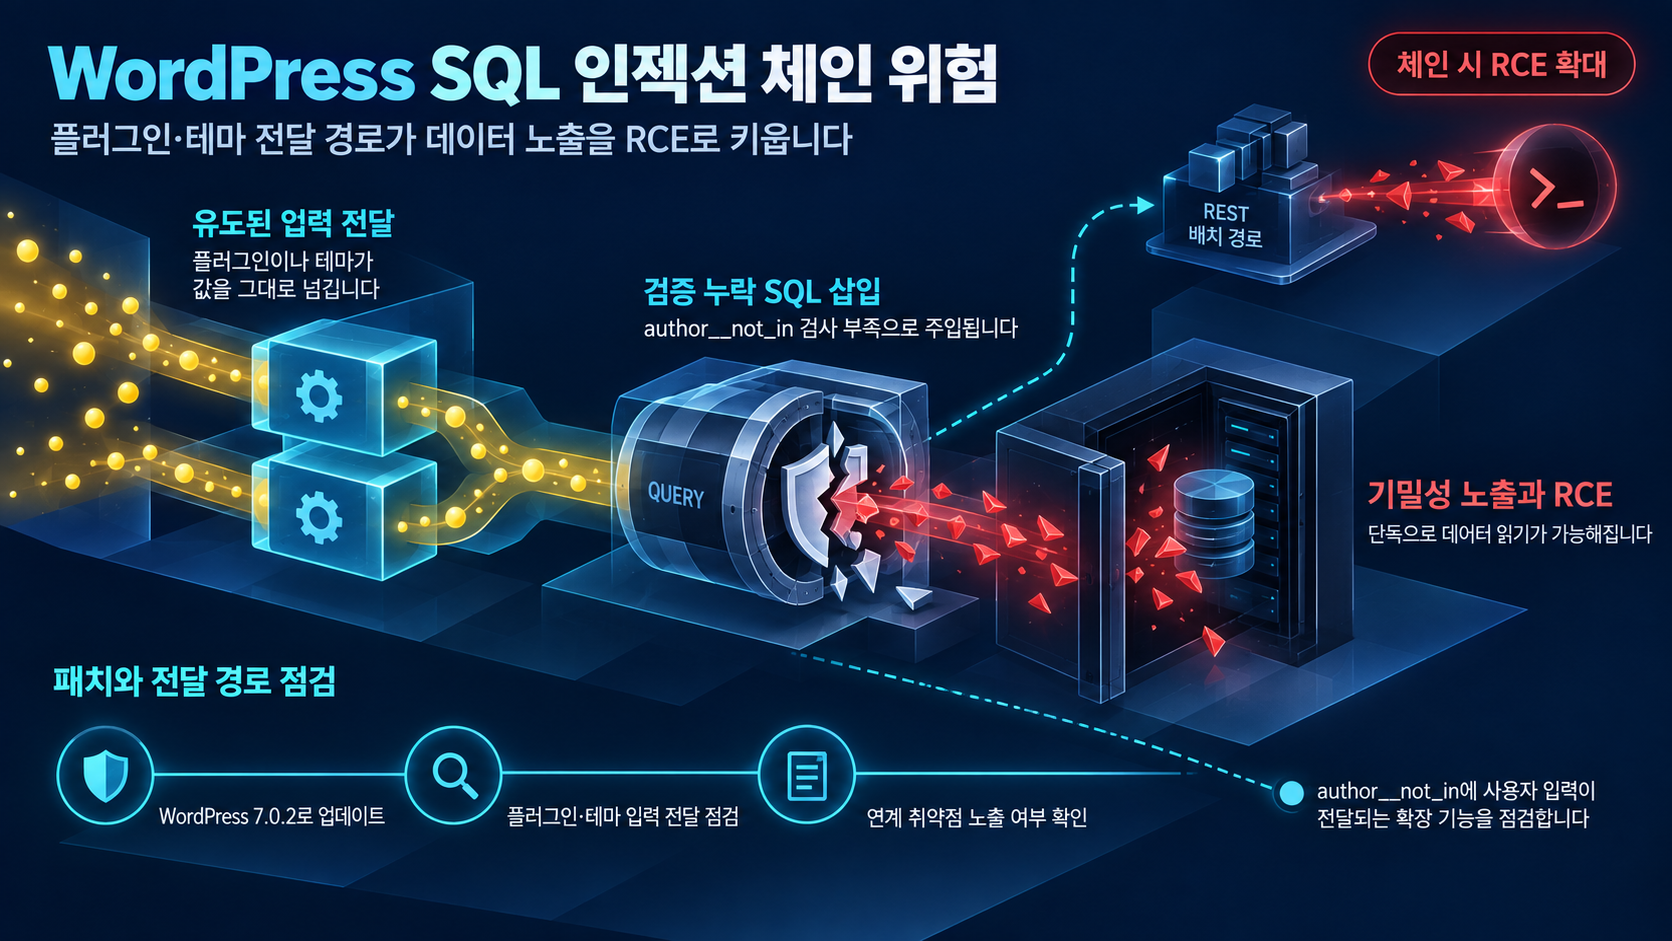
CVE-2026-60137은 WordPress 6.8.x(6.8.6 이전), 6.9.x(6.9.5 이전), 7.0.x(7.0.2 이전) 버전에서 WP_Query의 author__not_in 파라미터가 올바르게 검사(sanitise)되지 않아 발생하는 SQL 인젝션 취약점이다. Core가 직접 외부 입력을 받아 발생하는 것이 아니라, 플러그인이나 테마가 신뢰할 수 없는 입력을 author__not_in에 전달할 때 발생하는 유도(facilitated) SQL 인젝션이다.
CISA는 이 취약점이 CVE-2026-63030과 체인되면 기본 WordPress 설치 환경에서 인증되지 않은 공격자가 원격 코드 실행(RCE)을 달성할 수 있다고 확인했다. CISA KEV 카탈로그에 등재되어 있어 실제 악용이 확인된 상태다.
영향 범위
- 적용 버전: WordPress 6.8.x(6.8.6 이전), 6.9.x(6.9.5 이전), 7.0.x(7.0.2 이전)
- 적용 조건: 플러그인이나 테마가 신뢰할 수 없는 입력을 author__not_in 파라미터에 전달하는 경우
- 단독 영향: CVSS 3.1 벡터 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:N/A:N에 따라 기밀성 영향이 고(C:H)이고 무결성·가용성 영향은 없다. 단독 취약점의 직접적 영향은 데이터 노출·읽기 쪽으로 기울어 있다.
- 체인 시 영향: WordPress 6.9 이상에서는 REST API batch-route 혼동 취약점(GHSA-ff9f-jf42-662q)과 결합해 RCE로, CVE-2026-63030과 체인 시 기본 설치 환경에서 인증되지 않은 RCE가 가능하다.
WordPress 보안 공지 GHSA-fpp7-x2x2-2mjf는 6.9 이상에서 batch-route 혼동 취약점과 결합 시 RCE로 이어진다고 명시한다.
기술적 분석
WP_Query의 author__not_in 파라미터에 신뢰할 수 없는 입력이 전달되면 SQL이 올바르게 검사되지 않아 SQL 인젝션이 발생한다. 핵심 적용 조건은 Core가 직접 외부 입력을 처리하는 것이 아니라, 플러그인이나 테마가 사용자 입력을 이 파라미터에 그대로 전달하는 유도(facilitated) 구조라는 점이다.
CNA가 공개한 CVSS 3.1 벡터는 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:N/A:N이다. 네트워크 경로(AV:N), 높은 공격 복잡도(AC:H), 권한 불필요(PR:N), 사용자 상호작용 불필요(UI:N), 범위 불변(S:U) 조건에서 기밀성 영향이 고(C:H)이고 무결성·가용성 영향이 없다(I:N, A:N). 이는 단독 취약점의 직접적 영향이 데이터 노출·읽기로 제한됨을 의미한다.
체인 경로가 확인된 점이 실질적 위험을 높인다. WordPress 6.9 이상에서는 REST API batch-route 혼동 취약점(GHSA-ff9f-jf42-662q)과 결합해 RCE로 확대되며, CISA는 CVE-2026-63030과의 체이닝 시 인증되지 않은 RCE가 기본 설치 환경에서도 가능하다고 확인했다. 7.0.2 패치에서는 class-wp-query.php, class-wp-rest-server.php, rest-api.php 파일이 수정됐다.
한계: 공개 PoC와 독립적 제3차 기술 분석은 확인되지 않아 구체적 공격 페이로드와 재현 단계는 미확인이다. 체인 대상인 CVE-2026-63030의 세부 내용과 체인 메커니즘, 6.9 이후 REST API batch-route 혼동 취약점의 독립적 적용 범위는 현재 자료 범위에서 확인할 수 없다.
대응 방안
영향받는 버전의 사이트는 6.8.6·6.9.5·7.0.2 패치 버전으로 즉시 업데이트해야 한다. WordPress.org는 보안 릴리스를 배포하며 영향받는 버전의 사이트에 자동 업데이트 시스템을 통한 강제 업데이트를 활성화했다. 실제 업데이트가 반영되었는지 확인하는 것이 중요하다.
참고자료
- CVE-2026-60137 - WordPress < 7.0.2 - Facilitated SQL Injection via author__not_in in WP_Query
- Facilitated SQL injection in the author__not_in parameter of WP_Query (GHSA-fpp7-x2x2-2mjf)
- WordPress 7.0.2 Release
- CISA Known Exploited Vulnerabilities Catalog - CVE-2026-60137
- Version 7.0.2 - WordPress Documentation
함께 읽으면 좋은 글
- CVE-2026-84941 대응: Omada Controller SAML 메타데이터 XXE와 로컬 파일 노출 점검
- CVE-2026-17176 대응: TP-Link Deco BE11000 TDDP 명령 주입과 인접망 root 탈취 위험
- Surfshark 내부 테스트 서버 무단 접근 사고: 대응 중 외부 접속 단절과 코드 이력 자격증명 회전
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!