Check Point 관리 서버(Management Server)를 겨냥한 사전 인증 취약점 CVE-2026-93616이 실제로 악용 중인 것으로 확인됐다. 인증되지 않은 공격자가 관리 서버에 임의 스크립트를 올리고 실행할 수 있는 구조로, Check Point와 CISA 모두 이를 공식 확인했고, CISA Known Exploited Vulnerabilities(KEV) 카탈로그에도 등재되어 있다.
개요
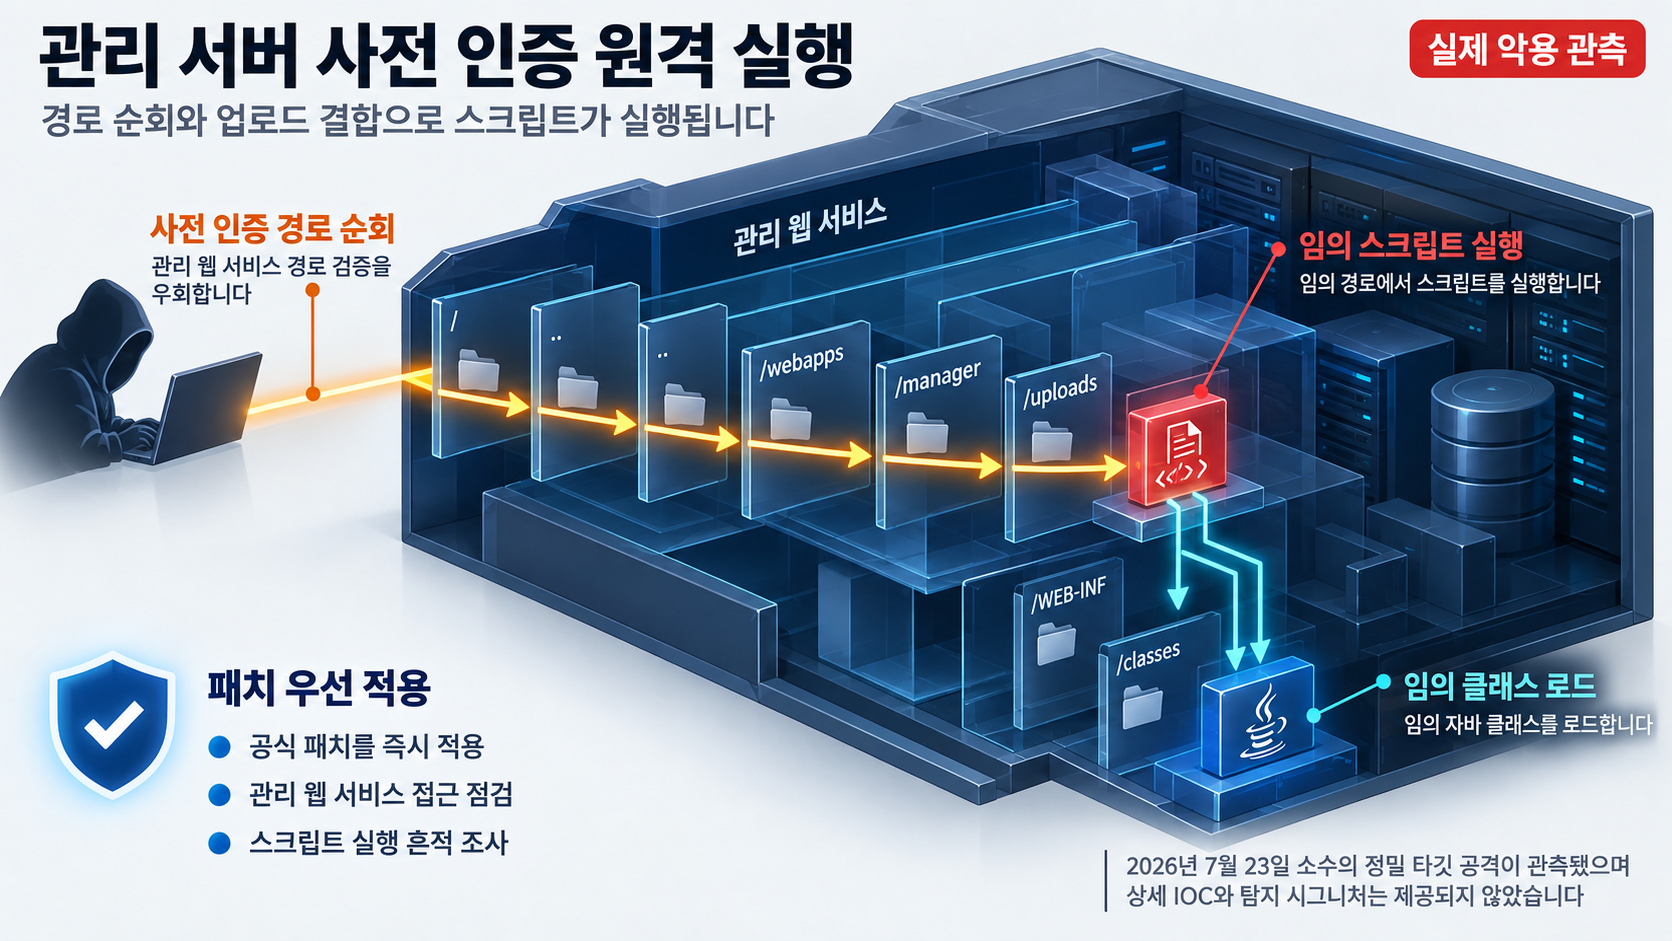
CVE-2026-93616은 Check Point 관리 서버에서 발생하는 사전 인증(pre-authentication) 취약점이다. CVE 레코드에 따르면 경로 순회(directory traversal)와 파일 업로드 취약점의 조합으로, 인증되지 않은 공격자가 Check Point 관리 서버에 임의 스크립트를 업로드하고 실행할 수 있다. Check Point 공식 지원 문서는 이 취약점이 실제로 악용되고 있으며(exploited in the Wild), Check Point가 일부 고객이 공격받았음을 인식하고 있다고 밝혔다.
로그인이나 인증 우회 없이 발동되는 취약점으로, Check Point Research는 이를 관리 웹 서비스의 사전 인증 경로 순회 취약점으로 설명하며 공격자가 임의 경로에서 스크립트를 실행하고 임의 Java 클래스를 로드할 수 있다고 밝혔다.
영향 범위
CISA KEV 카탈로그 항목의 설명 기준, 대상 제품은 다음과 같다.
- Check Point Security Management Server
- Multi-Domain Security Management Server
- Log Server
- Multi-Domain Log Server
- SmartEvent
Check Point 공식 지원 문서에 기재된 대상 하드웨어/서비스는 다음이며, Smart-1 Cloud는 수정이 이미 적용된 상태다.
- Smart-1 Cloud: 수정이 이미 적용되어 있음
- Check Point Firewall Appliances
- Check Point Spark Firewall
영향 버전은 Check Point 공식 지원 문서 인용에 R82.20, R82.10 Jumbo Hotfix Take 44 이하, R82 Jumbo Hotfix Take 126 이하, R81.20 Jumbo Hotfix Take 166 이하가 명시되어 있다. 다만 인용이 R81.10 항목 중간에서 끊겨 있어, R81.10의 정확한 영향 범위와 Take 경계는 확인되지 않는다.
한편 CVE 레코드의 제품 항목(Quantum Security Management)에는 R82.20 with no Jumbo Hotfix가 영향을 받는 버전으로 명시되어 있다. 지원 문서 인용은 R82.20을 단순히 영향 버전으로만 열거하고 R82.20의 Jumbo Hotfix Take별 경계를 제시하지 않으며, CNA 레코드만 Jumbo Hotfix가 없는 R82.20을 명시한다는 점에서 두 출처 간 표현이 다르고, R82.20 Jumbo Hotfix 적용 시의 안전 여부는 제공된 근거로 단정할 수 없다. R82.20 사용 환경은 지원 문서와 CNA 레코드를 함께 대조해 확인해야 한다.
구조적으로는 관리 서버가 방화벽 정책과 도메인 전반의 제어 지점이므로, 관리 서버가 침해되면 관리 도메인 하위 게이트웨이까지 영향이 확산될 수 있는 위험이 있다. 이는 관리 서버의 역할에서 유추되는 조건부 판단이며, 하위 게이트웨이 정책의 실제 변경 같은 구체적 침해 양상은 제공된 자료에서 확인되지 않았다.
CISA KEV 등재, Check Point의 일부 고객 공격 확인, Check Point Research 보안 고지에서 보고된 2026년 7월 23일 소수의 정밀 타깃 공격 관측은 이 취약점이 이론적 위험이 아니라 현장에서 악용되고 있음을 뒷받침한다. 정밀 타깃형 공격이라는 특징은 특정 관리 서버를 목표로 하는 악용에 가깝다는 의미로, 자기 조직의 관리 서버가 공격 대상이 되었을 가능성을 점검하는 것이 더 시급할 수 있다.
기술적 분석
취약점의 메커니즘은 경로 순회와 파일 업로드의 조합이다. CVE 레코드의 설명을 따르면, 인증되지 않은 공격자가 관리 서버에 임의 스크립트를 업로드하고 실행할 수 있다. Check Point Research 보안 고지는 이를 관리 웹 서비스의 사전 인증 경로 순회 취약점으로 설명하고, 공격자가 임의 경로에서 스크립트를 실행하고 임의 Java 클래스를 로드할 수 있다고 밝혔다.
공격 관측 시점은 Check Point Research 보안 고지 기준, 고지 발표일 시점에 2026년 7월 23일 소수의 정밀 타깃 공격이 관측되었다는 사실이다. 제공된 자료에는 상세한 침해 지표(IOC)나 탐지 시그니처가 포함되어 있지 않다.
대응 방안
대응 우선순위는 패치에 맞춰져야 한다. 실제 악용 확인, CISA KEV 등재, 정밀 타깃 공격 관측이라는 세 가지 정성적 근거가 겹치는 취약점이므로, 패치 적용 전에 추가 공격이 발생할 가능성을 전제하고 움직이는 것이 합리적이다. 제공된 자료에는 CVSS 점수가 없으므로 정량 점수보다 이 정성적 근거들을 기준으로 판단해야 한다.
즉시 조치
- 지원 문서 인용에 명시된 영향 버전을 사용하는 관리 서버를 식별한다. 대상은 R82.20, R82.10 Jumbo Hotfix Take 44 이하, R82 Jumbo Hotfix Take 126 이하, R81.20 Jumbo Hotfix Take 166 이하 사용 환경이며, R82.20은 CNA 레코드의 no Jumbo Hotfix 조건과 지원 문서 표현을 함께 확인해야 하고, R81.10 사용 환경은 정확한 Take 경계가 확인되기 전까지 지원 문서를 직접 대조해 점검해야 한다.
- 식별 즉시 해당 관리 서버에 적용 가능한 Jumbo Hotfix 패치를 적용한다. R82.10은 Take 44 초과, R82는 Take 126 초과, R81.20은 Take 166 초과 버전이 필요하다는 경계가 인용에 명시되어 있고, R82.20과 R81.10은 아래 한계에서 확인이 필요하다.
- 패치 적용 전까지 관리 웹 서비스 접근을 제한한다. Check Point 공식 지원 문서의 완화 지침에 따르면, Security Gateway나 Check Point Firewall에서 implied rules가 활성화되어 있는 경우 Trusted Clients를 신뢰된 내부 IP 주소로만 제한하면 접근을 제한하는 implied rule이 생성된다.
- 공개 PoC는 확인되지 않았으나, 실제 악용이 확인된 취약점이므로 패치 전이라도 관리 인터페이스의 외부 노출을 최소화하는 것을 최우선으로 진행한다.
중장기 대응
- 각 버전의 최신 Jumbo Hotfix를 적용한다. R82.10은 Take 44 초과, R82는 Take 126 초과, R81.20은 Take 166 초과 버전이 필요하고, R82.20과 R81.10의 정확한 경계는 아래 한계에서 확인이 필요하다.
- Smart-1 Cloud에 대해서는 벤더 인용이 수정이 이미 적용됐다고만 밝히고 있다. 이미 수정의 시점과 세부 적용 범위는 제공된 자료에서 확인되지 않는다.
확인되지 않은 항목(한계)
- R82.20의 Jumbo Hotfix Take별 경계: 지원 문서 인용은 R82.20을 영향 버전으로만 열거하고 Jumbo Hotfix 적용 시의 안전 여부는 제시하지 않으며, CNA 레코드는 R82.20 with no Jumbo Hotfix를 명시한다. 두 출처 간 표현 차이로 R82.20 사용 환경의 안전 여부는 Check Point 공식 지원 문서에서 확인이 필요하다.
- R81.10의 정확한 Jumbo Hotfix Take 경계 및 영향 범위: 제공된 인용에서 해당 부분이 잘려 있어 확인되지 않는다. R81.10 사용 환경의 정확한 패치 필요 여부는 Check Point 공식 지원 문서에서 확인이 필요하다.
- CVSS 점수: 제공된 자료에 CVSS 점수가 명시되어 있지 않아 위험도의 정량적 척도를 제시할 수 없다. 실제 악용, KEV 등재라는 정성적 근거로 우선순위를 판단해야 한다.
- 공격자·공격 그룹 정보 및 상세 침해 지표: 제공된 자료에 포함되어 있지 않다.
- Smart-1 Cloud의 이미 수정 적용 시점과 세부 범위: 제공된 자료에서 확인되지 않는다.
참고자료
- CVE-2026-93616: Directory Traversal and File upload allows execution of arbitrary script on the Management Server
- CVE-2026-93616 CVE Record
- Known Exploited Vulnerabilities Catalog - CVE-2026-93616
- Security Advisory – Action Required – Active Exploitation of CVE-2026-85102 and a Management Pre-Authentication Vulnerability CVE-2026-93616
함께 읽으면 좋은 글
- CVE-2025-39964: Linux 커널 AF_ALG 동시 쓰기 결함과 CISA KEV 등재, Ubuntu 22.04 패치 확인
- CVE-2026-87491: Chromium V8 범위 밖 쓰기와 Chrome·Edge 업데이트 점검
- CVE-2026-7273: Zyxel GS1900-48HPv2 스택 버퍼 오버플로, 실제 공격 관측
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!