이 취약점은 Zyxel GS1900-48HPv2 스위치의 웹 관리 인터페이스(CGI 프로그램)에서 확인된 것입니다. LAN에서 인증 없이 조작된 HTTP 요청으로 이 인터페이스에 도달할 수 있는 조건이면 공격 경로가 성립합니다. 이 글은 해당 결함의 기술적 내용, 실제 공격 관측, 그리고 점검과 대응 순서를 다룹니다.
개요
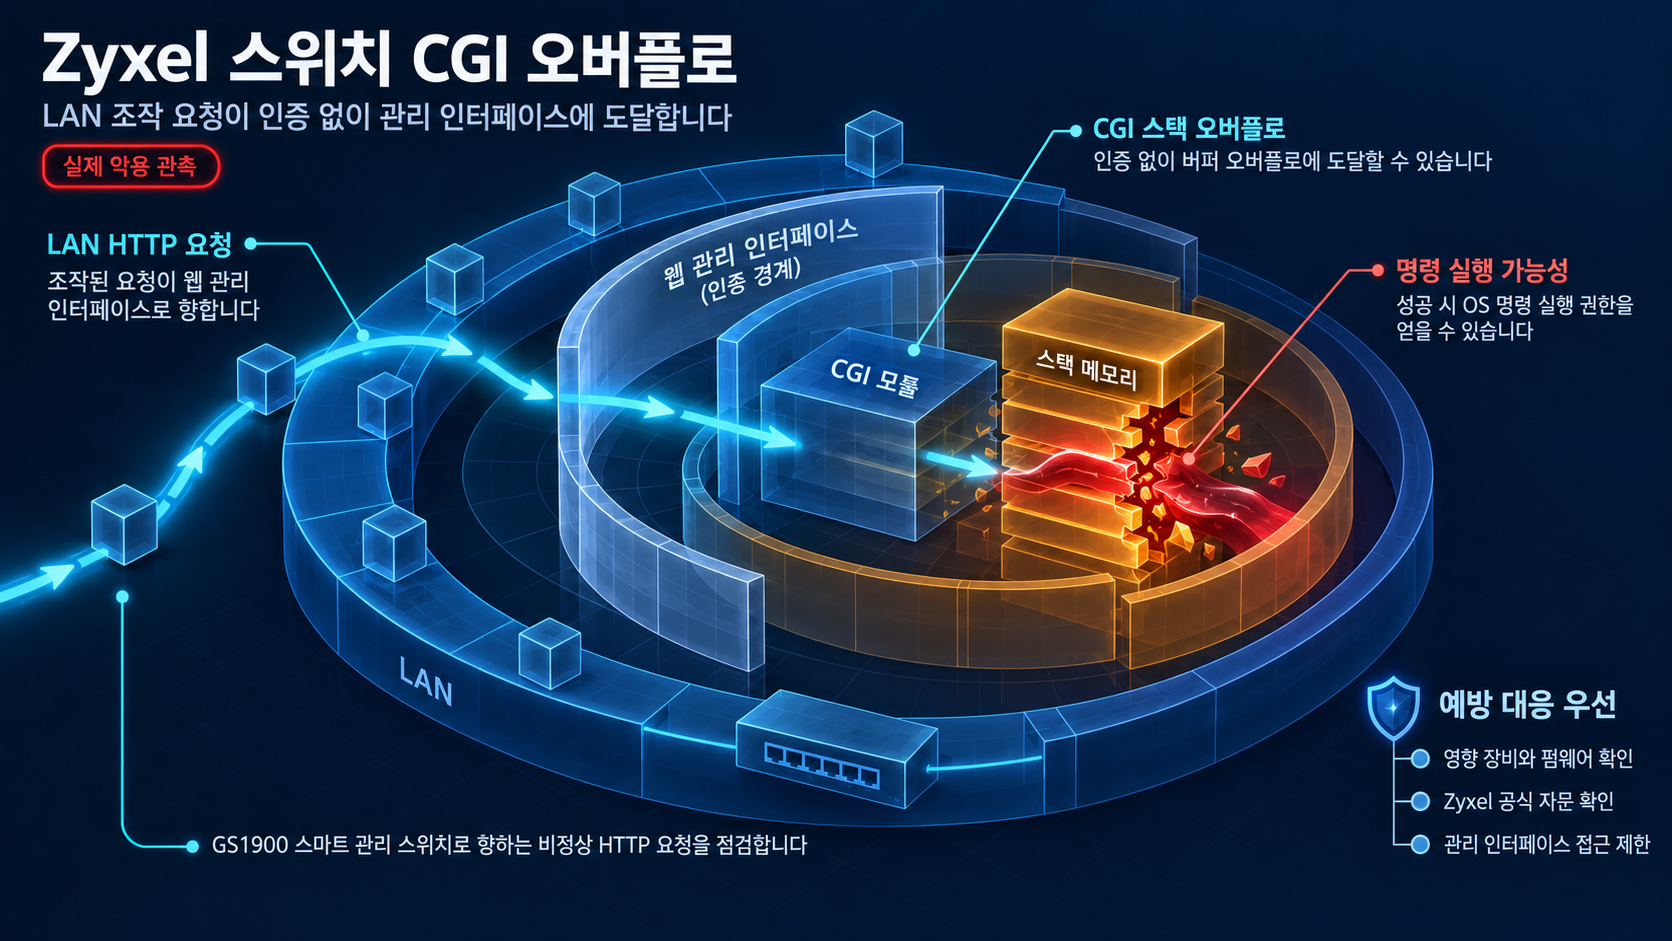
CVE-2026-7273은 Zyxel GS1900-48HPv2 펌웨어 2.90(ABTQ.1)C0 이하 버전의 CGI 프로그램에서 발생하는 스택 기반 버퍼 오버플로 취약점입니다. LAN 기반의 인증 없는 공격자가 조작된 HTTP 요청을 통해 이 결함을 악용할 경우, 잠재적으로 OS 명령을 실행할 수 있습니다.
Zyxel은 GS1900 시리즈 스위치에 대한 보안 자문을 발표했으며, NVD에도 동일 내용이 등재되어 있습니다. GreyNoise는 2026년 9월 17일 기준으로 이 취약점에 대한 실제 야생 익스플로잇 사례를 최초로 공개 문서화했으며, MCA로 식별된 공격 집단이 GS1900 스마트 관리 스위치를 전 세계적으로 표적으로 삼고 신규(노벨) 익스플로잇을 사용했다고 보고했습니다.
영향 범위
다음과 같은 조건에 해당하면 공격 경로가 성립합니다.
- Zyxel GS1900-48HPv2 펌웨어 2.90(ABTQ.1)C0 이하 버전을 사용하는 환경 (Zyxel 자문에서 취약 버전이 명시된 모델)
- LAN에서 스위치 웹 관리 인터페이스(CGI/HTTP)에 접근 가능한 인증되지 않은 공격자가 존재하는 환경
인증이 불필요하다는 점은 특히 유의해야 할 부분입니다. 내부망에 접속된 종단 장비나 제3자 네트워크에서 관리 인터페이스에 도달할 수 있다면, 별도의 자격증명 없이도 공격 시도가 가능합니다.
이 취약점은 조작된 HTTP 요청으로 잠재적 OS 명령 실행이 가능하다는 점, 그리고 이미 실제 공격 캠페인의 표적이 되었다는 점에서, 단순 취약점 개보수가 아닌 운영 환경 점검으로 대응할 필요가 있습니다.
기술적 분석
취약점 메커니즘
CVE-2026-7273은 GS1900-48HPv2 펌웨어의 CGI 프로그램에 존재하는 스택 기반 버퍼 오버플로 취약점입니다. 공격자는 LAN 내에서 조작된 HTTP 요청을 스위치 웹 관리 인터페이스로 전송하면, 인증 과정 없이 오버플로 취약점에 도달할 수 있습니다. 성공 시 공격자는 잠재적으로 OS 명령 실행 권한을 얻습니다.
여기서 "잠재적으로"라는 표현이 중요합니다. 제공된 근거에는 오버플로 성공 시 실제로 획득하는 권한 수준과 실행 범위, 특정 CGI 파라미터나 요청 구조 등 트리거 조건의 세부 정보가 포함되어 있지 않습니다. 따라서 정확한 공격 재현 조건과 영향 크기는 Zyxel 원문 자문 및 추가 연구에서 확인해야 하는 부분입니다.
실제 악용 현황
GreyNoise는 MCA가 GS1900 스마트 관리 스위치를 전 세계적으로 표적으로 삼고 CVE-2026-7273의 신규 익스플로잇을 사용했음을 관측했습니다. 2026년 9월 17일 기준 이 취약점에 대한 야생 익스플로잇이 공개적으로 문서화된 첫 사례입니다.
공개 PoC의 존재 여부는 확인되지 않았습니다. 그러나 실제 공격 캠페인에서 사용된 "노벨 익스플로잇"이라는 보고 자체가, 공개 채널에 공개되지 않더라도 악용 코드가 이미 유통되었을 가능성을 시사합니다. 예방적 대응의 여유가 제한적이라는 점을 염두에 두어야 합니다.
대응 방안
즉시 조치
- Zyxel이 발표한 GS1900 시리즈 스위치 보안 자문에서 제시한 수정 펌웨어로 업그레이드
- GS1900-48HPv2 펌웨어 2.90(ABTQ.1)C0 이하 버전 사용 여부를 전수 확인하고, 수정 펌웨어로의 업그레이드 계획을 즉시 수립
CISA KEV 등재
NVD 레코드에 따르면 CVE-2026-7273은 CISA KEV(알려진 악용 취약점 목록)에 2026년 9월 21일 추가되었고, 조치 기한은 2026년 9월 24일로 제시됩니다. 미국 정부 기관이 아니라도 KEV 등재는 이 취약점에 대한 공격 시급성을 보여 주는 참고 지표입니다.
대응 시 유의사항
Zyxel 자문은 10개 GS1900 모델에 대해 각각 취약 버전과 수정 버전을 제시하고 있습니다. GS1900-48HPv2의 수정 버전은 2.90(ABTQ.2)C0이며, 실제 보유 모델의 적용 버전은 해당 자문 표를 확인하시기 바랍니다. 또한 취약점 트리거 조건의 세부(특정 CGI 파라미터나 요청 형식)와 공개 PoC 존재 여부는 확인되지 않아, 정밀한 탐지 시그니처 수립은 한계로 남아 있습니다.
참고자료
- CVE-2026-7273 record (CNA: Zyxel)
- Zyxel security advisory for stack-based buffer overflow vulnerability in GS1900 series switches
- NVD record CVE-2026-7273 (CISA KEV enrichment)
- Open Season on Kapibala: Attacker Steals Over 18,000 Government Records Through WordPress Exploitation
함께 읽으면 좋은 글
- Star Blizzard의 RedFlick 피싱·악성코드 전달 기법과 방어 점검
- NeedyMantis 사후침해 악성코드: DAEMON Tools 공급망 침해와 장기 접근 흔적 점검
- Storm-3068 침해 경로로 보는 소스코드 이후의 클라우드 권한 확산 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!