개요
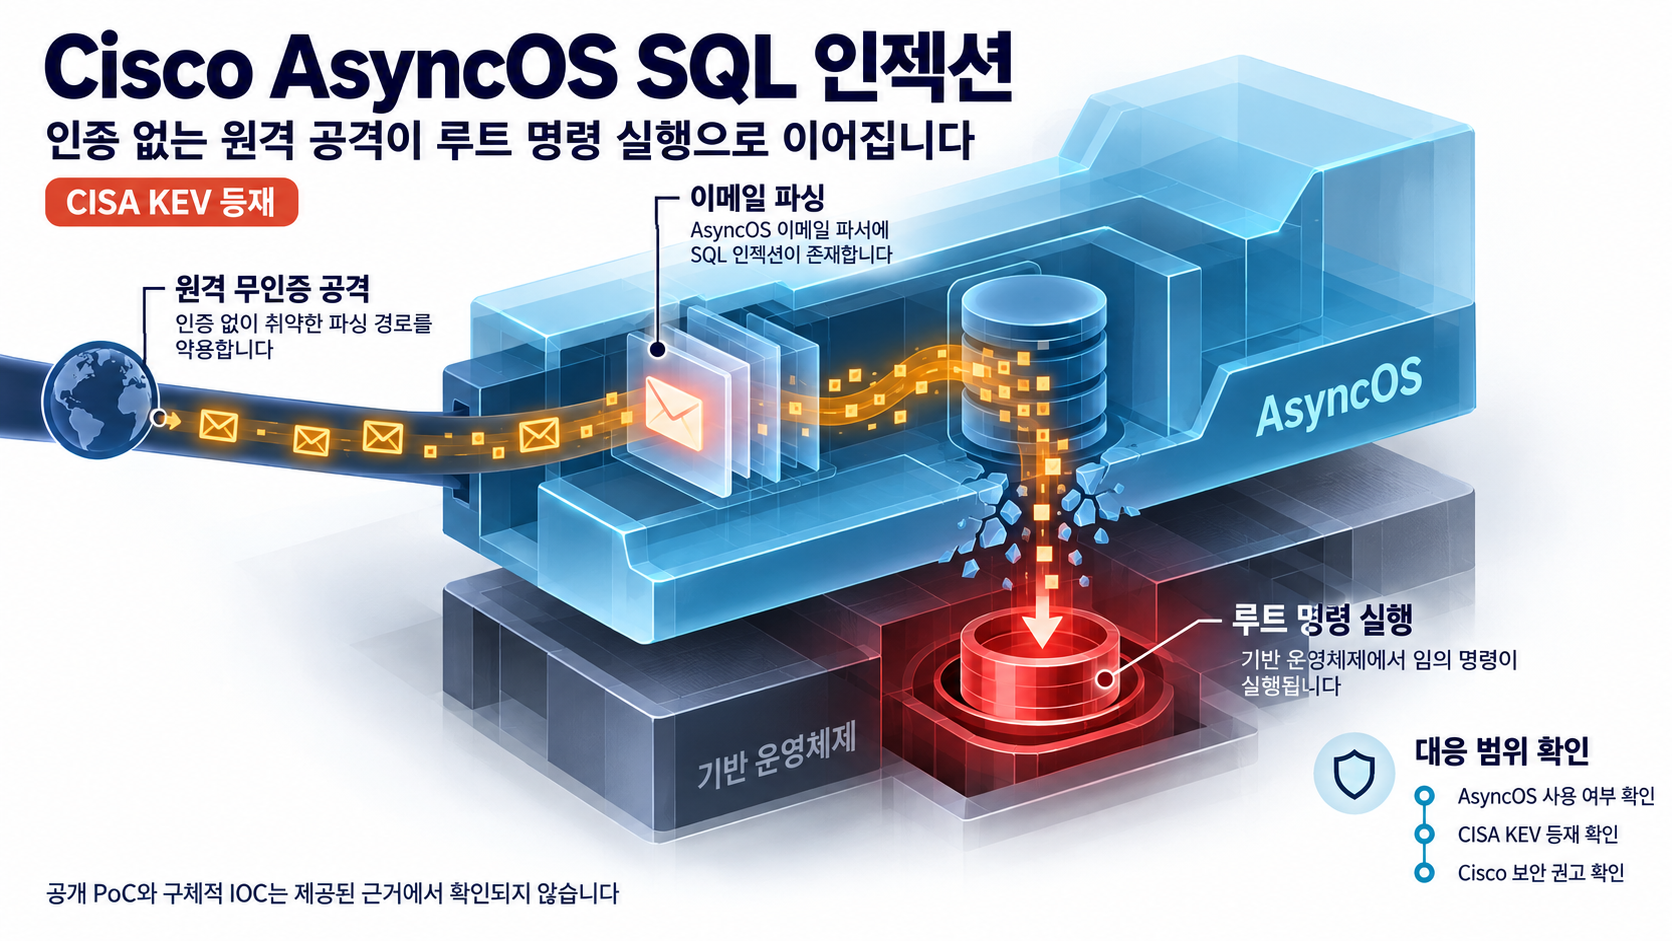
2026-09-14, Cisco Secure Email Gateway(SEG)에 적용되는 Cisco AsyncOS Software의 이메일 파싱 부분에 SQL 인젝션 취약점(CVE-2026-76461)이 CISA의 Known Exploited Vulnerabilities(KEV) 목록에 등재됐다. 인증이 필요 없는 원격 공격자가 기반 운영체제에서 루트(root) 권한으로 임의의 명령을 실행할 수 있다는 점에서, 실제 악용 가능성이 확인된 상태로 볼 수 있다. 이 글은 확인된 사실을 중심으로 영향 범위와 기술적 맥락, 그리고 대응 방향을 정리한다.
영향 범위
영향은 Cisco Secure Email Gateway에 적용되는 Cisco AsyncOS Software, 정확히는 이메일 파싱 부분에 집중된다. 이 취약점을 통해 인증이 필요 없는 원격 공격자가 기반 운영체제에서 루트 권한으로 임의의 명령을 실행할 수 있다.
다만, 제공된 근거에는 영향을 받는 AsyncOS 버전과 수정(패치)된 버전이 명시되어 있지 않다. 적용 대상 선별을 위해서는 Cisco 보안 공지 원문을 확인해야 하며, 이 부분은 한계로 구분해 둔다.
기술적 분석
취약점은 Cisco AsyncOS Software의 이메일 파싱 부분에 SQL 인젝션이 존재한다는 점에 성립한다. 이 취약점은 인증이 필요 없는 원격 공격자가 기반 운영체제에서 루트(root) 권한으로 임의의 명령을 실행할 수 있게 한다.
악용 상태는 2026-09-14 CISA KEV 등재 사실로 확인된다. KEV 등재는 실제 악용이 관측된 취약점이라는 운영적 신호이며, 이 취약점의 심각도 판단은 이 등재 사실에 기반한 해석으로 한정한다. 제공된 근거에는 CVSS 점수나 벤더 심각도 등급이 포함되지 않아, 수치를 근거로 한 판단은 하지 않는다.
또한 이번 근거에서는 공개 PoC(Proof of Concept)나 구체적 탐지 지표(IOC)가 확인되지 않는다. 이로 인해 실제 공격 시나리오와 탐지 방식에 대해서는 확인된 범위 밖으로 해석을 넓히지 않는다.
대응 방안
이 취약점은 인증이 필요 없는 원격 공격자가 기반 운영체제에서 루트 권한으로 임의의 명령을 실행할 수 있고, 2026-09-14 CISA KEV에 등재되어 있다. 이 두 사실은 이 취약점에 대한 대응의 우선순위를 높게 봐야 한다는 점을 운영적으로 가리킨다.
Cisco 보안 공지(cisco-sa-esa-inj-2bLVGmhX)는 이 취약점을 다룬다. 다만 제공된 근거에는 영향 받는 AsyncOS 버전과 수정(패치)된 버전이 명시되어 있지 않다. 적용 대상과 대상 버전을 확인하려면 해당 공지 원문을 기준으로 해야 한다.
탐지에 대해서는, 제공된 근거에는 구체적 탐지 지침이나 IOC가 확인되지 않는다. 이 영역은 확인된 범위 밖으로 해석을 넓히지 않는다.
참고자료
- CVE-2026-76461 — Cisco Secure Email Gateway SQL Injection Vulnerability
- Known Exploited Vulnerabilities Catalog — CVE-2026-76461
- cisco-sa-esa-inj-2bLVGmhX — Cisco Secure Email Gateway SQL Injection Vulnerability
함께 읽으면 좋은 글
- CVE-2026-84941 대응: Omada Controller SAML 메타데이터 XXE와 로컬 파일 노출 점검
- CVE-2026-17176 대응: TP-Link Deco BE11000 TDDP 명령 주입과 인접망 root 탈취 위험
- Surfshark 내부 테스트 서버 무단 접근 사고: 대응 중 외부 접속 단절과 코드 이력 자격증명 회전
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!