MikroTik RouterOS 취약점이 실제로 악용되고 있으며, 이 가운데 CVE-2026-86060은 CISA KEV 등재까지 이어졌다. SSH 원격 접근이 가능한 네트워크 환경을 운영하는 조직이라면 MikroTik 장비의 패치 현황을 먼저 점검해야 한다.
개요
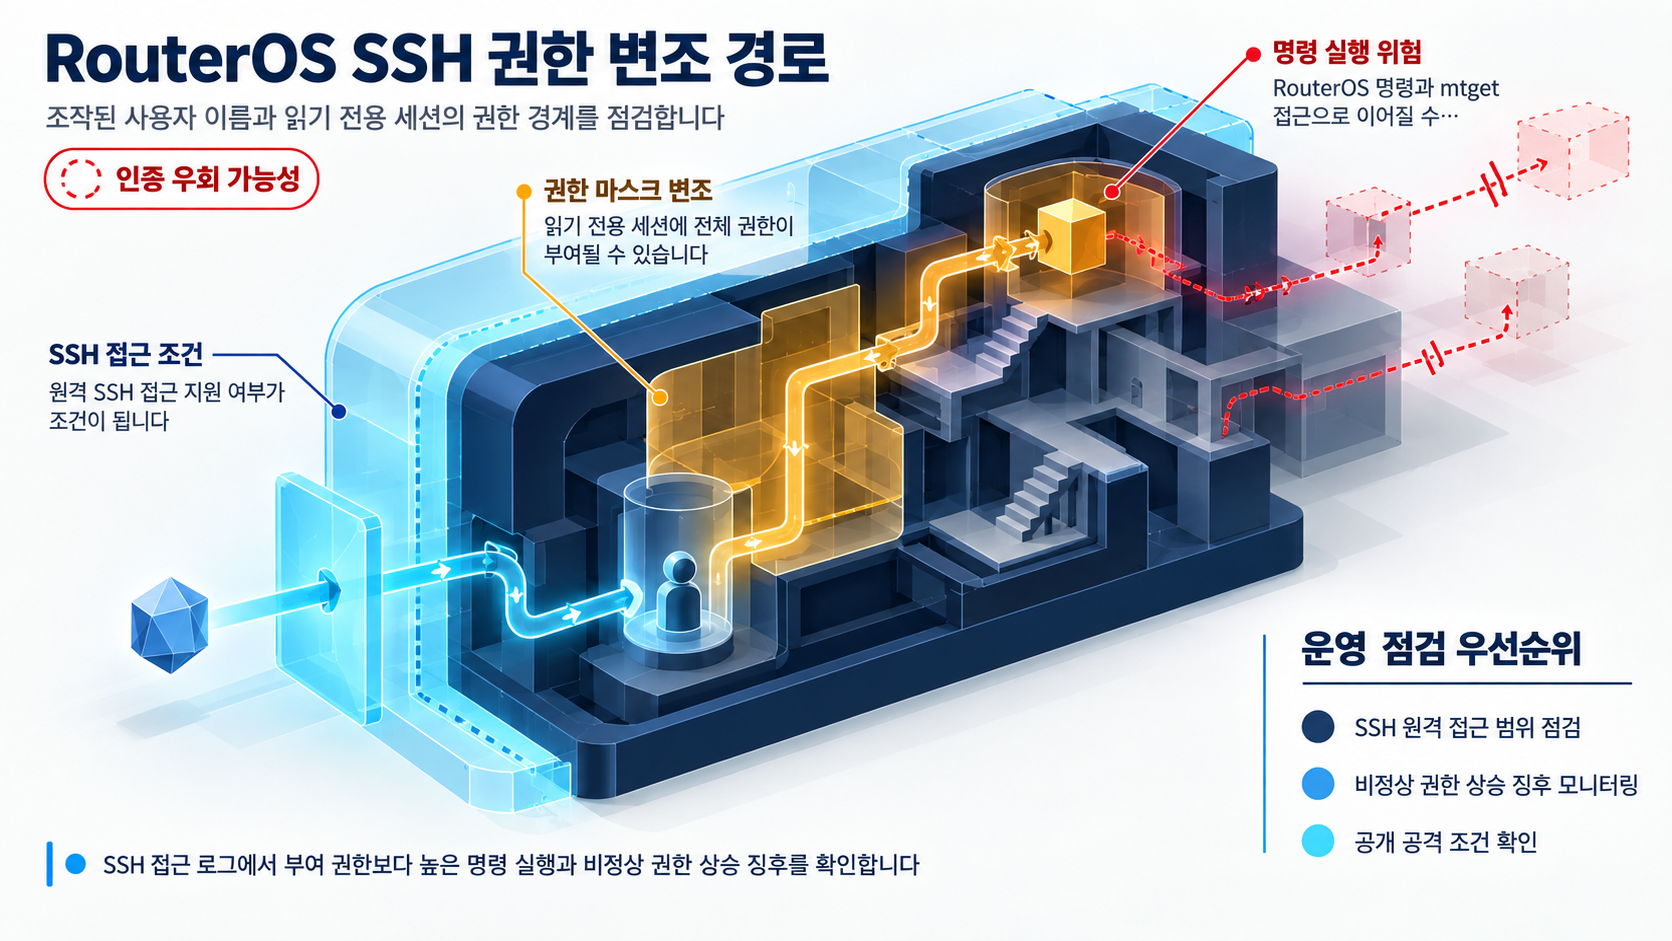
CERT Polska는 MikroTik RouterOS 취약점이 실제로 악용되고 있다며 즉시 업데이트를 권고했다. CERT Polska 공지에 따르면, 공개된 취약점 중 두 개를 조합하면 SSH 프로토콜로 원격 접근을 지원하는 장비에서 공격자가 인증 없이 장치를 완전히 제어할 수 있다.
CVE-2026-86060은 조작된 사용자 이름(crafted username)을 이용해 SSH 세션의 권한을 변조하는 취약점이고, CVE-2026-67277은 btest 서비스의 커널 메모리 정보 유출과 서비스 거부를 유발하는 취약점이다. CVE-2026-86060은 2026-09-10에 CISA KEV(Known Exploited Vulnerabilities)에 등재됐다.
MikroTik은 공식 공지를 통해 모든 채널에 패치된 릴리즈를 배포했다고 밝혔다.
영향 범위
- 대상 제품: MikroTik RouterOS
- 적용 조건: CERT Polska가 제시한 취약점 조합 공격의 조건은 장비가 SSH 프로토콜로 원격 접근을 지원하는 것
- 영향:
- 위 조합 공격 조건이 충족될 때 인증 없는 완전 장치 제어
- btest 서비스에서의 커널 메모리 정보 유출과 서비스 거부
- 읽기 전용 SSH 세션 경로를 통한 전체 RouterOS 명령 실행 도달 가능성(독립 분석 기반, 재현 한계 존재)
- 패치 현황: MikroTik이 모든 채널에 패치된 릴리즈를 배포했고, 독립 분석에서 RouterOS 7.23.4 패치를 언급한다. 다만 공급 근거에 명시적 버전 경계가 없어 어떤 버전이 취약하고 어떤 버전이 수정됐는지는 확정하지 못한다.
기술적 분석
CERT Polska에 따르면, 공개된 취약점 중 두 개를 조합하면 장비가 SSH 프로토콜로 원격 접근을 지원하는 조건에서 공격자가 인증 없이 장치를 완전히 제어할 수 있다. CVE-2026-86060 자체의 확인된 설명은 조작된 사용자 이름을 이용한 SSH 세션 권한 변조다. 이 권한 변조가 더 높은 권한의 명령 실행으로 직접 이어지는 경로는 공급 근거에 명시되어 있지 않아, 전체 공격 체인의 구조를 단정하기 어렵다.
독립 리버스 엔지니어링 분석은 읽기 전용 SSH 세션이 자체적으로 전체 정책 마스크(full policy mask)를 제공할 수 있는 경로를 지적한다. 이 경로가 전체 RouterOS 명령 실행으로 이어져 mtget에까지 도달할 수 있다고 설명하지만, credential-free(인증 불필요) 환경에서 SSH가 user -2를 받아들이는 표준적 방식을 재현하지 못했다고 밝히며 이 경계가 중요하다고 경계한다.
탐지 및 한계
- 공급 근거에 공식 탐지용 IOC나 로그 기반 시그니처가 구체적으로 제시되지 않았다. SSH 접근 로그에서 부여된 권한보다 높은 명령 실행이나 비정상 권한 상승 징후를 기준으로 모니터링하는 것은 메커니즘 기반 운영 판단이며, 확인된 구체적 탐지 지표는 아니다.
- 공개 PoC나 완전한 공격 체인의 공개 여부가 명확하지 않아, 실제 공격 성립에 필요한 정확한 전제 조건을 단정하기 어렵다.
대응 방안
즉시 조치
- 각 채널에 배포된 패치된 RouterOS 버전으로 즉시 업데이트한다
- SSH 원격 접근이 업무상 필요하지 않은 장비는 패치 적용 전까지 SSH 원격 접근을 제한하거나 비활성화한다. 조합 공격이 SSH 원격 접근을 전제로 하므로 공격 표면이 실질적으로 축소된다
- CERT Polska의 임시 완화 조치를 적용해 공격 표면을 축소하되, 패치를 대체하지 않는 임시 조치임을 인지하고 적용한다
상시 유지
- 패치된 RouterOS 릴리즈를 운영 버전으로 상시 적용하고 패치 완료 여부를 확인한다
- 임시 완화 조치에 의존하지 않도록 패치 적용 상태를 정기적으로 점검한다
참고자료
- CVE-2026-86060 - SSH session privilege manipulation via a crafted username in Mikrotik RouterOS
- CVE-2026-67277 - Kernel memory disclosure and denial of service in MikroTik RouterOS btest service
- MikroTik September 2026 vulnerability
- Critical vulnerabilities in MikroTik RouterOS are being actively exploited. Immediate update recommended
- Reversing MikroTik's Silent Patch: The RouterOS 7.23.4 Fix They Wouldn't Explain
함께 읽으면 좋은 글
- CVE-2026-82329: JFrog Artifactory 인증 우회 결함의 CISA KEV 등재와 self-managed 인스턴스 점검
- 엔드포인트 관리 시스템 표적 활동 이후 Intune 점검: 관리 권한·다중 관리자 승인·관리자 접근
- 물·하수도 섹터 인터넷 노출 PLC 표적화: CISA·Rockwell 경보와 접근 경계·대응 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!