Synology DiskStation Manager(DSM)의 SNMP API에서 CRLF 시퀀스를 다루는 방식에 결함이 확인됐다. 악용에는 원격 인증과 관리자 권한이 필요하고, 그 결과로 언급되는 것은 임의 파일 읽기·쓰기와 서비스 거부다.
개요
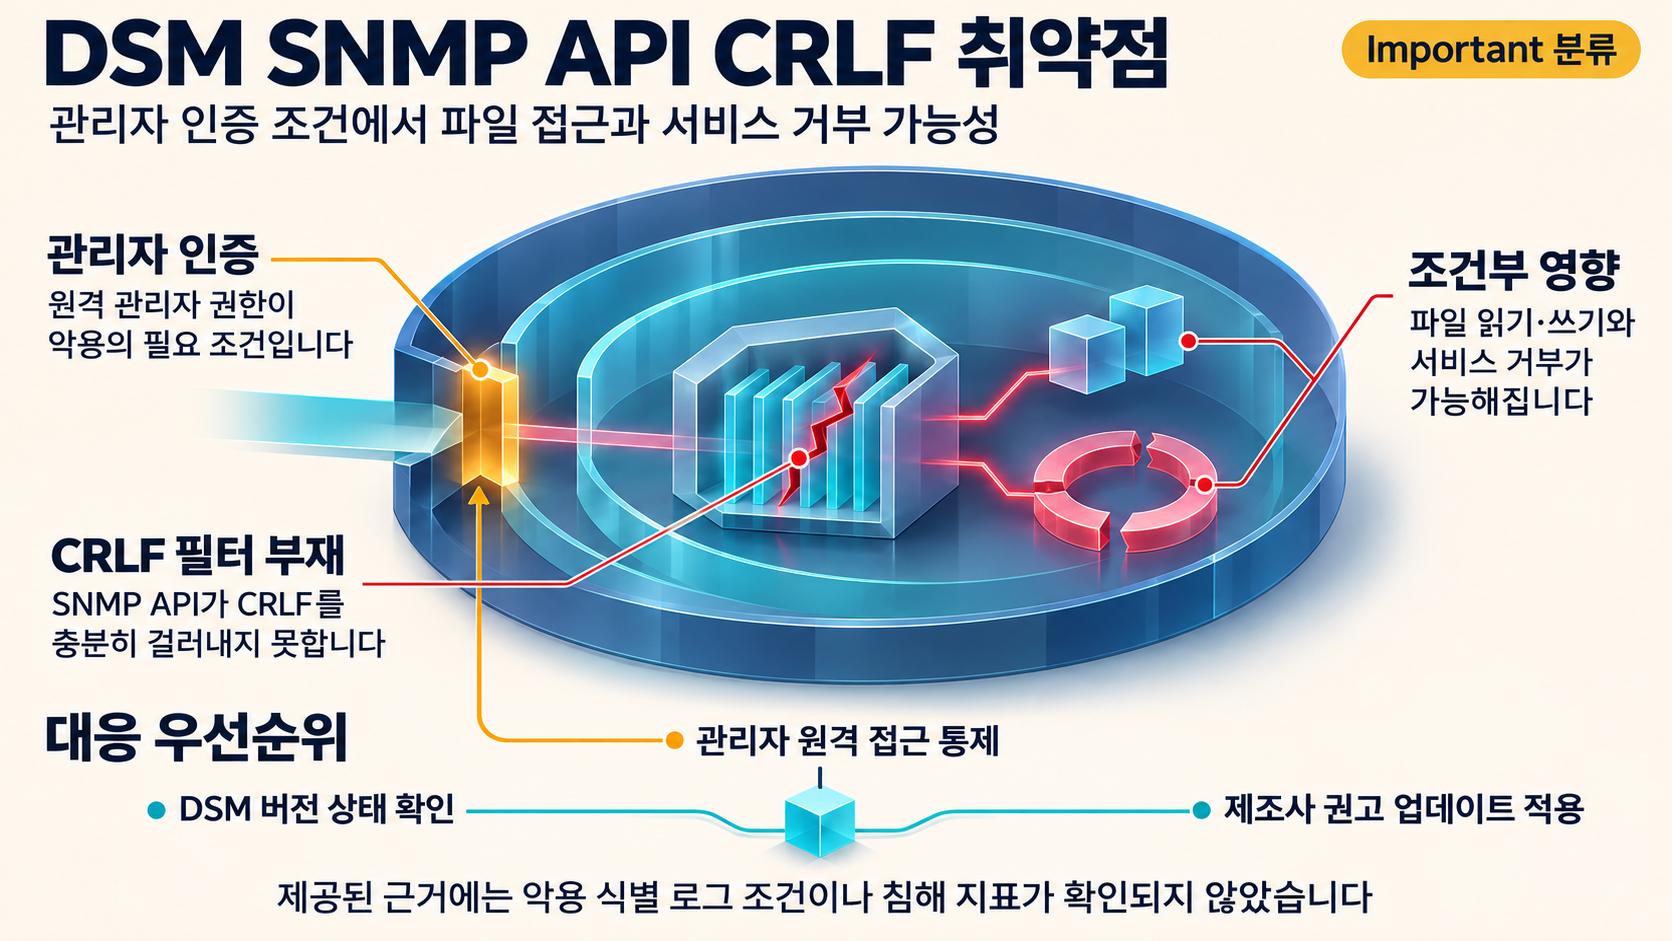
CVE-2026-86343은 Synology DiskStation Manager(DSM)의 SNMP API에서 CRLF 시퀀스가 적절히 무력화되지 않는 improper neutralization of CRLF sequences 유형 취약점이다. CVE 기록과 GitHub Advisory Database는 같은 설명을 공유한다. 원격에서 관리자 권한으로 인증한 사용자가 임의 파일을 읽거나 쓰고, denial-of-service 공격을 벌일 수 있다는 내용이다.
- 시놀로지는 보안 권고 Synology-SA-26:18에서 DSM 7.4와 DSM 7.3을 심각도 Important으로 분류했다.
- 같은 권고의 Mitigation 항목은 None이다. 업그레이드 외의 대체 조치는 제시되지 않았다.
- 실제 악용 정황과 공개 개념 증명(PoC)의 존재는 이번에 확인된 근거만으로는 판단할 수 없다.
영향 범위
- DSM 7.4 계열은 7.4.1-90080-1 이상으로 업그레이드해야 한다고 안내된다.
- DSM 7.3 계열은 7.3.2-86009-5 이상으로 업그레이드해야 한다고 안내된다.
수정 경계는 위 두 릴리스로 제시된다. 다만 CVE 기록이 'before 7.3.2-86009-5 and 7.4.1-90080-1'의 형식으로 수정 경계만 적어 두고 있어, 7.3.2-86009-5보다 이전 릴리스 하나하나의 영향 여부까지 이번 근거로 확정할 수는 없다. 판단은 제조사가 권고한 릴리스 이상으로 올라 있는지 확인하는 데 두는 편이 안전하다.
이 수정 경계와 악용 조건은 함께 읽어야 한다. CVE 기록과 GitHub Advisory Database가 적어 둔 악용 조건은 원격 인증과 관리자 권한이다. 확인된 범위에서 이 취약점은 관리자 권한으로 인증한 원격 사용자가 벌일 수 있는 취약점이며, 관리자 권한 인증 없이 성립하는 악용까지 이번 근거로 넓힐 수는 없다.
시놀로지가 수정 릴리스를 안내한 범위를 벗어난 제품과 버전에 대해서는 제공된 근거로 영향을 말할 수 없다. 이 글의 버전 판단도 위 안내에 명시된 릴리스에 한정한다.
기술적 분석
확인된 메커니즘은 SNMP API가 CRLF 시퀀스를 충분히 걸러내지 못한다는 사실까지다. 어떤 요청 형식으로 CRLF가 들어가고 그것이 임의 파일 접근과 서비스 거부로 이어지는지 내부 처리 경로는 근거에 적혀 있지 않다. 그래서 이 취약점은 악용 조건과 결과, 양쪽을 함께 놓는 편이 정확하다.
조건의 무게는 관리자 권한에 있다. 원격에서 관리자 권한으로 인증하는 것이 악용의 필요 조건이라는 것이 확인된 내용이고, 관리자 권한 없이 이 경로로 악용할 수 있다는 근거는 전달된 자료에 없다. 영향으로 적힌 문장도 같은 조건의 범위 안에 있다. 원격에서 관리자 권한으로 인증한 사용자가 임의 파일을 읽거나 쓸 수 있고, denial-of-service 공격을 수행할 수 있다는 것이다. 시놀로지 권고 표의 심각도 분류는 두 계열 모두 Important이다. 권고문에는 그 분류의 근거 설명이 따로 없으므로, 제조사 분류와 확인된 영향은 각각 별도 사실로 정리한다.
확인되지 않은 것들
- 구체적인 악용 요청 형식과 파일 접근으로 이어지는 내부 처리 경로.
- 제공된 근거 가운데 취약점 악용을 식별할 로그 조건이나 침해 지표.
- 실제 악용 여부와 공개 개념 증명(PoC)의 존재.
- 시놀로지가 안내한 수정 릴리스 밖 계열과 버전의 영향.
이 공백은 대응의 성격을 바꾼다. 제공된 근거에서는 악용을 확인할 수 있는 탐지 조건을 확인할 수 없고, 버전 상태와 관리자 접근 통제를 점검하더라도 그것만으로 실제 악용 여부를 판정할 수는 없다.
대응 방안
버전 확인과 업그레이드
- 운영 중인 DSM이 속한 계열과 릴리스를 먼저 확인한다.
- 계열별 권고를 각각 적용해 판단한다. DSM 7.4는 7.4.1-90080-1 이상, DSM 7.3은 7.3.2-86009-5 이상인지 확인하고, 해당 계열의 권고 릴리스에 도달하기 전이라면 업그레이드를 우선 검토한다. 다른 계열의 릴리스 번호와 견주어 충족 여부를 판단하거나, 권고 릴리스보다 이전 버전 전체가 영향받는다는 단정은 넣지 않는다.
- 제조사 권고는 Mitigation을 None으로 두고 있다. 업그레이드 전에 쓸 수 있는 제조사 제공 대체 조치는 근거에 없다.
관리자 접근 범위 점검
- SNMP API를 호출할 수 있는 계정이 어디까지 열려 있는지, 관리자가 원격으로 접근하는 경로가 무엇인지 함께 살펴본다.
- 이 점검은 악용에 관리자 인증이 필요하다는 조건에서 도출한 운영상 확인이다. 제조사가 제시한 완화책이 아니며, 업그레이드를 대체하지 않는다.
탐지로 악용 여부를 단정하지 않기
- 제공된 근거에는 취약점에 특화된 로그 조건이나 침해 지표가 없다.
- 관리자 접근 기록이나 파일 변경 이력을 점검할 수는 있지만, 그것을 악용의 확정적 증거로 취급해서는 안 된다. 기록이 남아 있지 않다고 악용 시도를 배제할 수도 없다.
우선순위 해석
- 운영 중인 DSM이 해당 계열의 권고 릴리스에 도달하기 전이라면, 그리고 악용의 필요 조건인 관리자 권한 인증 경로가 실제로 열려 있다면, 확인된 임의 파일 읽기·쓰기와 서비스 거부를 근거로 업그레이드를 앞당길 이유가 있다.
- 실제 악용 여부와 공개 PoC은 확인되지 않았다. 이 사정은 악용이 없다는 뜻이 아니며, 제조사는 수정 릴리스 적용을 권고한다.
- SNMP 기능을 끄거나 구성을 바꿔 위험이 사라진다는 설명은 근거에 없다. 노출 범위를 좁히는 작업은 위 조건에 대한 점검으로만 다뤄야 한다.
참고자료
함께 읽으면 좋은 글
- CVE-2026-0323: Checkov by Prisma Cloud 외부 Terraform 모듈 SSRF 취약점 점검
- CVE-2026-120006: .NET Aspire Dashboard 인증 쿠키 노출과 개발자 권한 코드 실행
- CVE-2026-109481: ASP.NET Core Blazor/SignalR 교차 사이트 요청으로 인한 권한 상승 분석
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!