개요
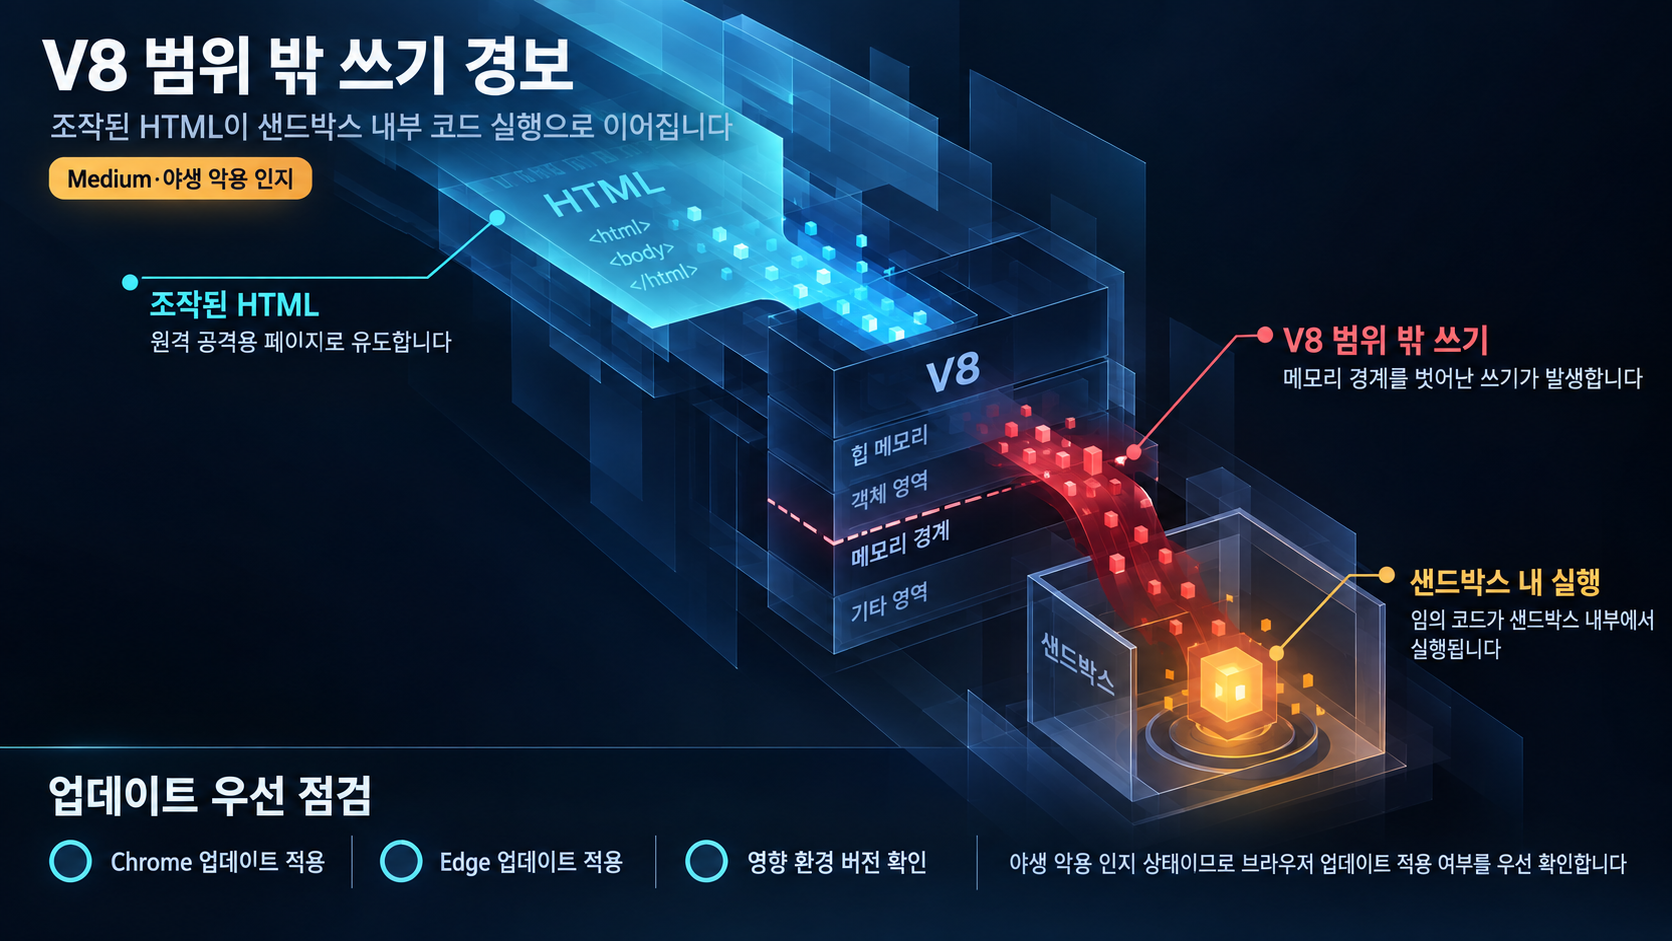
CVE-2026-87491은 Chromium V8 JavaScript 엔진의 범위 밖 쓰기(out of bounds write) 취약점입니다. 직접 확인된 영향 범위는 Google Chrome 153.0.8010.36 이전 버전이며, 이 범위 내에서 원격 공격자는 조작된 HTML 페이지를 경유해 샌드박스 안에서 임의 코드를 실행할 수 있습니다. CVE List V5 - CVE-2026-87491 CISA는 이 취약점이 Google Chrome, Microsoft Edge, Opera 등 Chromium을 사용하는 다수 브라우저에 영향을 줄 수 있다고 조건부로 명시했습니다. CISA KEV - CVE-2026-87491
Microsoft는 Google이 이미 야생 악용 존재를 인지하고 있다고 밝혔고, CISA는 이 취약점을 Known Exploited Vulnerabilities(KEV) 카탈로그에 2026-09-09 등재했습니다. CISA KEV - CVE-2026-87491
영향 범위
- 직접 확인된 대상은 Google Chrome 153.0.8010.36 이전 버전의 V8입니다. CVE List V5 - CVE-2026-87491
- CISA는 이 취약점이 Google Chrome과 Microsoft Edge, Opera 등 Chromium을 사용하는 여러 브라우저에 영향을 줄 수 있다고 명시했습니다. CISA KEV - CVE-2026-87491
- Microsoft도 Microsoft Edge(Chromium-based)가 해당 취약점을 포함한 Chromium을 가져온다고 안내했고, 최신 버전의 Microsoft Edge가 더 이상 취약하지 않다고 설명했습니다. Microsoft MSRC - CVE-2026-87491
- 단, Chrome을 제외한 각 브라우저의 정확한 취약/수정 버전 번호는 현재 제공된 증거에서 확인되지 않습니다. 따라서 Edge·Opera 등에서 특정 버전 이상만 안전하다고 단정할 수는 없습니다.
기술적 분석
제공된 근거가 확인하는 공격 흐름과 효과는 다음과 같습니다.
- V8에서 범위 밖 쓰기가 발생합니다.
- 공격자는 조작된 HTML 페이지를 통해 원격 공격이 가능합니다.
- 성공하면 샌드박스 내부에서 임의 코드가 실행됩니다.
- Chromium 보안 심각도는 Medium으로 기록되어 있습니다.
공격 상태 측면에서 Microsoft는 Google이 이 취약점에 대한 exploit이 야생에 존재함을 인지하고 있다고 밝혔습니다. Microsoft MSRC - CVE-2026-87491 CISA KEV 등재는 공격자 활용이 확인된 취약점임을 나타내지만, 등재 자체는 공개 코드 유통이나 PoC 공개를 의미하지 않습니다. 공개 PoC 존재 여부는 이번 조사 범위에서 확인되지 않았습니다.
대응 방안
- Google Chrome을 153.0.8010.36 이상으로 업데이트합니다. CISA KEV 항목에서 명시한 조치 기한은 2026-09-23입니다.
- Microsoft는 최신 Microsoft Edge(Chromium-based)가 더 이상 취약하지 않다고 안내했습니다. Microsoft MSRC - CVE-2026-87491
- CISA KEV 항목은 벤더 지침에 따라 완화 조치를 적용하고, BOD 26-04의 위험 기반 업데이트 우선순위 지침을 준수할 것을 조치로 명시했습니다. CISA KEV - CVE-2026-87491
- 한계: 각 Chromium 브라우저의 정확한 수정 버전 기준, 야생 악용의 구체적 공격 시나리오·표적·위협 그룹 정보는 제공된 증거에서 확인되지 않았습니다.
참고자료
- CVE-2026-87491 record (Out of bounds write in V8)
- Known Exploited Vulnerabilities Catalog - CVE-2026-87491
- CVE-2026-87491: Chromium: Out of bounds write in V8
함께 읽으면 좋은 글
- Star Blizzard의 RedFlick 피싱·악성코드 전달 기법과 방어 점검
- NeedyMantis 사후침해 악성코드: DAEMON Tools 공급망 침해와 장기 접근 흔적 점검
- Storm-3068 침해 경로로 보는 소스코드 이후의 클라우드 권한 확산 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!