Plex Media Server에서 트랜스코더 설정을 경유해 Codecs 디렉터리에 파일을 쓸 수 있는 취약점 CVE-2026-96656가 CVE 레코드에 등록되고 CISA KEV 카탈로그 항목으로 확인되었습니다. 공급자 공지와 미국 정부 카탈로그가 같은 결함을 각각 다른 표현으로 다루고 있는 만큼, 벤더 공지 수준으로 흘려보낼 사안이 아니라 우선순위를 정해 점검할 사안으로 다룰 필요가 생겼습니다.
개요
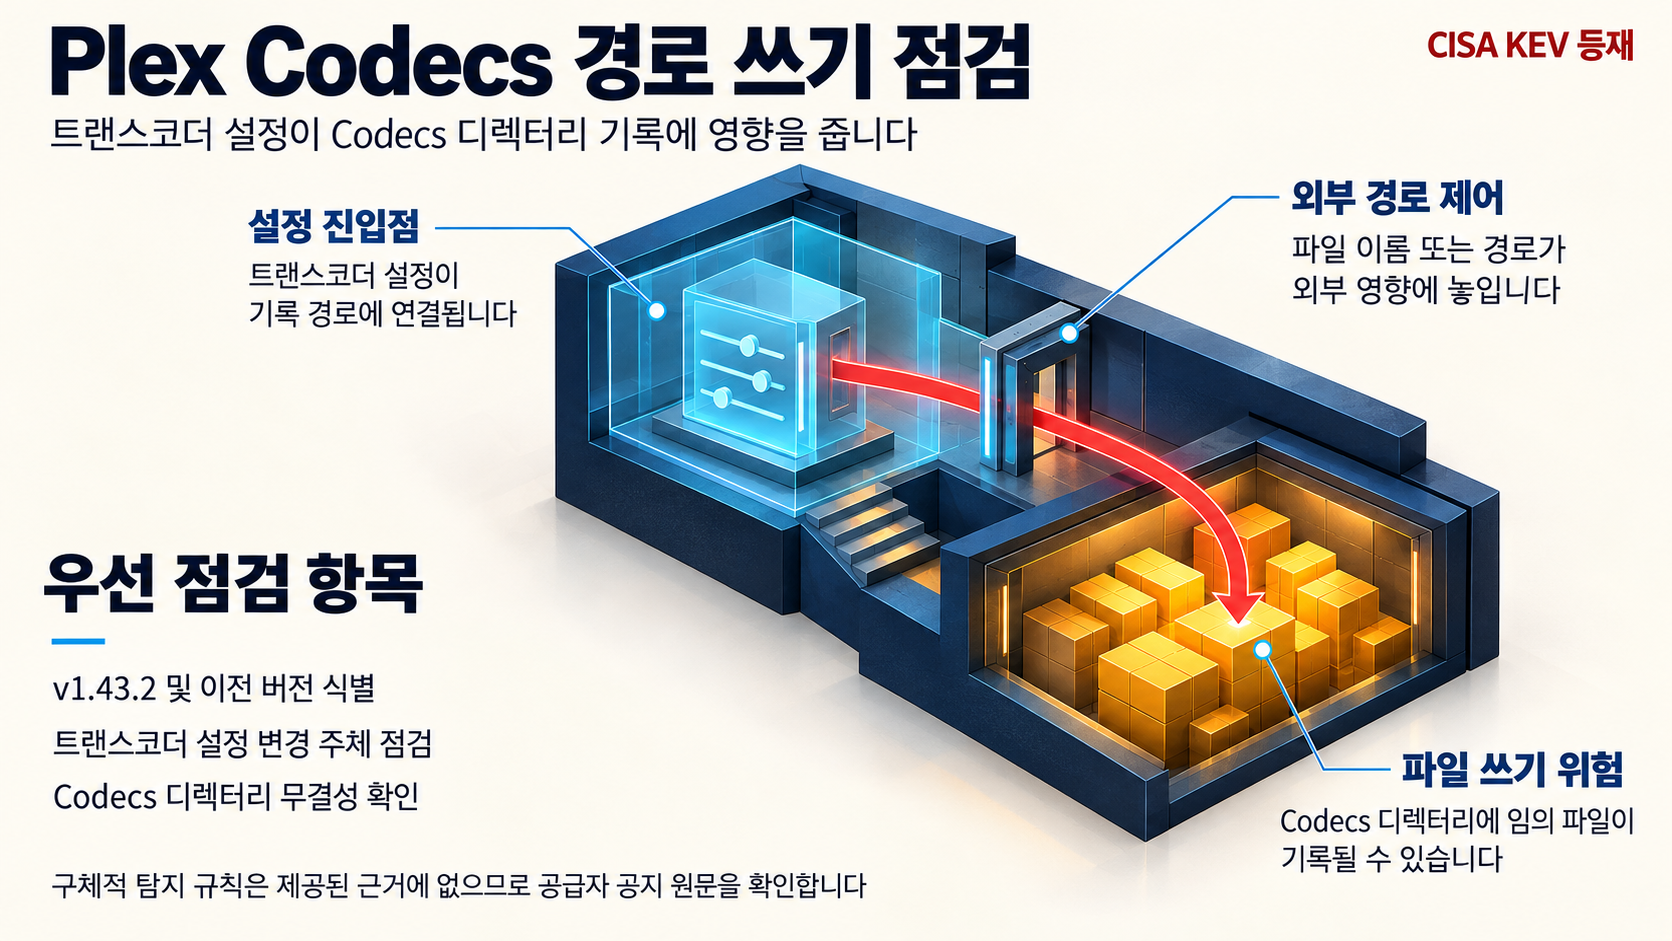
- Plex 공식 보안 공지는 CVE-2026-96656을 "Arbitrary file write to the Codecs directory through transcoder preferences", 즉 트랜스코더 설정을 통한 Codecs 디렉터리로의 임의 파일 쓰기로 적시했습니다. 공지 제목은 v1.43.2 및 이전 버전을 지목합니다.
- CISA KEV 카탈로그는 같은 결함을 "External Control of File Name or Path", 파일 이름 또는 경로의 외부 제어 취약점으로 분류했습니다. 설명문은 "which can allow an admin"으로 이어지는 문장을 담고 있습니다.
- CVE 레코드는 cvelistV5에 PUBLISHED 상태로 등록되어 있고, 배정 조직은 cisa-cg로 표기됩니다.
- 정리하면 이 취약점에서 확인된 사실은 서로 다른 층위를 이룹니다. 트랜스코더 설정을 통한 Codecs 디렉터리 임의 파일 쓰기라는 메커니즘 표현, 파일 이름 또는 경로의 외부 제어라는 분류, 그리고 v1.43.2 및 이전 버전이라는 영향 범위입니다.
영향 범위
Plex 공지가 지목한 영향 범위는 v1.43.2 및 이전 버전의 Plex Media Server입니다. 따라서 점검의 출발점은 운영 중인 Plex Media Server 인스턴스의 버전이 이 이하인지 확인하는 작업입니다. 버전 확인 없이는 이 취약점이 우리 환경에 해당하지 않는다고 말할 수 없습니다.
가장 불확실한 지점은 권한 전제 조건입니다. CISA KEV 설명문에는 관리자, 즉 'admin'을 언급하는 대목이 있지만 전달된 인용이 그 문장에서 잘려 있어, 관리자 권한이 공격 경로의 전제인지 여부를 이 자료만으로 확정할 수 없습니다. 전달된 근거에는 인증 요건을 명시하는 문구가 없습니다. 권한 전제가 어떻게 확인되느냐에 따라 대응의 급소와 우선순위는 달라질 수 있지만, 그 구분은 현재 근거로는 불가능합니다. 그래서 인증 조건이 확인되기 전까지는 v1.43.2 및 이전 버전에 해당하는 인스턴스를 골라내는 작업을 먼저 끝내는 편이 합리적입니다.
CISA 카탈로그 등재는 이 결함을 실제 악용이 알려진 취약점을 모은 목록의 항목으로 다룹니다. 다만 침해 사례의 공격자, 시기, 피해 형태는 전달된 근거에 포함되어 있지 않습니다. 그래서 이 글은 특정 집단의 활동이나 피해 규모, 또는 환경별 위험도의 순위 비교를 전제하지 않습니다.
기술적 분석
제공된 근거가 확인하는 메커니즘은 두 문장으로 한정됩니다. Plex 공식 공지는 이 결함을 트랜스코더 설정(transcoder preferences)을 통한 Codecs 디렉터리로의 임의 파일 쓰기로 적시합니다. CISA는 같은 결함에 파일 이름 또는 경로의 외부 제어(External Control of File Name or Path)라는 분류를 붙였습니다. 두 표현은 기록 대상이 외부 입력의 영향을 받을 수 있다는 취약점 유형을 가리키며, 여기가 근거가 허용하는 설명의 끝입니다.
이 한계는 독자에게 두 가지 운영 질문으로 번역됩니다. 첫째, 트랜스코더 설정이라는 진입 지점이 적시되어 있으므로, Plex Media Server에서 트랜스코더와 코덱 관련 설정을 변경할 수 있는 주체가 누구인지가 점검 범위가 됩니다. 둘째, Codecs 디렉터리라는 기록 위치가 특정되어 있으므로, 해당 디렉터리의 파일 무결성을 어떻게 보고 있는지 역시 점검 대상입니다. 다만 이 두 항목은 근거에 제시된 조치를 그대로 옮긴 것이 아니라 설정 경로와 기록 위치라는 확인된 정보에서 끌어낸 해석이며, 실제 감시 수단이나 탐지 규칙은 전달된 근거에 없습니다.
공개 PoC·익스플로잇 분석
- 출처: 이번 취합에서 전달된 Plex 및 CISA 인용문, 그리고 cvelistV5 CVE 레코드 어디에도 공개 악용 도구의 코드나 저장소 주소, 재현 절차는 포함되어 있지 않습니다. 그래서 이 글은 공개 PoC의 존재를 확인된 사실로 서술하지 않고, 그 존재를 입증하는 자료가 전달된 근거에 없다는 점을 그대로 다룹니다. 이 절에서 확인할 수 있는 출처는 Plex 공지가 적시한 트랜스코더 설정을 통한 Codecs 디렉터리 임의 파일 쓰기, 그리고 CISA KEV 카탈로그에 같은 CVE가 파일 이름 또는 경로의 외부 제어 항목으로 올라 있다는 두 가지입니다.
- 전제조건: 악용에 필요한 인증·권한 조건은 전달된 인용으로 확정되지 않습니다. CISA 설명문에 관리자, 즉 'admin'을 언급하는 대목이 있지만 인용이 그 문장에서 끊겨 있어, 인증 이전의 요청인지 인증 이후의 설정 변경인지 가리는 문구가 전달된 자료에 없기 때문입니다. 그래서 이 글은 악용의 선행 조건을 확인된 사실로 다루지 않고 열어 둔 상태로 봅니다.
- 입증 범위: 인용이 입증하는 범위는 Plex 공지가 적시한 메커니즘, v1.43.2 및 이전 버전이라는 대상, 그리고 같은 CVE가 CISA KEV 카탈로그 항목으로 존재한다는 상태까지입니다. KEV가 실제 악용이 알려진 취약점을 정리하는 목록이라는 성격상 등재 사실 자체가 상태 신호로 읽히지만, 이 글이 그 인용문 밖의 상태를 근거 없이 확장해 말하지는 않습니다. 악용 절차가 어떤 조건에서 성립하는지, Codecs 디렉터리로의 쓰기가 어디까지 이어지는지, 침해 규모와 공격 주체는 이 자료로 입증되지 않습니다.
- 운영상 의미: 상태 신호는 카탈로그 항목으로 확인되었고 전제 조건은 확인되지 않은 조합이라면, 대응의 초점은 악용 동작의 재현이나 도구의 형태를 확인하는 쪽이 아니라 영향 범위 버전의 식별과 공급자 공지 원문 확인으로 옵니다. 권한 전제가 나중에 어떤 방향으로든 확인되더라도 v1.43.2 및 이전 버전에 해당하는 인스턴스를 골라내는 작업이 후순위로 내려가지는 않는다는 해석은, 전제 조건이 근거에서 확정되기 전까지의 조건부 판단입니다.
확인되지 않은 기술 세부
- CVE JSON 인용이 잘린 형태로 수집되어 CVSS 점수, AV나 AC, PR 같은 벡터 세부, CWE 분류의 정확한 값을 확정할 수 없습니다.
- v1.43.x 계열 중 어느 버전부터 수정되었는지를 나타내는 정확한 수정 버전 번호가 근거에 명시되지 않았습니다.
- KEV 등재 날짜(dateAdded)와 연방 기관 대상 업데이트 기한(due date)이 근거에 없습니다.
- Plex 공지에서 전달된 발췌는 취약점 표가 중심이고, 공급자가 권고하는 완화 조치나 침해 지표 같은 상세 문구는 포함되어 있지 않습니다.
- 공개 PoC의 코드나 저장소, 재현 절차를 담는 인용문, 그리고 이 취약점의 메커니즘을 다루는 독립적인 기술 분석 인용문도 전달된 근거에 없습니다. 그래서 이 글은 악용 절차나 선행 조건을 확인된 사실처럼 다루는 서술을 피하고, 확인된 범위와 확인되지 않은 범위를 분리해 안내합니다.
대응 방안
지금 확인해야 할 것
- 운영 중인 Plex Media Server 인스턴스의 버전이 v1.43.2 및 이전인지 확인합니다. 영향 범위에 해당하는지가 이 사안의 첫 판단 기준입니다.
- Plex 공식 보안 공지 원문을 직접 확인합니다. 전달된 발췌에는 취약점 표와 대상 버전만 있고 적용해야 할 수정 버전이나 추가 지침은 없기 때문에, 실제 조치는 원문이 확인하는 내용으로 확정해야 합니다.
- CISA KEV 카탈로그 항목에서 취약점 분류와 설명문, 등재 정보를 확인합니다. 설명문의 관리자 언급 대목은 이 사안의 권한 전제를 가릴 수 있는 단서이므로 원문에서 끝까지 읽을 필요가 있습니다.
근거가 좁혀 남는 과제
- 핵심은 영향 범위 해당 여부를 확정하고 공지 원문의 내용을 확인하는 것입니다. v1.43.x 계열 중 어느 버전부터 수정되었는지가 근거에 없으므로, 이 글이 특정한 버전 번호로 업데이트를 지시하지는 않습니다.
- 이 글이 다루지 못하는 대응 영역이 있습니다. 제공된 발췌에는 버전 범위와 취약점 설명만 있고 그 외의 공급자 지침이 없기 때문에, 이 글의 대응 범위는 버전 확인과 공지 원문 확인으로 한정합니다. 인터넷 차단이나 서비스 일시 중단 같은 조치, 권한 분리 정책, 디렉터리 무결성 모니터링 주기 모두를 전달된 근거가 확인하지는 않습니다.
- 인증 전제 조건, CVSS 세부, 수정 버전, KEV 등재 날짜가 추가로 확인되면 대응 우선순위는 다시 계산되어야 합니다. 그 전까지는 확인된 범위와 확인되지 않은 범위를 구분해 두는 것 자체가 이 사안의 현실적인 대응 산출물입니다.
참고자료
- CVE-2026-96656: Plex Media Server arbitrary file write
- Important Security Update for Plex Media Server v1.43.2 and earlier
- CVE-2026-96656 - Plex Media Server External Control of File Name or Path Vulnerability
함께 읽으면 좋은 글
- HAgent MCP 도구의 OS 명령 삽입(CVE-2026-117573): hagent_arduino·hagent_esp32 점검 포인트
- docker-mcp Windows 명령 구성 경로의 명령 주입(CVE-2026-116102) 점검
- nmap-mcp 허용 목록 검증 결함(CVE-2026-117570), MCP 도구 경계에서 점검해야 할 것
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!