GitPython의 서브모듈 처리에서 쟁점은 검증의 유무가 아니라 검증의 순서입니다. GitHub 보안 어드바이저리는 이 순서 문제를 원격 코드 실행(RCE)으로 분류해 기록했습니다. 아래는 제공된 문서를 기준으로 확인되는 사실, 확인되지 않은 공백, 그리고 그 공백 때문에 지금 단계에서 말할 수 있는 범위를 나눈 정리입니다.
개요
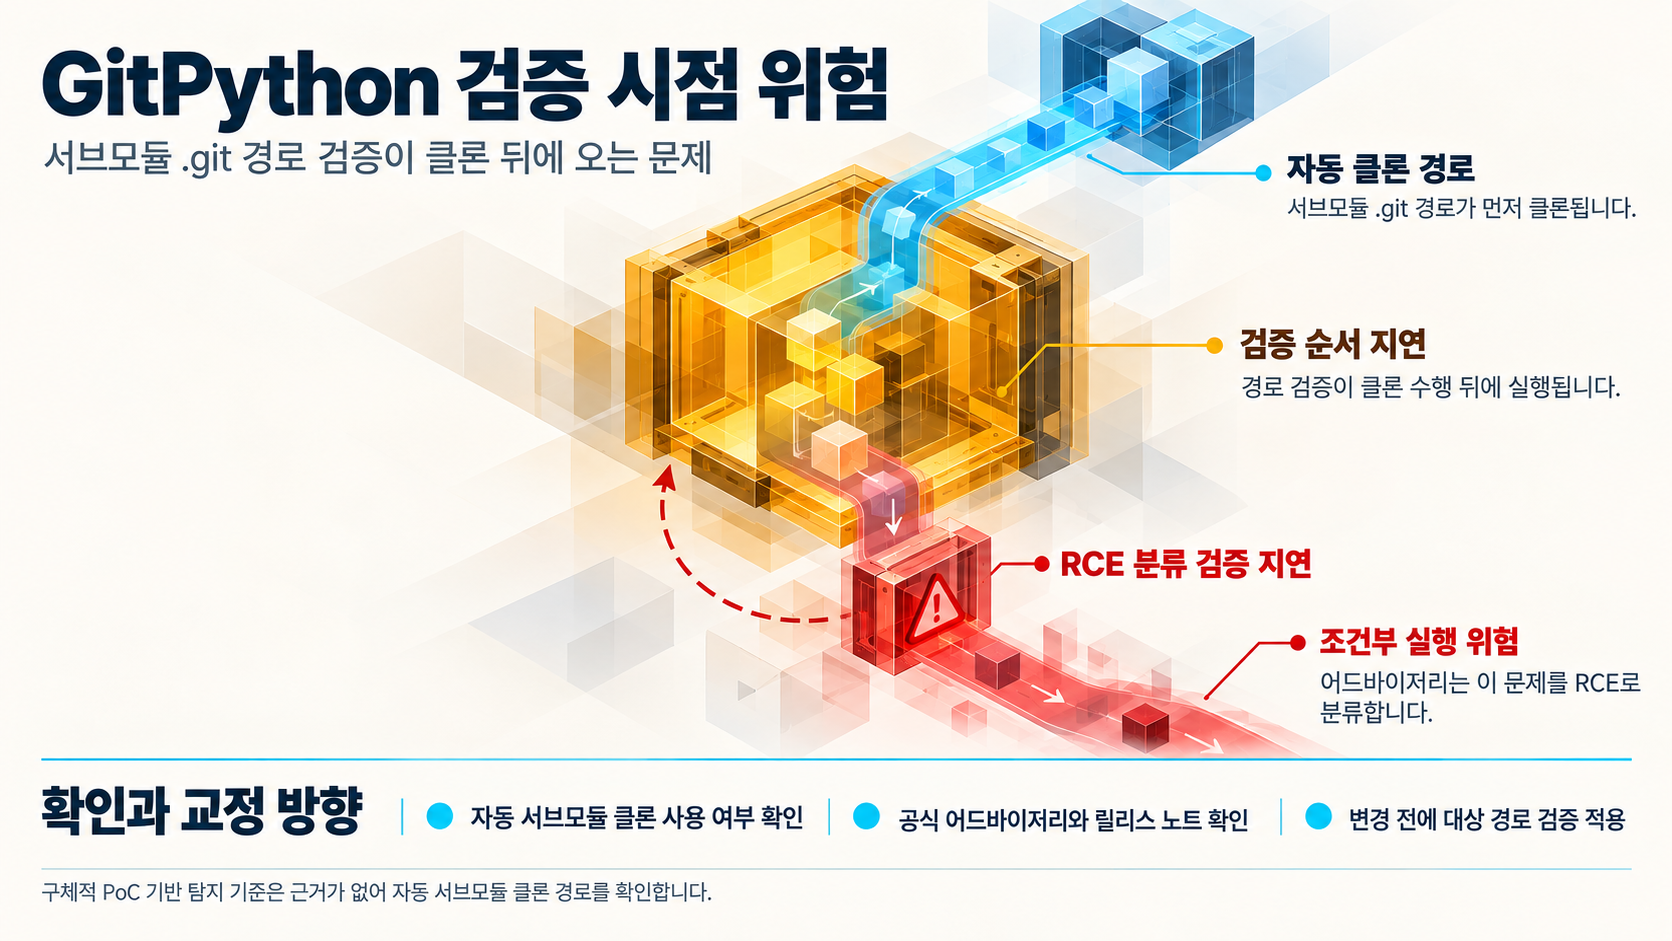
GitHub 보안 어드바이저리 GHSA-83vg-56qc-22m7의 제목은 GitPython이 서브모듈의 .git 경로를 해당 경로에 클론을 수행한 이후에야 검증한다고 밝히고, 이 문제를 원격 코드 실행(RCE)으로 분류합니다. 어드바이저리 제목에 함께 기록된 assigned CVE는 CVE-2026-114145입니다.
프로젝트 저장소에는 대상 경로를 변경하기 전에 검증하라는 방향의 validate destinations before mutation 커밋(97eadb8)이 반영되어 있습니다.
지금 확인되는 사실은 제공된 문서의 제목 수준입니다. 어드바이저리 제목이 밝히는 검증 시점과 RCE 분류, 커밋의 존재와 제목, 3.2.1 릴리스 페이지의 존재가 그 범위입니다. 어떤 .git 경로 구성이 어떤 코드 실행으로 이어지는지에 대한 인과 설명은 제공된 문서에 나와 있지 않습니다.
영향 범위
근거가 직접 지목하는 처리 경로는 GitPython 라이브러리의 서브모듈 클론 처리, 즉 .git 경로 검증이 클론 이후에 이루어지는 코드 경로입니다. 정확한 영향 시작 버전과 버전 상한은 제공된 문서 어디에도 명시되어 있지 않습니다.
운영 관점에서 이 문제가 의미할 수 있는 범위는 GitPython이 외부 저장소의 서브모듈을 자동으로 클론하는 코드 경로입니다. 다만 이는 확인된 사실에서 출발한 조건부 해석입니다. 어드바이저리 제목 자체가 특정 입력 경로, 전제 조건, 사용자 상호작용의 필요 여부를 밝히지는 않기 때문입니다. 사람 확인 단계가 개입된 환경이나 서브모듈 클론을 쓰지 않는 환경의 노출 수준도 제공된 근거로는 판단할 수 없습니다.
이미 악용되고 있다는 전제는 성립하지 않습니다. 실제 야생 공격 사례는 확인되지 않았고, CISA KEV 등재 여부도 확인되지 않았습니다.
기술적 분석
검증이 변경 뒤에 오는 문제
확인된 근거에 따르면 GitPython은 서브모듈의 .git 경로에 대한 검증을 그 경로에 클론을 수행한 다음에야 실행합니다. 어드바이저리 제목은 이 검증 시점 문제를 RCE로 분류합니다.
그 이상은 현재 근거로 채울 수 없습니다. 검증이 클론 이후에 배치된 상태에서 어떤 대상 경로가 어떻게 작성되는지, 검증으로 되돌릴 수 없는 상태가 만들어지는지, 코드 실행에 이르는 구체적 경로는 제공된 문서에 설명되어 있지 않습니다. 어드바이저리 상세 본문과 수정 커밋의 코드 수준 내용을 직접 확인하지 못했으므로, 이 글의 메커니즘 서술은 제목 수준의 확인 사실에 기반합니다.
공개 PoC·익스플로잇 분석
- 출처: 분석 단계의 수집 상태 기록에는 공개 PoC와 기술 연구 자료가 확인된 것으로 등록되어 있습니다. 반면 현재 evidence bundle에 실제로 담긴 문서는 GitHub 어드바이저리 GHSA-83vg-56qc-22m7, GitPython 3.2.1 릴리스 페이지,
validate destinations before mutation커밋 97eadb8이며, 이 문서들 안에 PoC 본문이나 악용 절차를 적은 기술 설명은 포함되어 있지 않습니다. 따라서 이 글이 인용할 수 있는 PoC 원문 근거는 없습니다. - 전제조건: 제공된 근거가 지지하는 최소 조건은 GitPython이 서브모듈을 클론한다는 사실과, 그 클론이
.git경로 검증보다 먼저 일어난다는 점입니다. 어떤 형태의.git경로 구성이 필요한지, 어떤 GitPython 코드 경로가 실행되는지, 추가 권한이나 사용자 상호작용이 필요한지는 근거에 나타나지 않아 전제할 수 없습니다. - 입증 범위: 공개 PoC의 존재는 수집 기록 수준에서만 확인됩니다. 그 PoC가 어떤 GitPython 버전에서 어떤 절차로 동작하는지, 어드바이저리가 분류한 RCE 결과까지 실제로 보이는지는 제공된 문서로 입증되지 않습니다. 야생 악용 사례와 CISA KEV 등재 여부도 확인되지 않았습니다.
- 운영상 의미: PoC의 절차·대상 버전·입력 조건이 근거에 없으므로, 이 근거만으로는 특정 버전이나 특정 환경의 노출 여부를 판정할 수 없고 PoC 기반 탐지 기준이나 악용 지표도 만들 수 없습니다. 확인된 사실과 어드바이저리의 RCE 분류가 조건부로 가리키는 지점은 GitPython이 신뢰할 수 없는 원격 저장소의 서브모듈을 자동으로 클론하는 코드 경로가 자체 환경에 존재하는지이며, 그 존재 여부는 확인된 사실이 아니라 각 환경이 직접 확인해야 하는 영역으로 남습니다. PoC 상세 본문이 확보되기 전까지는 이 취약점을 자체 환경에서 등급화하거나 우선순위를 매기는 판단을 보류하는 것이 근거 범위와 맞습니다.
수정 방향
커밋 97eadb8의 제목 validate destinations before mutation은 검증이 실제 변경(mutation) 앞에 배치되어야 한다는 교정 방향을 가리킵니다. 제공된 근거에는 이 커밋의 코드 수준 내용이 없으므로, 어떤 경로 검사 항목이 선행 단계로 이동했는지는 단정하지 않습니다.
GitPython 릴리스 페이지에는 3.2.1 릴리스가 존재합니다. 그러나 제공된 문서는 3.2.1이 CVE-2026-114145를 수정하는 릴리스인지 밝히지 않습니다. 이 연결은 릴리스 노트 원문 확인 전까지는 미확인 상태로 남습니다.
운영 관점의 조건부 해석
확인된 사실과 확인되지 않은 사실을 나누면 경계가 분명해집니다. 확인된 것은 검증이 클론 이후에 수행된다는 점, 어드바이저리가 이를 RCE로 분류한다는 점, 검증 순서를 바꾸려는 제목의 커밋과 3.2.1이라는 릴리스가 존재한다는 점입니다. 확인되지 않은 것은 야생 악용 사례, KEV 등재 여부, 영향 버전 범위, 수정 버전 번호, CVSS 점수, 그리고 공개 PoC의 구체 절차입니다.
이 상태에서는 자체 환경의 시급도를 점수나 등급으로 매길 수 없습니다. GitPython이 외부 저장소의 서브모듈을 자동 클론하는 코드 경로가 실제로 존재하는지 여부는 각 환경이 직접 확인해야 하는 사항이며, 그 확인 없이는 이 취약점의 영향 범위를 자체 환경에 대해 결론낼 수 없습니다.
근거의 한계
- 정확한 영향 시작 버전과 수정 버전 번호가 근거에 없습니다.
- CVSS 점수가 근거에 없습니다.
- 어드바이저리 상세 본문과 수정 커밋의 코드 수준 내용을 직접 확인하지 못해, 메커니즘 서술은 제목 수준 확인 사실에 기반합니다.
- 분석 단계의 수집 상태 기록에는 공개 PoC 및 기술 연구 자료가 확인된 것으로 등록되어 있지만, 현재 evidence bundle의 문서 안에 PoC 본문이나 악용 절차 기술은 포함되어 있지 않습니다.
- KEV 등재 여부와 실제 공격 사례가 확인되지 않았습니다.
- 3.2.1 릴리스가 CVE-2026-114145를 수정하는지 여부가 근거에 없습니다.
대응 방안
이 구간은 제공된 문서가 확인하는 범위와 확인하지 않는 범위를 나누는 데 한정합니다. 아래에는 탐지 규칙이나 구성 지침이 없습니다.
근거가 확인하는 것
- 어드바이저리 제목은 GitPython의 서브모듈
.git경로 검증이 클론 이후에 이루어진다고 밝히고 그 문제를 RCE로 분류합니다(CVE-2026-114145). - 커밋 97eadb8의 제목은 대상 경로 검증이 변경 앞에 배치되어야 한다는 수정 방향을 나타냅니다.
- GitPython 릴리스 페이지에 3.2.1이 존재합니다.
근거가 확인하지 않는 것
- 3.2.1이 CVE-2026-114145의 수정본인지는 제공된 근거만으로 확인되지 않습니다.
- 영향 버전 범위와 수정 버전 번호가 제공된 근거에 없습니다.
- 제공된 근거에는 구체적인 IOC, 로그 포맷, 탐지 규칙, PoC 절차가 포함되어 있지 않습니다. 따라서 이 근거에서 파생할 수 있는 탐지 기준이나 로그 점검 항목은 없습니다.
- 업그레이드 대상 버전, 서브모듈 URL·경로 제한 같은 구성 조치가 필요한지 여부와 그 범위를 이 근거로 특정할 수 없습니다.
즉 대응 순서를 정하는 판단은 어드바이저리 상세 본문, 릴리스 노트, CVE 레코드, PoC 원문 확인 이후에 가능합니다. 이 글은 확인되지 않은 항목을 가정해 조치를 설계하지 않습니다.
참고자료
- GitPython validates a submodule's ".git" path only after cloning into it (RCE)
- Release 3.2.1
- validate destinations before mutation
함께 읽으면 좋은 글
- Wavlink WL-WN530BE1-A 인증 없는 OS 명령 주입(CVE-2026-113802): 대상 범위와 남은 확인 사항
- Storybook Preview Origin 검증 누락(CVE-2026-114125): 개발 미리보기 환경의 코드 주입 노출 점검
- Pillow TIFF 인코더의 메모리 노출과 세그폴트(GHSA-xvh5-g6gv-559v): 이미지 재저장 파이프라인 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!