EU 사이버 복원력 법(Cyber Resilience Act, 이하 CRA)과 OpenSSF의 Gemara는 서로 다른 층위에서 등장한 이름이다. 그런데 두 자료를 나란히 놓으면 같은 질문으로 수렴한다. 오픈소스 구성요소를 제품에 넣은 제조자는 그 선택을 어떤 형태로 점검하고 기록할 것인가. 이 글은 전달된 조항 발췌와 공개된 도구 설명만 사용해, 소프트웨어 보안 증명이라는 주제가 어디까지 확인됐고 어디부터가 검증 경계인지 정리한다.
개요
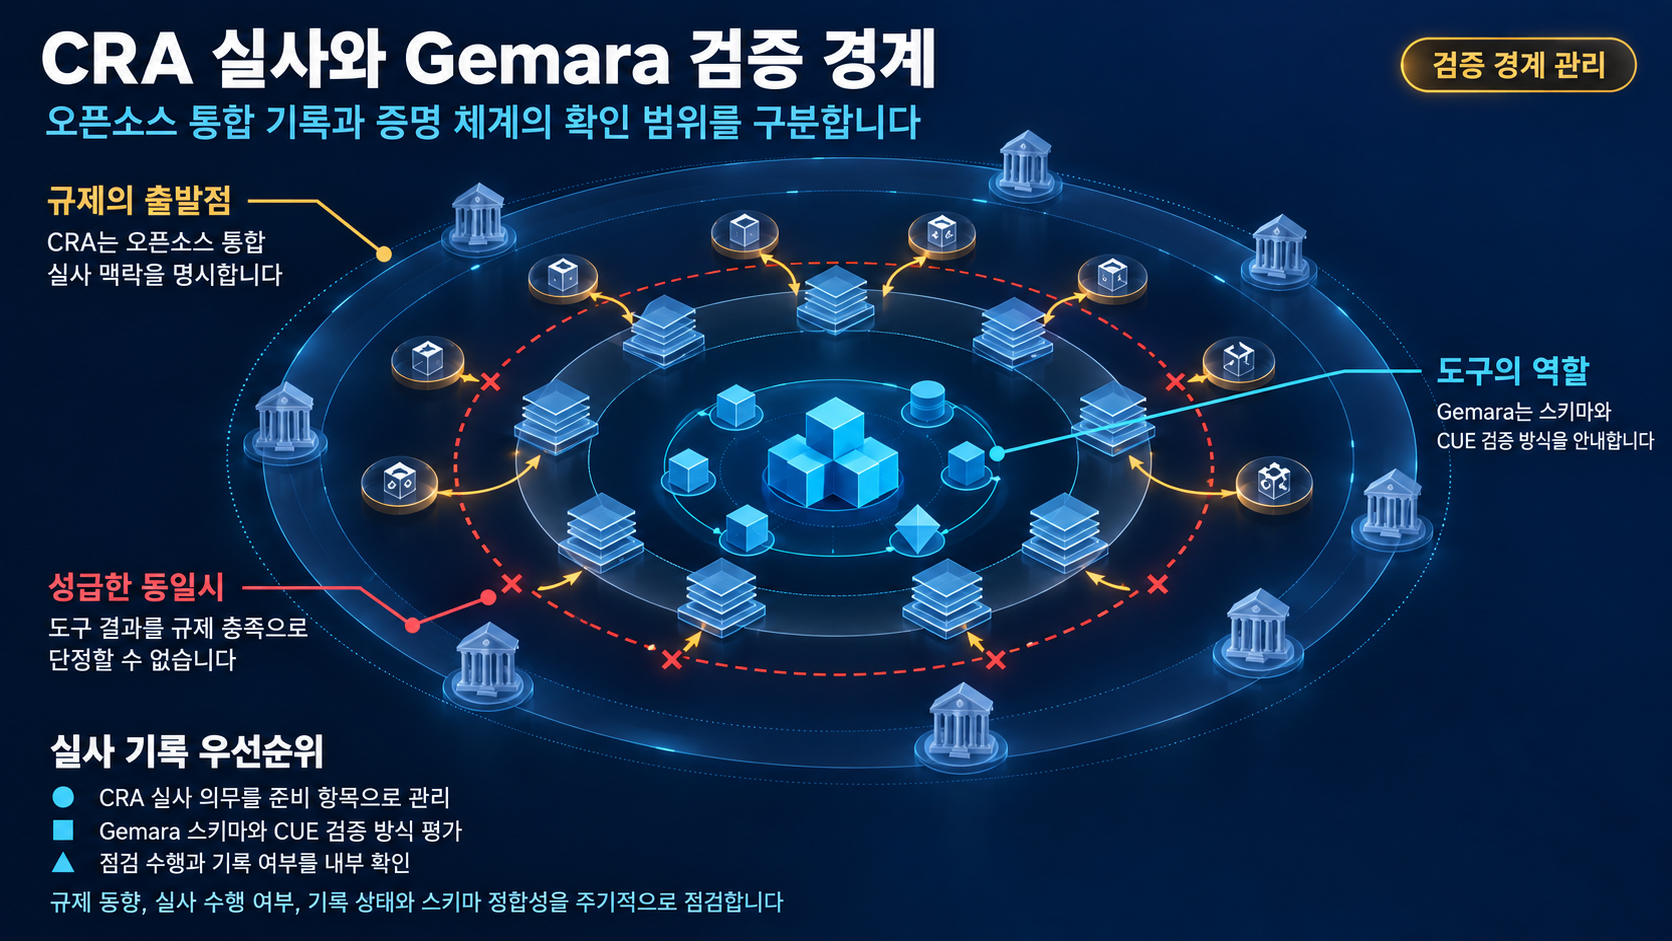
- 규제 쪽에는 CRA가 있다. CRA 최종 문안 미러에 실린 제25조는 제13조 제5항의 실사(due diligence) 의무를 용이하게 하기 위한 목적을 밝히며, 특히 제조자가 자사 제품에 무료·오픈소스 소프트웨어 구성요소를 통합하는 경우를 구체적으로 지목한다. 이 조항의 제목은 'Security attestation of free and open-source software'다.
- 도구 쪽에는 Gemara가 있다. Gemara 저장소는 저장소 소개 문구로 'Minimizing rework for governance activities'를 내걸고, 모델과 지원 자원, 스키마, CUE 기반 검증 방식을 안내한다.
- 두 축을 잇는 질문은 증명(attestation)이다. 다만 제25조 발췌가 확인해 주는 범위는 오픈소스 통합 실사를 지원할 위임 입법의 근거까지이고, Gemara는 거버넌스 활동의 재작업을 줄이는 모델·스키마로 따로 소개된다. 두 자료가 제도적으로 연결되거나 서로를 대체한다는 사실은 이번 증거에 없다.
- 이 글의 경계도 미리 밝힌다. 확인된 자료는 CRA 조항 발췌와 Gemara·Baseline·Scorecard·Privateer의 공개 설명 발췌다. 제13조 제5항이 요구하는 실사의 구체적 요건과 위임 입법의 현재 진행 상태는 이번 증거로 확인되지 않았다.
배경·현황
규제가 실사를 명시한 지점
CRA 제25조 발췌를 그대로 따르면, 이 조항은 제13조 제5항의 실사 의무를 용이하게 하기 위한 목적을 담고 있다. 그 대상 가운데 제조자가 무료·오픈소스 소프트웨어 구성요소를 디지털 요소를 가진 제품에 통합하는 경우가 명시적으로 언급되며, 위원회가 위임 입법(delegated acts)을 채택할 수 있는 권한이 함께 규정된다. 발췌에서 확인되는 것은 이 위임 입법의 근거와 그 적용 맥락까지다. 위임 입법이 어떤 증명 서식이나 보존 형태를 정할지는 이번 자료로 확인되지 않았다.
여기서 중요한 것은 규제 텍스트가 오픈소스 통합을 별도 조항의 대상으로 지목했다는 점이다. 제25조 제목이 free and open-source software에 대한 security attestation을 언급하는 만큼, 오픈소스 의존성은 기능 선택인 동시에 규제 대응 목록에 오를 항목이 된다. 다만 제조자가 실제로 충족해야 할 요건은 제13조 제5항의 구체적 내용이 확인돼야 알 수 있다.
Gemara가 자리한 지점
Gemara는 gemara.openssf.org에서 모델과 지원 자원을 제공하고, 스키마는 저장소 또는 CUE 중앙 레지스트리에서 찾을 수 있도록 안내한다. 이 스키마를 CUE 언어로 직접 사용해 Gemara 데이터를 검증하고, 이를 보안 툴체인에 연결하는 방식이 공개된 설명의 골격이다.
'재작업을 줄인다'는 표현은 그대로 실무적 함의를 갖는다. 거버넌스·보안 실사는 보통 여러 점검 결과를 사후에 맞춰 정리하는 과정에서 비용이 커진다. 실사 단계에서 데이터를 미리 정형 스키마로 받아두면 나중에 일괄 재작업하는 부담을 줄일 수 있다는 문제의식으로 해석된다. 이 해석은 저장소 소개 문구에서 출발한 것이며, Gemara의 계층 정의나 스키마 상세 명세는 인용된 발췌에 없다.
주요 사례·변화
이번 증거 번들이 뒷받침하는 사례는 실제 도입 사례가 아니라 공개된 도구 설명이다. Gemara 기반 실사 자동화를 도입한 조직의 사례나 채택 타임라인을 다룬 독립 보도·연구는 번들에 포함되지 않았다. 따라서 아래는 각 자료에서 개별적으로 확인되는 기능만 나열한다.
- Open Source Project Security Baseline은 프로젝트가 성숙도 수준에 비해 어떤 보안 요건을 충족해야 하는지를 다루는 자료로 소개된다. OpenSSF Security Baseline SIG가 프로젝트 거버넌스 문서에 따라 유지한다.
- OpenSSF Scorecard는 의존하는 프로젝트가 아카이브되지 않았는지 archived probe로 점검하는 등 기초 신호를 확인하는 도구로 소개된다. OpenSSF는 자체 Security Baseline에서도 같은 접근을 취한다고 설명한다. 동시에 Scorecard는 모든 프로젝트가 따라야 할 확정적 보고서나 요구 사항이 되는 것을 의도하지 않는다고 분명히 한다.
- Gemara는 모델과 지원 자원, 스키마를 공개하고 CUE로 Gemara 데이터를 검증하는 방식을 안내한다.
- Privateer는 보안·컴플라이언스 평가를 위한 플러그 기반 프레임워크로 소개되며, 그 기능 가운데 Gemara Layer 2 스키마 카탈로그에서 플러그인 골격을 생성하는 기능이 개별적으로 확인된다.
각 설명은 개별 자료에서 확인되는 수준에 그친다. Baseline과 Scorecard의 점검 결과가 Gemara 스키마로 전달되고 Privateer가 그 결과를 소비한다는 공식 데이터 흐름이나 도구 간 상호운용성은 이번 발췌에서 확인되지 않았다. 개별적으로 확인되는 연결 지점은 Privateer가 Gemara Layer 2 스키마 카탈로그를 사용한다는 점뿐이며, Gemara의 계층 정의와 스키마 상세 명세도 인용된 발췌만으로는 완전히 파악할 수 없다.
산업·기술 영향
제조자에게 직접 닿는 지점은 부담의 성격이다. 제25조 발췌가 확인하는 범위는, 제13조 제5항의 실사 의무를 용이하게 하기 위해 위원회가 위임 입법을 채택할 수 있고 그 맥락에 무료·오픈소스 소프트웨어 구성요소를 통합하는 제조자가 포함된다는 점까지다. 실사 결과를 반드시 어떤 형태로 보존하거나 증명해야 하는지는 이 발췌로 확인되지 않았다. 그럼에도 규제 텍스트가 오픈소스 통합을 별도 조항의 대상으로 지목했다는 사실 자체는, 해당 제조자에게 점검 항목을 미리 정리해 두어야 할 필요로 이어진다.
기술적으로는 도구 조합의 가능성이 열려 있다. Baseline의 성숙도별 요건과 Scorecard의 기초 점검 결과를 Gemara 스키마에 맞는 데이터로 축적하는 상상은 가능하다. 다만 이 해석은 조건부다. Gemara의 레이어 구성과 스키마 명세가 실제 점검 항목과 맞아야 하고, 각 도구가 같은 데이터를 주고받을 수 있어야 한다는 전제가 붙는다. 두 전제 모두 이번 증거로 확인되지 않았다.
Scorecard의 자기 제한은 방향을 잡는 데 유용하다. Scorecard는 모든 프로젝트가 따라야 할 확정적 보고서나 요구 사항이 되는 것을 의도하지 않는다고 스스로 밝힌다. 따라서 Scorecard의 점검 신호를 그 자체로 규제 충족의 결론으로 취급하는 것은, 확인되지 않은 전제 위에 결론을 쌓는 일이 된다. Baseline과 Privateer에 대해서는 이런 제한 표현이 이번 발췌에 없다.
전망·시사점
확인된 사실만으로도 점검 범위와 우선순위는 어느 정도 그려진다. 아래는 이번 증거의 범위 안에서 세운 조건부 제안이다.
- 오픈소스 구성요소를 제품에 통합하는 조직이라면 CRA 제13조 제5항의 실사 의무와 제25조의 위임 입법 근거를 규제 대응 목록에 올려 두는 것이 먼저다. 위임 입법의 현재 진행 상태는 확인되지 않았으므로, 확인 전 단계에서는 준비 항목으로 관리한다.
- Gemara 스키마와 CUE 기반 데이터 검증 방식을 조기에 평가해 보는 것이 다음 순서다. 기존 공급망 점검 결과를 나중에 일괄 재작업하지 않으려면, 지금 생산하는 점검 데이터의 구조를 먼저 검토하는 편이 합리적이다.
- 의존 프로젝트의 성숙도별 보안 요건(Baseline)과 아카이브 여부 같은 Scorecard의 기초 점검 결과를 내부 기록으로 정리해 두는 것이 실무적으로 유용하다. 운영 모니터링 관점에서는 탐지 지표가 아니라 실사 수행 여부와 그 기록 여부를 내부 점검 항목으로 관리하는 것이 실질적 대응에 가깝다.
- 반복 평가의 비용이 문제라면 Gemara Layer 2 스키마 카탈로그에서 플러그인 골격을 생성하는 자동화 평가 프레임워크 도입을 검토할 수 있다. 단, 실제 효과는 스키마 정합성과 도구 간 연동 수준에 달려 있고 이 부분은 이번 증거로 확인되지 않았다.
- CRA 위임 입법 동향을 지속 추적해, 만들어지는 증명 체계와 규제 요구가 정렬되는지 주기적으로 점검할 필요가 있다.
남은 한계를 분명히 해 둔다. CRA 제13조 제5항의 구체적 요건과 위임 입법 진행 상태, CRA상 증명·보존 요건의 구체적 형태, Gemara의 계층 구조와 스키마 상세, 도구 간 공식 상호운용성, Gemara 기반 실사 자동화의 실제 채택 사례는 이번 번들에서 확인되지 않았다. 이 글의 영향 해석과 우선순위 제안은 확인된 조항 인용과 도구 설명을 연결한 조건부 판단이며, 규제 세부사항이 확인되면 우선순위가 달라질 수 있다.
참고자료
- Cyber Resilience Act, Article 25 - Security attestation of free and open-source software
- gemaraproj/gemara: Minimizing rework for governance activities
- Open Source Project Security Baseline
- ossf/scorecard: OpenSSF Scorecard
- privateerproj/pvtr: plugin-based framework for security & compliance evaluations
함께 읽으면 좋은 글
- GraphQL Tools mergeIncrementalResult 프로토타입 오염(CVE-2026-114604): 증분 응답 처리 경계 점검
- GitPython 서브모듈 .git 경로 검증 시점 문제(CVE-2026-114145): 클론 자동화의 코드 실행 위험 점검
- Nuxt 라우트 규칙 경로 정규화 우회(CVE-2026-114131): appMiddleware 적용 범위 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!